 montysecurity/infrahunter
Aktiv nach Angreifer-Infrastruktur jagen, indem Shodan-Ergebnisse mit URLScan-Daten gefiltert werden.

Jage aktiv nach Angreifer-Infrastruktur, indem du Shodan-Ergebnisse mit URLScan-Daten filterst.
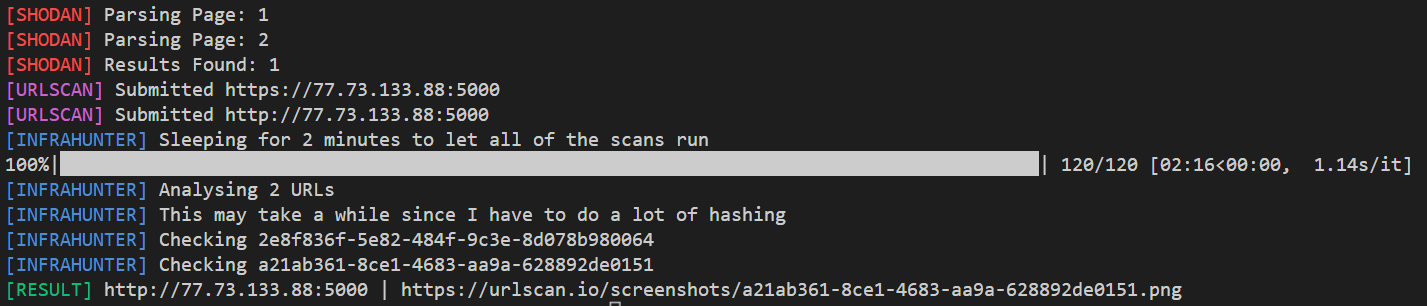
python3 -m pip install -r requirements.txtpython3 .\hunter.py -q "http.html:'titan stealer'" -s {Shodan API Key} -u {URLScan API Key}
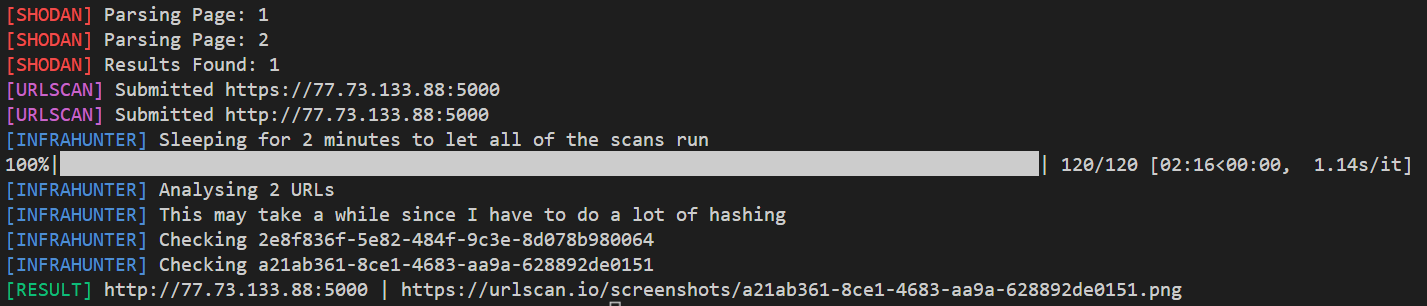
Du kannst vorgefertigte Abfragen verwenden, indem du ihren Namen mit -q angibst. Um alle integrierten Abfragen aufzulisten, führe python .\hunter.py -l aus.
python3 .\hunter.py -s {Shodan API Key} -u {URLScan API Key} -q google-phishing-http-title
Du kannst mit -d, --discord auch eine URL zu einem Discord-Webhook angeben. Die Ergebnisse werden dann an diesen Webhook gesendet, anstatt in einem Browser geöffnet zu werden.
-q, --query angegeben wurde.Das Tool ist fest darauf programmiert, 20 Sekunden zwischen URLScan-Übermittlungen zu schlafen, um höflich zu sein. Standardmäßig verwendet es öffentliche Scans; dies kann mit --scan-type geändert werden.
