 mlcsec/resetspy
Zählt Benutzerkonten und registrierte Authentifizierungsmethoden über das Microsoft Self-Service Password Reset (SSPR)-Portal auf

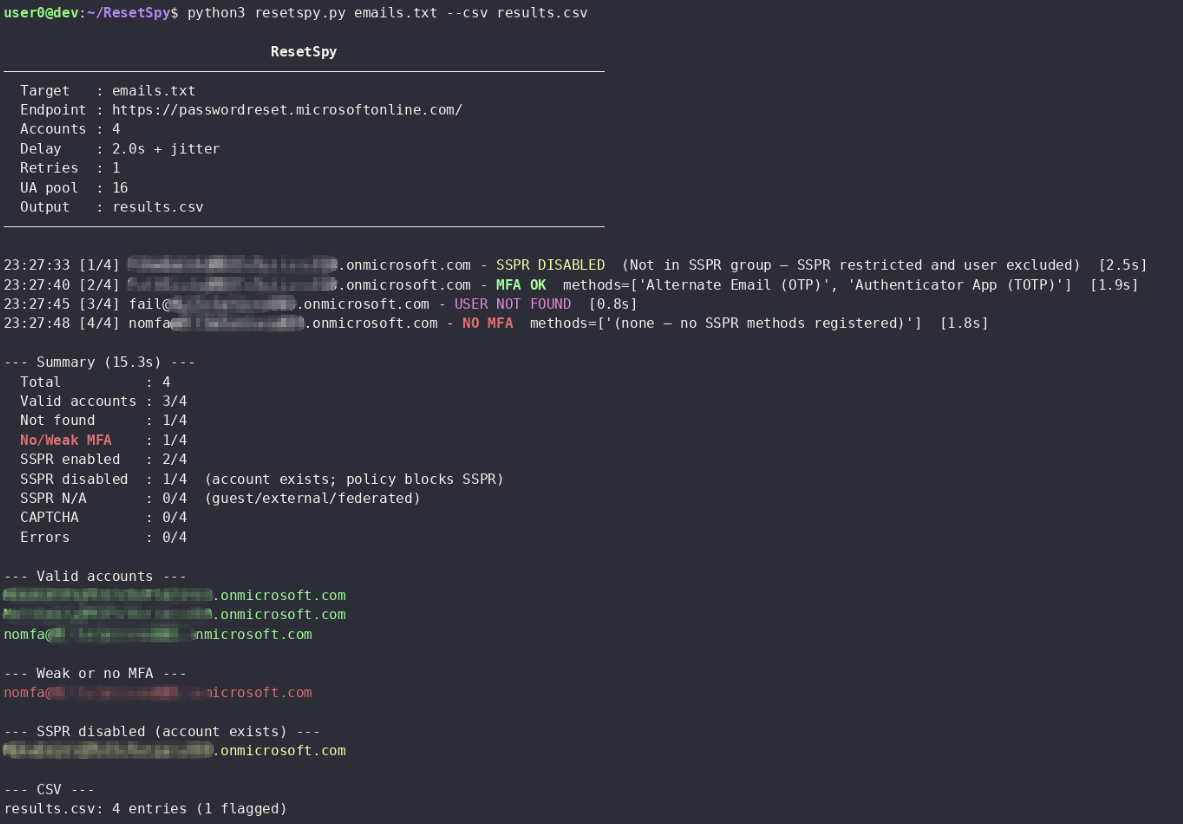
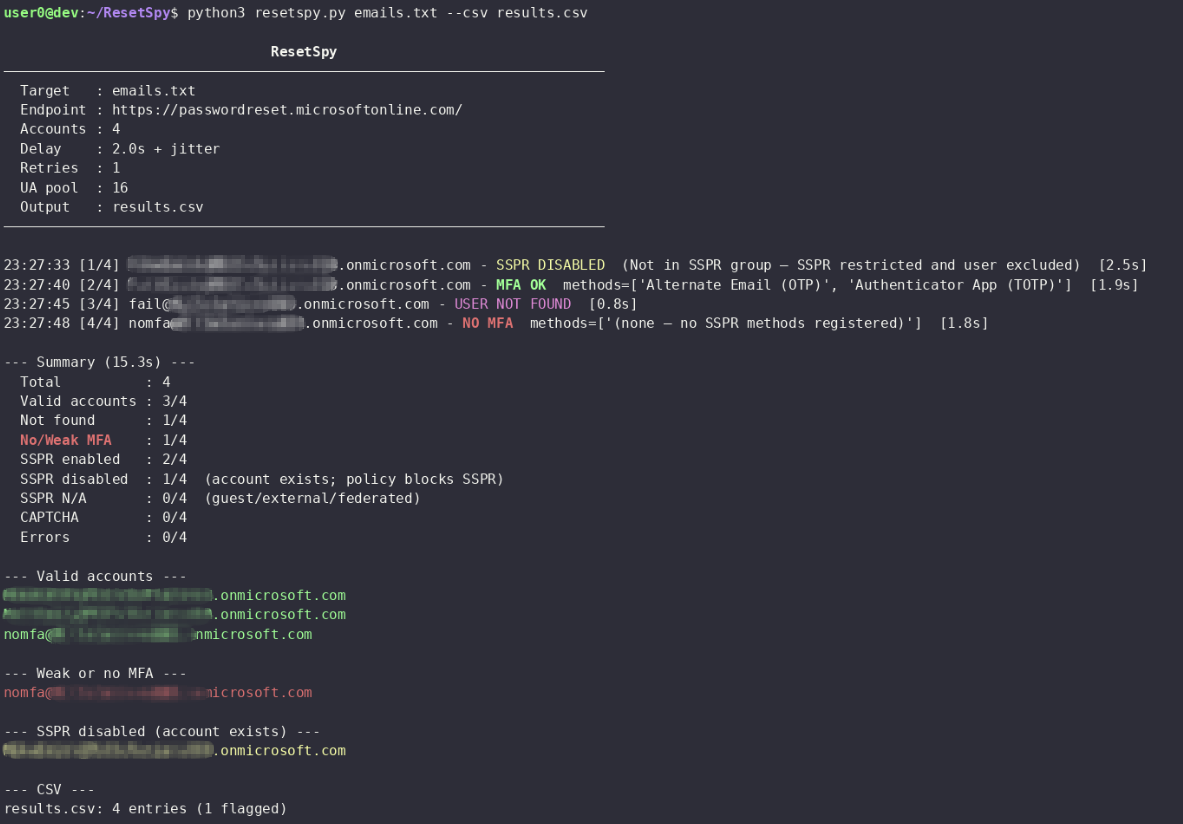
Probe Microsofts Self-Service Password Reset (SSPR)-Endpunkt, um registrierte Verifizierungsmethoden aufzulisten und alle zu markieren, denen ein starker zweiter Faktor fehlt. Bietet Benutzer-Enumeration und eine Näherung an die MFA-Posture über Entra-Konten hinweg.
[!NOTE] Seit August 2026 hat Microsoft das Legacy-CAPTCHA aus dem SSPR-Flow entfernt und durch Backend-Throttling und verhaltensbasierte Missbrauchserkennung ersetzt (siehe MC1400824). Microsofts Position ist, dass die Backend-Kontrollen ausreichen, um automatisierten Missbrauch zu erkennen und zu blockieren.
# Install pipx if needed
apt install pipx && pipx ensurepath

# From a local clone
git clone https://github.com/mlcsec/ResetSpy.git
cd ResetSpy
pipx install .
python3 -m venv .venv
pip install -r requirements.txt
# Single acc
resetspy [email protected]

# Email file (one per line)
resetspy emails.txt

# Proxy
resetspy emails.txt --proxy http://127.0.0.1:8080

# Export to CSV with increased delay
resetspy emails.txt --csv results.csv --delay 4

# Full HTTP debug — request/response headers and bodies printed to stderr
resetspy [email protected] -v
| Flag | Standard | Beschreibung |
|---|---|---|
--delay SECONDS | 2.0 | Basisverzögerung zwischen Anfragen; Jitter wird automatisch hinzugefügt |
--retries N | 1 | Maximale Wiederholungsversuche pro Konto bei vorübergehenden Fehlern |
--proxy URL | Proxy; deaktiviert automatisch die SSL-Verifizierung | |
--csv FILE | Alle Ergebnisse in CSV exportieren | |
-v / --verbose | Vollständige Request-/Response-Header und -Bodies nach stderr ausgeben |
Zwischen jeder Anfrage wird zusätzlich zu --delay ein randomisierter Jitter hinzugefügt.
Exponentielles Back-off (bis zu --retries Versuche) wird bei 429-Antworten
und Netzwerkfehlern angewendet. Die Standardverzögerung beträgt 2 Sekunden; für große
Stapel auf 4-6 Sekunden erhöhen. Der User-Agent wird bei jeder Anfrage aus einem Pool von 16
gängigen Agents (Windows, macOS, iOS, Android) rotiert.
Microsofts kombinierte Registrierungserfahrung für Sicherheitsinformationen, standardmäßig aktiviert seit 2020, registriert Authentifizierungsmethoden sowohl für SSPR als auch für MFA in einem einzigen Flow. In der Praxis bedeutet dies, dass bei den meisten modernen Entra ID-Tenants die über SSPR sichtbaren Methoden dieselben Methoden sind, die die Anmeldung schützen. Ein Konto ohne registrierte starke SSPR-Methode ist sehr wahrscheinlich ein Konto ohne registrierte starke MFA-Methode.
Referenzen:
SSPR und MFA sind separate Registrierungen. Die kombinierte Registrierung lässt sie in den meisten Fällen überlappen, aber sie sind nicht dasselbe. Eine Methode kann für MFA existieren, ohne hier sichtbar zu sein, wenn sie vor der Aktivierung der kombinierten Registrierung registriert wurde oder wenn der Administrator sie von der SSPR-Richtlinie ausgeschlossen hat.
FIDO2-Sicherheitsschlüssel und zertifikatsbasierte Authentifizierung werden von SSPR nicht unterstützt. Microsoft hat diese Methoden nie zum SSPR-Flow hinzugefügt. Ein Benutzer, dessen einziger registrierter Faktor ein FIDO2-Schlüssel oder eine Smartcard ist, erscheint hier als ohne Methoden — ein falsch-negatives Ergebnis. In der Praxis ist dies bei Standardbenutzern selten, aber in Umgebungen mit hoher Sicherheit oder Passwortlosigkeit häufiger.
Referenzen:
Richtlinienkonflikte pro Methode. Administratoren können eine Methode für die MFA-Anmeldung erlauben, sie aber von der SSPR-Richtlinie ausschließen, oder umgekehrt. Beispielsweise könnte eine Organisation Authenticator-Push für die Anmeldung erlauben, aber nicht für das Zurücksetzen des Passworts. Das Tool sieht nur, was SSPR bereit ist anzubieten.
SSPR vollständig deaktiviert (SSPR_0011). Wenn SSPR für einen Benutzer nicht lizenziert oder nicht
aktiviert ist, gibt der Endpunkt ViewSsprNotEnabledInUserPolicy
zurück und es sind keine Methodeninformationen verfügbar. Das Konto existiert und hat wahrscheinlich MFA
konfiguriert, aber dieses Tool kann nicht feststellen, welche.
Gast- und föderierte Konten. Externe Benutzer und B2B-Gäste authentifizieren sich
über ihren Heim-Tenant. Der SSPR-Endpunkt des Ressourcen-Tenants hat keine
Sicht auf die MFA-Registrierung ihres Heim-Tenants und gibt
ViewFeatureNotAvailable zurück. Ihre MFA-Posture ist von diesem Endpunkt aus unsichtbar.
Mandantenweite Methodenbeschränkungen. Wenn ein Administrator eine Methodenklasse in der SSPR-Richtlinie deaktiviert hat, wird sie keinem Benutzer angeboten, unabhängig von der individuellen Registrierung, was es unmöglich macht, zwischen „Methode nicht registriert" und „Methode deaktiviert" zu unterscheiden.
Administratorkonten sind immer SSPR-fähig. Microsofts SSPR-Richtlinieneinstellungen gelten nur für Standard-Endbenutzer. Administratorkonten sind immer für Self-Service Password Reset aktiviert, unabhängig von der SSPR-Richtlinie des Tenants, und Microsoft verlangt, dass sie zwei Authentifizierungsmethoden registriert haben. Dies wird auf Plattformebene erzwungen und kann von Tenant-Administratoren nicht deaktiviert werden.
Referenz: SSPR policy documentation
