
Skip to content
KitploitKITPLOIT
ToolsBlog
Einreichen
ToolsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

··Feeds·Kontakt·Datenschutz·© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/mindsflee/winflesher
Privilege EscalationAufklärungSchwachstellenanalyseLaterale BewegungKonfigurationsprüfungPenetrationstestsRed Teaming
GitHubmindsflee/winflesher

WinFlesher

Automatisiertes Framework zur Bewertung der Angriffsfläche für Active Directory und lokale Infrastrukturen, das Schwachstellen mit Angriffspfaden zu Domänenkompromittierung, Privilegieneskalation und Lateral Movement korreliert, einschließlich Anleitungen zur Behebung.

Repository anzeigen
232182vor 12 TagenVon Kitploit geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

WinFlesher Logo

Als hätten PingCastle und Bloodhound zusammen etwas trinken gehen und sich dann doch entschieden, etwas Arbeit zu erledigen. 🍷


WinFlesher ist ein fortschrittliches Framework zur Bewertung der Angriffsflächensicherheit, das entwickelt wurde, um Sicherheitsposturen, Angriffspfade und Sanierungsstrategien in komplexen Umgebungen zu analysieren, zu bewerten und darüber zu berichten.

WinFlesher wurde für Sicherheitsexperten und Cybersicherheitsauditoren entwickelt und automatisiert die Schwachstellenerkennung sowie die Korrelation kritischer Pfade innerhalb von Active Directory und lokalen Infrastrukturen.


Funktionsübersicht

WinFlesher bietet einen modularen, telemetriebasierten Ansatz für das Risikomanagement:
  • Automatisierte Erkennung: Echtzeiterkennung von Hostkonfigurationen, Diensten, geplanten Aufgaben, Firewalls und LSA-Konfigurationen.
  • Active-Directory-Analyse: Tiefgehende Analyse von Domänen, Vertrauensstellungen, Gruppenberechtigungen und Benutzern mit exponierten SPNs.
  • Angriffspfad-Engine: Automatische Korrelation zwischen Schwachstellen und Auswirkungen, die Pfade zu Domain Compromise, Privilege Escalation und Lateral Movement identifiziert.
  • Sanierungsunterstützung: Integrierte praktische Anleitungen und Lösungsskripte für jede erkannte Schwachstelle.
  • Moderne GUI: Dedizierte grafische Oberfläche für schnelles Management und eine intuitive Visualisierung des Sicherheits-Scores.

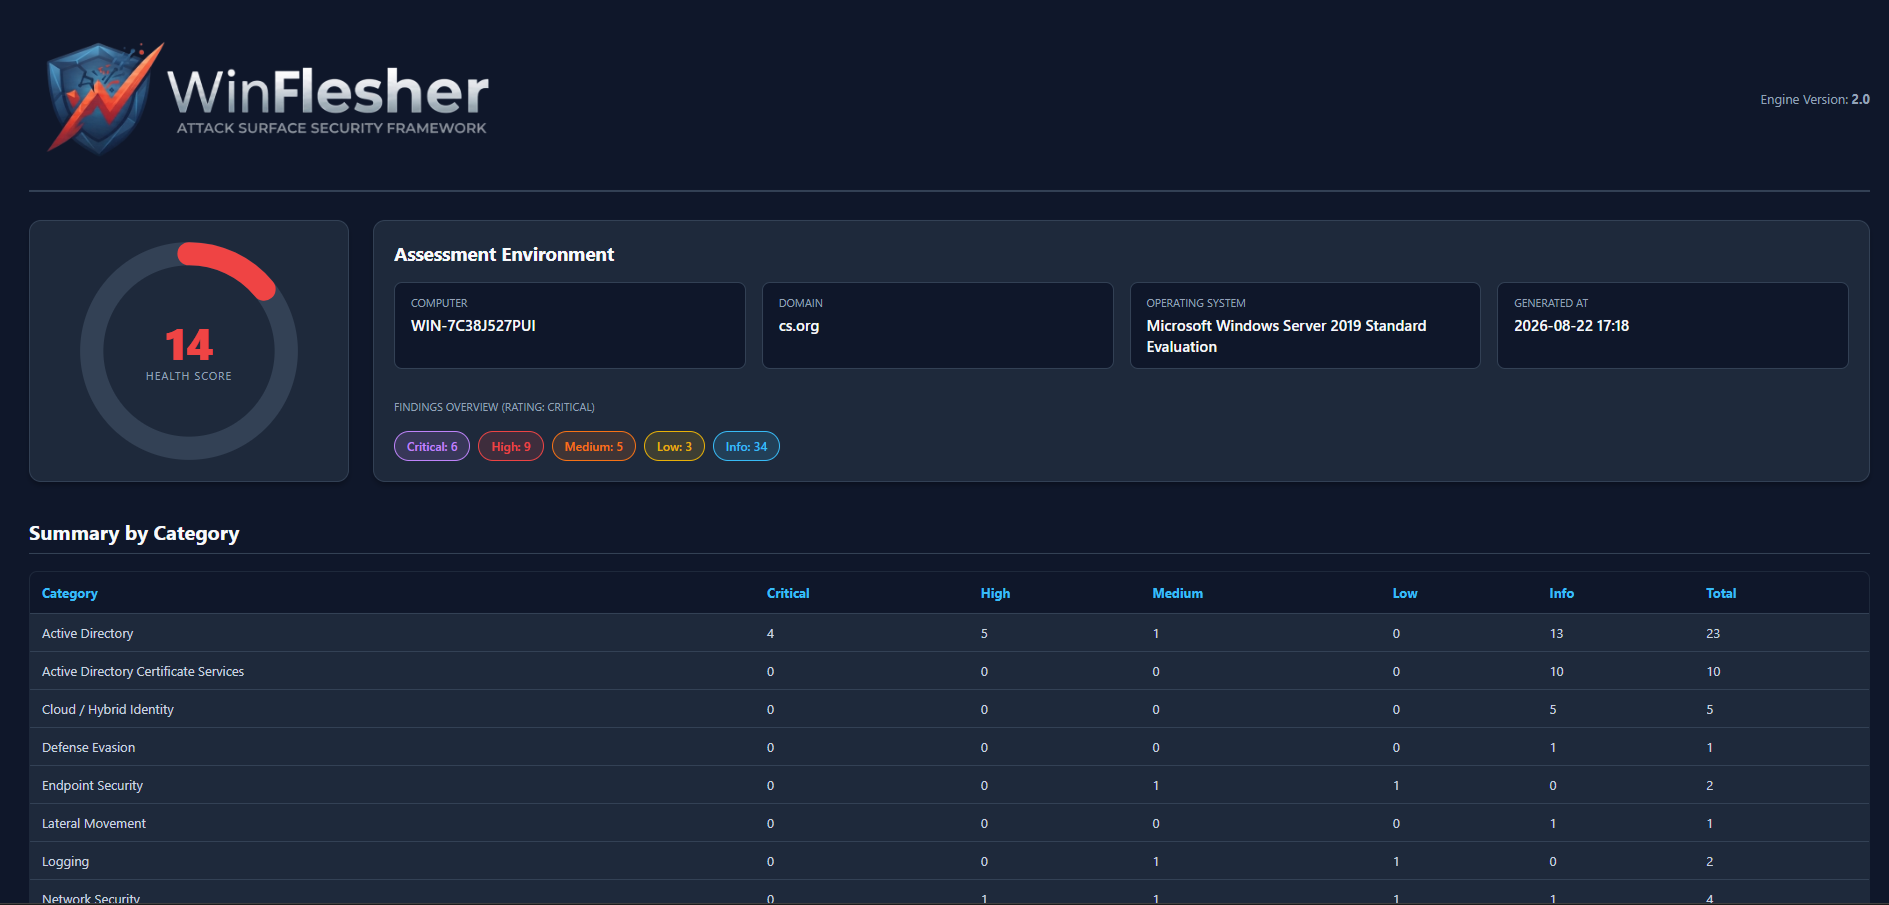
HTML-Bericht

WinFlesher Dashboard

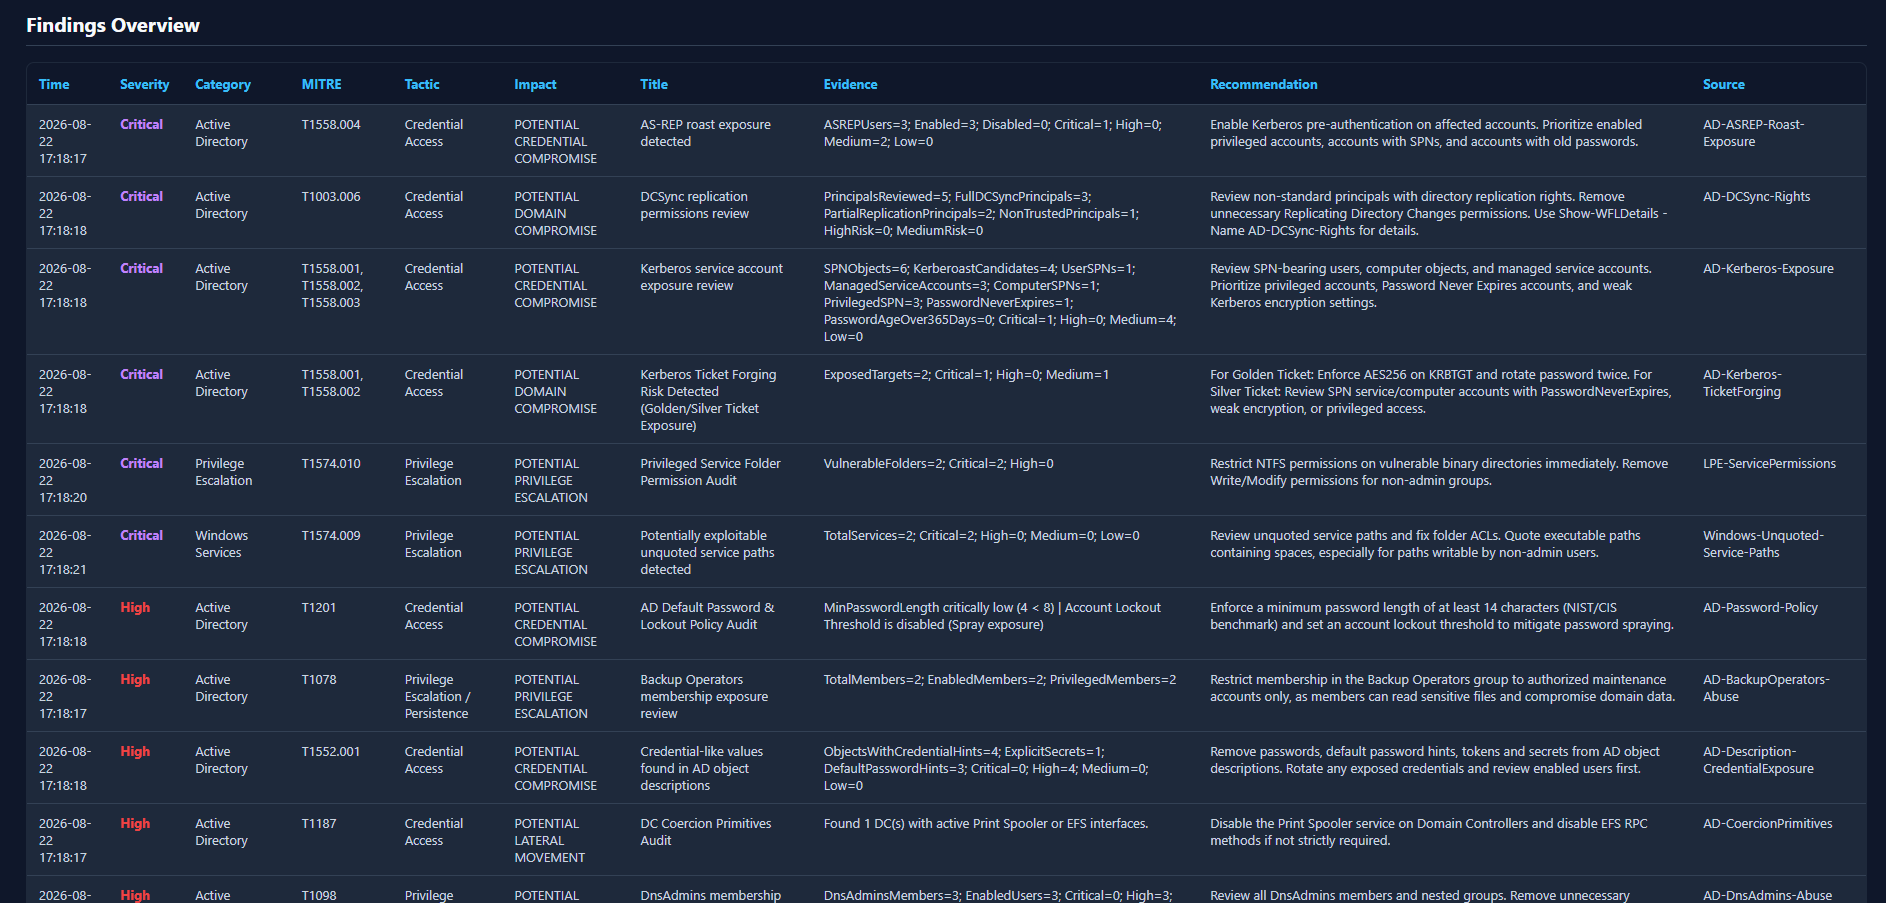
WinFlesher Findings

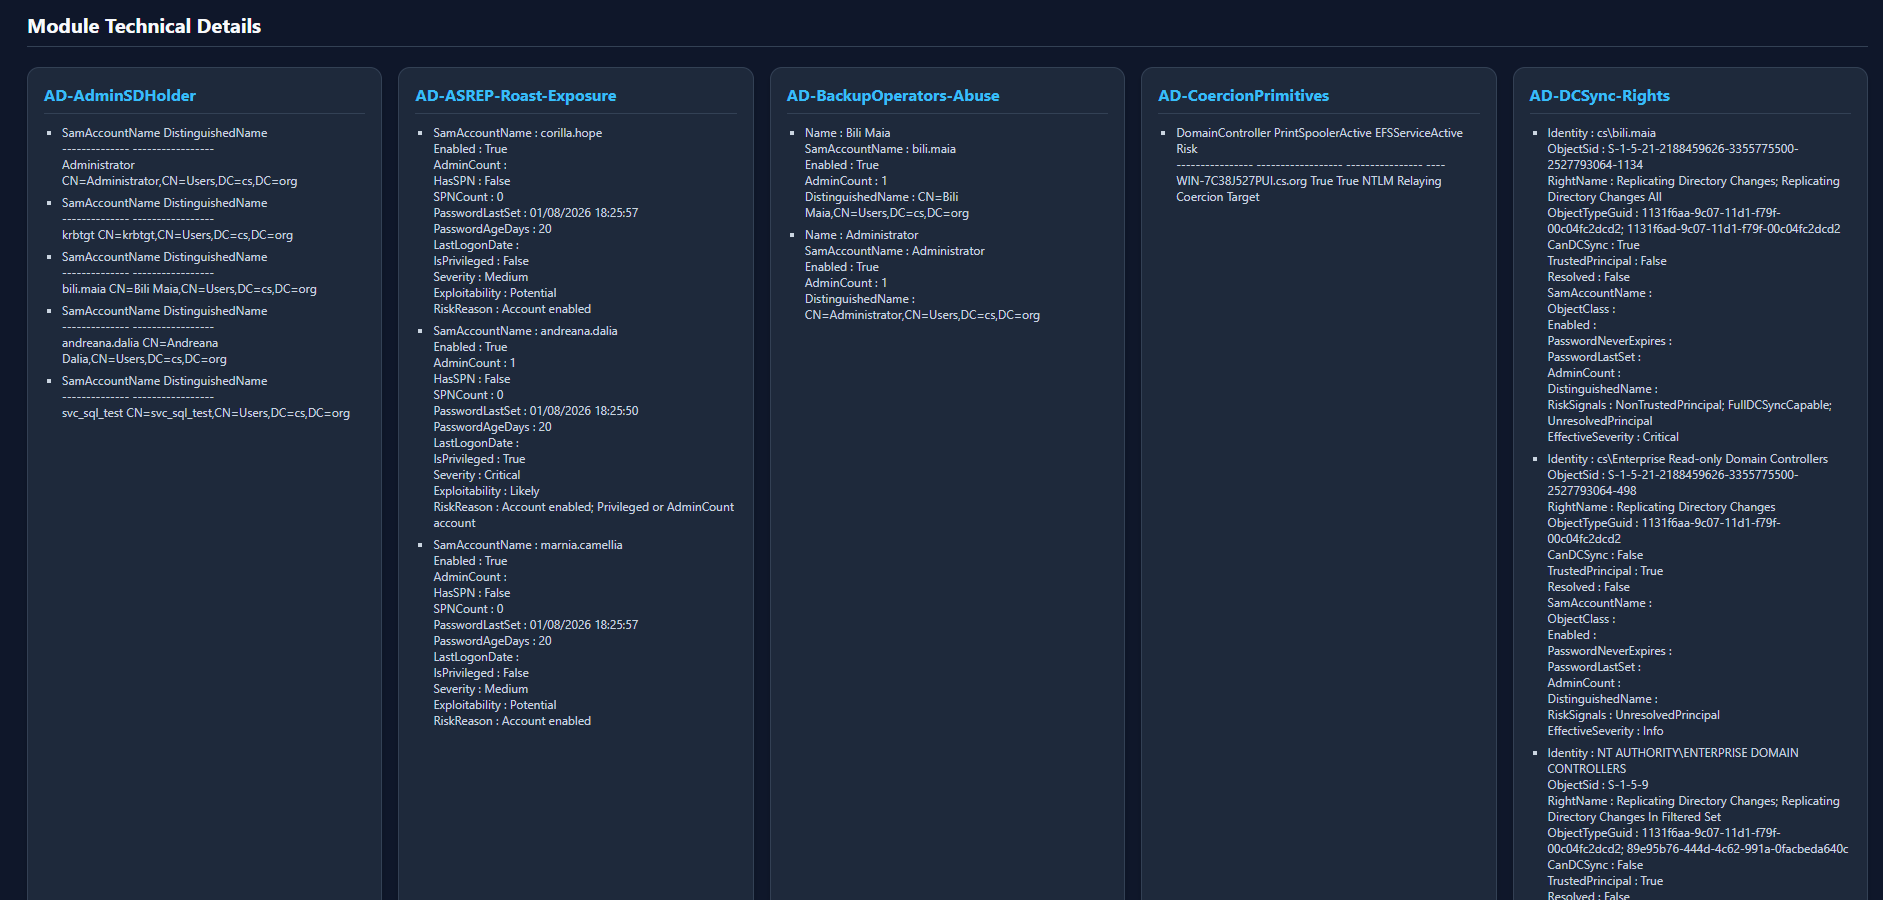
WinFlesher Module Details


WinForm-GUI

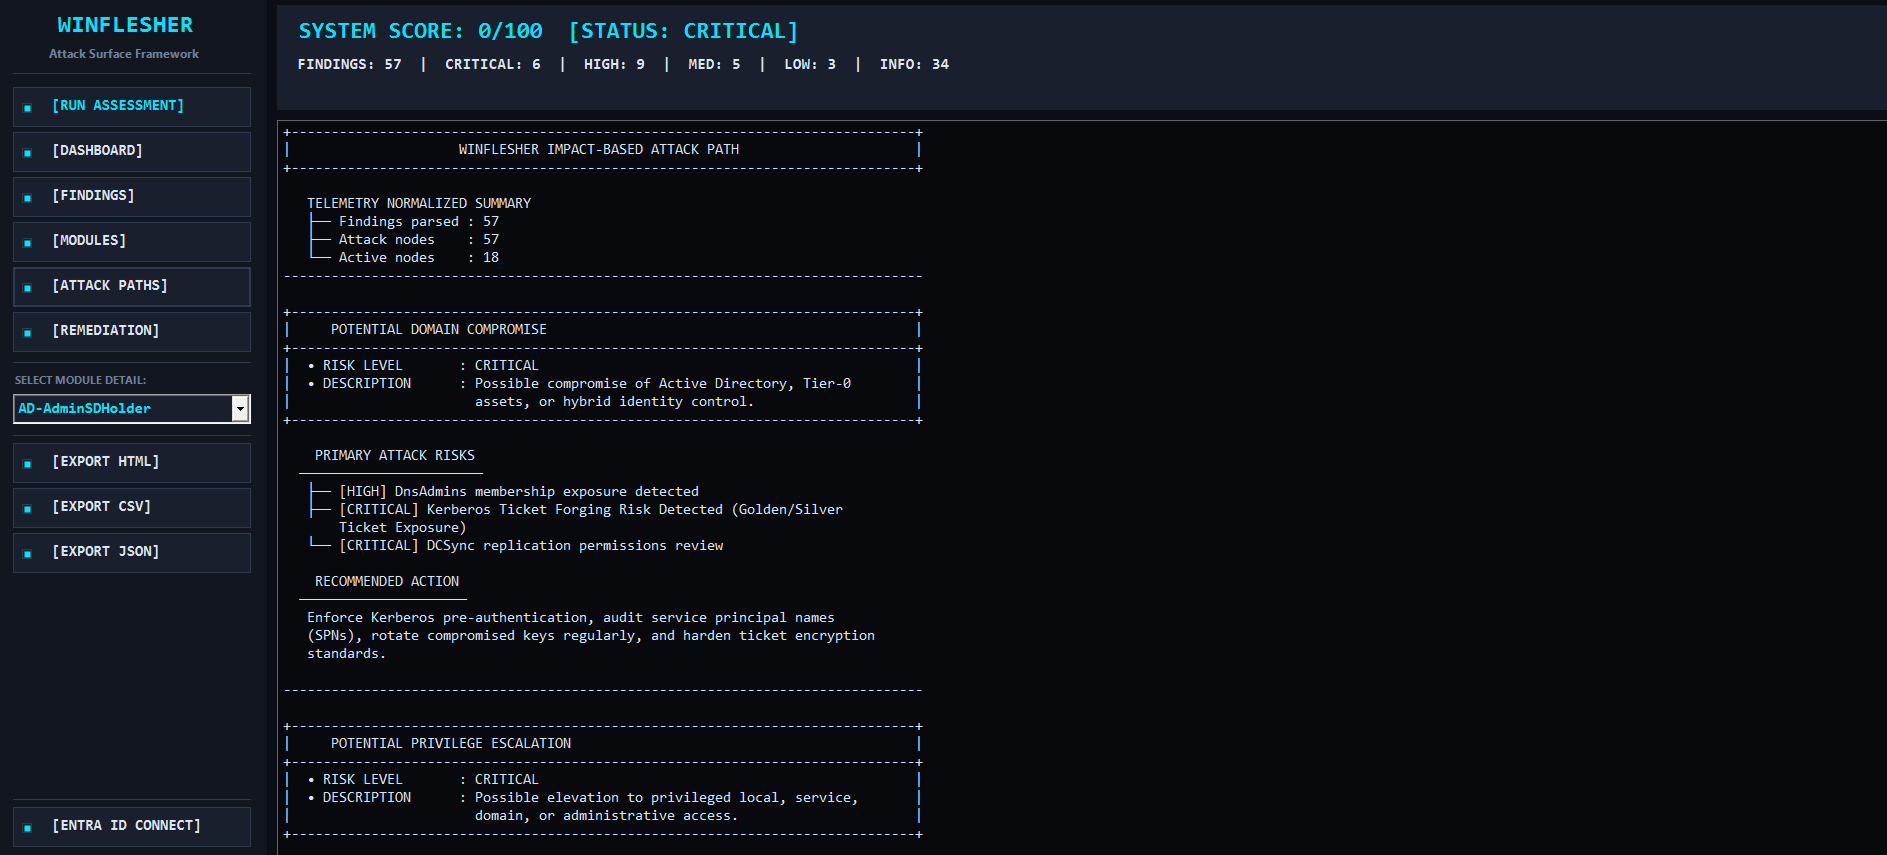
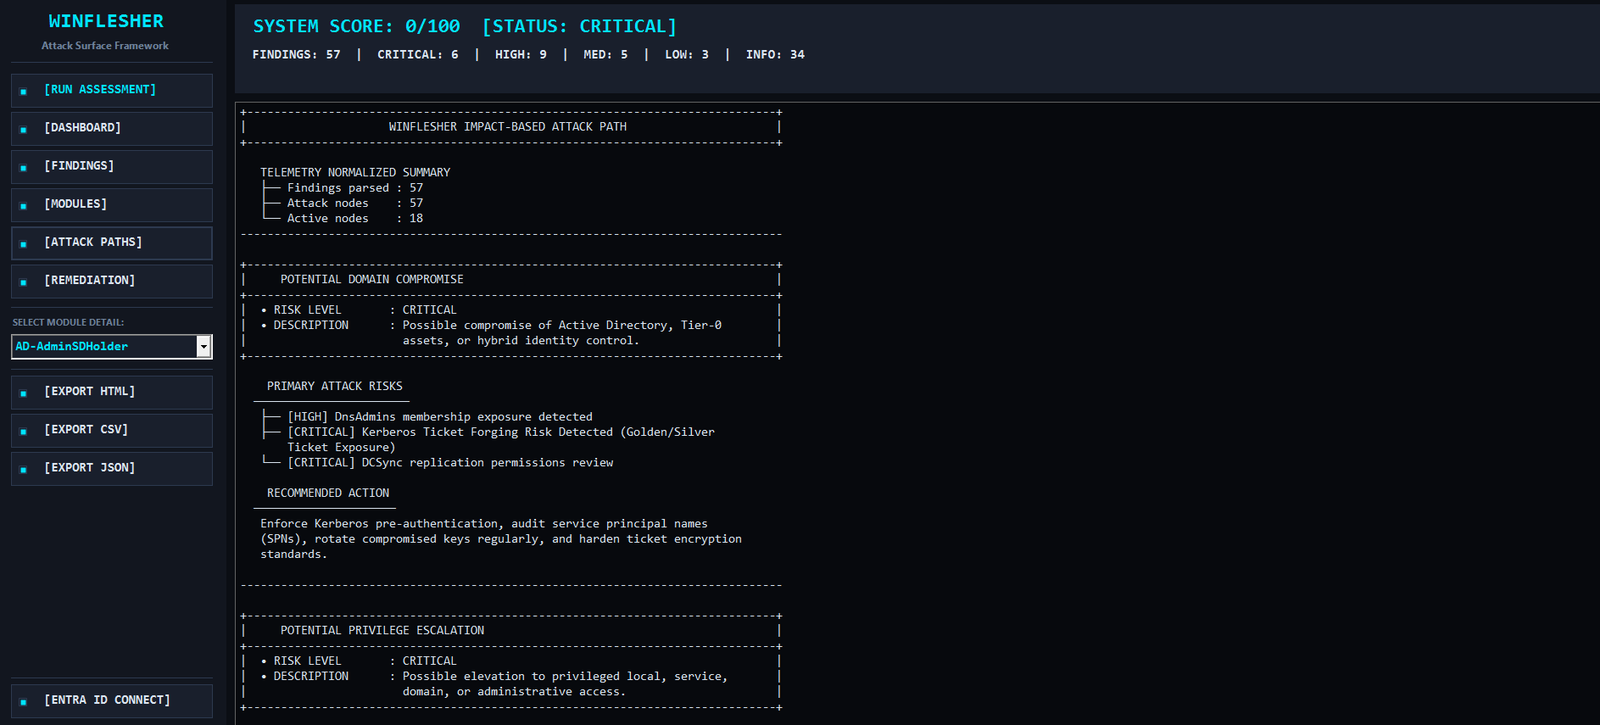
WinFlesher Attack Paths

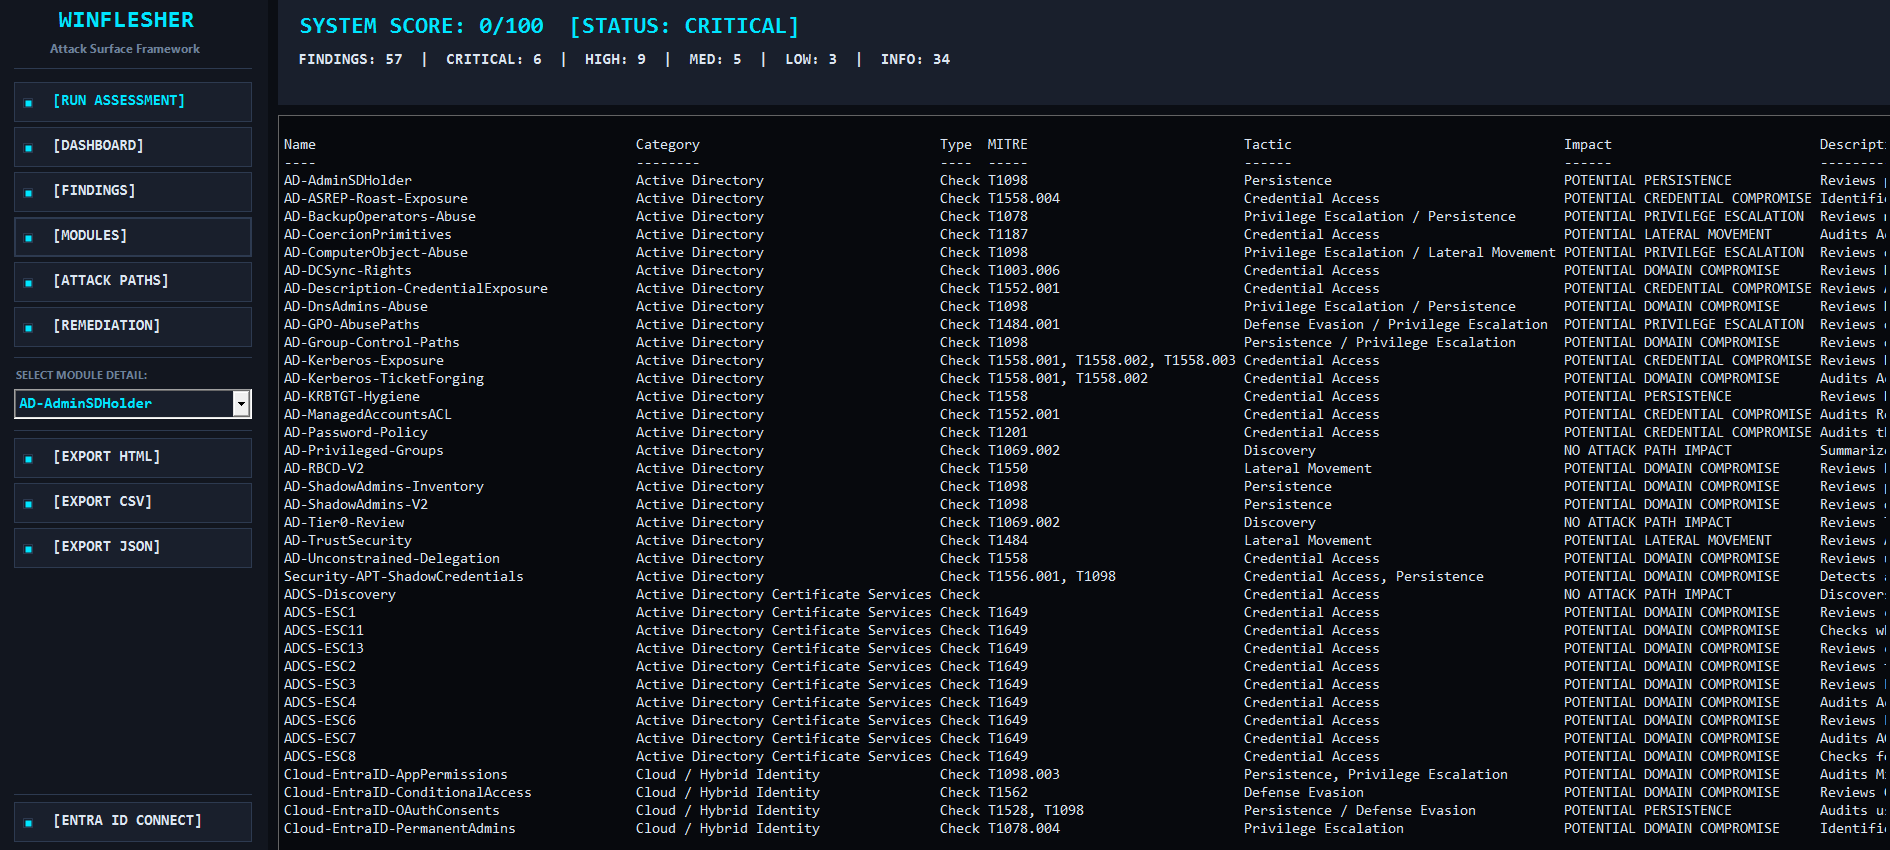
WinFlesher Modules

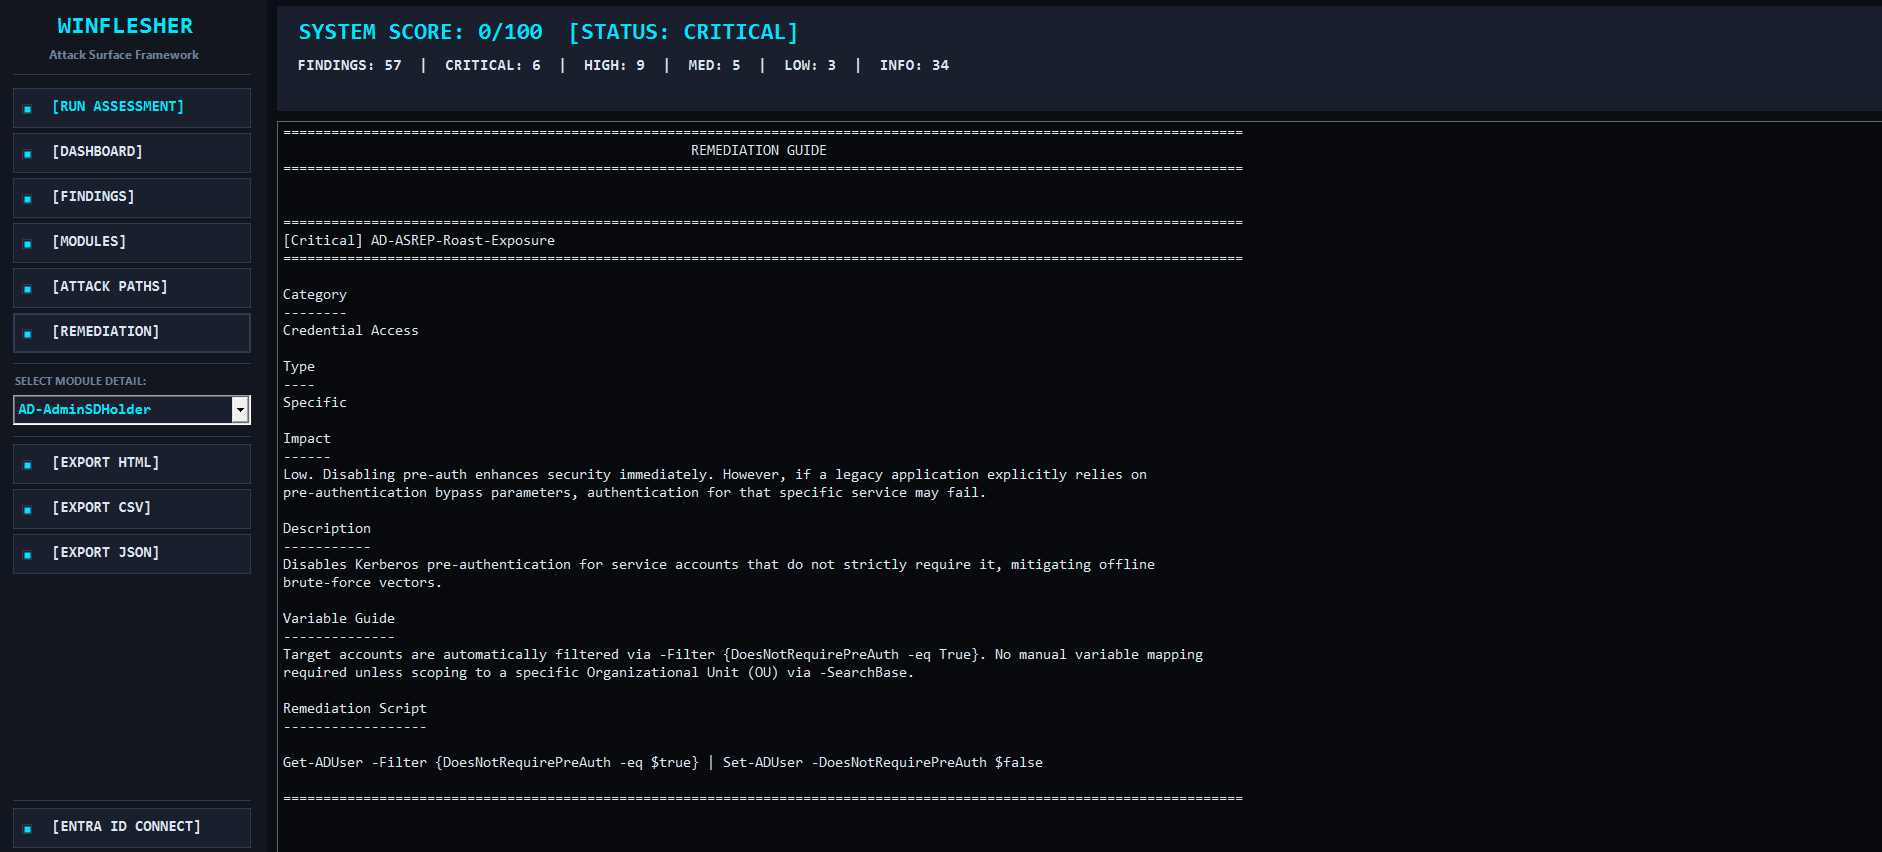
WinFlesher Remediation


Installation

WinFlesher kann sowohl auf einem Client- als auch auf einem Server-Betriebssystem ausgeführt werden, sofern die Maschine der Domäne beigetreten ist und über lokale Administratorrechte verfügt, um Abhängigkeiten und Active-Directory-Module zu installieren.

Der schnellste Weg, um loszulegen, besteht darin, das gesamte Repository als ZIP-Archiv herunterzuladen und lokal zu extrahieren:

  1. Laden Sie das Repository herunter, indem Sie auf der Hauptseite von GitHub auf die Schaltfläche "Download ZIP" klicken.

  2. Extrahieren Sie die ZIP-Datei in einen sicheren Ordner (z. B. C:\Tools\WinFlesher).

  3. Hinweis: Stellen Sie sicher, dass die Ausführung von PowerShell-Skripten auf Ihrem System aktiviert ist:

    root@kitploit:~
    Set-ExecutionPolicy Bypass -Scope Process -Force
    

Erforderliche Module

Um die Fähigkeiten von WinFlesher voll auszuschöpfen (insbesondere für die Active-Directory- und Cloud-Komponenten), stellen Sie sicher, dass die folgenden Module installiert sind:
  • Active Directory:

    root@kitploit:~
    Install-WindowsFeature RSAT-AD-PowerShell
    
  • Microsoft Graph (für Entra ID):

    root@kitploit:~
    Install-Module Microsoft.Graph.Applications -Scope CurrentUser
    

So führen Sie WinFlesher aus

Um das Framework zu starten, öffnen Sie eine PowerShell-Konsole (die Ausführung als Administrator wird für die vollständige Telemetrieerfassung empfohlen), navigieren Sie zum Stammverzeichnis und führen Sie einfach Folgendes aus:

root@kitploit:~
. .\Invoke-Winflesher.ps1
Tool herunterladen