

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Zphisher-GUI-Back_office — Echtzeit-Phishing-Kampagnen-Backoffice-Plugin für Zphisher, das Anmeldedaten erfasst, die Kontobelastung über haveibeenpwned prüft und die Passwortsicherheit bewertet. | Kitploit
Tools/GitHubGitHub/micro-joan/zphisher-gui-back_office
OSINT (Open-Source-Intelligence)Phishing-ToolsPasswortangriffeInformationsbeschaffungPhishing
GitHubmicro-joan/zphisher-gui-back_office

Zphisher-GUI-Back_office

Echtzeit-Phishing-Kampagnen-Backoffice-Plugin für Zphisher, das Anmeldedaten erfasst, die Kontobelastung über haveibeenpwned prüft und die Passwortsicherheit bewertet.

Teilen
Repository anzeigen
2364543vor 3 JahrenVon Kitploit geprüft

Copia de Diseño sin título

Meine Website: https://microjoan.com
Mein YouTube-Kanal: https://www.youtube.com/c/MicroJoan

HAFTUNGSAUSSCHLUSS

Dieses Toolkit enthält Materialien, die für soziale Medien potenziell schädlich oder gefährlich sein können. Beachten Sie die Gesetze Ihrer Provinz/Ihres Landes, bevor Sie darauf zugreifen, es verwenden oder auf andere Weise missbräuchlich nutzen.

Dieses Tool dient ausschließlich Bildungszwecken. Versuchen Sie nicht, mit irgendetwas hierin das Gesetz zu verletzen. Wenn dies Ihre Absicht ist, dann verschwinden Sie hier!

Es zeigt lediglich, „wie Phishing funktioniert“. Sie sollten die Informationen nicht missbrauchen, um unbefugten Zugriff auf die sozialen Medien anderer zu erhalten. Sie dürfen dies jedoch auf eigenes Risiko ausprobieren.


Zphisher-GUI-Back_office

Dies ist ein Plugin, mit dem Sie die Opfer Ihrer Phishing-Kampagne in Echtzeit sehen können. Sie müssen lediglich die Zphisher-Dateien durch diese ersetzen. Einfach!

Dieses Tool erstellt ein grafisches Back-Office für das Zphish-Tool (obwohl es nicht zu 100 % notwendig ist, dieses Tool zu verwenden – Sie können diese Dateien auch nutzen, indem Sie sie auf einem Localhost hosten).

Wenn Sie Zphisher nicht auf Ihrem Computer installiert haben: https://github.com/htr-tech/zphisher

Video

https://youtu.be/djzg2FsSl7A


Anleitung

  • Sie müssen den Server mit einer Vorlage bereitstellen und in der Datei „login.html“ die Namen der beiden POST-Parameter identifizieren.
  • Ändern Sie die POST-Parameter der Datei „login.php“ des Plugins mit dem ursprünglichen Bezeichner von Zphisher (Zeile 7 und 8).
  • Ersetzen Sie alle bereitgestellten HTTP-Serverdateien durch die Plugin-Dateien (außer login.html).
  • Setzen Sie „chmod 777 -R im übergeordneten Verzeichnis des Phishings“.

Wenn Sie einen API-Schlüssel von haveibeenpwned.com haben, müssen Sie ihn in die Datei „api_key.txt“ im Verzeichnis „programa interprete“ einfügen. Auf diese Weise zeigt das Back-Office an, welche Konten im Internet offengelegt sind.

Kein 100%iges Zphisher erforderlich

Sie können dieses Plugin auch verwenden, indem Sie das Projekt über Ngrok von Ihrem LocalHost aus hart teilen, ohne Zphisher zu verwenden.

Dieses Plugin wird mit einer Beispiel-Anmeldeseite geliefert, in diesem Fall von Office 365. Sie können jede Zphisher-Vorlage für dieses Plugin verwenden und Ngrok verwenden, um Ihren Localhost zu teilen.

Wo werden die Ergebnisse gespeichert?

Die Ergebnisse werden in /programa_interprete/user_data.csv gespeichert.
Untitled Project (3)

Back-Office-Eigenschaften

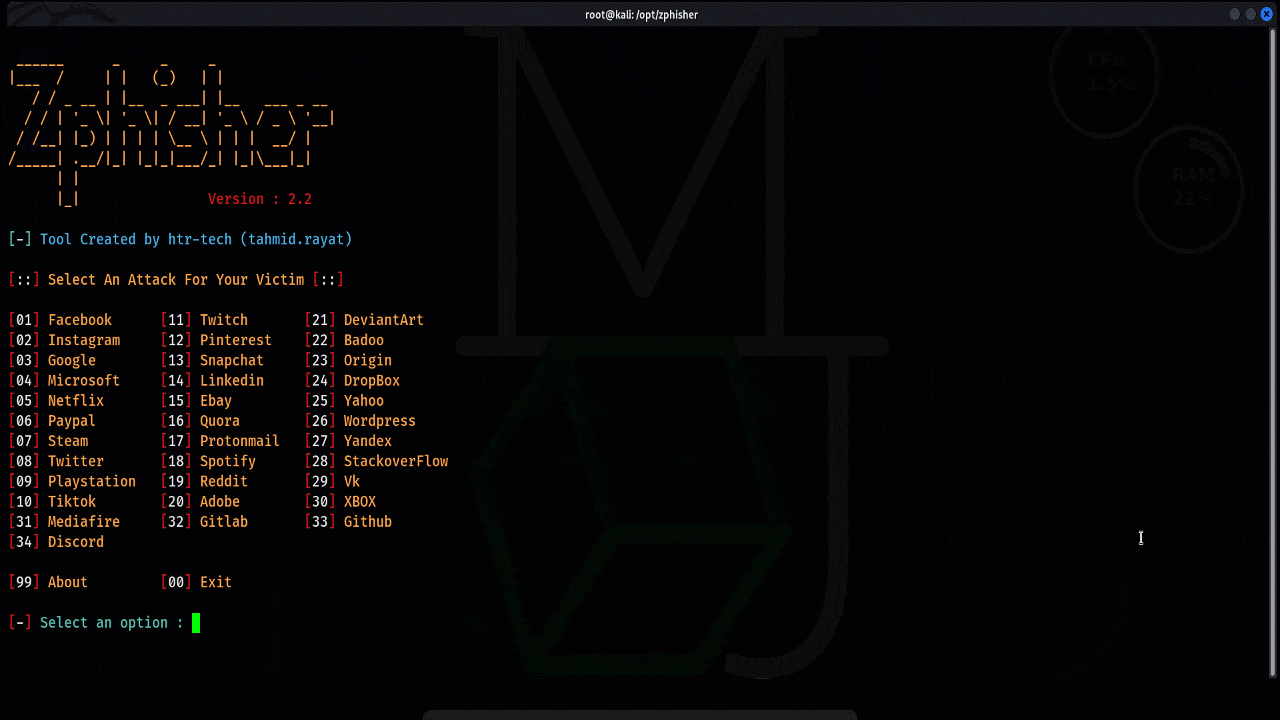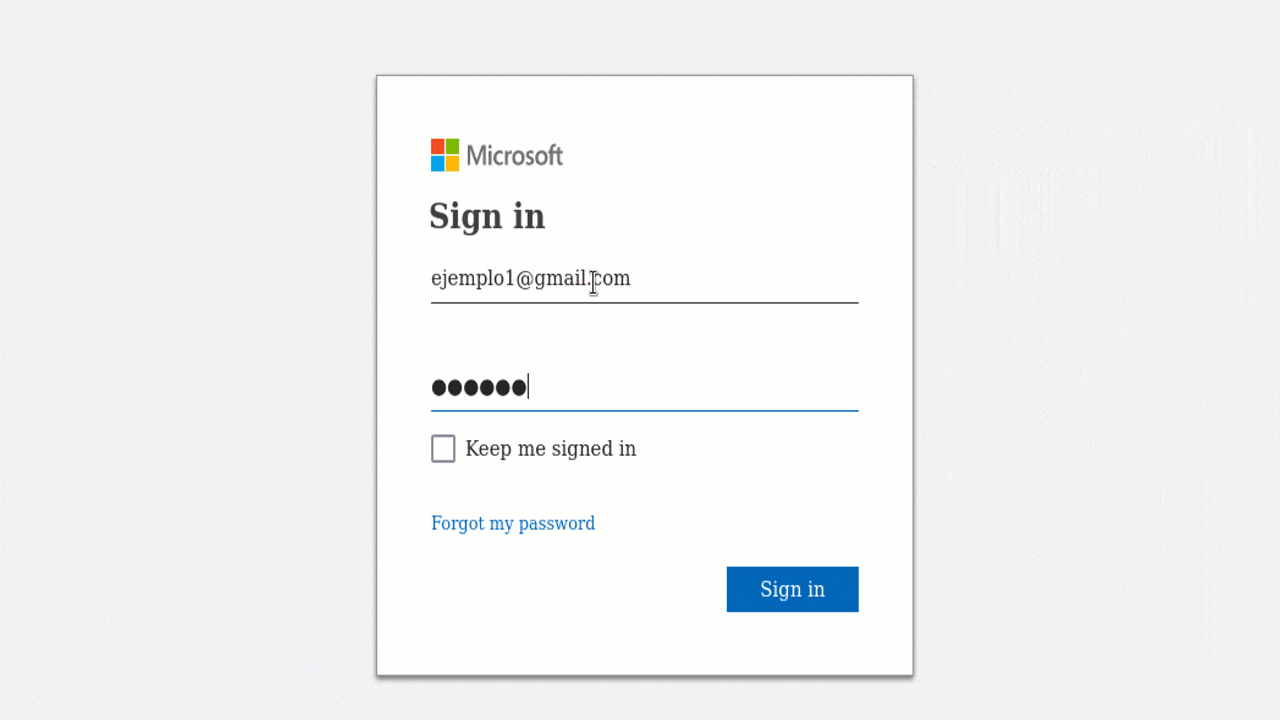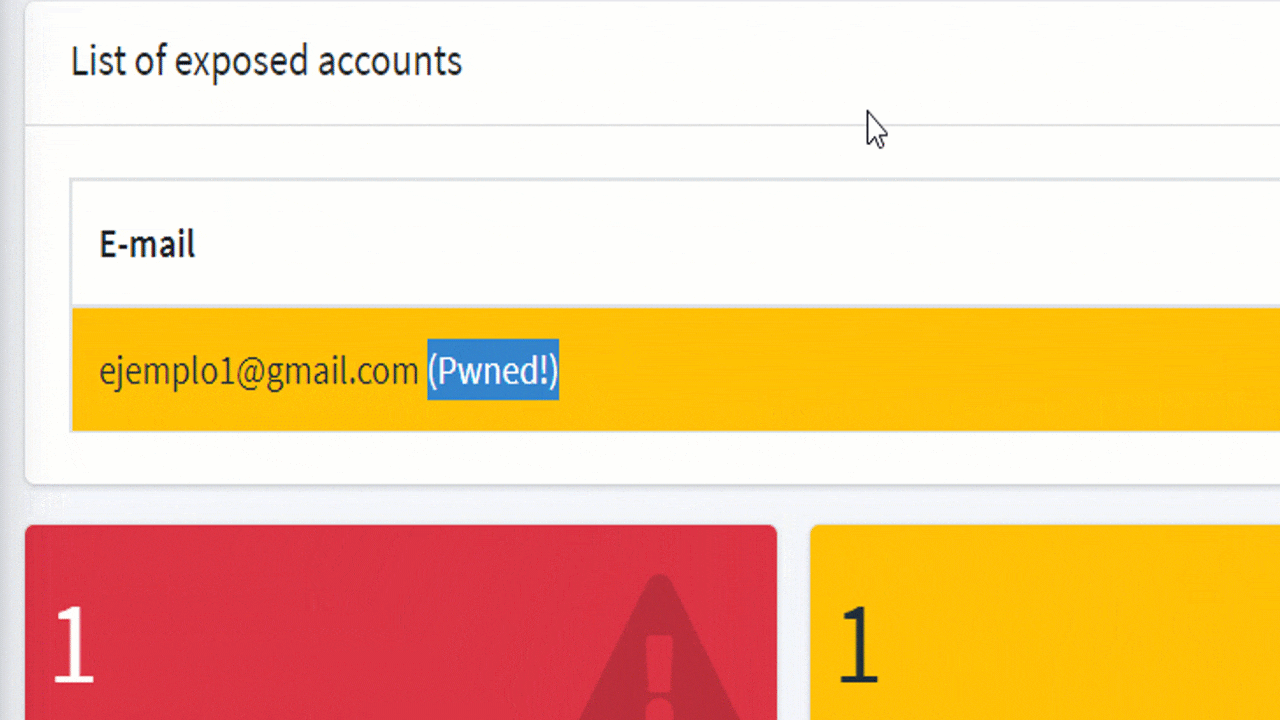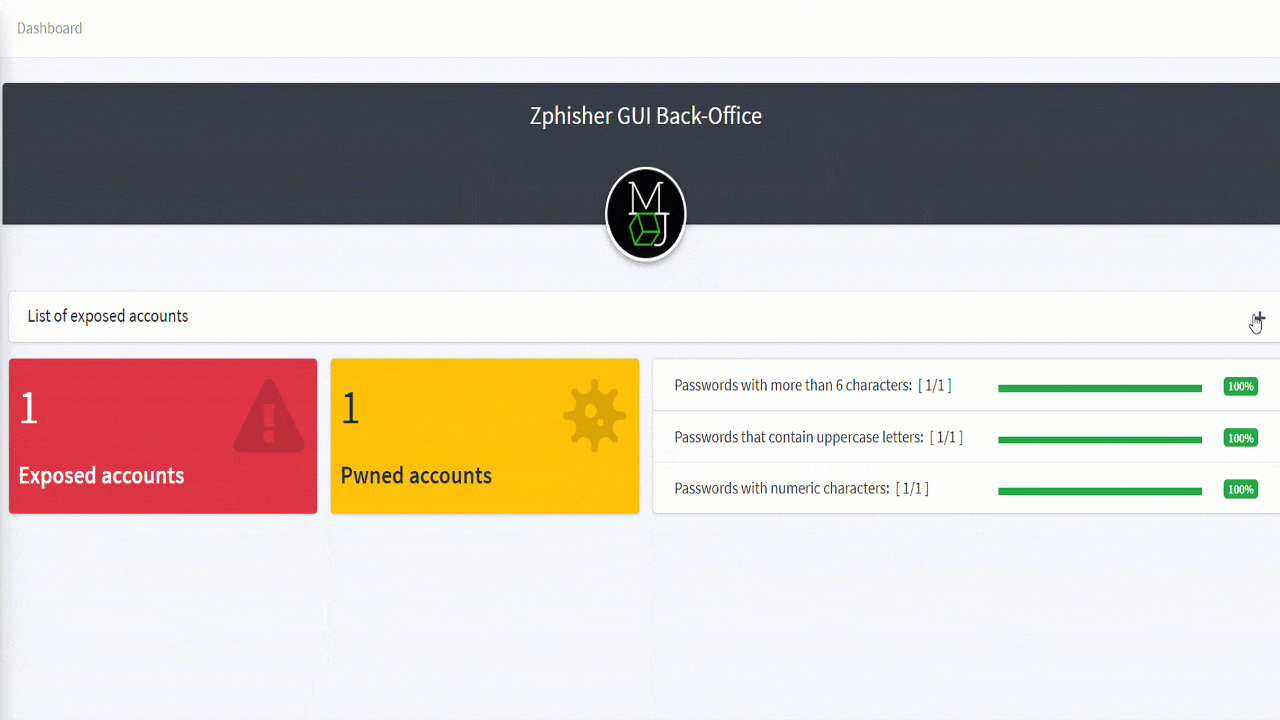
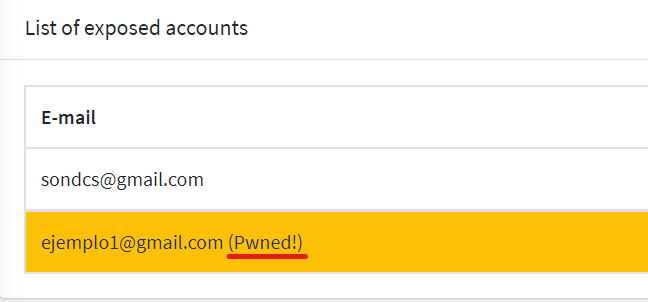
-Sie können sehen, ob das eingegebene Konto im Internet offengelegt ist: image
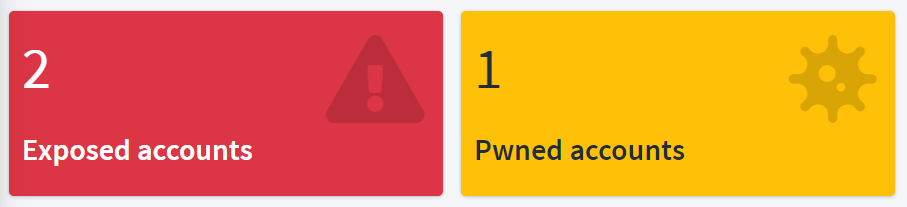
-Gesamtzahl der Konten und „Pwned“-Konten: image
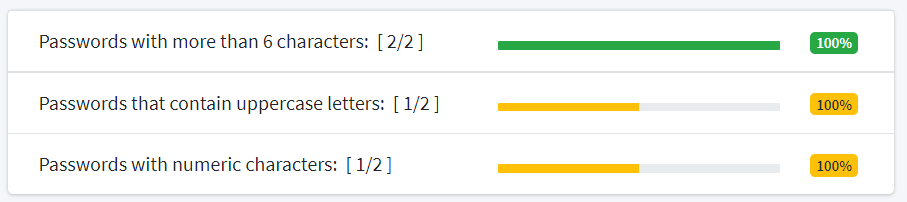
-Bewertung der Sicherheit der Passwörter aller eingegebenen Konten: image
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    280

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →






