 meisameb/cve-2025-0288
Dieses Repository enthält einen Windows-Kernel-Treiber und einen PoC.

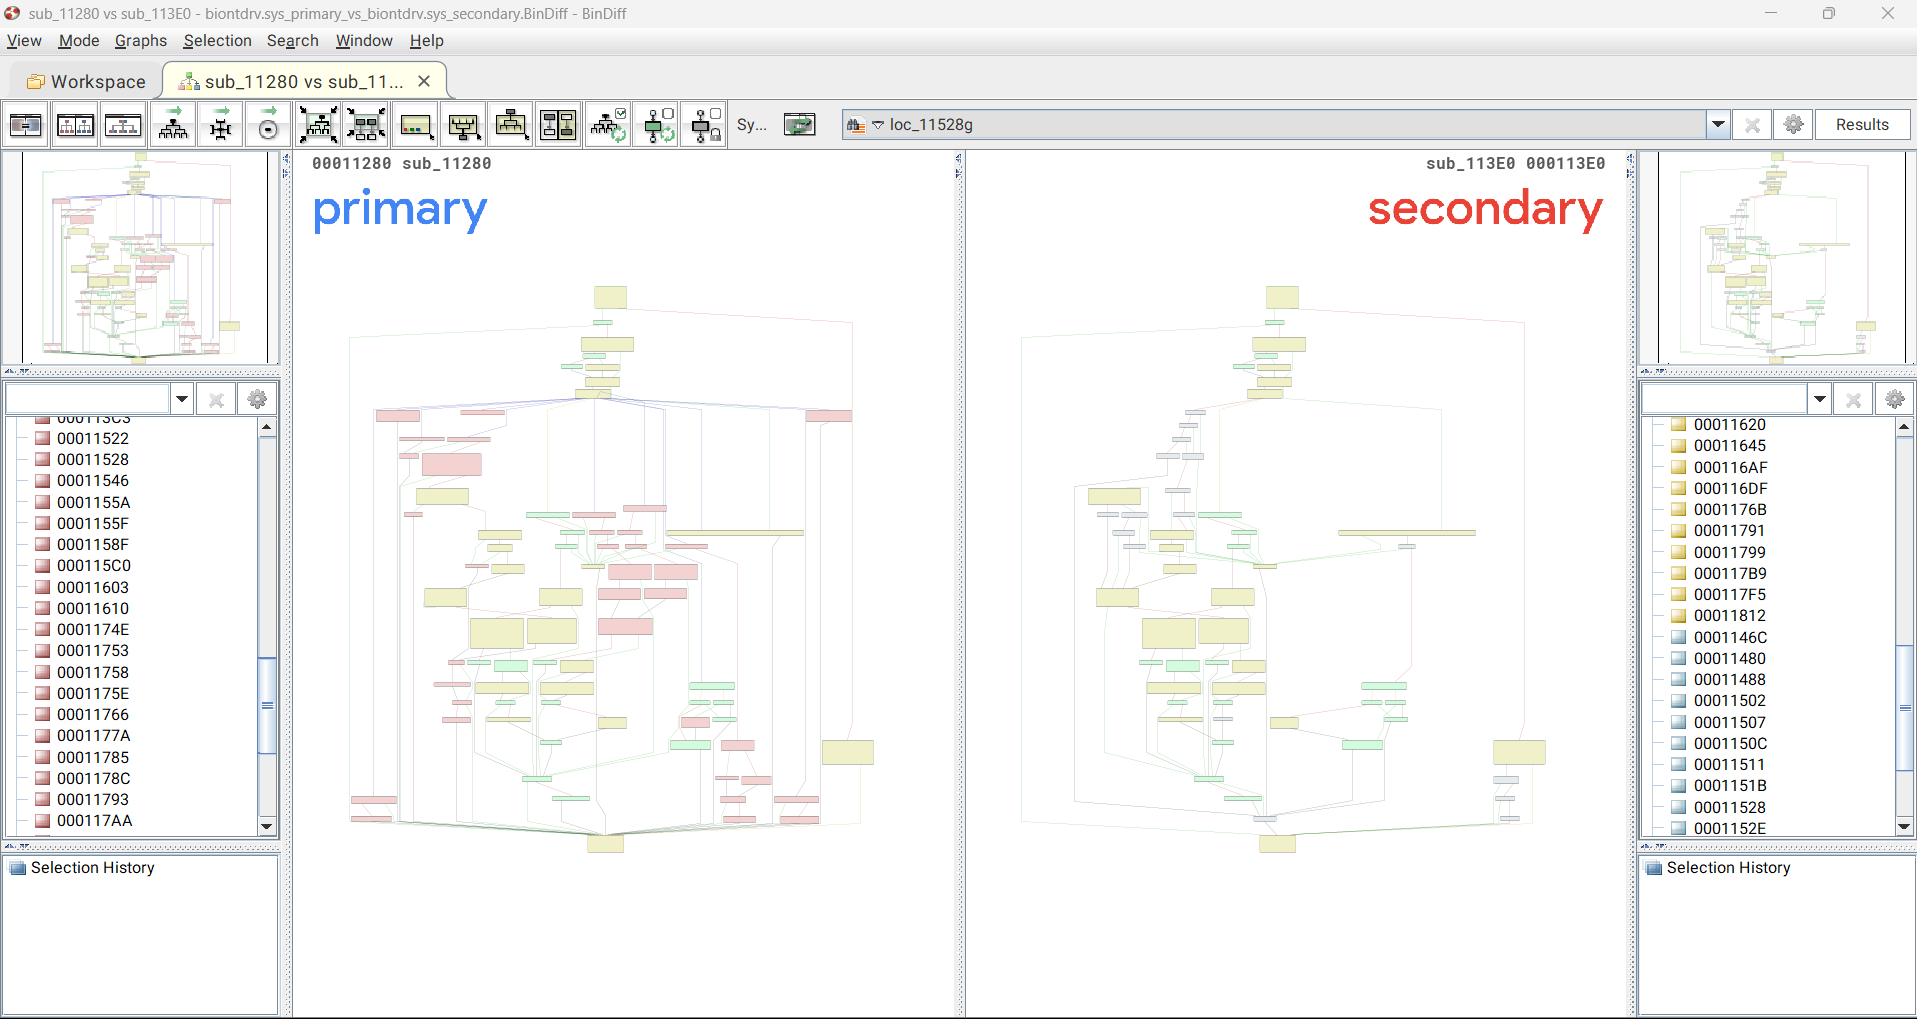
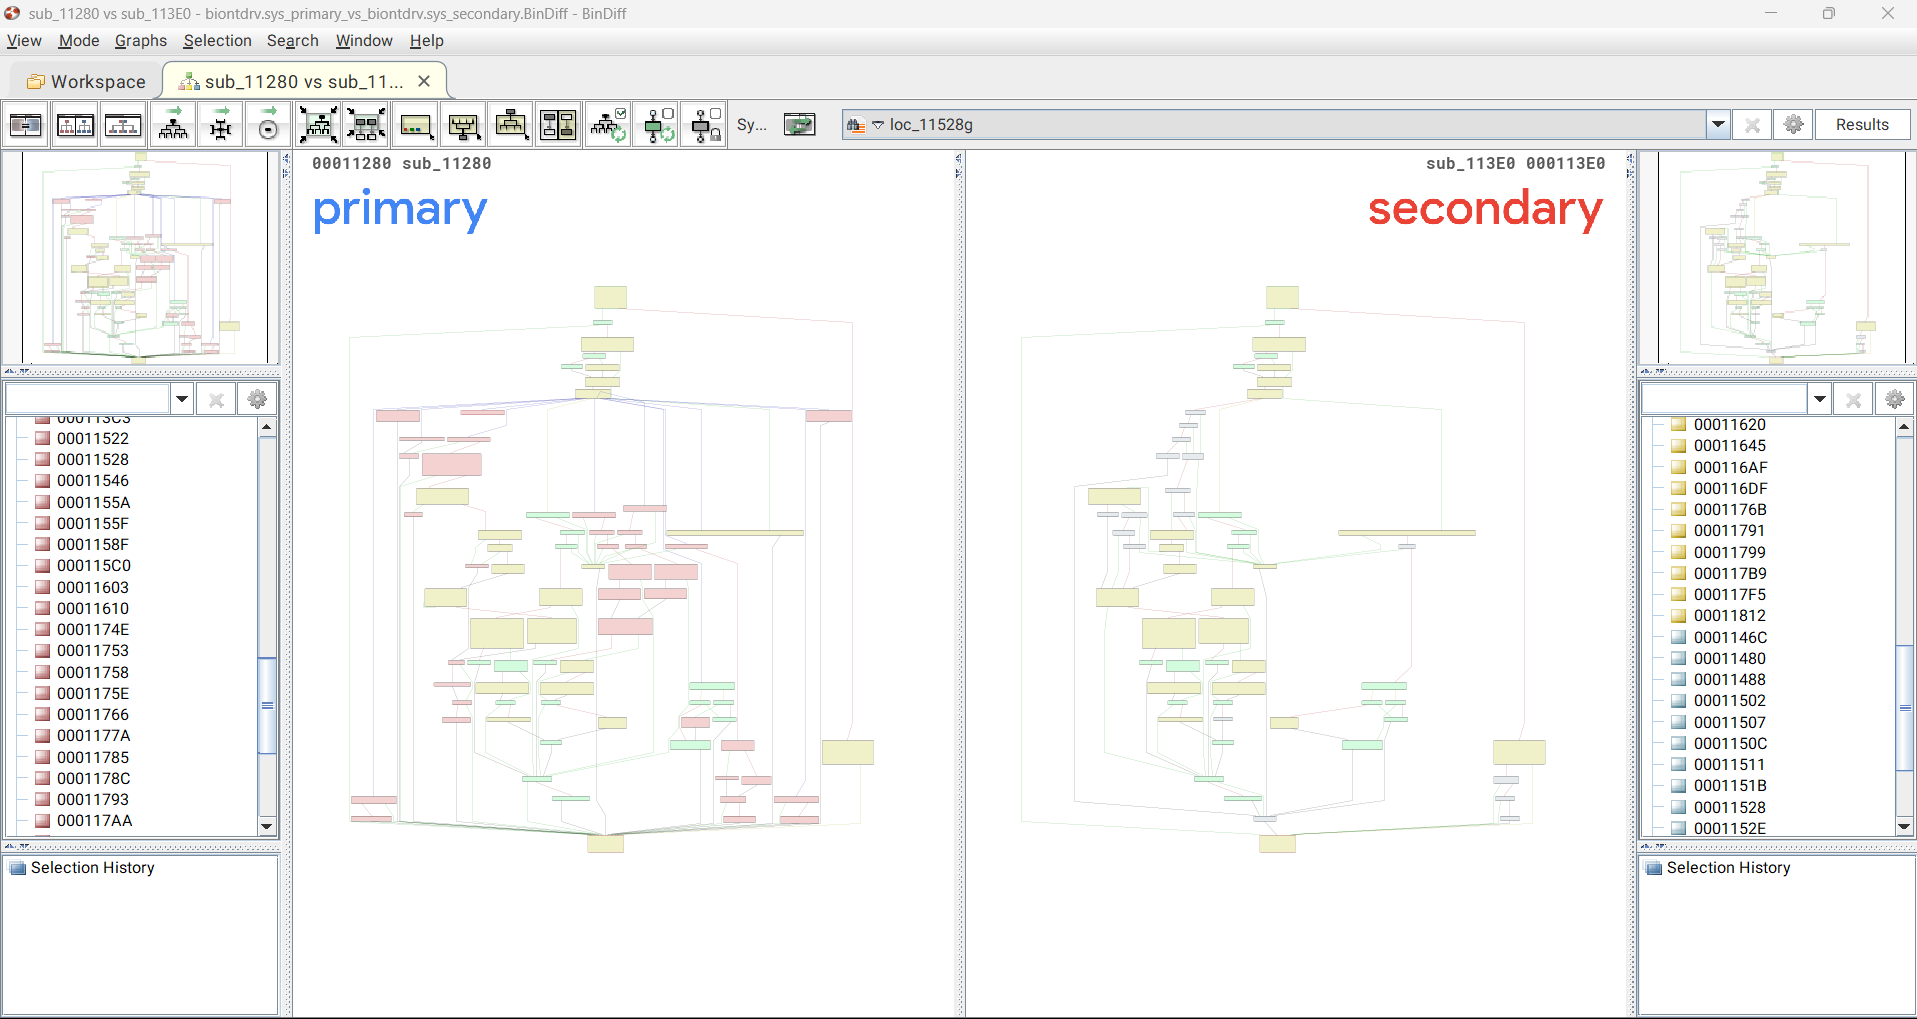
Dieses Repository enthält einen Screenshot der anfälligen Funktion, die beim Reverse Engineering eines anfälligen Windows-Treibers identifiziert wurde.
biontdrv.sys_Vul: anfällige Versionbiontdrv.sys_Secure: gepatchte VersionPOC_CVE-2025-0288.c: Proof-of-Concept-Codediff.png: Bildschirmfoto der anfälligen FunktionEine detaillierte Analyse ist auf meinem Blog verfügbar: Vollständige Analyse lesen