 mehedi-hasan-sami98/dvwa-zap-pentest
Sicherheitsbewertung der Webanwendung DVWA mit OWASP ZAP – Schwachstellenscan, RCE-Analyse (CVE-2012-1823) und Bericht zur Behebung.

Eine praktische Sicherheitsbewertung einer Webanwendung der DVWA (Damn Vulnerable Web App), durchgeführt mit OWASP ZAP (Zed Attack Proxy) 2.17.0. Dieses Projekt dokumentiert den gesamten Arbeitsablauf: Aufklärung (Spidering), automatisiertes Schwachstellenscannen und Analyse der ausgelösten Warnungen – einschließlich eines Remote Code Execution (CVE-2012-1823)-Befundes.
⚠️ Haftungsausschluss: Diese Bewertung wurde in einer isolierten Laborumgebung gegen DVWA durchgeführt, eine Anwendung, die absichtlich zu Schulungszwecken angreifbar gemacht wurde. Scannen oder greifen Sie niemals Systeme an, die Ihnen nicht gehören oder für die Sie keine ausdrückliche schriftliche Erlaubnis zum Testen haben.
Ziel ist es, häufige Webanwendungsschwachstellen in DVWA unter Verwendung der Spider- und Active-Scanning-Funktionen von OWASP ZAP zu identifizieren und zu dokumentieren sowie das Lesen, Interpretieren und Berichten von automatisierten Sicherheitsscannergebnissen zu üben.
| Werkzeug | Zweck |
|---|---|
| OWASP ZAP 2.17.0 | Webanwendungs-Schwachstellenscanner (Spider + Active Scan) |
| DVWA | Absichtlich angreifbare PHP/MySQL-Webanwendung, die als Ziel verwendet wird |
| Kali Linux | Angriffs-/Testplattform |
http://192.168.109.115/dvwa/index.phpadminDer aktive Scan wurde mit 1.157 gesendeten Anfragen und 72 neuen ausgelösten Warnungen abgeschlossen, die ZAP in 17 verschiedene Warnungstypen gruppierte:
| # | Warnung | Instanzen | Risiko |
|---|---|---|---|
| 1 | Remote Code Execution — CVE-2012-1823 | 2 | 🔴 Hoch |
| 2 | Quellcode-Offenlegung — CVE-2012-1823 | 2 | 🔴 Hoch |
| 3 | Fehlen von Anti-CSRF-Tokens | 2 | 🟠 Mittel |
| 4 | Content-Security-Policy (CSP)-Header nicht gesetzt | 4 | 🟠 Mittel |
| 5 | Verzeichnisauflistung | 3 | 🟠 Mittel |
| 6 | Nur HTTP-Seite | 1 | 🟠 Mittel |
| 7 | Versteckte Datei gefunden | 1 | 🟠 Mittel |
| 8 | Fehlender Anti-Clickjacking-Header | 2 | 🟠 Mittel |
| 9 | Cookie kein HttpOnly-Flag | 2 | 🟡 Niedrig |
| 10 | Cookie ohne SameSite-Attribut | 2 | 🟡 Niedrig |
| ... | (7 weitere informative/niedrige Warnungen – siehe vollständiger ZAP-Export) | ⚪ Info |
Detaillierte Informationen zu jeder Warnung finden Sie in
docs/findings.md.
Das schwerwiegendste identifizierte Problem war eine Hochrisiko-Remote-Code-Execution-Schwachstelle, die unter CVE-2012-1823 (einem bekannten Fehler in der PHP-CGI-Abfragezeichenfolgenanalyse) verfolgt wird.
http://192.168.109.115/dvwa/login.php?-d+allow_url_include%3d1+-d+auto_prepend_file%3dphp://input=-Zeichen fehlt. Dadurch kann ein Angreifer rohe befehlszeilenartige Flags (-d allow_url_include=1 -d auto_prepend_file=php://input) an den PHP-Interpreter übergeben, was die Ausführung beliebigen PHP-Codes und die Offenlegung von Quellcode ermöglicht.mod_rewrite mit RewriteCond/RewriteRule-Direktiven, um fehlerhafte Abfragezeichenfolgen zu blockieren, bevor sie PHP-CGI erreichen.| Screenshot | Beschreibung |
|---|---|
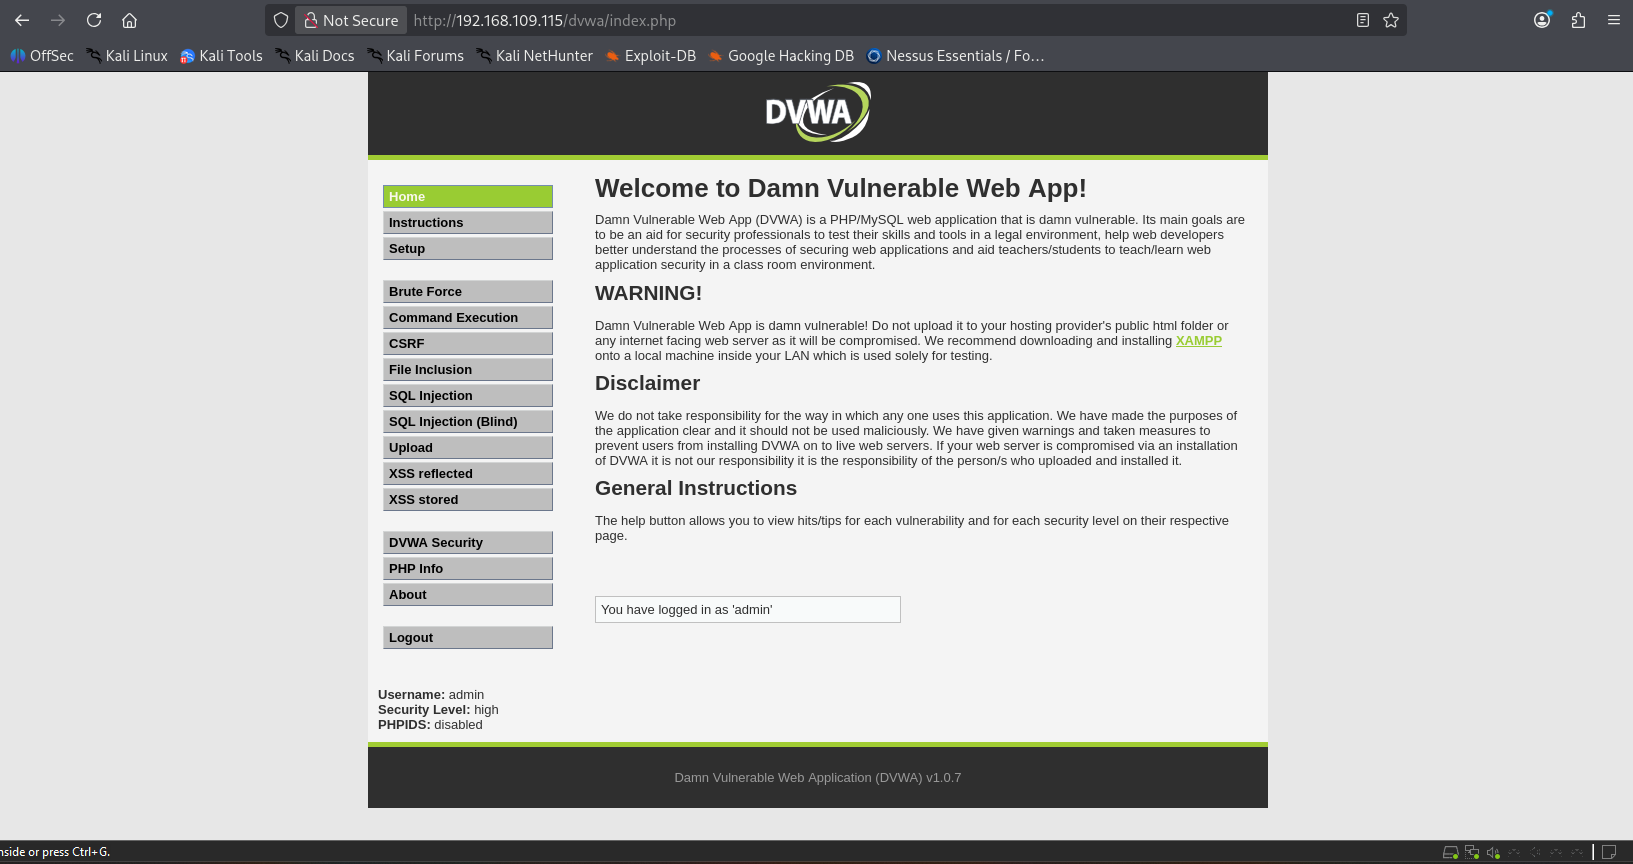 | DVWA-Startseite nach dem Login |
 | OWASP ZAP 2.17.0 Begrüßungsbildschirm |
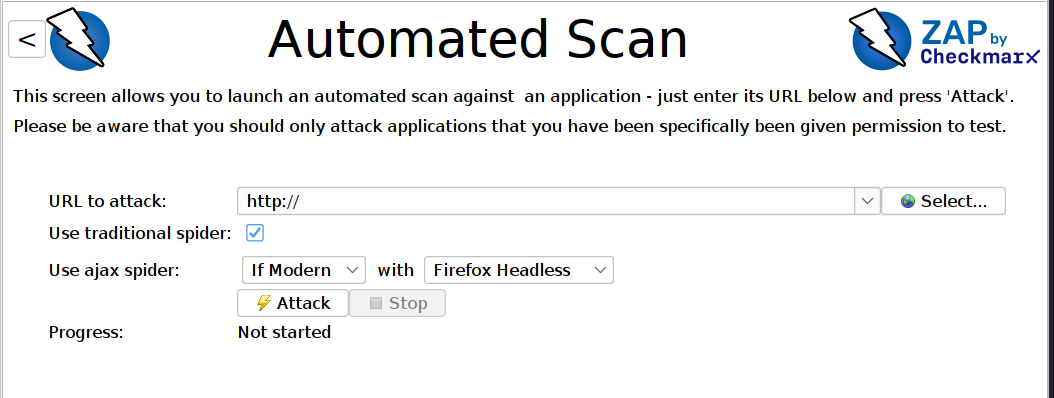 | Reiter 'Automatisierter Scan' vor Eingabe des Ziels |
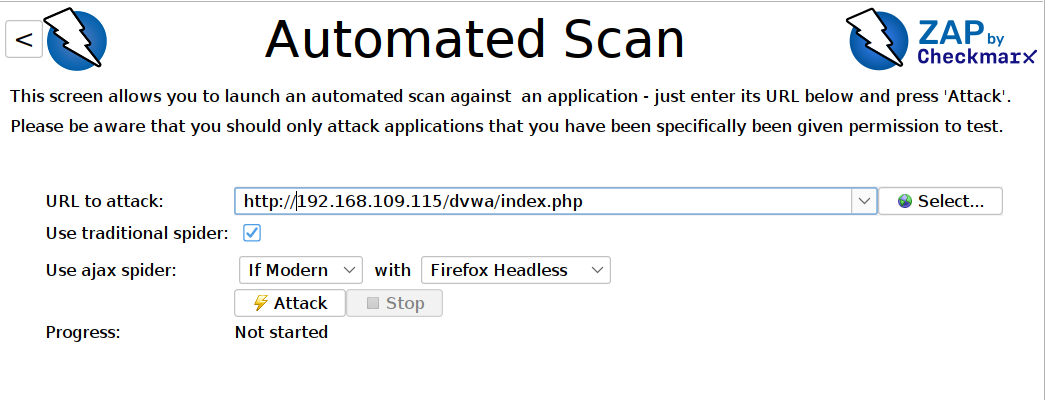 | Ziel-URL auf DVWA gesetzt vor dem Start des Angriffs |
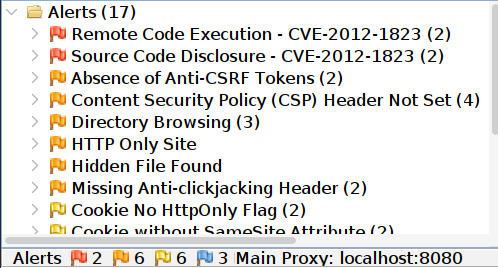 | 17 Warnungstypen entdeckt (gruppiert, nach Risiko) |
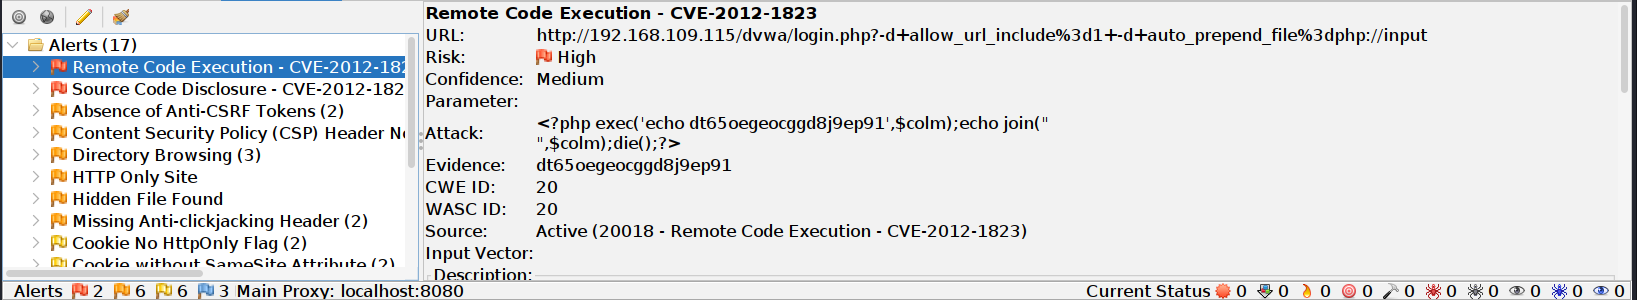 | RCE (CVE-2012-1823)-Warnung – URL, Risiko, Angriffs-Payload, Beweis |
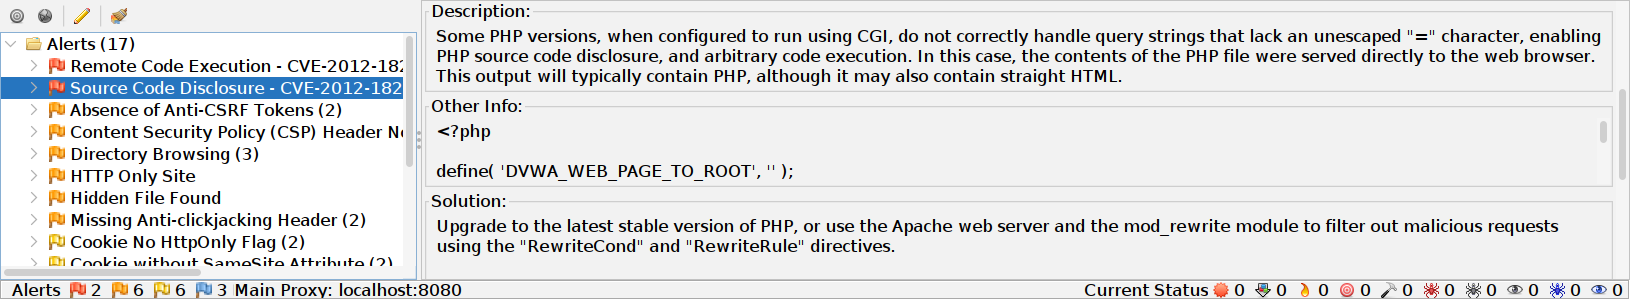 | RCE (CVE-2012-1823) – Beschreibung, weitere Informationen und Lösung |
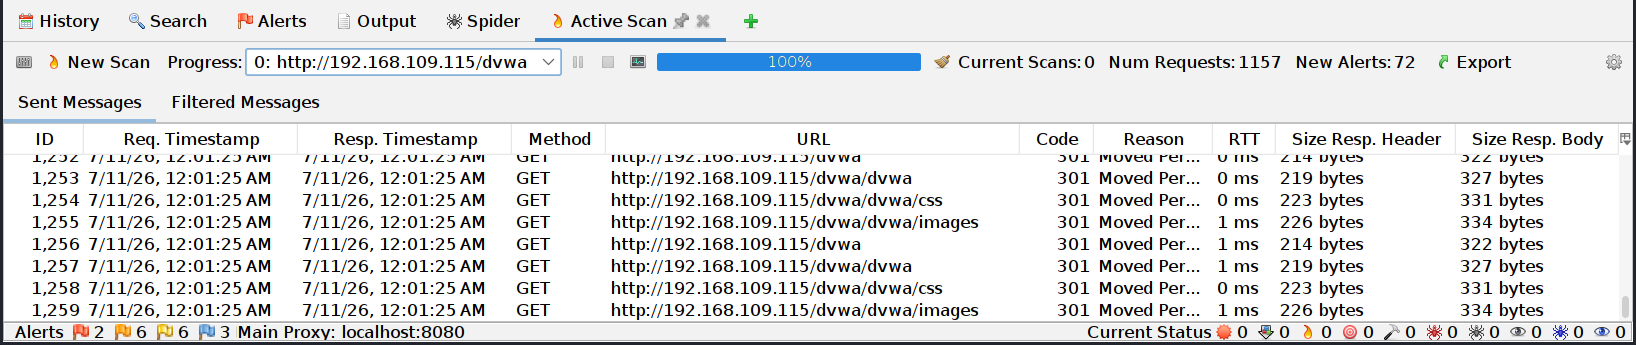 | Active Scan bei 100% – 1.157 Anfragen, 72 neue Warnungen |
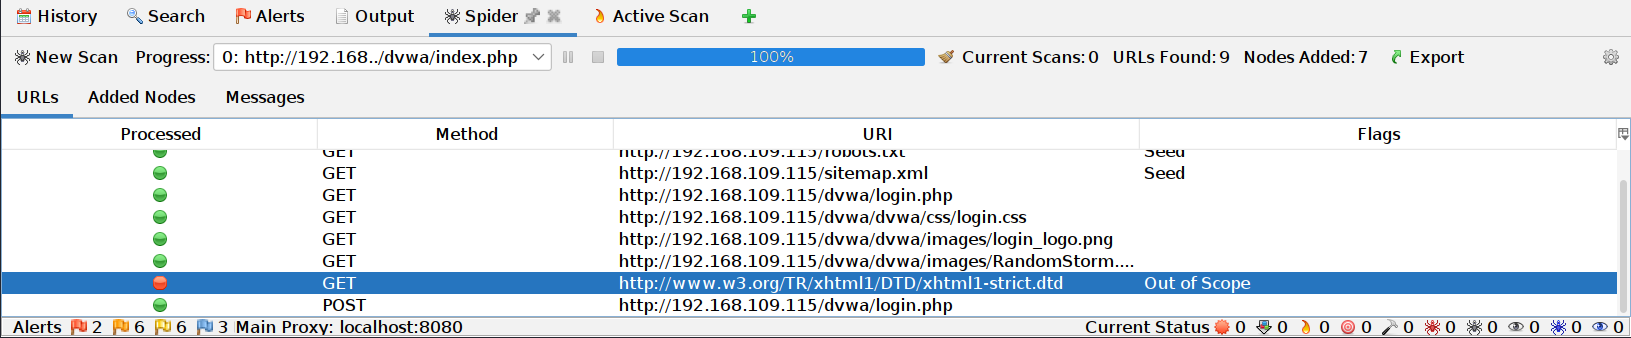 | Spider-Ergebnisse – 9 URLs gefunden, 7 Knoten hinzugefügt |
X-Frame-Options / frame-ancestors) hinzufügen.HttpOnly- und SameSite-Attribute auf allen Cookies setzen, um Session-Hijacking- und CSRF-Risiko zu reduzieren.