Wireshark-ähnliche forensische Analyse für Model Context Protocol Kommunikation Erfassen, inspizieren und untersuchen Sie alle HTTP-Anfragen und -Antworten zwischen Ihrer IDE und MCP-Servern
Sicherheitsscanner für KI-Agententools — entwickelt für Sicherheits- und Plattformingenieure, die mit MCP in der IDE arbeiten.
Führen Sie einen lokalen statischen Scan über MCP-IDE-Konfigurationen und eingebettete Tool-Metadaten durch: 41 Regeln (einschließlich AAuth-Sichtbarkeit), Toxic-Flow-Heuristiken und SARIF / HTML / JSON-Berichte. Es gibt kein gehostetes Config-Scan-Backend.
Fügen Sie optional einen lokalen HTTP-Proxy mit einem Dashboard im Browser hinzu, sodass Live-Datenverkehr, Ergebnisse, AAuth-Signale und Playground-Prüfungen an einem Ort bleiben – ohne Ihre Konfigurationen an einen Anbieter zu senden.
Sie können
Datenschutz: Statische Scans benötigen keine Cloud und senden keine Telemetrie. Das Aktualisieren von Regelkatalogen erfolgt per Opt-in über HTTPS (update-rules).


Diese Aufnahmen stammen vom Live-Dashboard mit echtem erfassten Datenverkehr (Dummy-MCP oder eigene Upstreams). Starten Sie mit npx @mcp-shark/mcp-shark serve --open. Smart Scan wird unten nicht gezeigt – es hängt von einem optionalen Remote-API-Token ab. MCP Playground erscheint, sobald mindestens ein MCP-Upstream konfiguriert ist (die Playground-Aufnahme verwendet einen Demo-Server mit geladenen Tools).
Jeder JSON-RPC-Frame zwischen Ihrer IDE und jedem MCP-Upstream wird mit vollständigen Headern, Body, Timing und einem AAuth-Posture-Chip erfasst. Filtern Sie nach Methode, Status, Server, Sitzung, AAuth-Agent / Mission / Posture.

Wählen Sie einen Upstream aus, laden Sie Tools, Prompts und Ressourcen von diesem Server und rufen Sie dann Tools auf oder lesen Sie Ressourcen durch den Proxy – nützlich, um das Verhalten zu validieren, bevor es Ihre IDE erreicht. Die Ansicht unten zeigt die Tools-Liste für einen konfigurierten Demo-MCP.

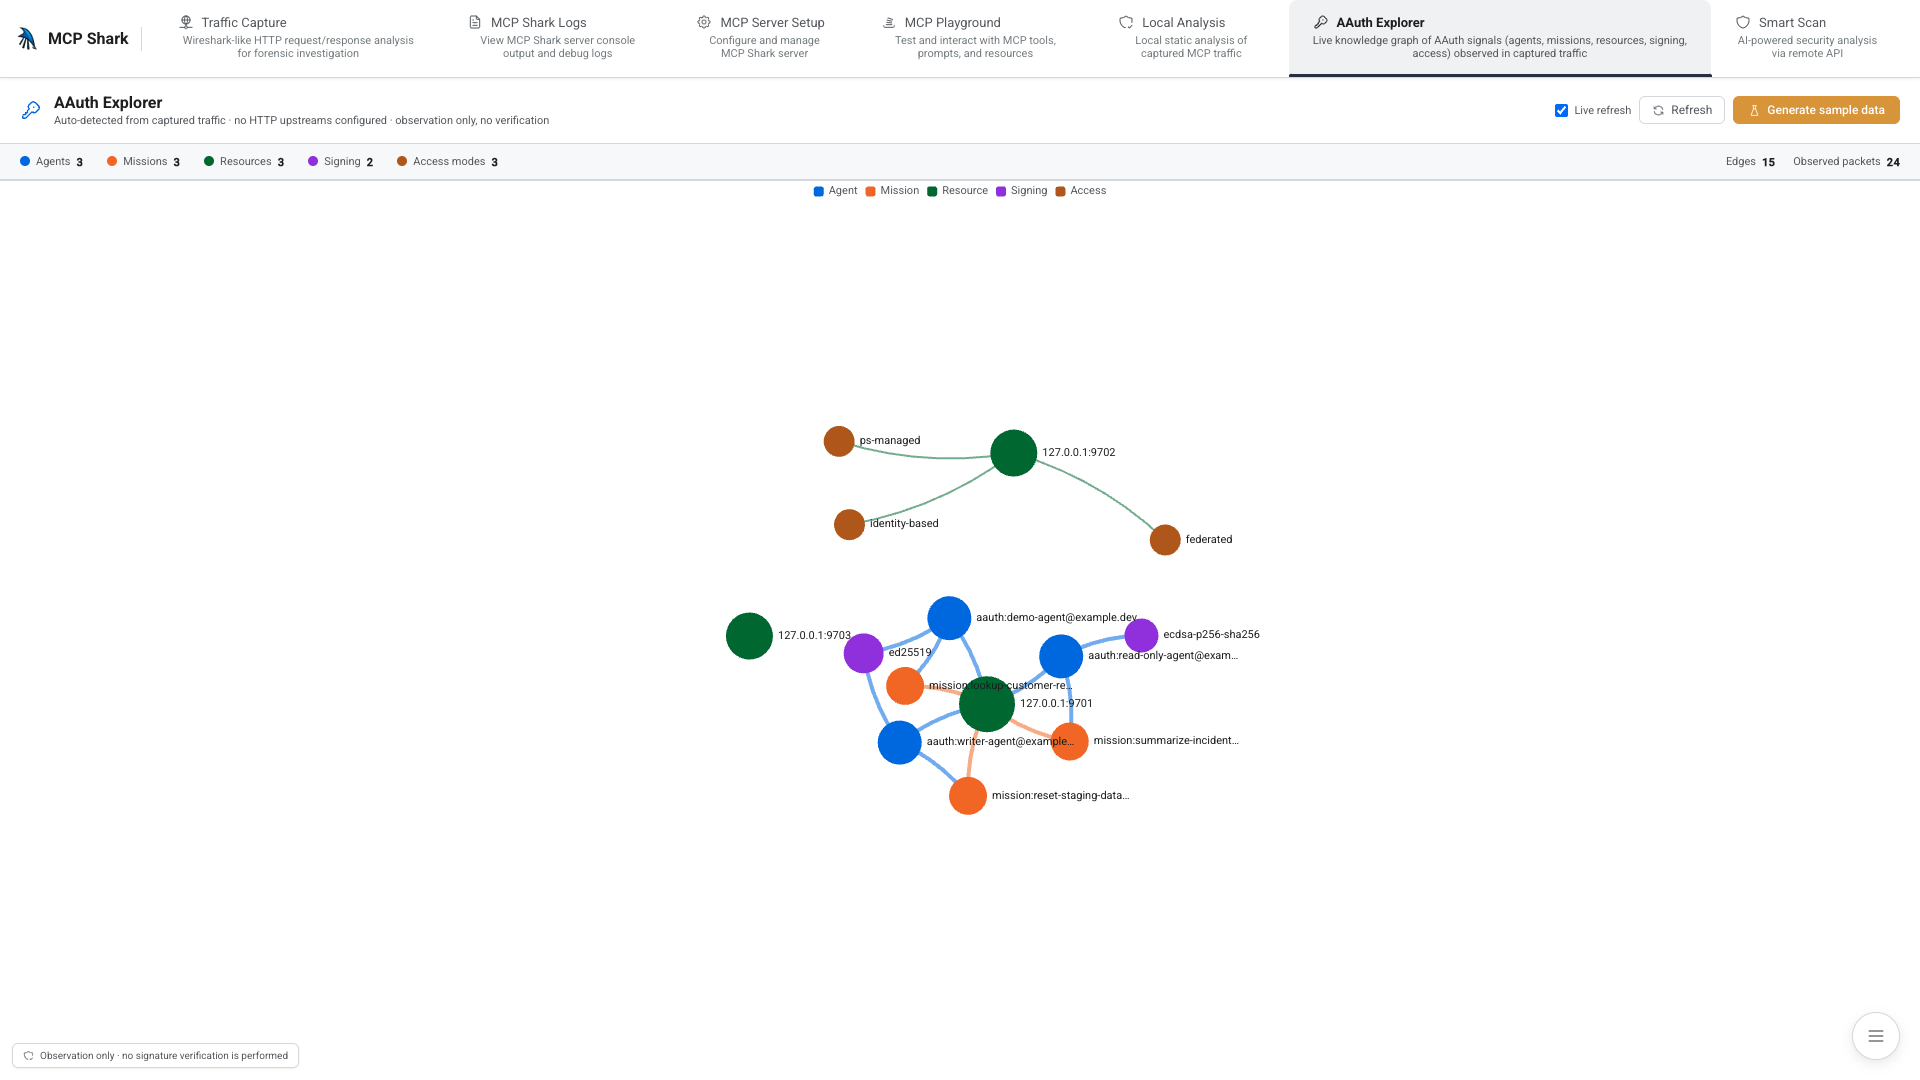
Kraftgerichteter Wissensgraph jedes Agents / jeder Mission / Ressource / jedes Signierungsalgorithmus / Zugriffsmodus, der im erfassten Datenverkehr beobachtet wurde. Verwenden Sie Generate sample data für einen schnellen Demo-Graphen oder erfassen Sie echten AAuth-förmigen Datenverkehr durch den Proxy.
Offline-regelbasierter Scanner über erfassten Datenverkehr. Die Karte AAuth Posture fasst die Verteilung von signiert / aauth-aware / bearer / no-auth zusammen; das Panel Toxic flows (Proxy-Traffic) leitet serverübergreifende Paarungen aus beobachteten tools/list-Antworten ab. Mit bereits in der Datenbank befindlichen Paketen verwenden Sie Replay from DB (wenn kein Live-MCP angeschlossen ist) und dann Analyse, um Ergebnisse zu füllen – die Ansicht unten ist nach diesem Durchlauf.

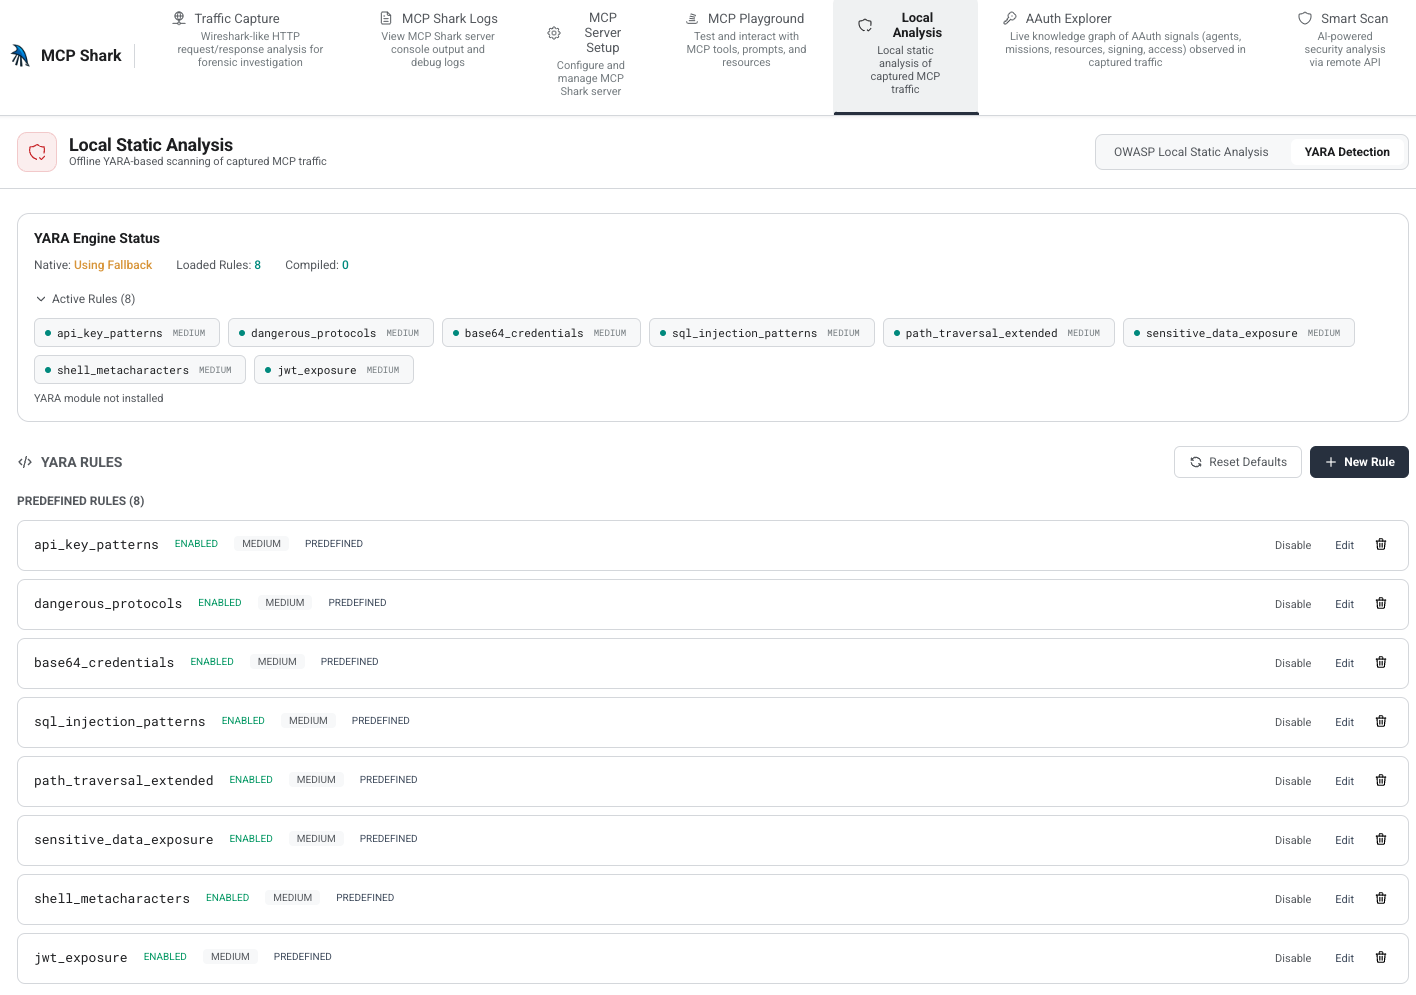
Gleicher Reiter Local Analysis: wechseln Sie zu YARA Detection für die Verkehrsregel-Engine – Engine-Status, acht vordefinierte Regeln (umschalten, bearbeiten, löschen) und New Rule für eigene Muster. Wenn das native yara-Modul nicht installiert ist, laufen Scans trotzdem mit dem integrierten Regex-Fallback (siehe docs/local-analysis.md).
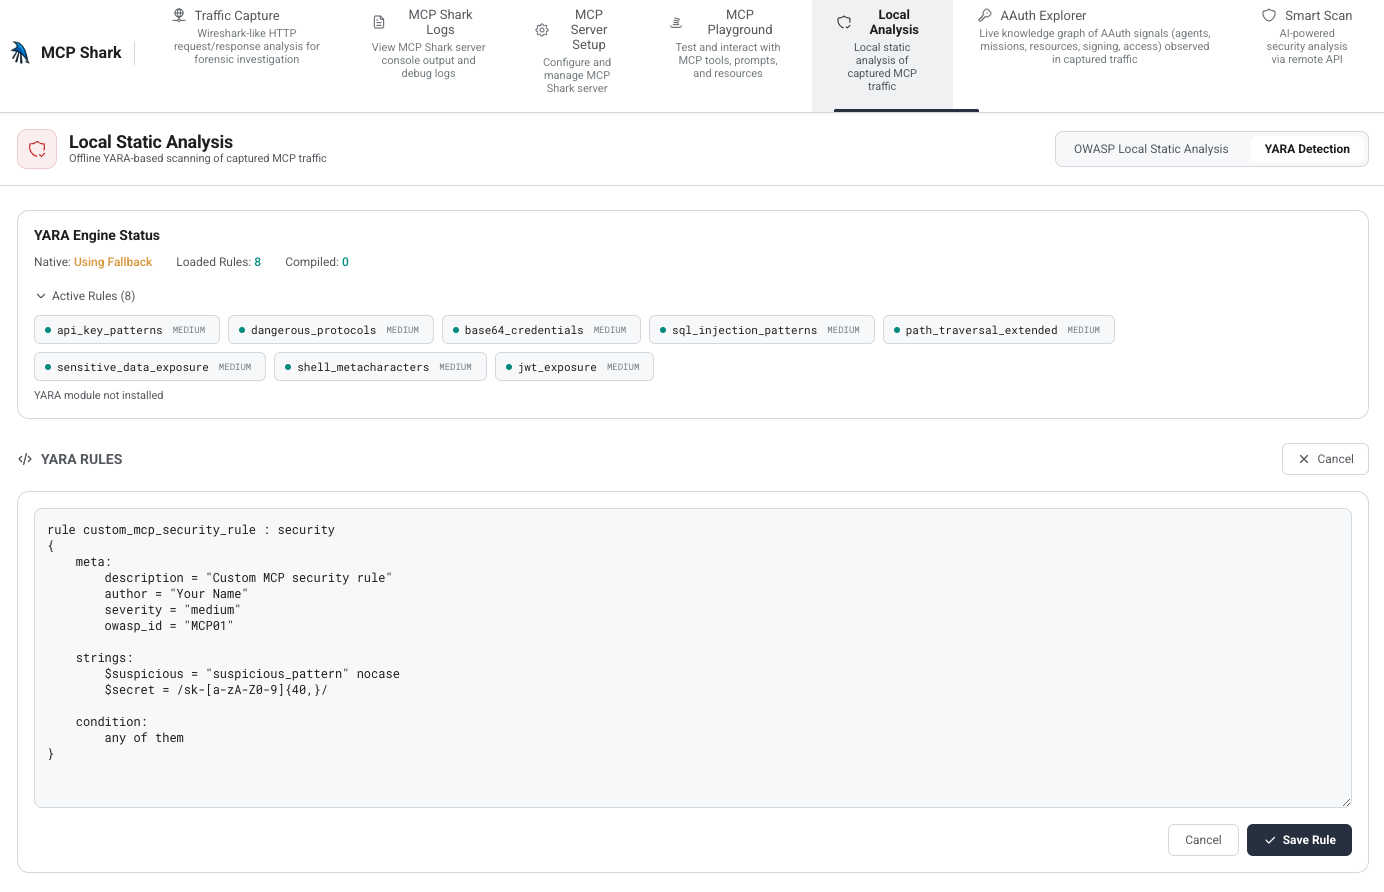
New Rule öffnet den Editor mit einer Vorlage (meta, strings und condition). Bearbeiten Sie den Regeltext und klicken Sie dann auf Save Rule, um sie als benutzerdefiniertes Muster neben den integrierten hinzuzufügen.
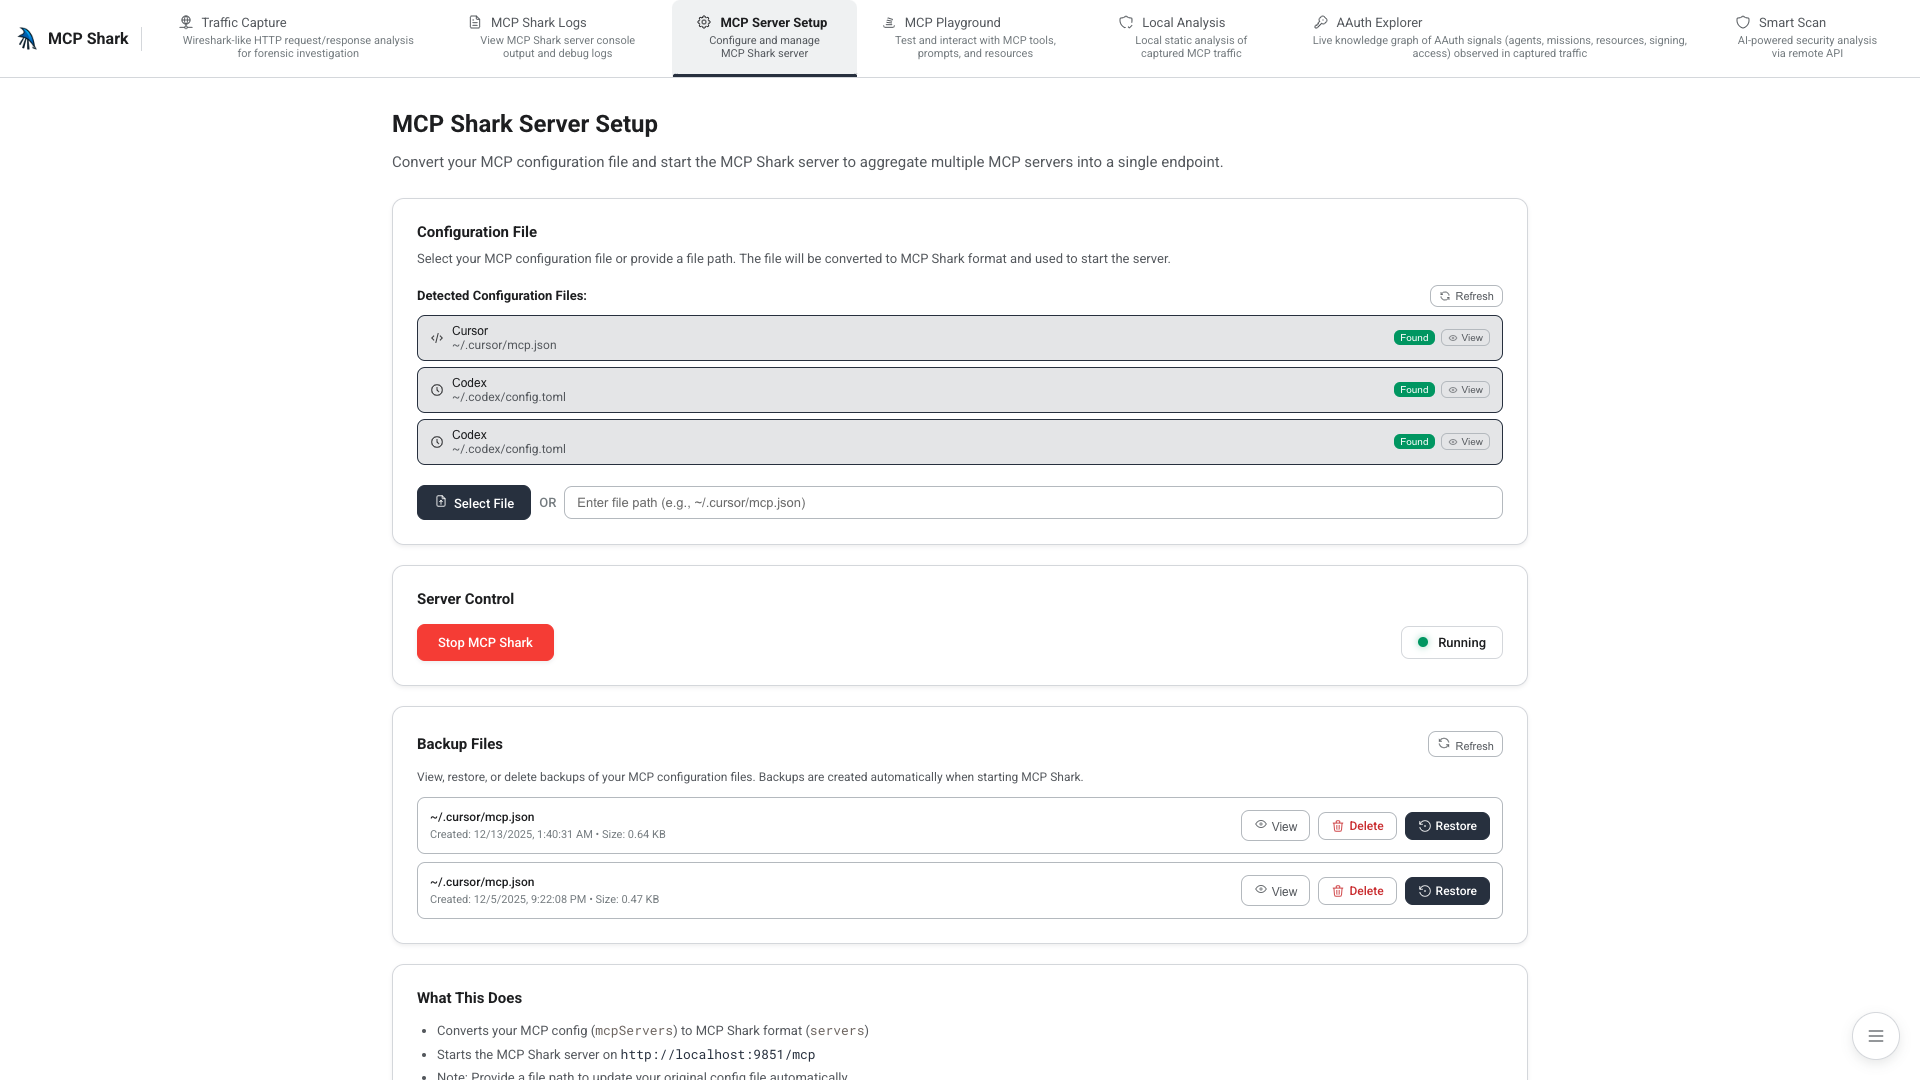
Erkennt automatisch Cursor-/Codex-/Windsurf-Konfigurationen, konvertiert sie in das mcp-shark-Format und patcht die IDE, um beim Start durch den Proxy zu leiten.
MCP-Setups mischen häufig Geheimnisse, breiten Tool-Zugriff und mehrere Server in einem Agent-Kontext; Probleme sind leicht zu übersehen, ohne die Konfigurationen zu prüfen. Siehe die OWASP MCP Top 10 für eine strukturierte Übersicht über mögliche Fehler.
mcp-shark läuft auf Ihrem Rechner – keine API-Schlüssel oder gehostetes Scan-Backend. Installieren Sie es mit npx und überprüfen Sie die Ergebnisse lokal.
Der Scanner modelliert, wie MCP-Server im Agent-Kontext zusammenspielen, und kennzeichnet riskante Fähigkeitskombinationen (z. B. Geheimniszugriff kombiniert mit externem Datenabfluss):``` ▲ HIGH notify-server → repo-server Untrusted content in one tool’s channel could lead the agent to take a destructive action in another (e.g. push code).
▲ MEDIUM browser-server → filesystem-server Web-sourced context could be chained into local file operations.
Verwenden Sie die Ergebnisse von mcp-shark als Eingabe für Ihr eigenes Bedrohungsmodell, nicht als vollständige Prüfung.

## Funktionen



