
Skip to content
KitploitKITPLOIT
ToolsBlog
Log in
Einreichen
ToolsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
telegram-phish-simulator — Bildungsorientierte Telegram-Phishing-Simulation für Cybersicherheitstraining und Sensibilisierung. Demonstriert das Erbeuten von Anmeldedaten über gefälschte Anmeldeseiten in isolierten Laborumgebungen. | Kitploit
Tools/GitHubGitHub/maty156/telegram-phish-simulator
Phishing-ToolsPasswortangriffeInformationsbeschaffungPhishingPenetrationstestsSocial EngineeringLernen & BildungRed TeamingLabs & Praxis

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen
GitHubmaty156/telegram-phish-simulator

telegram-phish-simulator

Bildungsorientierte Telegram-Phishing-Simulation für Cybersicherheitstraining und Sensibilisierung. Demonstriert das Erbeuten von Anmeldedaten über gefälschte Anmeldeseiten in isolierten Laborumgebungen.

Repository anzeigen
224vor 1 MonatNoch nicht geprüft

⚠️ Telegram-Phishing-Simulator – Pädagogisches Sicherheitstool

VERWENDE DIESEN CODE NICHT FÜR ILLEGALE AKTIVITÄTEN. Dieses Repository ist eine Simulation, die ausschließlich für Cybersicherheitsschulungen, Sensibilisierung und autorisierte laborgestützte Tests erstellt wurde.
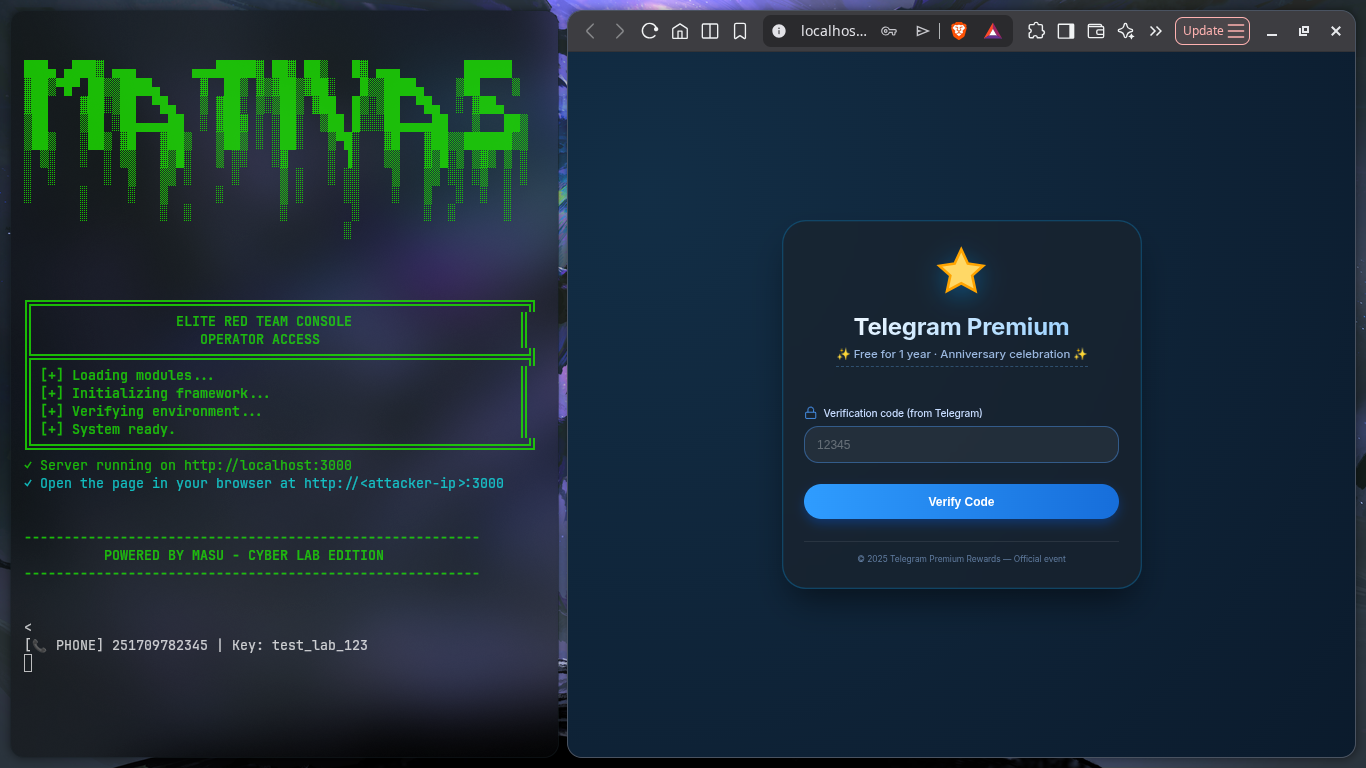
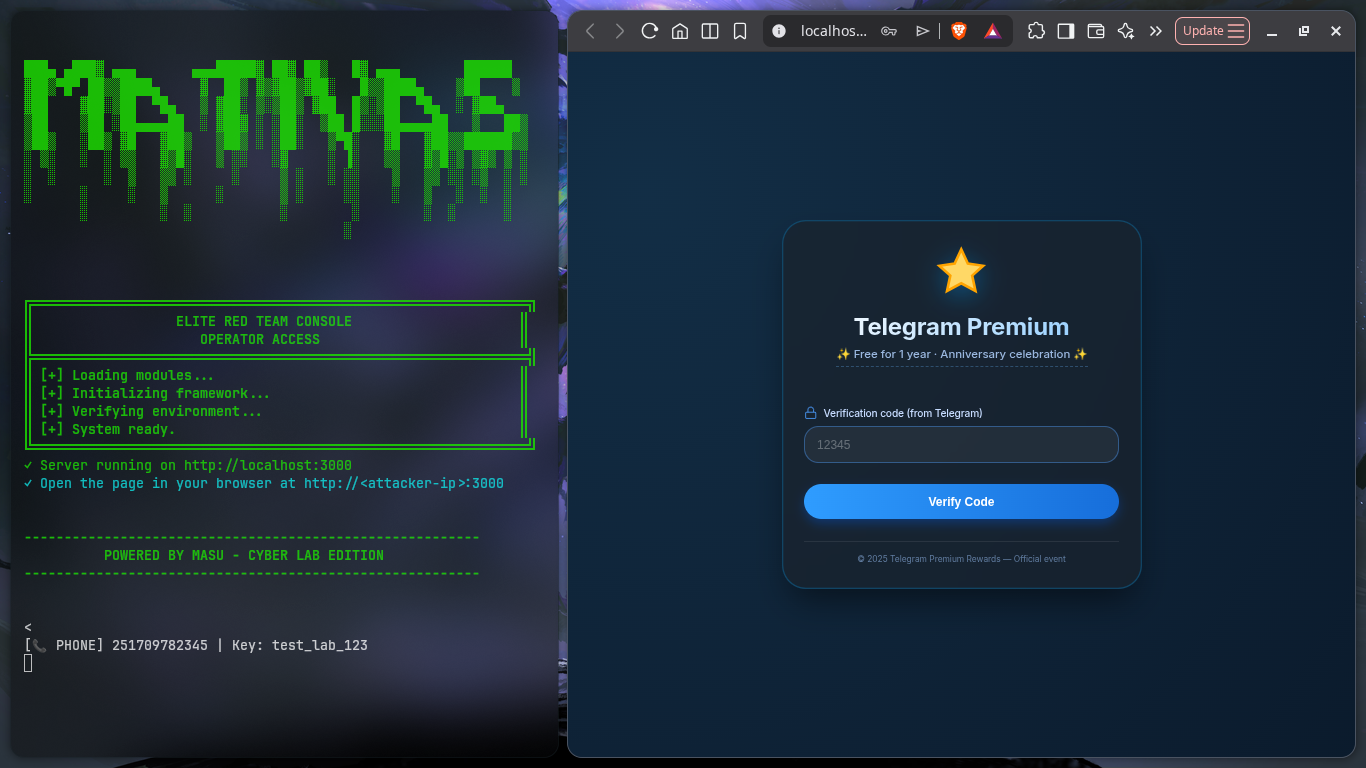
Telegram-Phishing-Simulation-Demo


📚 Inhaltsverzeichnis

  • Über
  • Inhalt
  • Sicheres Labor-Setup
  • Ausführung
  • Simulierter Angriffsablauf
  • Verteidigungsempfehlungen
  • Ethische Nutzung
  • Lizenz

🎯 Über

Dieses Projekt demonstriert eine Telegram-Phishing-Simulation, die für folgende Zwecke gedacht ist:

  • Cybersicherheitsschulungen,
  • Phishing-Sensibilisierungsübungen,
  • defensive Forschung,
  • autorisierte Penetrationstests in isolierten Umgebungen.

Es zeigt, wie Angreifer gefälschte „Kostenlos-Premium“-Angebote nutzen können, um Telefonnummern zu sammeln, Verifizierungscodes abzufangen und 2FA-Passwörter anzufordern.

Dieses Repository ist nicht für echtes Phishing oder Account-Übernahme gedacht. Es verbindet sich nicht mit der Live-API von Telegram.


📁 Inhalt

DateiBeschreibung
public/index.htmlPhishing-Seiten-UI, die für die Simulation verwendet wird.
public/assets/Unterstützende statische Assets, die von der Demo-Seite verwendet werden.
server.jsMock-Backend, das übermittelte Werte lokal protokolliert.
package.jsonNode-Projektmetadaten und Abhängigkeiten.
README.mdProjektdokumentation.
LICENSELizenzbedingungen des Projekts.
.gitignoreDateien und Verzeichnisse, die von der Git-Verfolgung ausgeschlossen sind.

🧰 Sicheres Labor-Setup

Verwende dieses Tool nur in einer kontrollierten Umgebung.

Voraussetzungen

  • Virtualisierungssoftware wie VirtualBox oder VMware.
  • Zwei isolierte VMs: ein Angreifer-Host und ein Opfer-Host.
  • Ein privates Netzwerk zwischen den VMs.
  • Keine öffentliche Bereitstellung oder Live-Nutzerinteraktion.

Empfohlene Installation

sudo apt update && sudo apt install -y nodejs npm
cd /home/youruser
git clone https://github.com/Maty156/telegram-phish-simulator.git
cd telegram-phish-simulator
npm install

Netzwerkhinweise

  • Verwende ein Host-Only- oder NAT-Netzwerk, damit der Datenverkehr im Labor bleibt.
  • Stelle sicher, dass die Opfer-VM die IP der Angreifer-VM erreichen kann.
  • Setze den Dienst nicht dem öffentlichen Internet aus.

⚡ Schnellstart

  1. Installiere Node.js und npm auf der Angreifer-VM.
  2. Klone das Repository und installiere die Abhängigkeiten.
  3. Starte server.js auf der Angreifer-VM.
  4. Öffne den Browser der Opfer-VM und rufe http://<attacker-ip>/ auf.
  5. Übermittle die Testwerte und beobachte die Ausgabe auf der Angreifer-VM.

🚀 Ausführung

  1. Starte den Mock-Server auf der Angreifer-VM:

    npm install
    
    npm start
    
  2. Öffne von der Opfer-VM aus die Phishing-Seite in einem Browser:

    http://<attacker-ip>:3000/
    
  3. Verwende die Seite, um eine Telefonnummer, einen Verifizierungscode und ein optionales Passwort zu übermitteln.

  4. Beobachte die protokollierte Ausgabe auf der Angreifer-VM und in stolen_credentials.log.

Der Server ist eine Simulation und führt keine echte Telegram-Authentifizierung durch.


🧠 Simulierter Angriffsablauf

Dieser Simulator modelliert die Phishing-Phasen, die bei der Erfassung von Anmeldedaten verwendet werden:

  1. Sammeln von Telefonnummern
    • Das Opfer gibt eine Telefonnummer in die gefälschte Seite ein.
    • Die Nummer wird an das vom Angreifer kontrollierte Backend gesendet.
  2. Abfangen des Verifizierungscodes
    • Das Opfer gibt einen 6-stelligen Code ein.
    • Der Code wird an das Mock-Backend gesendet.
  3. Erfassung des 2FA-Passworts
    • Falls aktiviert, wird das Opfer zur Eingabe eines Passworts aufgefordert.
    • Das Passwort wird lokal erfasst.

Das Backend zeichnet alle Werte im Terminal und in stolen_credentials.log auf.


🛡️ Verteidigungsempfehlungen

Der Schutz vor dieser Art von Phishing umfasst:

  • Aktivierung der Telegram-Zwei-Schritt-Verifizierung.
  • Vermeidung unaufgeforderter „Kostenlos-Premium“-Angebote.
  • Überprüfung von URLs, bevor Anmeldedaten eingegeben werden.
  • Verwendung von Passwortmanagern, um Autofill auf gefälschten Seiten zu verhindern.
  • Überwachung aktiver Telegram-Sitzungen und Beendigung unbekannter Geräte.
  • Sensibilisierung von Nutzern für Social Engineering und Phishing-Techniken.

⚖️ Ethische Nutzung

Verwende dieses Repository nur für defensive, pädagogische und autorisierte Tests.

  • Verwende es nicht, um echte Personen anzugreifen.
  • Setze es nicht im öffentlichen Internet ein.
  • Verbinde es nicht mit den echten APIs von Telegram.
  • Verwende es nicht ohne ausdrückliche Genehmigung des Eigentümers der Umgebung.

Der Autor ist nicht für Missbrauch verantwortlich.


📄 Lizenz

Dieses Projekt ist unter der MIT-Lizenz lizenziert. Die vollständigen Bedingungen findest du in der beigefügten LICENSE-Datei.

  • Diese Lizenz erlaubt Wiederverwendung, Änderung und Verbreitung.
  • Sie bietet keinerlei Gewährleistung.

Verwende dieses Repository nur für pädagogische, defensive und autorisierte Tests.

Tool herunterladen