OneAlert AI Security OS
Open-Source-autonome Cyberabwehr für industrielle Netzwerke
KI-Agenten, die Bedrohungen in Ihrer OT/ICS-Infrastruktur erkennen, untersuchen, jagen und darauf reagieren – mit menschlichen Genehmigungsschwellen und vollständigen Prüfpfaden.
Demo-Setup ·
Funktionen ·
Schnellstart ·
Architektur


Jetzt ausprobieren
Live-Demo: https://onealert-demo.mangoglacier-b3ad215d.southeastasia.azurecontainerapps.io/app/
Vorgeladen mit einer realistischen Wasseraufbereitungsanlage: 11 OT/IT-Assets, ein mehrstufiges Angriffsszenario (VPN-Kompromittierung → laterale Bewegung → PLC-Zugriffsversuch), ein KI-generierter Untersuchungsfall mit MITRE ATT&CK-Zuordnung und 15+ Sicherheitsereignissen.
In Aktion sehen

Sicherheitslage-Dashboard mit KPIs, Schweregrad-Aufschlüsselung und Risiko-Heatmap

KI-generierter Untersuchungsfall mit MITRE ATT&CK-Zuordnung und Angriffszeitachse
|

MITRE ATT&CK-Abdeckungs-Heatmap mit Techniksuche
|
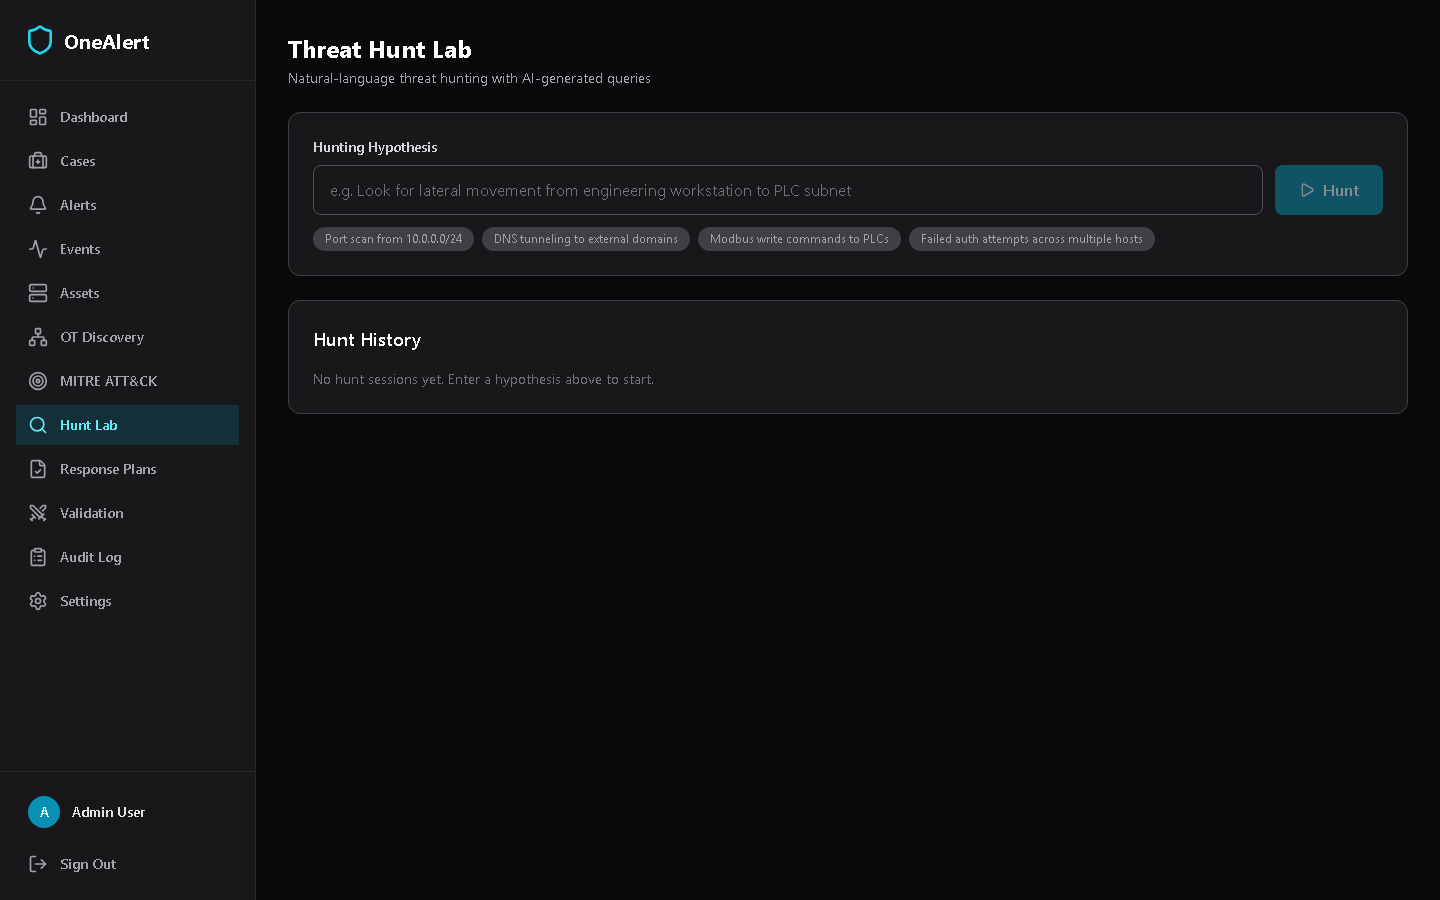
Bedrohungsjagd in natürlicher Sprache mit KI-generierten Abfragen
|

Suricata/Zeek-Sicherheitsereignisse mit Schweregrad-Filterung
|

CVE-Schwachstellenalarme mit KI-Problembehebung
|

OT/IT-Asset-Inventar mit Purdue-Modell-Klassifizierung
|
Warum dieses Projekt existiert
Enterprise-SOC-Tools kosten 300.000–800.000 $/Jahr. Mittelständische Hersteller mit SPSen, SCADA-Systemen und OT-Netzwerken können sie sich nicht leisten – werden aber zunehmend angegriffen. OneAlert gibt ihnen ein KI-Blauteam, das:
- Netzwerktelemetrie von Suricata/Zeek aufnimmt
- Anomalien mit KI-Agenten erkennt (nicht nur statische Regeln)
- Alarme zu Untersuchungsfällen mit MITRE ATT&CK-Zuordnung korreliert
- Reaktionspläne mit menschlichen Genehmigungsschwellen generiert
- Bedrohungen in natürlicher Sprache jagt
- OT-Sicherheitsbeschränkungen durchsetzt (keine autonomen Aktionen an SPSen)
Funktionen
KI-Agenten-Pipeline
Sechs spezialisierte Agenten, die als Team arbeiten:
| Agent | Aufgabe |
|---|
| Detect Agent | Analysiert Ereignisstatistiken auf Portscans, OT-Protokoll-Anomalien, C2-Muster |
| Triage Agent | Korreliert Alarme + Ereignisse zu Untersuchungsfällen mit MITRE ATT&CK-Zuordnung |
| Hunt Agent | Nimmt Hypothesen in natürlicher Sprache entgegen, generiert SQL-Abfragen, gibt Sigma-Regeln aus |
| Response Agent | Generiert Reaktionspläne mit geordneten Containment-Maßnahmen |
| Purple Agent | Simuliert ATT&CK-Techniken, um die Erkennungsabdeckung zu validieren |
| Compliance Agent | Bildet Plattformdaten auf IEC 62443- und NIST-CSF-Kontrollen ab |
Gesteuerte Autonomie
- 5 Autonomiestufen (L0 schreibgeschützt bis L4 Krisenmodus)
- OT-Sicherheitsbeschränkung: Assets der Purdue-Ebene 0–3 erfordern immer menschliche Genehmigung für Containment
- Vollständiges Agenten-Ledger: Jede KI-Entscheidung wird mit Modell, Tokens und Begründung protokolliert
- Policy-Engine: Aktionsgenehmigungsregeln nach Zone, Asset-Typ und Autonomiestufe
- Genehmigungsworkflow: Reaktionspläne via REST-API genehmigen/ablehnen, bevor sie ausgeführt werden
- Aktionsausführer: 12 Aktionstypen (benachrichtigen, IP blockieren, Host isolieren, VLAN unter Quarantäne stellen usw.)
PII- und Geheimnis-Schwärzung
- 8 Musterarten: E-Mails, SSNs, Kreditkarten, API-Schlüssel, Bearer-Tokens, Passwörter, private Schlüssel, JWTs
- In die Ereigniserfassung integriert: Geheimnisse werden vor der Speicherung und LLM-Verarbeitung entfernt
- Behält Netzwerkbeobachtbarkeiten bei: IPs, Ports, Domains, Hostnamen bleiben für die Sicherheitsanalyse erhalten
Purple-Team-Validierung
- Simuliertes ATT&CK-Testing: 8 Technikkategorien mit atomarer Testbibliothek
- Dry-Run-/Labor-/Produktionsmodi: Der Produktionsmodus erfordert explizite menschliche Genehmigung
- Erkennungsabdeckungsmetriken: Erkennungsraten pro Technik und Lückenanalyse
- Ergebnisverfolgung von Kontrollen: Welche Erkennungsregeln ausgelöst haben, welche nicht
Semantische Suche und Explosionsradius
- Fallsuche in natürlicher Sprache: TF-IDF-Ranking ohne externe Abhängigkeiten
- Ähnliche Vorfälle abrufen: Kosinus-Ähnlichkeitsabgleich mit Hervorhebung gemeinsamer MITRE-Techniken
- Explosionsradius-Graph: Visualisierung von Entitätsbeziehungen (Assets, IPs, MITRE-Techniken pro Fall)
Sicherheitsereignis-Erfassung
- Suricata EVE JSON-Parser (Alarme, DNS, HTTP, TLS, Flows)
- Zeek-Log-Parser (conn, dns, http, ssl, files, notice)
- Webhook-Empfänger für Echtzeit-Erfassung von Filebeat/Fluentd
- Datei-Upload für Offline-Analyse
MITRE ATT&CK-Integration
- Enterprise + ICS Matrix (16 Taktiken, 30+ Techniken)
- Automatische Zuordnung von Suricata-Signaturen zu Techniken
- Erkennungsabdeckungs-Heatmap pro Taktik
- Durchsuchbarer Technik-Browser
Bedrohungsjagd-Labor
- Eingabe in natürlicher Sprache: "Suche nach lateraler Bewegung von Engineering-Workstation zum PLC-Subnetz"
- KI generiert SQL-Abfragen gegen Ihre Ereignisdaten
- Automatisch generierte Sigma-Erkennungsregeln aus bestätigten Funden
- Schreibgeschützte Abfragesicherheitsvalidierung (blockiert INSERT/UPDATE/DELETE)
OT/ICS-Schwachstellenmanagement

 mangod12/onealert

