 maldev-academy/drmbinviaordinalimports
Erstelle Anti-Copy-DRM-Malware

Dieses Repository verwendet eine Technik, um die Import Address Table (IAT) eines Programms zu modifizieren, indem die importierten Funktionsnamen durch ihre entsprechenden Ordnungszahlen ersetzt werden. Das Ergebnis ist eine Binärdatei, die Funktionen ausschließlich über Ordnungszahlen importiert.
Diese Technik verringert die Wahrscheinlichkeit, dass die Binärdatei von Sandbox-Systemen erfolgreich analysiert werden kann, da die Ordnungswerte auf den verschiedenen Systemen nicht übereinstimmen. Dieser Kontrast führt dazu, dass der Windows-Loader entweder die korrekte Funktionsadresse nicht finden kann oder eine falsche Funktion abruft, wodurch die Binärdatei in der Sandbox-Umgebung beschädigt wird. Darüber hinaus erschwert diese Technik das Reverse Engineering der Binärdatei erheblich.
Dieses Repository enthält zwei Projekte:
Liest eine PE-Datei von der Festplatte und überschreibt deren per Namen importierte Funktionen mit ihren Ordnungswerten. Das erzeugte Programm läuft nur auf einem System, auf dem die importierten Funktionen dieselben Ordnungswerte aufweisen wie das System, auf dem es erzeugt wurde.
TechTestBuilder.exe wird mimikatzDRM.exe erzeugt, also mimikatz.exe, jedoch mit per Ordnungszahl importierten Funktionen.

mimikatzDRM.exe auf einem anderen System als dem, auf dem es erzeugt wurde, führt zu folgendem Fehler.

Dieses Projekt wendet die DRM-Technik selbst bei der ersten Ausführung an. Das bedeutet, dass diese Binärdatei nicht ohne Weiteres auf anderen Rechnern ausgeführt werden kann. OrdinalDRMBin.exe führt die folgenden Schritte aus:
Prüft, ob das lokale Programm per Namen importierte Funktionen enthält. Wenn nicht, wird das Anwenden des IAT-Patches übersprungen.
Liest sich selbst von der Festplatte und konvertiert alle per Namen importierten Funktionen in per Ordnungszahl importierte Funktionen.
Löscht sich selbst von der Festplatte.
Schreibt das neue Image, in dem alle Funktionen per Ordnungszahl importiert werden.
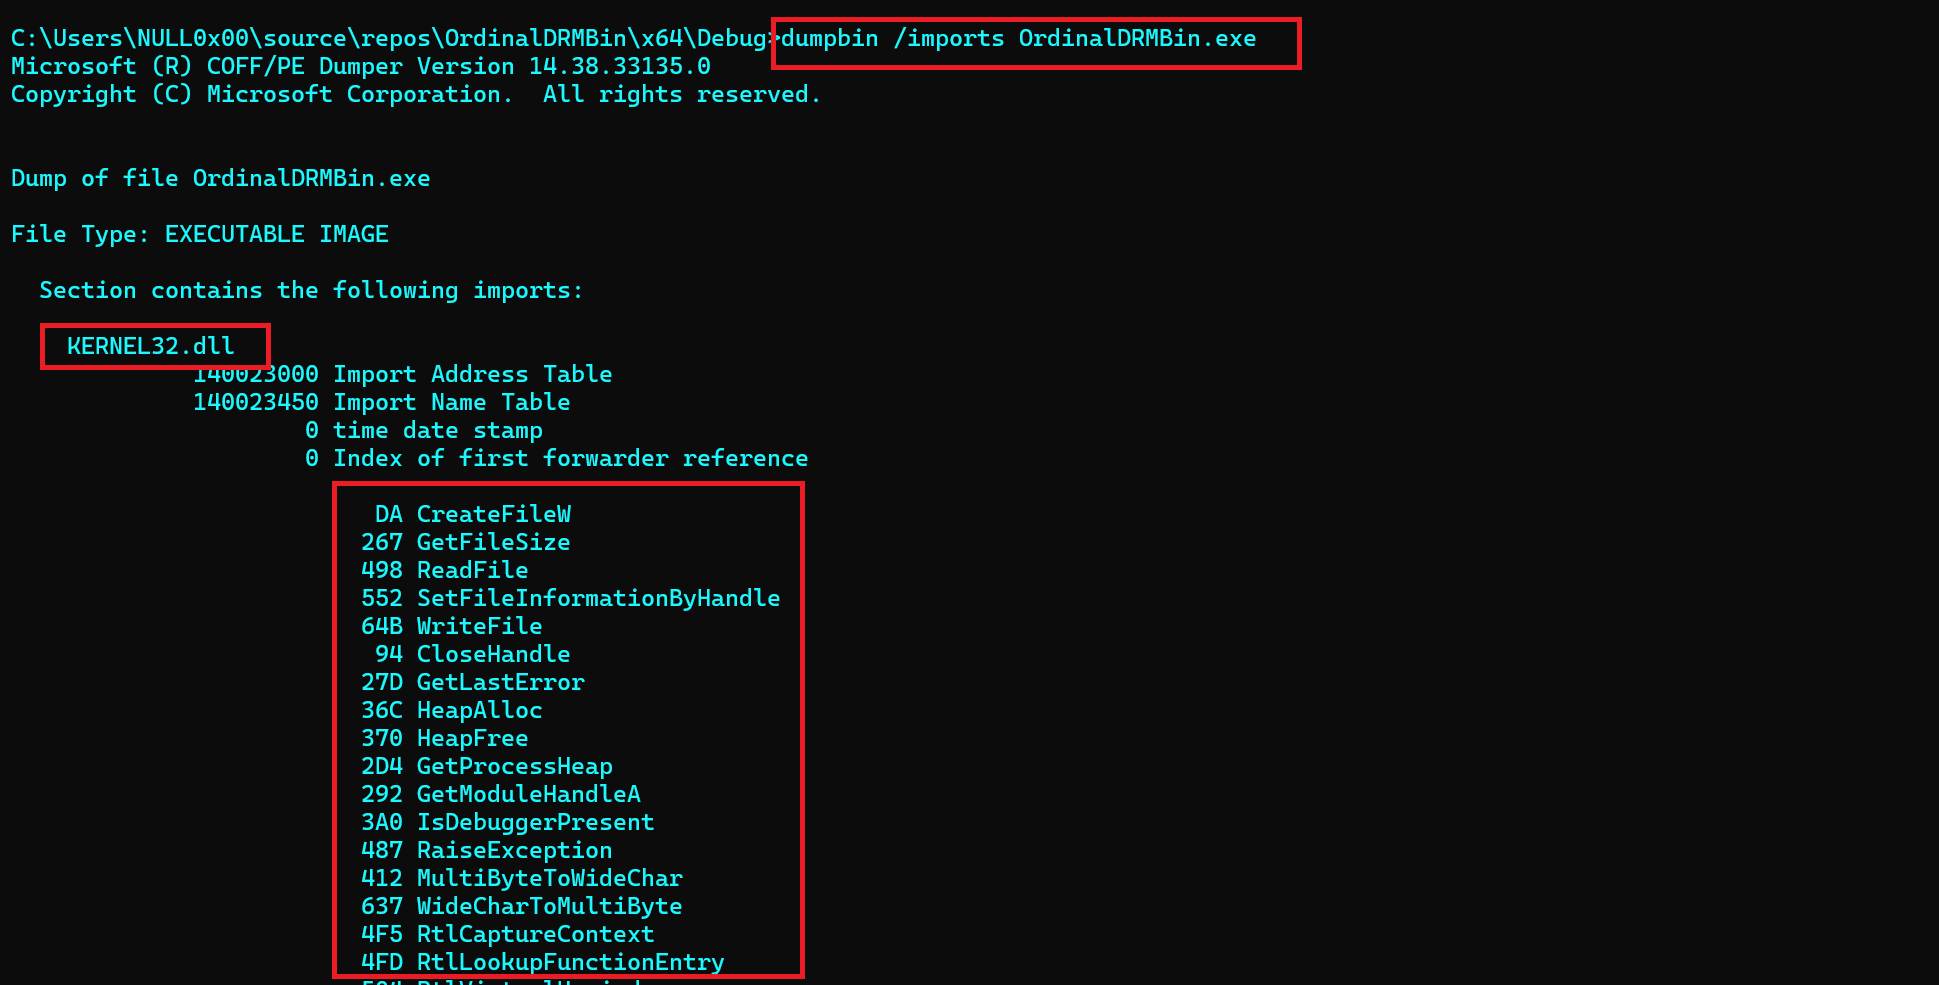
OrdinalDRMBin.exe vor der Ausführung. Beachten Sie, dass die Funktionen per Namen importiert werden.
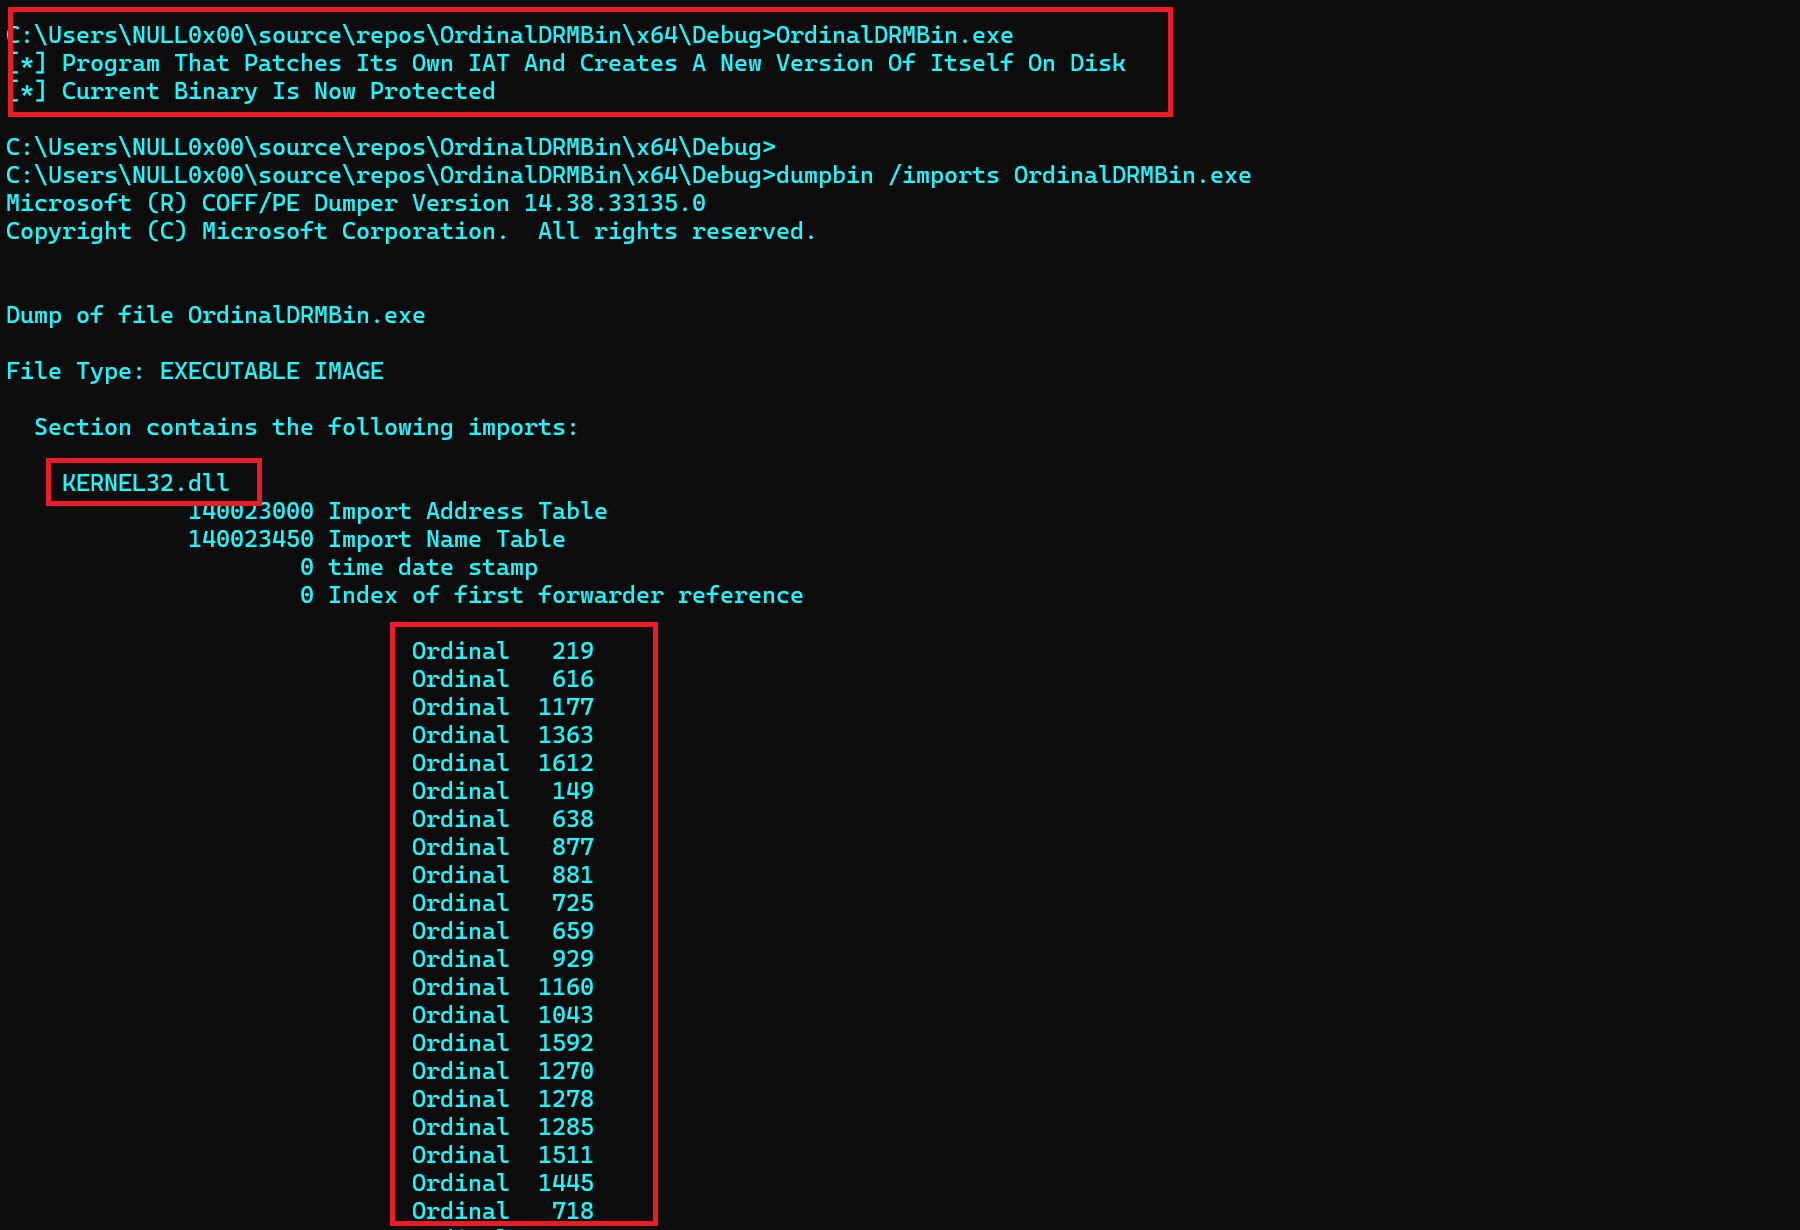
OrdinalDRMBin.exe nach der Ausführung. Beachten Sie, dass die Funktionen nun per Ordnungszahl importiert werden.
Wie bereits erwähnt, können Systeme, die exakt dieselben Ordnungswerte für alle importierten Funktionen der erzeugten Implementierung aufweisen, die geschützte Binärdatei ausführen. Die Wahrscheinlichkeit dafür kann jedoch verringert werden, indem Funktionen aus verschiedenen DLLs importiert werden. Derselbe Ansatz wie im Modul IAT Camouflage kann zu diesem Zweck verwendet werden.
