 malaya-m/cve-2013-3900-remediation-report
Schritt-für-Schritt-Anleitung zur Behebung der CVE-2013-3900 WinVerifyTrust-Sicherheitslücke auf Windows Server 2019, einschließlich Registry-Fix, Neustart und verifizierter Nessus-Scan mit Anmeldeinformationen.

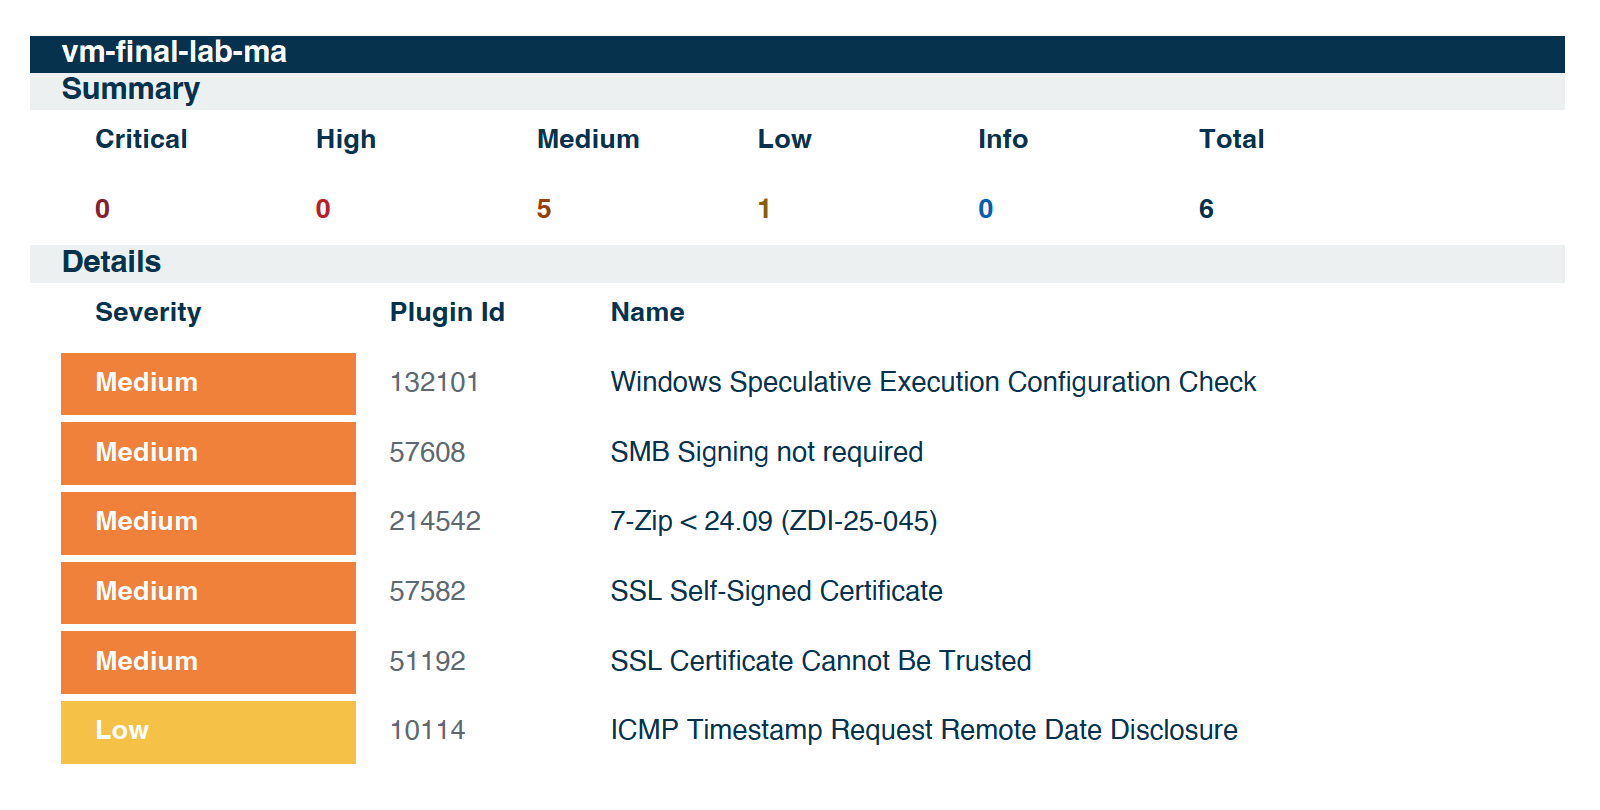
Während einer kürzlich durchgeführten authentifizierten Sicherheitsbewertung mit Tenable Nessus wurde CVE-2013-3900 auf einer Windows Server 2019-VM in Microsoft Azure erkannt. Dieser Scan nutzte administrative Anmeldedaten, was eine eingehende Überprüfung der Systemkonfiguration und Registrierungseinstellungen ermöglichte.
Das Problem beruht auf einem Fehler in der Art und Weise, wie Windows die Signaturprüfung über die WinVerifyTrust-Funktion durchführt. Durch Ausnutzung dieser Schwachstelle könnte ein böswilliger Akteur Integritätsprüfungen umgehen, indem er Daten an signierte ausführbare Dateien anhängt – was möglicherweise zur Ausführung nicht vertrauenswürdigen Codes unter dem Deckmantel einer gültigen Signatur führen könnte. (Quelle: Microsoft)
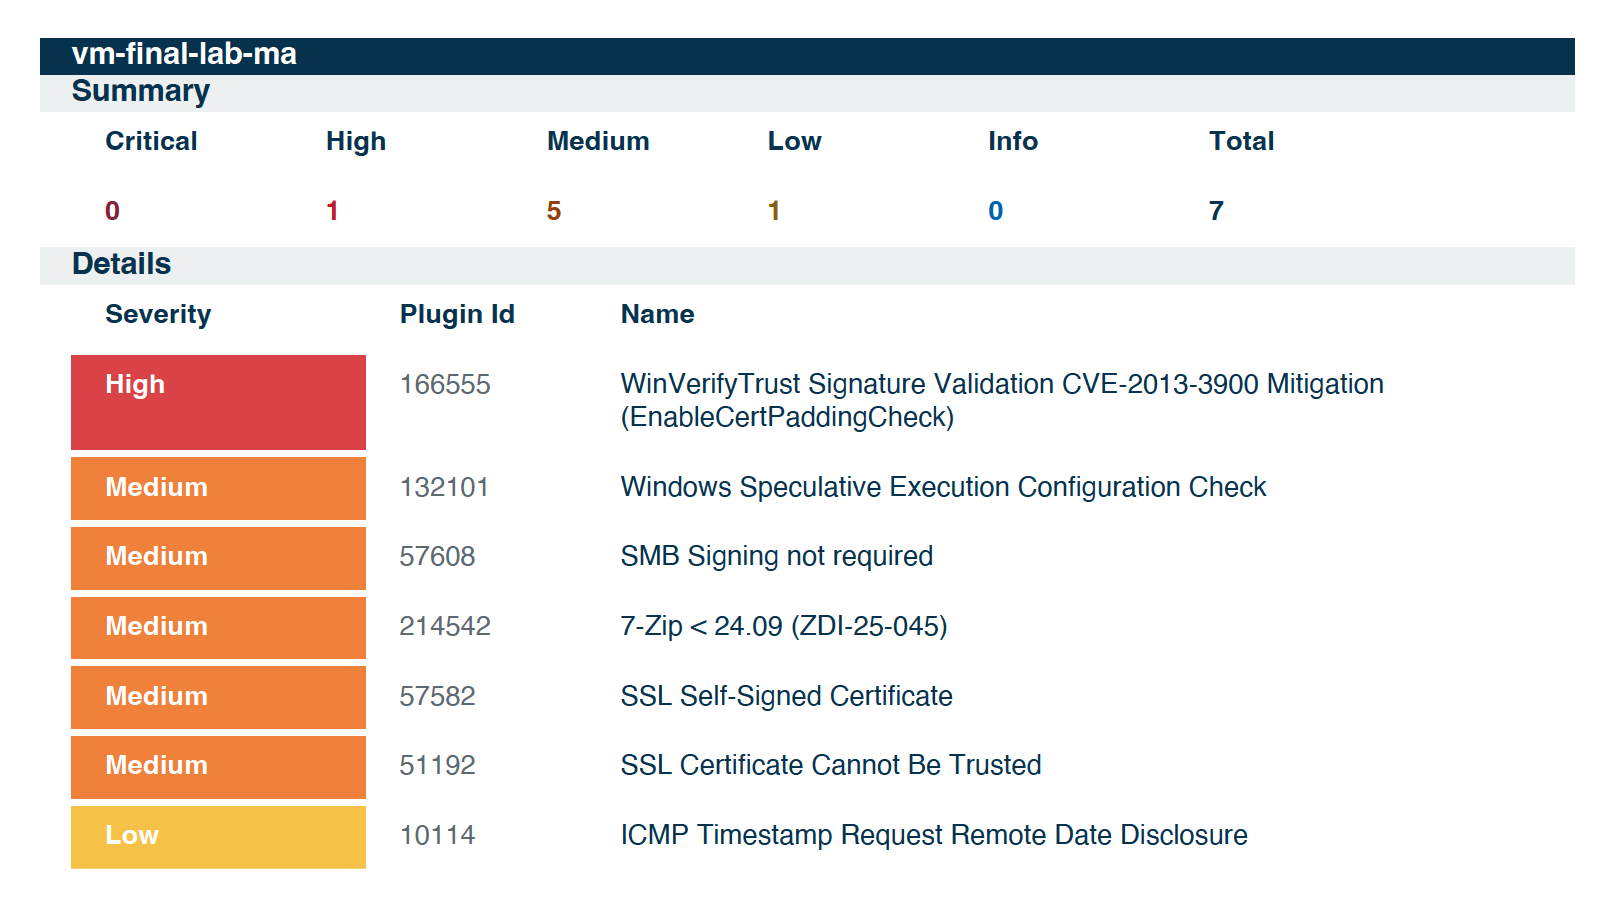
Um dieses Problem zu beheben, empfiehlt Microsoft die Aktivierung der Registrierungseinstellung EnableCertPaddingCheck. Dies erzwingt eine strengere Validierung und verhindert die Akzeptanz unsachgemäß aufgefüllter PE-Dateien.
cmd suchen, mit der rechten Maustaste klicken und Als Administrator ausführen wählenVerwenden Sie die folgenden Befehle, um Registrierungswerte für sowohl 64-Bit- als auch 32-Bit-Subsysteme zu ändern:
reg add "HKLM\Software\Microsoft\Cryptography\Wintrust\Config" /v EnableCertPaddingCheck /t REG_DWORD /d 1 /f
reg add "HKLM\Software\Wow6432Node\Microsoft\Cryptography\Wintrust\Config" /v EnableCertPaddingCheck /t REG_DWORD /d 1 /f
Nachdem die Registrierungsschlüssel erfolgreich hinzugefügt wurden, wurde ein Systemneustart durchgeführt, um sicherzustellen, dass die Konfigurationsänderungen in allen aktiven Diensten und Prozessen vollständig wirksam wurden.
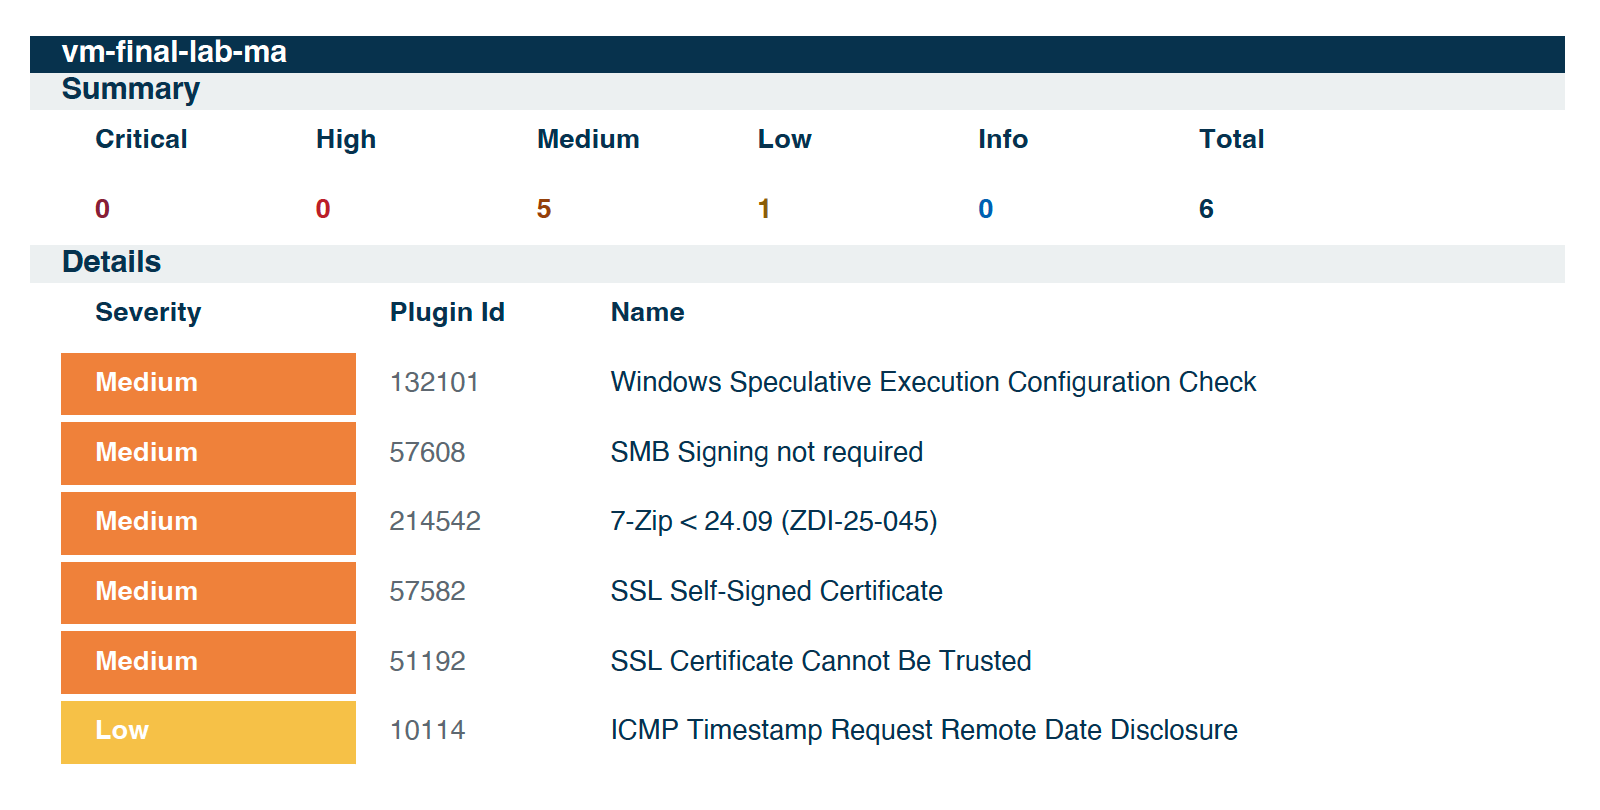
Ein anschließender authentifizierter Nessus-Scan wurde nach dem Neustart durchgeführt. Die Schwachstelle CVE-2013-3900 erschien nicht mehr in den Scan-Ergebnissen, was bestätigt, dass die Abhilfemaßnahmen erfolgreich waren und das System nicht länger anfällig für diese Signaturumgehungs-Ausnutzung ist.
Wird diese Sicherheitslücke nicht behoben, könnte dies zu mehreren erheblichen Sicherheits- und Compliance-Risiken führen:
Umgehung der digitalen Signaturprüfung
Angreifer können schädlichen Code in signierte ausführbare Dateien einbetten, ohne die Signatur ungültig zu machen.
Umgehung von Sicherheitstools
Schadsoftware kann Antiviren-, Endpunkt-Erkennungs- und Reaktionssysteme (EDR) sowie Anwendungs-Whitelisting-Mechanismen umgehen.
Privilegienerweiterung & Remotecodeausführung
Ausnutzung kann zu Systemkompromittierung, Datenschutzverletzung oder lateraler Bewegung im Netzwerk führen.
Angriffe auf die Software-Lieferkette
Ahnungslose Benutzer könnten manipulierte Software installieren, die als signiert und vertrauenswürdig erscheint.
Regulatorische und rechtliche Risiken
Die Nichtbehebung könnte gegen Sicherheitsanforderungen unter HIPAA, NIST, PCI-DSS, CMMC und anderen Rahmenwerken verstoßen.
CVE-2013-3900 stellt eine ernsthafte Bedrohung dar, indem es das Vertrauen in signierte Software untergräbt. Durch rechtzeitige Erkennung, Sanierung auf Registrierungsebene und Verifizierung mittels authentifiziertem Scannen wurde diese Sicherheitslücke auf dem betroffenen Windows Server 2019-System erfolgreich entschärft.
Dieser Prozess unterstreicht die Bedeutung von:
