 mafifrizi/tanuki
Taktischer Identitätsoperator für Linux & Hybrid Active Directory


Linux Active Directory Triage für KI-Coding-Agents. Protokoll-zuerst, null Rauschen.



Schnellstart • Dual-Engine-Architektur • Live-Lab-Validierung • Demo-Video • Entscheidungsleiter • Vorher & Nachher • Tooling & Nutzung • Agent-Einrichtung • Herkunft & Danksagungen
Tanuki ist 100 % Plug-and-Play. Ein einziger Befehl installiert die vereinheitlichte CLI und konfiguriert AI Agent Skills für Claude Code, Cursor und Google Antigravity:
curl -sSL https://raw.githubusercontent.com/Mafifrizi/tanuki/main/install.sh | bash
irm https://raw.githubusercontent.com/Mafifrizi/tanuki/main/install.ps1 | iex
# Pipx (Isolated CLI environment)
pipx install git+https://github.com/Mafifrizi/tanuki.git

# Local repository install
pip install .

# Note for Linux (Kali, Debian, Ubuntu): If ~/.local/bin is not in your PATH:
export PATH="$HOME/.local/bin:$PATH"

# Rust binary install
cargo install --path crates/tanuki-cli
Überprüfen Sie Ihre Installation:
# Direct CLI binary or universal Python module
tanuki --version
python3 -m tanuki --version

tanuki doctor
tanuki ladder
tanuki triage KRB_AP_ERR_SKEW
Tanuki liefert zwei komplementäre Implementierungen:
crates/tanuki-cli): Die primäre Hochleistungs-Engine für Operator-Workstations, CI/CD-Sicherheitsvalidierungspipelines und Standalone-Deployment. Sie kompiliert zu einer einzigen statischen Binary mit #![forbid(unsafe_code)], null externen Abhängigkeiten und Ausführungszeiten unter 2 Millisekunden.scripts/): Eine abhängigkeitsfreie Skript-Suite, die ausschließlich die Python-Standardbibliothek (struct, io, sys) verwendet. Sie arbeitet direkt auf entfernten Zielsystemen, auf denen das Ablegen kompilierter Binaries verboten ist oder durch Endpoint Detection überwacht wird.Beide Engines teilen ein identisches JSON-Schema und eine identische Parsing-Spezifikation.
Alle Protokoll-Parser, Diagnosen und CLI-Workflows werden empirisch in live virtualisierten Lab-Umgebungen validiert:
DC01.lab.local, IP: 192.168.56.106)kraii@kraiiandreyy, IP: 192.168.56.105)📺 Demo-Video ansehen: youtu.be/wqZRYmEn0eY - Full-Stack-Betriebs-Walkthrough über live Domänen-Infrastruktur.
Visuelle Verifikation des vollständigen 3-Akt-Betriebslebenszyklus über live Domänen-Infrastruktur:
| Akt | Umgebung | Ziele & validierte Primitive |
|---|---|---|
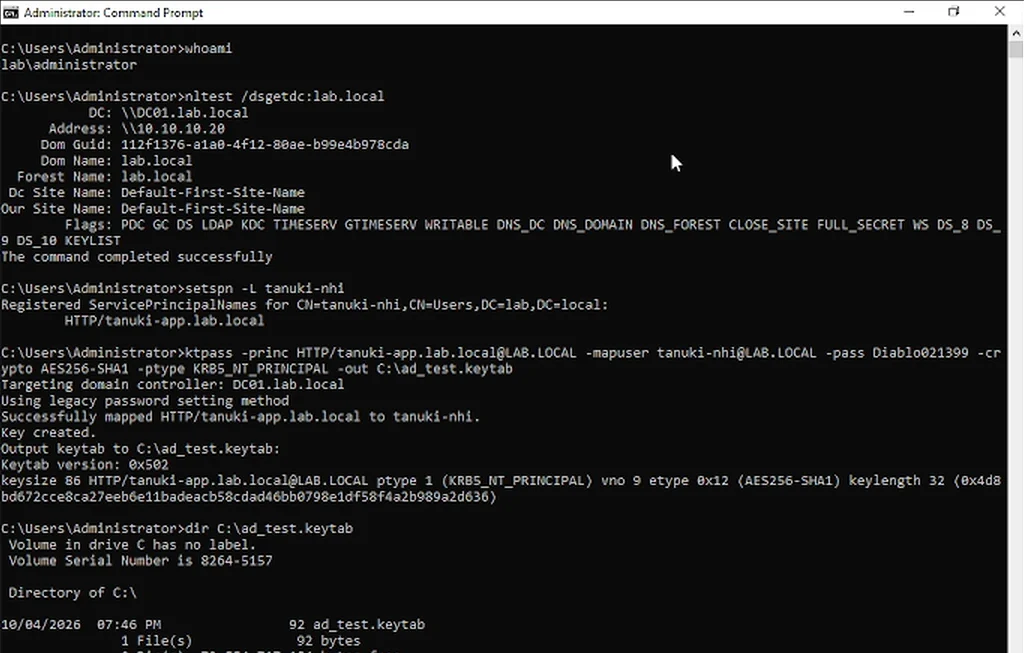
| Akt 1: Domain Controller Setup | Windows Server 2022 (DC01) | Domänen-Discovery (nltest), SPN-Audit (setspn) und RFC 4120 AES-256 Binary-Keytab-Export (ktpass, KVNO 9). |
| Akt 2: Unprivilegierter Linux-Operator | Kali Linux 2024 (Naga) | Passive Diagnose (tanuki doctor), RFC 4120 Tree-Audit (tanuki keytab), Zero-Root-Konfigurationssynthese (tanuki config), native ctypes-TGT-Beschaffung (tanuki auth), Ticket-Health-Pass (tanuki doctor) und Protokoll-Triage (tanuki triage). |
| Akt 3: Closed-Loop-Verifikation | Windows Server 2022 (DC01) | Domain Controller Security Event ID 4768 Audit Success für tanuki-nhi mit Ursprung von Client-IP 192.168.56.105. |
DC01)Offizieller RFC 4120 Binary-Keytab-Export auf dem Domain Controller für das Dienstkonto LAB\tanuki-nhi mit modernem AES-256 (aes256-cts-hmac-sha1-96, KVNO 9):
Naga)tanuki doctor)Passive, paketfreie Pre-Flight-Health-Diagnose, die in 0,96 ms ausgeführt wird und unkonfigurierten Zustand, fehlende Keytabs und inaktive Ticket-Caches präzise erkennt:
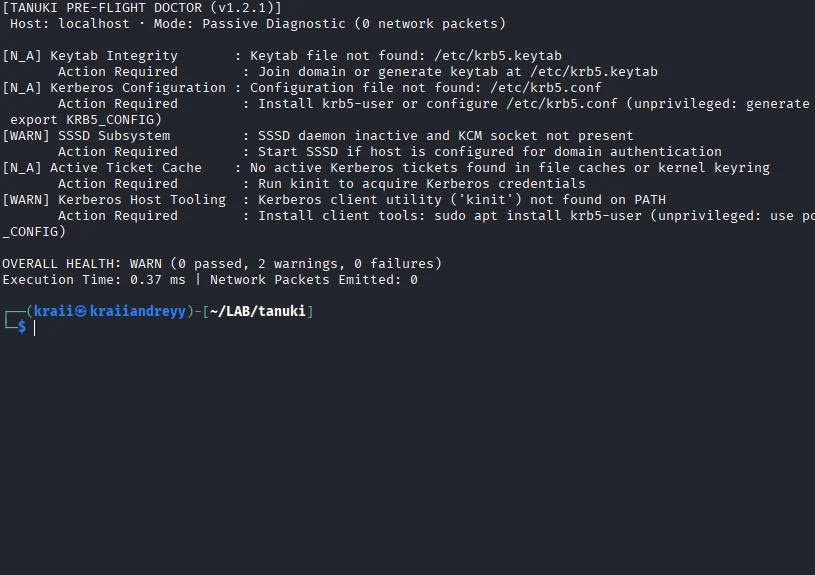
tanuki keytab)Parst binäre Keytab-Strukturen, extrahiert AES-256-Prinzipale, zeigt hierarchische Prinzipal-Bäume an, verifiziert KVNO 9 und bietet automatisierte kinit-Anleitung:
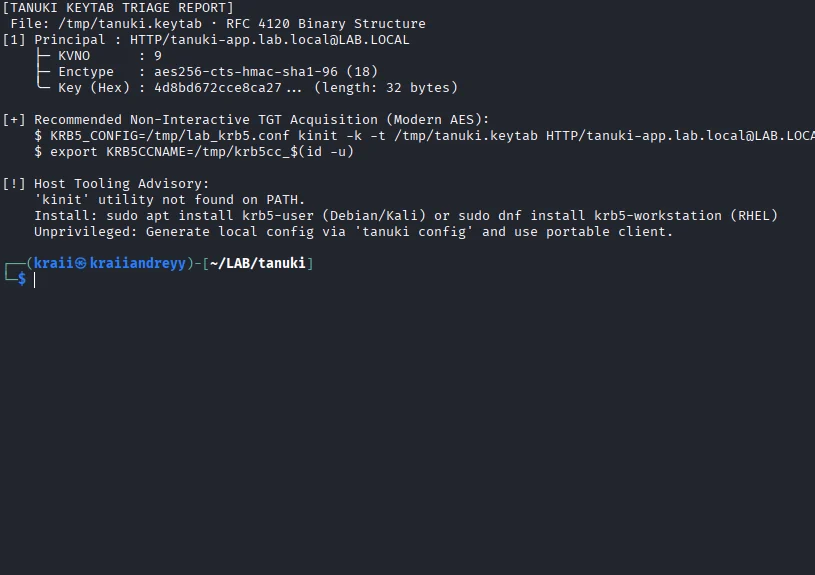
tanuki config)Generiert eine lokale Kerberos-Konfigurationsdatei (/tmp/lab_krb5.conf), die RFC 4120 § 6.1 Uppercase-Realm-Konventionen, Zero-DNS-Direct-KDC-IP-Routing und Hypervisor-Clock-Skew-Toleranz erzwingt:
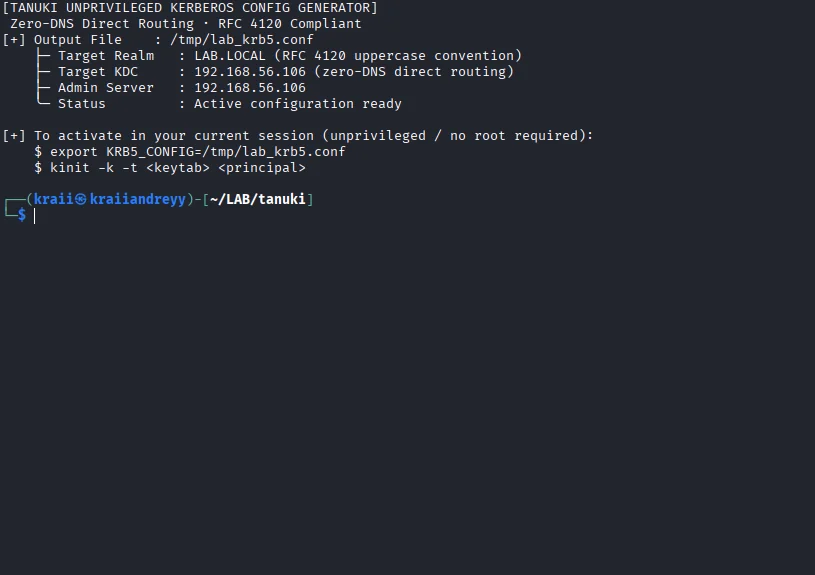
tanuki auth)Beschafft ein Kerberos Ticket Granting Ticket (TGT) direkt vom Domain Controller unter Verwendung der Python-Standardbibliothek ctypes (libkrb5.so.3), ohne Root-Privilegien, kinit-Binary im PATH oder externe Abhängigkeiten zu benötigen:
