
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

··Feeds·Kontakt·Datenschutz·© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Detecting-and-Analyzing-CVE-2024-24919-Exploitation — Schritt-für-Schritt-Anleitung zur Erkennung und Analyse der Ausnutzung von CVE-2024-24919 unter Verwendung einer SIEM-Plattform, einschließlich Verkehrsanalyse, IOC-Dokumentation, Eindämmungs- und Eskalationsverfahren. | Kitploit
Tools/GitHubGitHub/macuchegit/detecting-and-analyzing-cve-2024-24919-exploitation
Management von Indicators of Compromise (IOC)SchwachstellenanalyseWebsicherheitDigitale ForensikBedrohungsanalyseLernen & BildungIncident ResponseLabs & Praxis

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
GitHub
macuchegit/detecting-and-analyzing-cve-2024-24919-exploitation

Detecting-and-Analyzing-CVE-2024-24919-Exploitation

Schritt-für-Schritt-Anleitung zur Erkennung und Analyse der Ausnutzung von CVE-2024-24919 unter Verwendung einer SIEM-Plattform, einschließlich Verkehrsanalyse, IOC-Dokumentation, Eindämmungs- und Eskalationsverfahren.

Repository anzeigen
18vor 1 JahrNoch nicht geprüft
Teilen
cover photo

🔍 Untersuchung eines Zero-Day-Angriffs mit Let’s Defend SIEM

👉 Eine Schritt-für-Schritt-Anleitung zur Erkennung und Analyse der Ausnutzung von CVE-2024-24919


🎯 Zweck der Untersuchung

Dieses Projekt wurde durchgeführt, um einen möglichen Ausnutzungsversuch gegen ein Check Point Security Gateway zu untersuchen, der speziell eine Zero-Day-Schwachstelle – CVE-2024-24919 ausnutzt. Ziel war es, festzustellen, ob es sich bei diesem Alarm um einen Fehlalarm oder einen legitimen Einbruchsversuch handelt, den Datenverkehr zu analysieren und geeignete Eindämmungs- und Reaktionsschritte einzuleiten.


🛠️ Verwendete Tools und Umgebung

  • SIEM-Plattform: Let’s Defend (cloudbasierte Bedrohungserkennung und Untersuchungstool)
  • Virtuelles Labor: Bereitgestellt innerhalb von Let’s Defend
  • Ziel-Host: CP-Spark-Gateway-01
  • Log-Analyse-Funktionen: HTTP-Datenverkehrsprotokolle, Endpunktfilterung, E-Mail-Sicherheitskonsole
  • Bedrohungsinformationen: Online-Quellen wie NVD und Check Point Sicherheitshinweise

⭐ Alarmübersicht

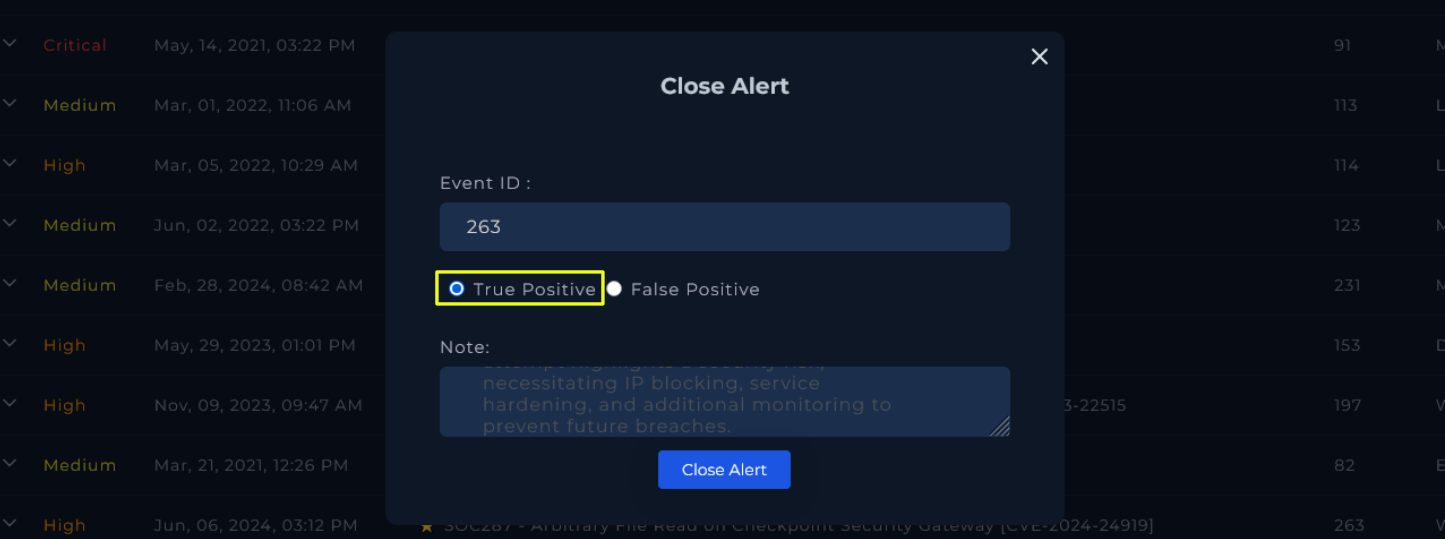
  • Ausgelöste Regel: SOC287 – Beliebiges Dateilesen auf Check Point Gateway (CVE-2024-24919)
  • Ereignis-ID: 263
  • Zeitstempel: 6. Juni 2024, 15:12 Uhr
  • Ziel-IP: 172.16.20.146
  • Quell-IP: 203.160.68.12
  • Geräteaktion: Zugelassen
  • Anfrage: aCSHELL/../../../../../../../../../../etc/passwd
  • User-Agent: Gefälscht als Mozilla Firefox auf Mac OS X

🧪 Voranalyse: Verständnis von CVE-2024-24919

CVE-2024-24919 ist eine Zero-Day-Pfad-Traversal-Schwachstelle, die Check Point Security Gateways betrifft. Sie ermöglicht nicht authentifizierten entfernten Angreifern, beliebige Dateien wie /etc/passwd und /etc/shadow zu lesen, indem sie manipulierte HTTP-Anfragen an anfällige Endpunkte senden.

🔗 Check Point Advisory

Diese Art von Anfrage (wie in unseren Protokollen zu sehen) ist konsistent mit dieser Schwachstelle und löst Alarme aufgrund des Versuchs aus, Systemdateien auszulesen.

🔎 Schritt 1: HTTP-Datenverkehr analysieren

image

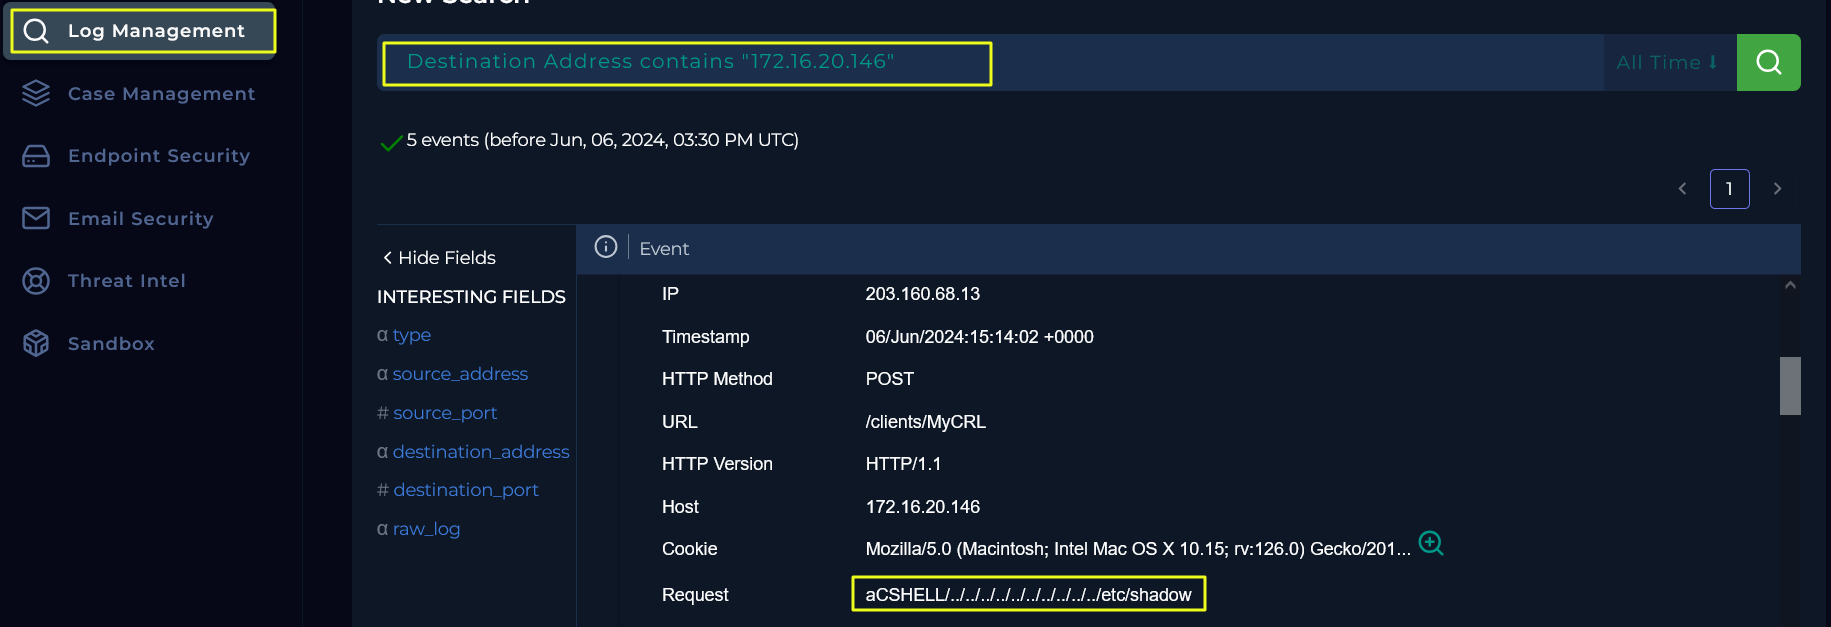
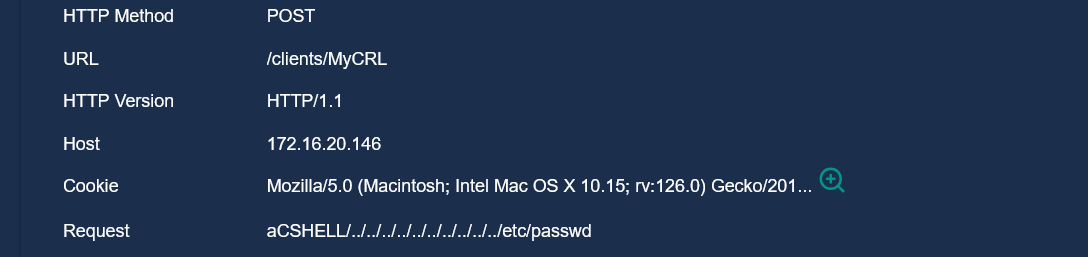
Ich navigierte zur Log Management-Seite, filterte nach Ziel-IP 172.16.20.146 und untersuchte den eingehenden HTTP-Datenverkehr.
image

🔥 Wichtige Erkenntnisse:

image image
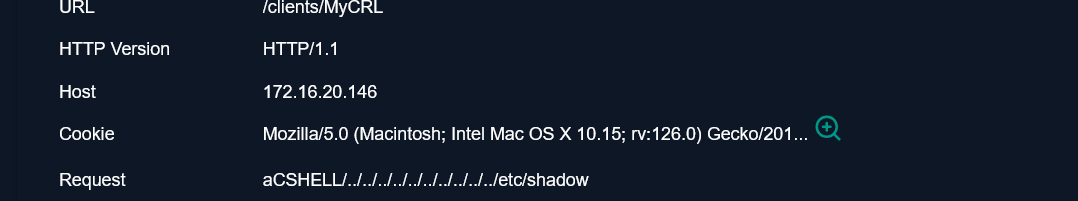
ZeitstempelAnforderungspfadPayload
15:12:45/clients/MyCRLaCSHELL/../../../../etc/passwd
15:13:10/clients/MyCRLaCSHELL/../../../../etc/shadow
  • Der Payload versucht eindeutig Pfad-Traversal, um kritische Systemdateien zu lesen.
  • Diese Dateien werden verwendet, um Benutzeranmeldeinformationen und Passwort-Hashes zu speichern.
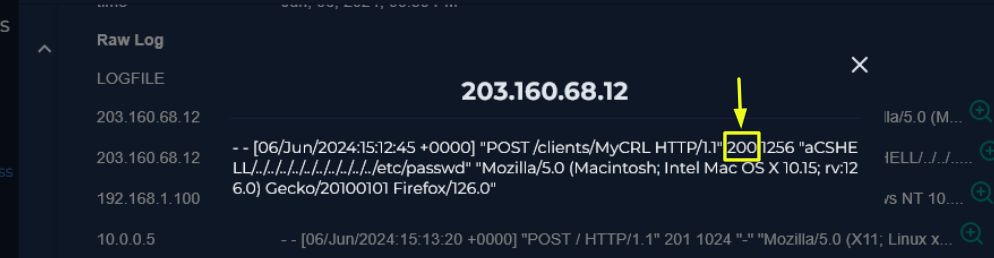
  • HTTP-Status 200 mit Antwortgröße: 1256 Bytes zeigt an, dass der Server erfolgreich Daten zurückgegeben hat – was darauf hindeutet, dass die Ausnutzung erfolgreich war.
image

🚨 Schritt 2: Um welche Art von Angriff handelt es sich?

image

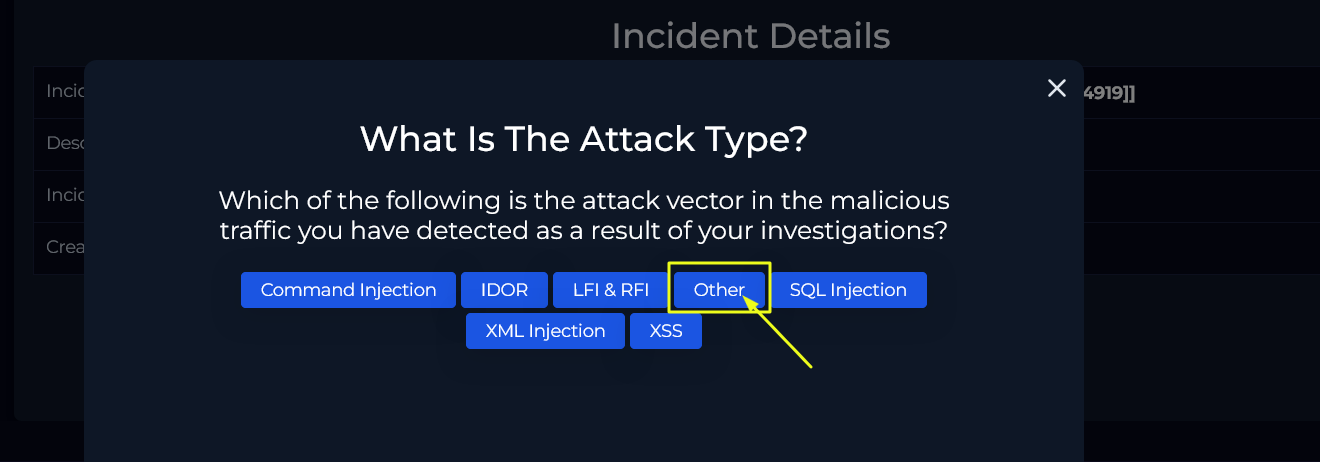
Dies ist ein Pfad-Traversal-Angriff, auch bekannt als Directory Traversal. Er erlaubt Angreifern, über das beabsichtigte Webverzeichnis hinauszunavigieren und geschützte Systemdateien zu lesen.

Warum wir zu diesem Schluss kamen:

  • Die Anfragen enthalten wiederholte ../ (Punkt-Punkt-Schrägstrich)-Muster.
  • Die gezielten Dateien wie /etc/passwd und /etc/shadow sind Standardindikatoren.
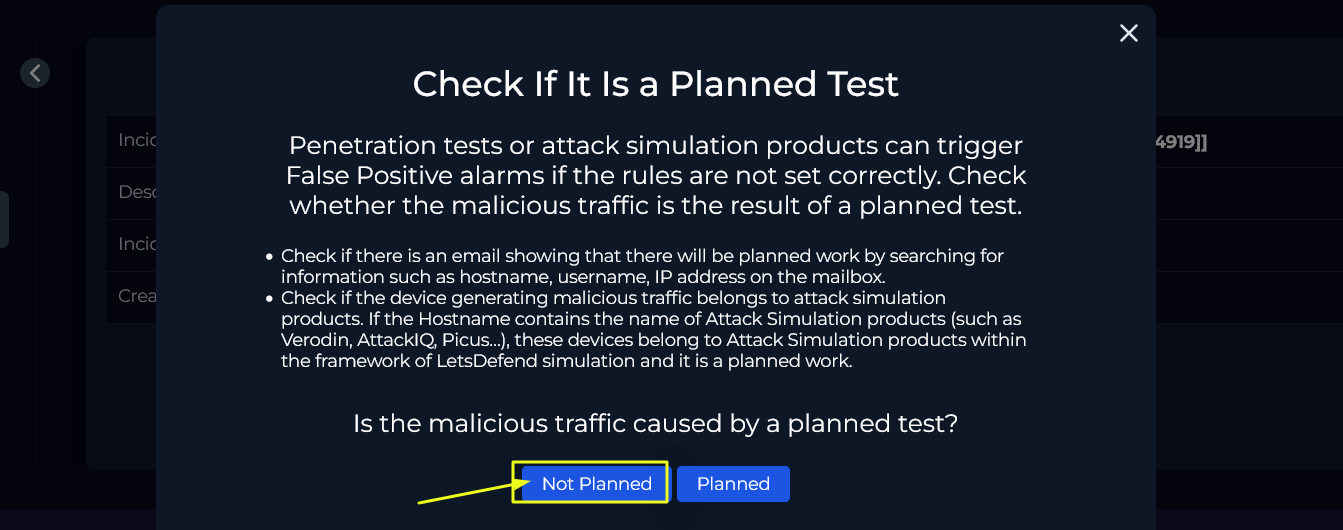
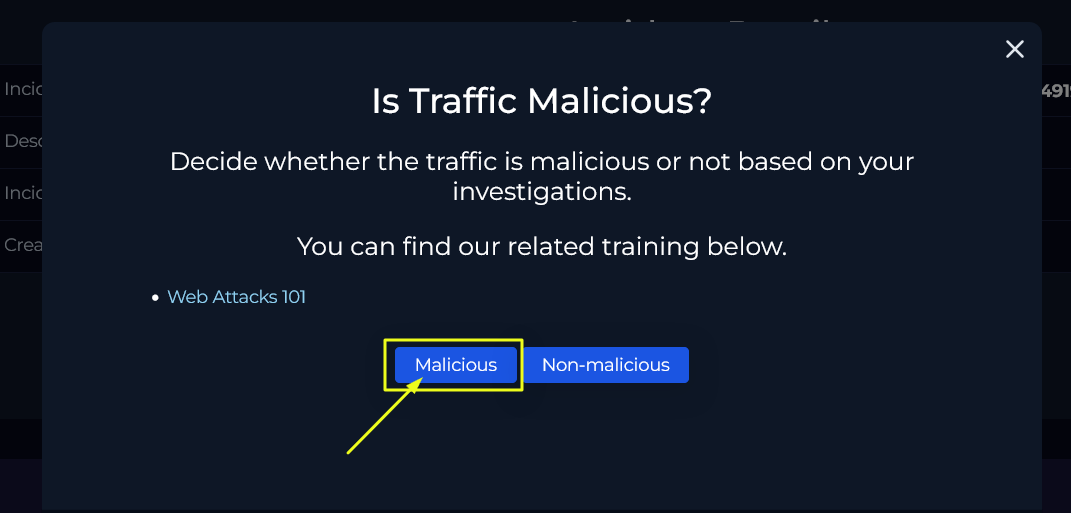
🧪 Schritt 3: War dies ein geplanter Test?

image

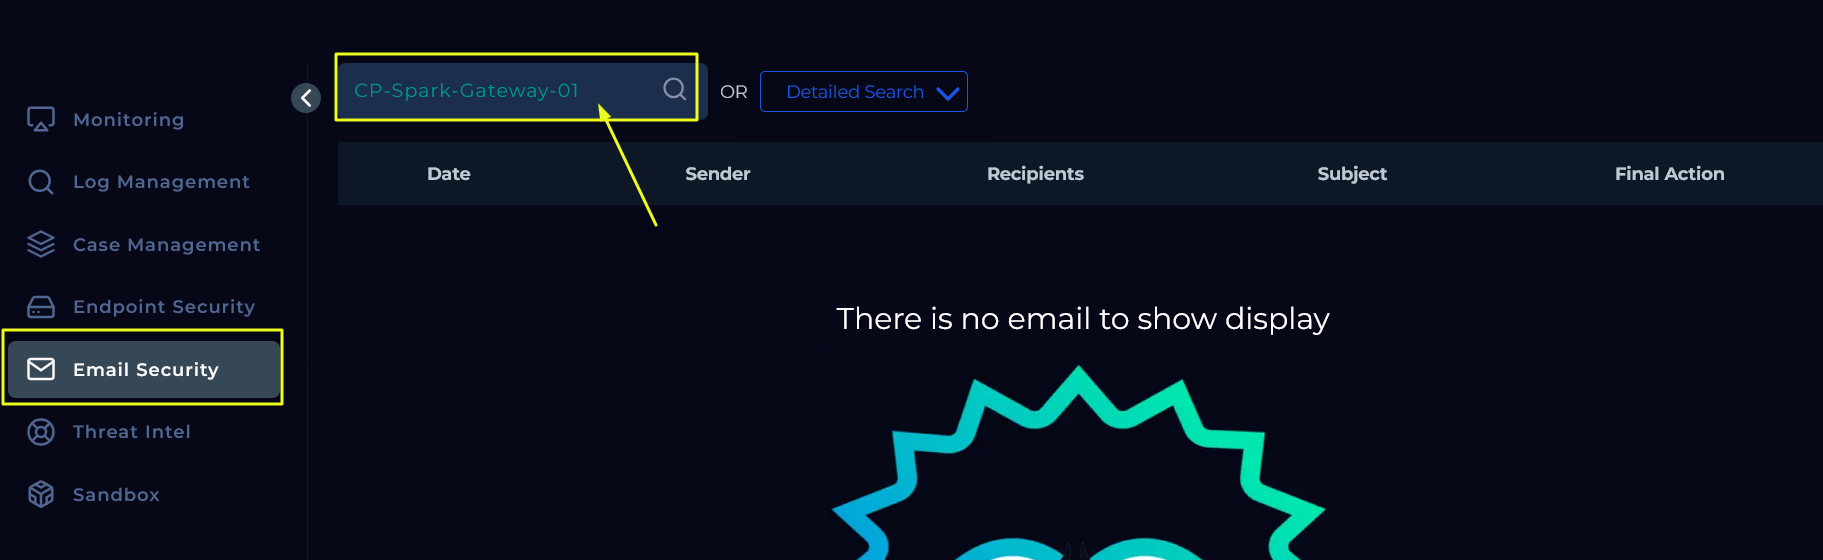
Ich überprüfte die E-Mail-Sicherheitsseite und suchte mit diesen Schlüsselwörtern:

  • 172.16.20.146
  • CP-Spark-Gateway-01
  • CVE-2024-24919
  • penetration test

🔍 Keine E-Mails oder Dokumentation deuteten darauf hin, dass es sich um einen Test handelte. Dies schließt wahrscheinlich eine Simulation oder einen Red-Team-Einsatz aus.
image

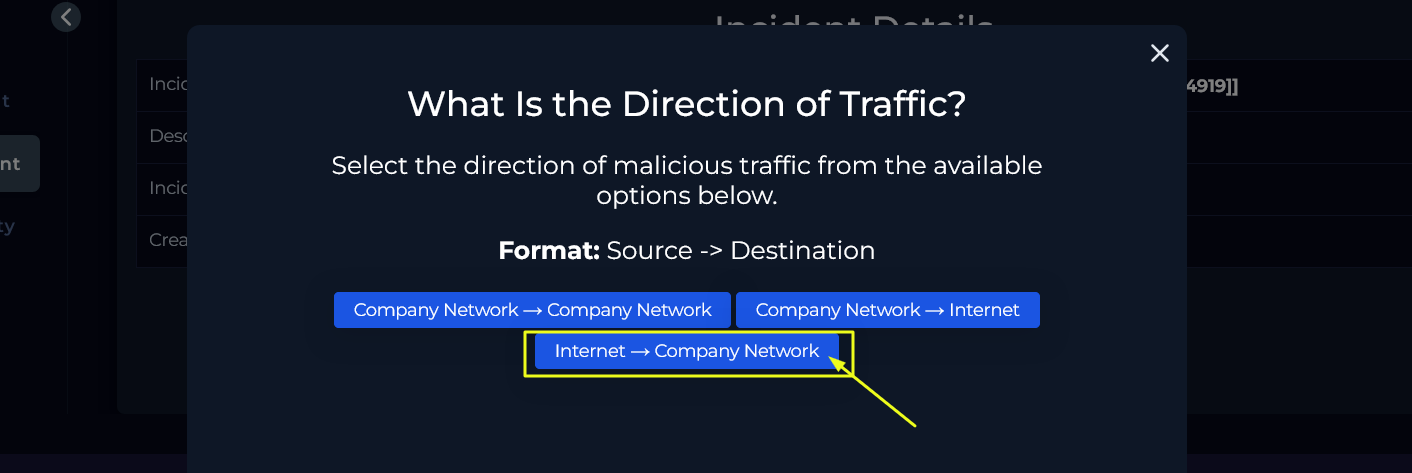
🌐 Schritt 4: Analyse der Verkehrsrichtung

image

Quell-IP: 203.160.68.12 → Öffentliche IP-Adresse Ziel-IP: 172.16.20.146 → Private IP-Adresse (RFC 1918-Bereich)

🔁 Richtung: Internet → Firmennetzwerk

Dies bestätigt, dass der Datenverkehr von einem externen Angreifer kommt, der auf die interne Infrastruktur abzielt.


🧠 Schritt 5: War der Angriff erfolgreich?

Das HTTP-Protokoll zeigt:

"POST /clients/MyCRL HTTP/1.1" 200 1256
  • HTTP 200 OK zeigt Erfolg an.
  • Antwortgröße (1256 Bytes) deutet darauf hin, dass das System Daten zurückgegeben hat.
  • Der Angreifer hat wahrscheinlich auf /etc/passwd zugegriffen, was einen erfolgreichen Exploit bestätigt.
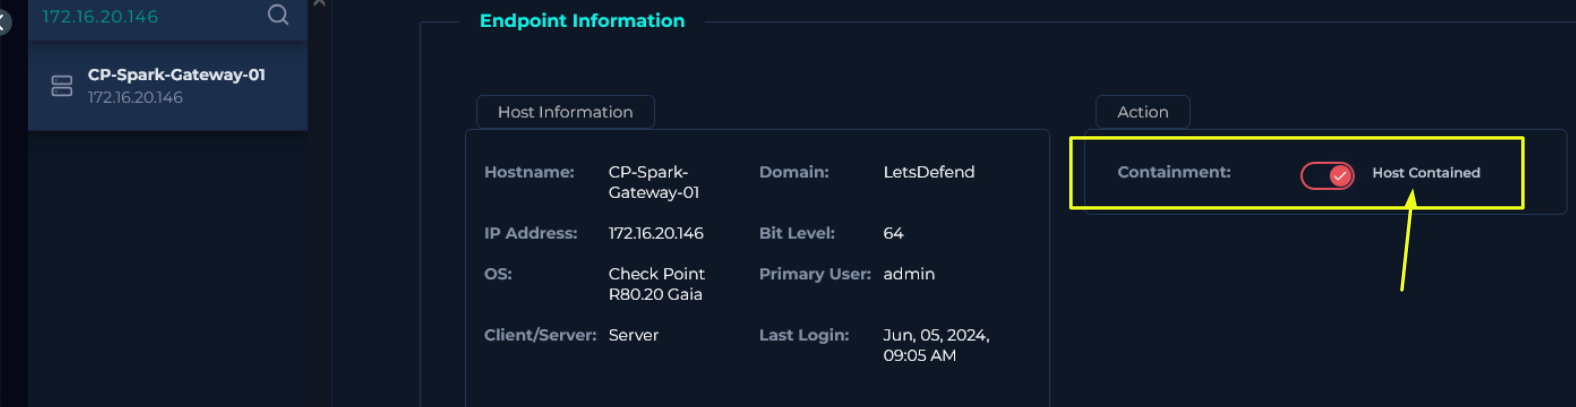
🛡️ Eindämmungsschritte

image

Ich griff auf die Endpunktseite zu, filterte nach der Ziel-IP 172.16.20.146 und führte eine Eindämmungsaktion durch, um den Host zu isolieren.

Warum?

  • Der Host wurde kompromittiert.
  • Er könnte verwendet werden, um weiter vorzudringen oder Daten zu exfiltrieren.

🧾 Schritt 6: Dokumentation von IOCs

Warum es wichtig ist:

Indikatoren einer Kompromittierung (IOCs) sind entscheidend für:

  • Benachrichtigung externer Threat-Intelligence-Communities
  • Erstellung zukünftiger Erkennungsregeln
  • Stärkung der Sicherheitslage

📌 Identifizierte IOCs:

  • Quell-IP: 203.160.68.12, 203.160.68.13

  • User-Agent: Mozilla/5.0 (Mac OS X; rv:126.0)

  • Anforderungspfade:

    • /clients/MyCRL
    • Payloads: ../../../../etc/passwd, ../../../../etc/shadow
  • Ziel-Port: 4433 (nicht standardmäßiges HTTPS)


⬆️ Schritt 7: Eskalation an Tier 2?

Tool herunterladen