Einführung (中文)
HeaderLessPE ist eine von der Icedid-Trojaner verwendete Technik zum Laden von PE-Dateien im Speicher. Basierend auf dieser Technologie schlagen wir eine neue Methode des dateilosen Angriffs unter Verwendung von HVNC vor. Diese Erweiterung ermöglicht es, HeaderLessPE zu injizieren, um grafische Hacking-Tools ohne Einschränkungen auszuführen.
Im Vergleich zu anderen In-Memory-Ladetechniken wie MemDll bietet das erweiterte HeaderLessPE zwei Vorteile:
- Vermeidet die traditionellen DOS- und PE-Header-IOCs
Der DOS-Header und der PE-Header sind oft Schwerpunkte des Speicher-Scannings, was die Verwendung einer Profildatei erfordert, um den geladenen Beacon-Header bei Cobalt Strike zu löschen. Mit HeaderLessPE müssen Sie sich um dieses Problem keine Sorgen machen.
- Unterstützt Relokation und Importtabellen, sodass EXEs einfach in HeaderLessPE-Strukturen konvertiert werden können
Solange es Relokation unterstützt und keine Strukturen wie Tls und verzögerte Importe enthält, kann es in HeaderLessPE konvertiert werden. Dies kann nicht nur zur Erstellung von Trojaner-Speichermodulen verwendet werden, sondern auch, um einige Hacking-Tools bequem in HeaderLessPE zu konvertieren, um sie im Speicher zu laden und auszuführen, wodurch die verfügbaren Angriffswerkzeuge erweitert werden.
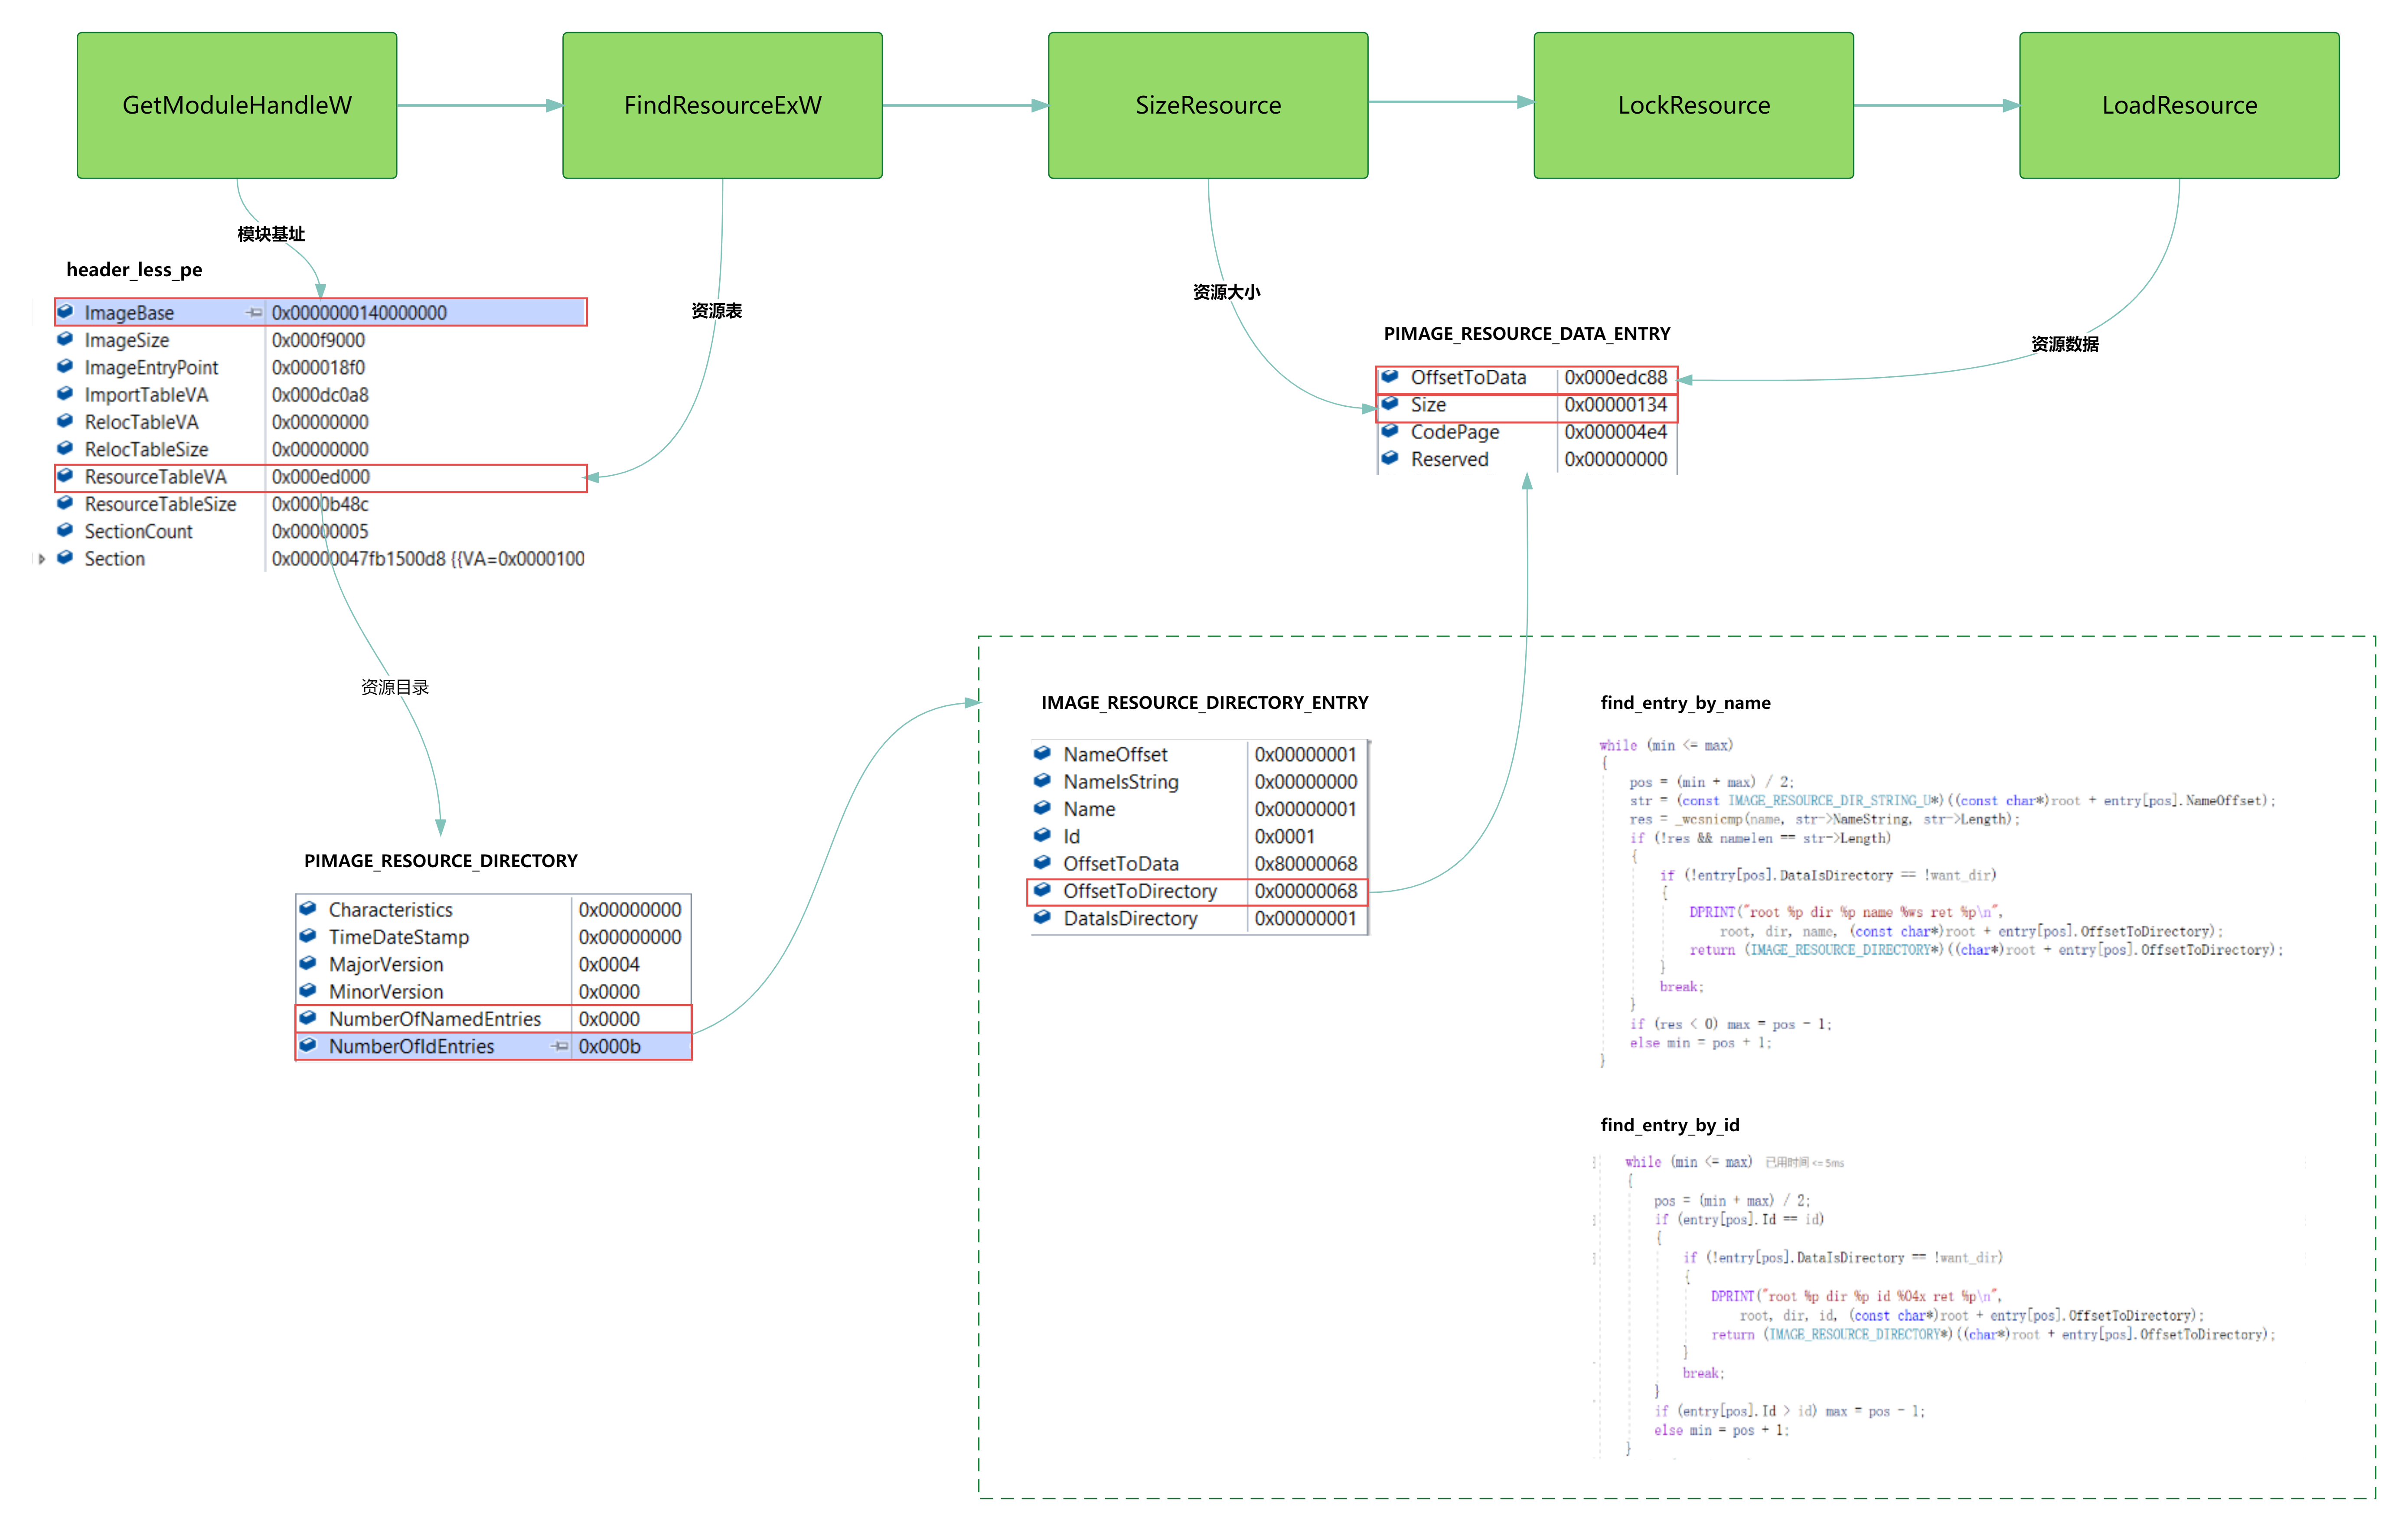
TEST
tools.exe -i "desktop_name" c:\windows\system32\mspaint.exe loader.exe BrowsingHistoryView.exe
Dies führt das BrowsingHistoryView-Tool ohne Datei auf dem Desktop desktop_name aus.

Artikel-Link:https://mp.weixin.qq.com/s?__biz=MzkyMTI0NjA3OA==&mid=2247492342&idx=1&sn=f3e7bd34d73946e294756cce75181c83&chksm=c18422e7f6f3abf168a3c11a48bee1778dc67a5e7f4e1a02fc0461af0bbe0f18476d7215194e&token=1954079270&lang=zh_CN#rd
Referenzen
- https://github.com/strivexjun/MemoryModulePP.git
- https://doxygen.reactos.org
- https://github.com/hasherezade/pe-sieve.git
- https://bbs.kanxue.com/thread-264956.htm

 m01n-team/headerlesspe


