
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
lxancephisher — Automatisiertes Phishing-Simulationswerkzeug mit 30+ Login-Seiten-Vorlagen, URL-Maskierung und mehreren Tunneling-Optionen (Ngrok, Cloudflared, Serveo) für pädagogische Sicherheitstests. | Kitploit
Tools/GitHubGitHub/lxance-hacker/lxancephisher
Phishing-ToolsPhishingSocial EngineeringLernen & Bildung
GitHublxance-hacker/lxancephisher

lxancephisher

Automatisiertes Phishing-Simulationswerkzeug mit 30+ Login-Seiten-Vorlagen, URL-Maskierung und mehreren Tunneling-Optionen (Ngrok, Cloudflared, Serveo) für pädagogische Sicherheitstests.

Repository anzeigen
Teilen
29452vor 1 JahrVon Kitploit geprüft

Ein anfängerfreundliches, automatisiertes Phishing-Tool mit über 30 Vorlagen.

Haftungsausschluss

Sämtliche Handlungen und Aktivitäten im Zusammenhang mit lxancephisher liegen in Ihrer alleinigen Verantwortung. Der Missbrauch dieses Toolkits kann zu strafrechtlichen Anklagen gegen die betreffenden Personen führen. Die Mitwirkenden übernehmen keine Haftung, falls gegen Personen, die dieses Toolkit missbrauchen, um gegen das Gesetz zu verstoßen, strafrechtliche Anklagen erhoben werden.

Dieses Toolkit enthält Materialien, die für soziale Medien potenziell schädlich oder gefährlich sein können. Informieren Sie sich über die Gesetze in Ihrer Provinz/Ihrem Land, bevor Sie auf dieses Tool zugreifen, es nutzen oder auf andere Weise in falscher Weise anwenden.

Dieses Tool dient ausschließlich Bildungszwecken. Versuchen Sie nicht, mit den hier enthaltenen Informationen gegen das Gesetz zu verstoßen. Wenn dies Ihre Absicht ist, dann machen Sie, dass Sie hier rauskommen!

Es zeigt lediglich, „wie Phishing funktioniert“. Sie sollten die Informationen nicht missbrauchen, um unbefugten Zugriff auf die sozialen Medien einer anderen Person zu erhalten. Sie können es jedoch auf eigenes Risiko ausprobieren.

Funktionen

  • Aktuelle und aktualisierte Anmeldeseiten.
  • URL-Maskierung-Unterstützung
  • Anfängerfreundlich
  • Docker-Unterstützung (siehe Branch docker-legacy)
  • Mehrere Tunneling-Optionen
    • Localhost
    • Ngrok (mit oder ohne Hotspot)
    • Cloudflared (Alternative zu Ngrok)
    • Serveo (Alternative zu Cloudflared)
    • LocalXpose

Installation

  • Klonen Sie einfach dieses Repository -
$ git clone --depth=1 https://github.com/LxaNce-Hacker/lxancephisher
  • Wechseln Sie in das geklonte Verzeichnis und führen Sie lxancephisher.sh aus -
$ cd lxancephisher
$ bash lxancephisher.sh
  • Beim ersten Start installiert es die Abhängigkeiten und das war's. lxancephisher ist installiert.

Installation über ".deb"-Datei

  • Laden Sie die .deb-Dateien von der neuesten Veröffentlichung herunter

  • Wenn Sie termux verwenden, laden Sie *_termux.deb herunter

  • Installieren Sie die .deb-Datei, indem Sie Folgendes ausführen

    apt install <your path to deb file>
    

    Oder

    $ dpkg -i <your path to deb file>
    $ apt install -f
    

Ausführen mit Docker

$ docker pull LxaNce-Hacker/lxancephisher
$ docker run --rm -it LxaNce-Hacker/lxancephisher

Abhängigkeiten

lxancephisher benötigt die folgenden Programme, um ordnungsgemäß zu funktionieren -

  • php
  • wget
  • curl
  • git
  • which
  • ssh

Alle Abhängungen werden automatisch installiert, wenn Sie lxancephisher zum ersten Mal ausführen.

Getestet auf

  • Ubuntu
  • Debian
  • Arch
  • Manjaro
  • Fedora
  • Termux

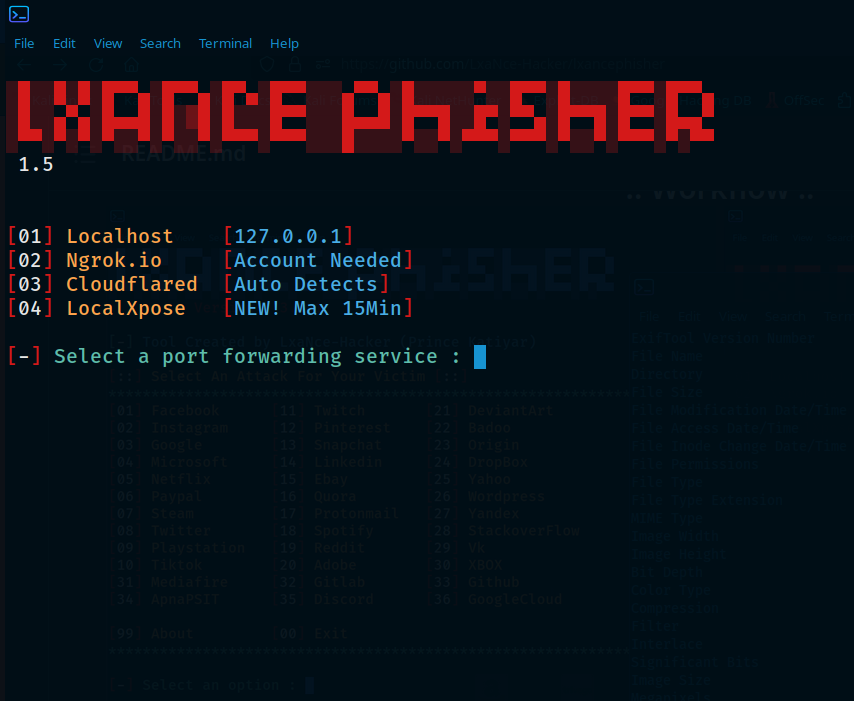
:: Arbeitsablauf ::

Finde mich auf :

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    927
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    360
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    289

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →