 lusensec/cve-2025-30208
CVE-2025-30208-Erkennungstool. Python-Skript && Nuclei-Template

Analyse und Nachstellung der Schwachstelle „Vite beliebige Datei lesen“ (CVE-2025-30208)
Dieses Tool dient zur Erkennung der CVE-2025-30208-Schwachstelle auf Zielsystemen. Diese Schwachstelle erlaubt es Angreifern, über bestimmte Pfade sensible Dateien auf dem Server auszulesen (z. B. /etc/passwd oder C:\windows\win.ini). Das Tool unterstützt Einzel-URL-Erkennung sowie Batch-Erkennung und kann optional einen HTTP/HTTPS-Proxy verwenden.
Hier wird kurz die Beziehung zwischen dem ?raw?-Payload und dem ?import?raw? erklärt. Der erste Payload eignet sich zum Auslesen von Dateien ohne Dateiendung, der zweite ist flexibler.
Der Payload ist in CVE-2025-30208.yaml enthalten, kann direkt mit Nuclei verwendet werden. Alternativ kann Yakit zur Erkennung eingesetzt werden.
Die Vorlage stammt aus dem nuclei-templates Repository: https://github.com/projectdiscovery/nuclei-templates/pull/11828/files
Stellen Sie vor dem Ausführen des Tools sicher, dass Python 3 und die Bibliothek requests installiert sind. Falls requests nicht installiert ist, kann es mit folgendem Befehl nachinstalliert werden:
pip install requests
python cve_2025_30208_checker.py [-u URL | -f DATEI] [-p PROXY]
| Parameter | Abkürzung | Beschreibung |
|---|---|---|
--url | -u | Gibt eine einzelne Ziel-URL zur Schwachstellenerkennung an. |
--file | -f | Gibt den Pfad zu einer Datei mit mehreren Ziel-URLs an (eine URL pro Zeile). |
--proxy | -p | Optional: Gibt eine HTTP/HTTPS-Proxy-Adresse an (z. B. http://127.0.0.1:8080). |
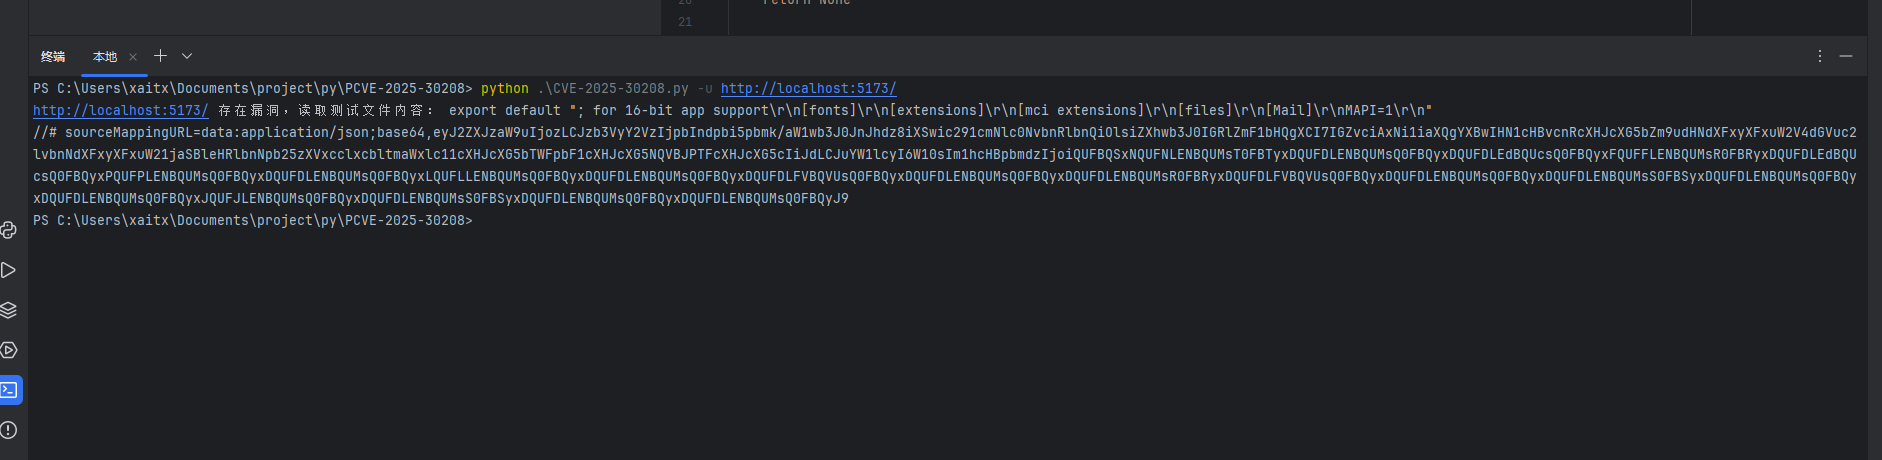
Einzelziel-Erkennung
python cve_2025_30208_checker.py -u http://example.com
Batch-Erkennung
Erstellen Sie eine Datei mit den Ziel-URLs (z. B. targets.txt), eine URL pro Zeile:
http://example1.com
http://example2.com
http://example3.com
Führen Sie dann folgenden Befehl aus:
python cve_2025_30208_checker.py -f targets.txt
Proxy verwenden
Falls Anfragen über einen Proxy gesendet werden sollen, fügen Sie den Parameter -p hinzu:
python cve_2025_30208_checker.py -u http://example.com -p http://127.0.0.1:8080
Rechtmäßigkeitserklärung
Stellen Sie sicher, dass Sie über die rechtmäßige Berechtigung zum Testen des Zielsystems verfügen. Unautorisierte Schwachstellenerkennung kann gegen geltende Gesetze verstoßen.
SSL-Verifizierung
Das Tool deaktiviert standardmäßig die SSL-Verifizierung (verify=False), um Fehler aufgrund von Zertifikatsproblemen zu vermeiden. Wenn die SSL-Verifizierung aktiviert werden soll, ändern Sie verify=False im Code in verify=True.
Proxy-Konfiguration
Wenn ein Proxy verwendet wird, stellen Sie sicher, dass der Proxy-Dienst ordnungsgemäß läuft, und passen Sie das Proxy-Protokoll (z. B. http oder socks5) je nach Bedarf an.
Dateiformat
Stellen Sie bei der Batch-Erkennung sicher, dass die URLs in der Eingabedatei korrekt formatiert sind und jede Zeile nur eine URL enthält.
Falls Sie auf Probleme stoßen oder das Tool verbessern möchten, reichen Sie bitte ein Issue oder einen Pull Request ein. Wir begrüßen jede Art von Beitrag!
Dieses Tool ist ausschließlich für Sicherheitsforschung und rechtmäßig autorisierte Penetrationstests bestimmt. Der Autor übernimmt keine Verantwortung für illegale Nutzung. Bitte halten Sie sich an die geltenden Gesetze und Vorschriften.
Hoffentlich erfüllt diese Vorlage Ihre Anforderungen! Bei weiteren Wünschen können Sie uns jederzeit kontaktieren.
