 luke-goddard/enumy
Linux-Post-Exploitation-Enumeration zur Rechteausweitung


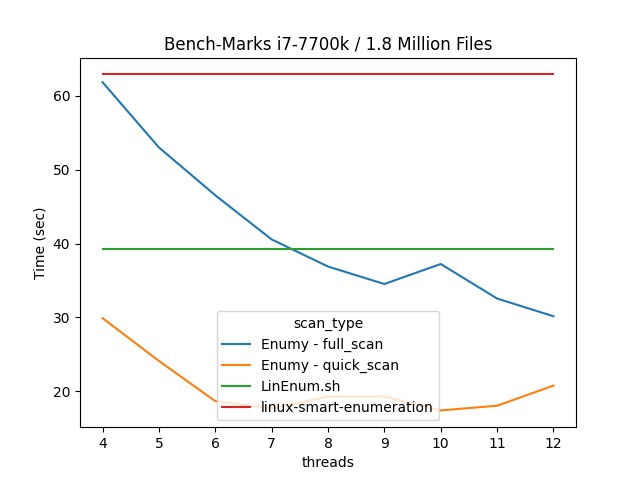
Enumy ist eine ultraschnelle portable ausführbare Datei, die Sie während eines Pentests oder CTF in der Post-Exploitation-Phase auf das Ziel-Linux-System werfen. Die Ausführung von enumy untersucht die Box auf allgemeine Sicherheitslücken.
Sie können die endgültige Binärdatei aus dem Tab x86 oder x64 des Release herunterladen. Statisch mit musl gelinkt Übertragen Sie die endgültige enumy-Binärdatei auf das Zielsystem.
./enumy
$ ./enumy64 -h
 ▄█▀─▄▄▄▄▄▄▄─▀█▄  _____
 ▀█████████████▀ |   __|___ _ _ _____ _ _
     █▄███▄█     |   __|   | | |     | | |
      █████      |_____|_|_|___|_|_|_|_  |
      █▀█▀█                          |___|

 https://github.com/luke-goddard/enumy

 Enumy - Wird verwendet, um die Zielumgebung zu enumerieren & nach
 allgemeinen Sicherheitslücken und Hotspots zu suchen
 ----------------------------------------------------------------------

 Ausgabe
  -o <loc>     Ergebnisse an diesen Ort ausgeben (Standard: enumy.json)

 Dateisystem durchsuchen
  -i <loc>     Dateien in diesem Verzeichnis IGNORIEREN (nützlich für Netzwerkfreigaben)
  -w <loc>     Nur Dateien in diesem Verzeichnis DURCHSUCHEN (nützlich für die Entwicklung)

 Scan-Optionen
  -f           Vollständige Scans ausführen (CPU-intensive Scans aktiviert)
  -t <num>     THREADS (Standard: 4)

 Druckoptionen
  -a           Alle Sicherheits-AUDIT-Probleme auf dem Bildschirm ausgeben (während eines CTF wahrscheinlich nicht hilfreich)
               Probleme werden IMMER in den Ergebnisdateien protokolliert, unabhängig von diesem Flag.
  -d <1|2>     DEBUG-Modus ausgeben (1 niedrig, 2 hoch), um Fehler auf dem Bildschirm anzuzeigen.
  -g <H|M|L>   Werte GRÖSSER ALS oder gleich hoch, mittel & niedrig auf dem Bildschirm ausgeben
  -p <H|M|L|I> Hoch, mittel, niedrig & Info-Probleme NICHT auf dem Bildschirm AUSGEBEN (siehe unten für ein Beispiel)
  -m 1-100     MAXIMALE Anzahl von Problemen mit demselben Namen, die auf dem Bildschirm ausgegeben werden (Standard: unbegrenzt)
Um während der Entwicklung zu kompilieren, werden nur make und die libcap-Bibliothek benötigt.
sudo apt-get install libcap-dev
make
Um die glibc-Abhängigkeit zu entfernen und alle Bibliotheken statisch zu linken/mit musl zu kompilieren, gehen Sie wie folgt vor. Beachten Sie, dass Sie dazu Docker installiert haben müssen, um die Alpine-Build-Umgebung zu erstellen.
./build.sh 64bit
./build.sh 32bit
./build.sh all
cd output
Unten folgt die ständig wachsende Liste der implementierten Scans.
