 lnfernux/log-horizon
Microsoft Sentinel SIEM Logquellen-Analyzer


Ich musste die Frage "Was bekommen wir eigentlich aus diesen Logs heraus?" oder "Was sind die empfohlenen Logs für Microsoft Sentinel?" öfter beantworten, als ich zählen kann. Die Antwort hängt immer von so vielen Dingen ab, aber wir können generisch sein. Also habe ich dieses Ding hier gebaut.
Log Horizon verbindet sich mit Ihrem Microsoft Sentinel-Arbeitsbereich (und optional Defender XDR), geht jede Log-Tabelle durch, die Sie erfassen, und sagt Ihnen, ob Sie daraus einen Sicherheitswert ziehen oder nur Geld verbrennen. Es klassifiziert Tabellen, bewertet sie gegen Ihre Erkennungsregeln und gibt Ihnen konkrete Empfehlungen mit Kosteneinsparungsschätzungen.
Wichtig: Dies ist ein generischer Ansatz. Wenn Sie wissen, dass eine Log-Quelle für Ihre Umgebung wichtig ist, hat dieser Kontext immer Vorrang vor dem, was dieses Tool Ihnen sagt. Die Klassifizierungen sind ein Ausgangspunkt, kein Evangelium.
Möchten Sie mehr lesen? Ich habe einige Beiträge über Log Horizon auf meinem Blog:
| Funktion | Beschreibung |
|---|---|
| Klassifizierungs-Engine | Wissensdatenbank mit 481 Einträgen, die 240+ Connectors und 22 Kategorien abdeckt, mit Lebenszyklusstatus (veraltet/legacy plus Ersatztabellen) und automatischem heuristischem Fallback für unbekannte Tabellen |
| Kosten-Wert-Bewertung | Matrix aus Kostenstufe pro Tabelle vs. Erkennungsstufe mit kombinierter Bewertung (Hoher Wert bis Niedriger Wert), bepreist pro beobachtetem Plan (Analytics, Basic, Data Lake) |
| Empfehlungen | 13 priorisierte Aktionstypen: Data-Lake- oder Basic-Kandidaten, Tabellen ohne Erkennung, XDR-Streaming-Verschwendung, Filterung bei der Erfassung, Split-Kandidaten, Plannutzung, veraltete Quellen, Aufbewahrungsdefizite, XDR-Checker- und Detection-Analyzer-Ergebnisse, jeweils mit Kosteneinsparungsschätzungen |
| Erkennungszuordnung | Ordnet Analyse-Regeln, Hunting-Abfragen und XDR-Erkennungen jeder Tabelle zu, um Abdeckungslücken zu erkennen |
| Korrelations-Tags | Erkennt #DONT_CORR# / #INC_CORR#-Tags in Regelbeschreibungen und kennzeichnet Regeln, die von der Defender-Korrelation ausgeschlossen sind |
| Aufbewahrungskonformität | Vergleicht die tatsächliche Aufbewahrung mit empfohlenen Mindestwerten basierend auf Industriestandards und Sicherheits-Best-Practices |
| SOC-Optimierung | Ruft Microsofts eigene SOC-Verbesserungsempfehlungen aus der Security Insights API ab |
| Keyword-Lückenanalyse | Kennzeichnet Tabellen, die Sie erfassen sollten, es aber nicht tun, basierend auf Anbieter-/Produkt-Keywords |
| Transform-Erkennung | Entdeckt Data Collection Rules (DCRs), die auf den Arbeitsbereich abzielen (Abonnementliste gefiltert nach Ziel, der Arbeitsbereichs-Transformations-DCR und Arbeitsbereichs-Zuordnungen), parst Inline- und mehrstufige Transforms und beschriftet jede Operation (Filter, Projektion, Spaltenentfernung, Anreicherung, Aggregation) |
| Split-Tabellen-Erkennung | Identifiziert _SPLT_CL-Split-Tabellen und verknüpft sie zurück zu den übergeordneten Tabellen in der Klassifizierungs-Engine |
| Split-KQL-Generator | Generiert portalbereites Split-KQL aus einer kuratierten Wissensdatenbank, Live-Regelanalyse und Community-Feldhäufigkeitsstatistiken -- Nur-Bedingungs-Format, das direkt in den Sentinel-Split-Regeleditor eingefügt werden kann. Feldlisten werden mit dem Live-Schema der Tabelle abgeglichen; alles, was nicht vorhanden ist, wird als verworfen gemeldet |
| Detection Analyzer | Bewertet Analyse-Regeln auf potenzielle Lautstärke anhand von Incident-Ergebnissen (Auto-Close-Verhältnis, False-Positive-Verhältnis und Incident-Volumen-Perzentile) |
| XDR-Checker | Fügt eine XDR-fokussierte Beratungsebene hinzu: Streaming-Abdeckungsprüfungen und einjährige Data-Lake-Aufbewahrungsempfehlungen für XDR-bezogene Telemetrie |
| Benutzerdefinierte Klassifizierungen | Stellen Sie Ihr eigenes JSON bereit, um die integrierte Klassifizierungsdatenbank zu ergänzen oder zu überschreiben |
| Sammlungs-Cache | Gesammelte Arbeitsbereichsdaten werden lokal zwischengespeichert (Standard 60 Minuten), sodass erneute Ausführungen und Re-Exports Sekunden dauern; mit -NoCache deaktivierbar |
| Sovereign Clouds | ARM-, Log-Analytics- und Graph-Endpunkte folgen der angemeldeten Azure-Umgebung (Public, US Government, China) |
| Interaktive TUI | Spectre.Console-Dashboard mit Menüs, farbcodierten Tabellen, Drill-Downs, Aufbewahrungsassistent und ASCII-Art |
| Export | JSON-, Markdown- oder statischer HTML-Bericht zum Teilen mit dem Team |
[!CAUTION] Haftungsausschluss
Dieses Tool wird mit Hilfe von KI entwickelt und gepflegt. Bitte seien Sie vorsichtig bei der Verwendung dieser Lösung und verstehen Sie immer, was Sie ausführen, bevor Sie es in der Produktion ausführen. Der Entwickler übernimmt keine Haftung für Schwachstellen oder Probleme.
Durch das Herunterladen, Installieren oder Verwenden dieses Tools bestätigen Sie, dass Sie diese Bedingungen gelesen, verstanden und ihnen zugestimmt haben.
| Was Sie benötigen | Version |
|---|---|
| PowerShell | 7.0+ |
| Az-Module | Az.Accounts |
| Andere Module | PwshSpectreConsole 2.6.3+ |
| Optional | Microsoft.Graph.Authentication (für -IncludeDefenderXDR als angemeldeter Benutzer) |
Endpunkte folgen der Azure-Umgebung der aktuellen Connect-AzAccount-Sitzung, sodass Azure-Government- und Azure-China-Arbeitsbereiche ohne zusätzliche Parameter funktionieren. Die Public-Cloud-Werte werden verwendet, wenn keine Umgebung verfügbar ist.
Wenn Sie noch nicht bei Azure angemeldet sind, startet das Modul Connect-AzAccount für Sie. Wenn Sie angemeldet sind, macht es einfach weiter.
Berechtigungen: Log Analytics Reader und Microsoft Sentinel Reader auf dem Arbeitsbereich decken die Analyse ab. Die Transform-Erkennung benötigt außerdem Microsoft.Insights/dataCollectionRules/read (Monitoring Reader) auf dem Abonnement oder der Ressourcengruppe; ohne diese wird die Ausführung fortgesetzt und eine Warnung mit der fehlenden Berechtigung ausgegeben. -IncludeDefenderXDR verwendet Microsoft Graph mit CustomDetection.Read.All, was für einen angemeldeten Benutzer das optionale Modul Microsoft.Graph.Authentication bedeutet.
Ziemlich einfach:```powershell
Install-Module -Name Az.Accounts -Scope CurrentUser Install-Module -Name PwshSpectreConsole -Scope CurrentUser
git clone https://github.com/lnfernux/log-horizon Import-Module ./log-horizon/LogHorizon.psd1
## Verwendung

### Die Grundlagen

Beginnen Sie damit, eine Verbindung zu Azure herzustellen und stellen Sie sicher, dass Sie das richtige Konto und Abonnement auswählen:```powershell
Connect-AzAccount
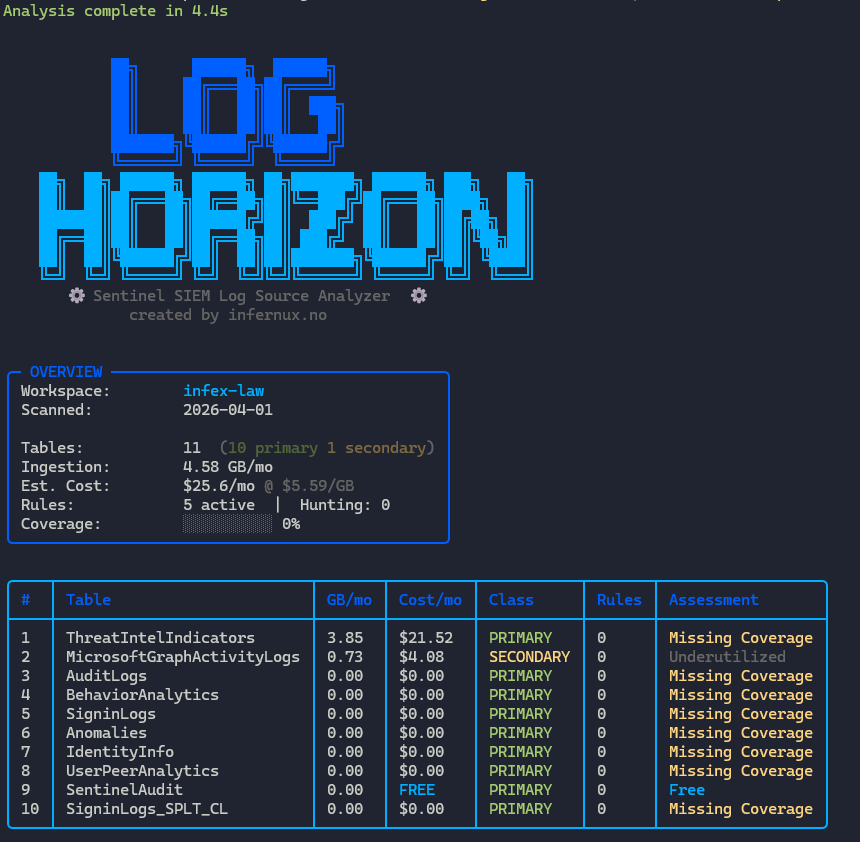
Dann können wir das Tool aufrufen:```powershell Invoke-LogHorizon -SubscriptionId '00000000-0000-0000-0000-000000000000' -ResourceGroup 'rg-sentinel' -WorkspaceName 'my-sentinel-ws'
<img width="860" height="842" alt="{F4FFA929-B24F-490C-BD3D-F75E214BCD93}" src="https://assets.kitploit.com/production/public/readmes/13110/ff9d1da85043d02a216df72913ecf63520310b8d820b1bd1278b8e4aca718494.png" />

