
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

··Feeds·Kontakt·Datenschutz·© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
ldapnomnom — Leise und anonym Active-Directory-Benutzernamen mit irrsinniger Geschwindigkeit von Domänencontrollern durch (Miss-)Brauch von LDAP-Ping-Anfragen (cLDAP) brute-forcen. | Kitploit
Tools/GitHubGitHub/lkarlslund/ldapnomnom
AufklärungPasswortangriffeInformationsbeschaffungAuthentifizierung
GitHublkarlslund/ldapnomnom

ldapnomnom

Leise und anonym Active-Directory-Benutzernamen mit irrsinniger Geschwindigkeit von Domänencontrollern durch (Miss-)Brauch von LDAP-Ping-Anfragen (cLDAP) brute-forcen.

Repository anzeigen
1.1k9358vor 1 JahrVon Kitploit geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

LDAP Nom Nom

Leise und anonym Active Directory-Benutzernamen mit wahnsinniger Geschwindigkeit von Domänencontrollern bruteforcen, indem LDAP-Ping-Anfragen (cLDAP) (miss)braucht werden

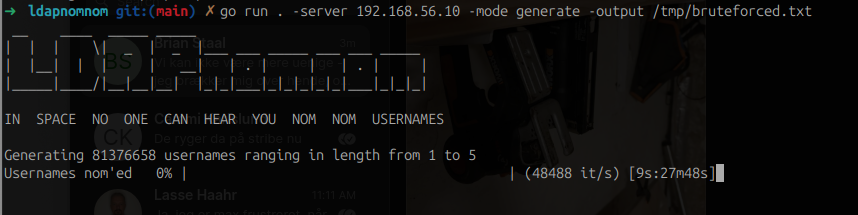
Sucht nach aktivierten normalen Benutzerkonten. Es werden keine Windows-Überwachungsprotokolle generiert. Hohe Geschwindigkeit ~ bis zu 50K/Sekunde pro Server – mit mehreren parallelen Servern weit darüber hinaus!
GitHub all releases GitHub Workflow Status

Hochgeschwindigkeits-Bruteforcing mit generierten Benutzernamen

  • Versucht, DC automatisch aus Umgebungsvariablen auf domänengebundenen Rechnern zu erkennen, oder greift auf das DNS-Suffix des Rechner-Hostnamens (FQDN) zurück
  • Liest zu testende Benutzernamen von stdin (Standard) oder aus einer Datei
  • Gibt Ergebnisse an stdout (Standard) oder in eine Datei aus
  • Parallelisiert, mehrere Verbindungen zu mehreren Servern (Standard: 8 Server, 8 Verbindungen pro Server)
  • Zeigt Fortschrittsbalken, wenn sowohl Eingabe- als auch Ausgabedateien verwendet werden
  • Ausweichmanöver: Verwenden Sie --throttle 20 für eine Verzögerung von 20 ms zwischen den Anfragen (verlangsamt alles auf ein Minimum)
  • Ausweichmanöver: Verwenden Sie --maxrequests 1000, um die Verbindung nach 1000 Anfragen zu schließen und wieder zu öffnen (Versuch, Erkennung durch Datenverkehrsvolumen zu vermeiden)

Automatisch erstellte Binärdateien von den Releases herunterladen oder mit diesem Go-Befehl erstellen und installieren

go install github.com/lkarlslund/ldapnomnom@latest

Verwendung

ldapnomnom [--server dc1.domain.suffix[,dc2.domain.suffix] | --dnsdomain domain.suffix] [--port number] [--tlsmode notls|tls|starttls] [--input filename] [--output filename] [--parallel number-of-connections] [--maxservers number-of-servers] [--maxstrategy fastest|random] [--throttle n] [--maxrequests n]

Version anzeigen

ldapnomnom version

Beispiele für Bruteforcing

Verbinden mit bis zu 32 Servern von contoso.local mit 16 Verbindungen zu jedem – SCHNELL

ldapnomnom --input 10m_usernames.txt --output multiservers.txt --dnsdomain contoso.local --maxservers 32 --parallel 16

Verbinden mit einem benannten Server mit 4 Verbindungen

ldapnomnom --input 10m_usernames.txt --output results.txt --server 192.168.0.11 --parallel 4

Andernorts nach Benutzernamenlisten zum Einspeisen suchen – zum Beispiel die 10M-Liste von hier

rootDSE-Attribute extrahieren

Sie können LDAP Nom Nom auch verwenden, um Attribute des rootDSE-Objekts zu extrahieren, indem Sie die Option „--dump“ hinzufügen.

Verbindet sich zu allen erreichbaren Servern und gibt alle lesbaren Attribute im JSON-Format aus:

ldapnomnom --output rootDSEs.json --dump

Erkennung

  • Es werden keine nativen Windows-Ereignisprotokolle generiert (getestet unter Windows 2016 / 2019)
  • Microsoft Defender for Identity 2.228 (Februar 2024) fügt Ereignis-ID 2437 hinzu und wird ausgelöst, wenn die Anzahl der fehlgeschlagenen Anfragen (d.h. falsche Benutzernamenversuche) einen unbekannten Schwellwert überschreitet
  • Benutzerdefinierte Überwachung auf Netzwerkebene (unverschlüsselte LDAP-Analyse oder Datenverkehrsvolumen für LDAPS) kann ebenfalls verwendet werden, ist jedoch nicht zuverlässig

Abhilfe

  • Keine, dies ist Teil der dcLocator-Funktionalität
  • Administrator-Konto umbenennen
  • Konten daraufhin prüfen, ob sie dasselbe Passwort wie den Benutzernamen haben
  • Kerberoasting verhindern, indem SPNs von möglichst vielen Konten entfernt werden
  • Lange und komplexe Passwörter für Konten mit SPNs verwenden

Historie

Während einer Diskussion auf Twitter über das Auffinden von Kerberos-Diensten deutete jemand auf die Existenz von LDAP-Ping-Anfragen hin. Diese sind auf Microsofts Open Specifications-Seiten dokumentiert und enthalten Pseudocode, wie man einen LDAP-Ping initiiert, welche Parameter er benötigt und welche Daten zurückgegeben werden. Es wurde sofort offensichtlich, dass es hier ein Informationsleck gibt, das missbraucht werden kann.

Nach der Veröffentlichung des Tools habe ich festgestellt, dass ich nicht der Einzige bin, der diesen „Fehler“ bemerkt hat, der aus historischen Gründen der Rückwärtskompatibilität offenbar noch immer vorhanden ist.

Wenn Sie als Angreifer die Erkennung auf Netzwerkebene vermeiden möchten, sollten Sie TLS auf Port 636 verwenden (das Tool verwendet standardmäßig unverschlüsseltes LDAP auf Port 389).

Wenn Sie Active Directory mögen, gefällt Ihnen vielleicht auch mein Angriffsgraphentool Adalanche.

Tool herunterladen