Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

··Feeds·Kontakt·Datenschutz·© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
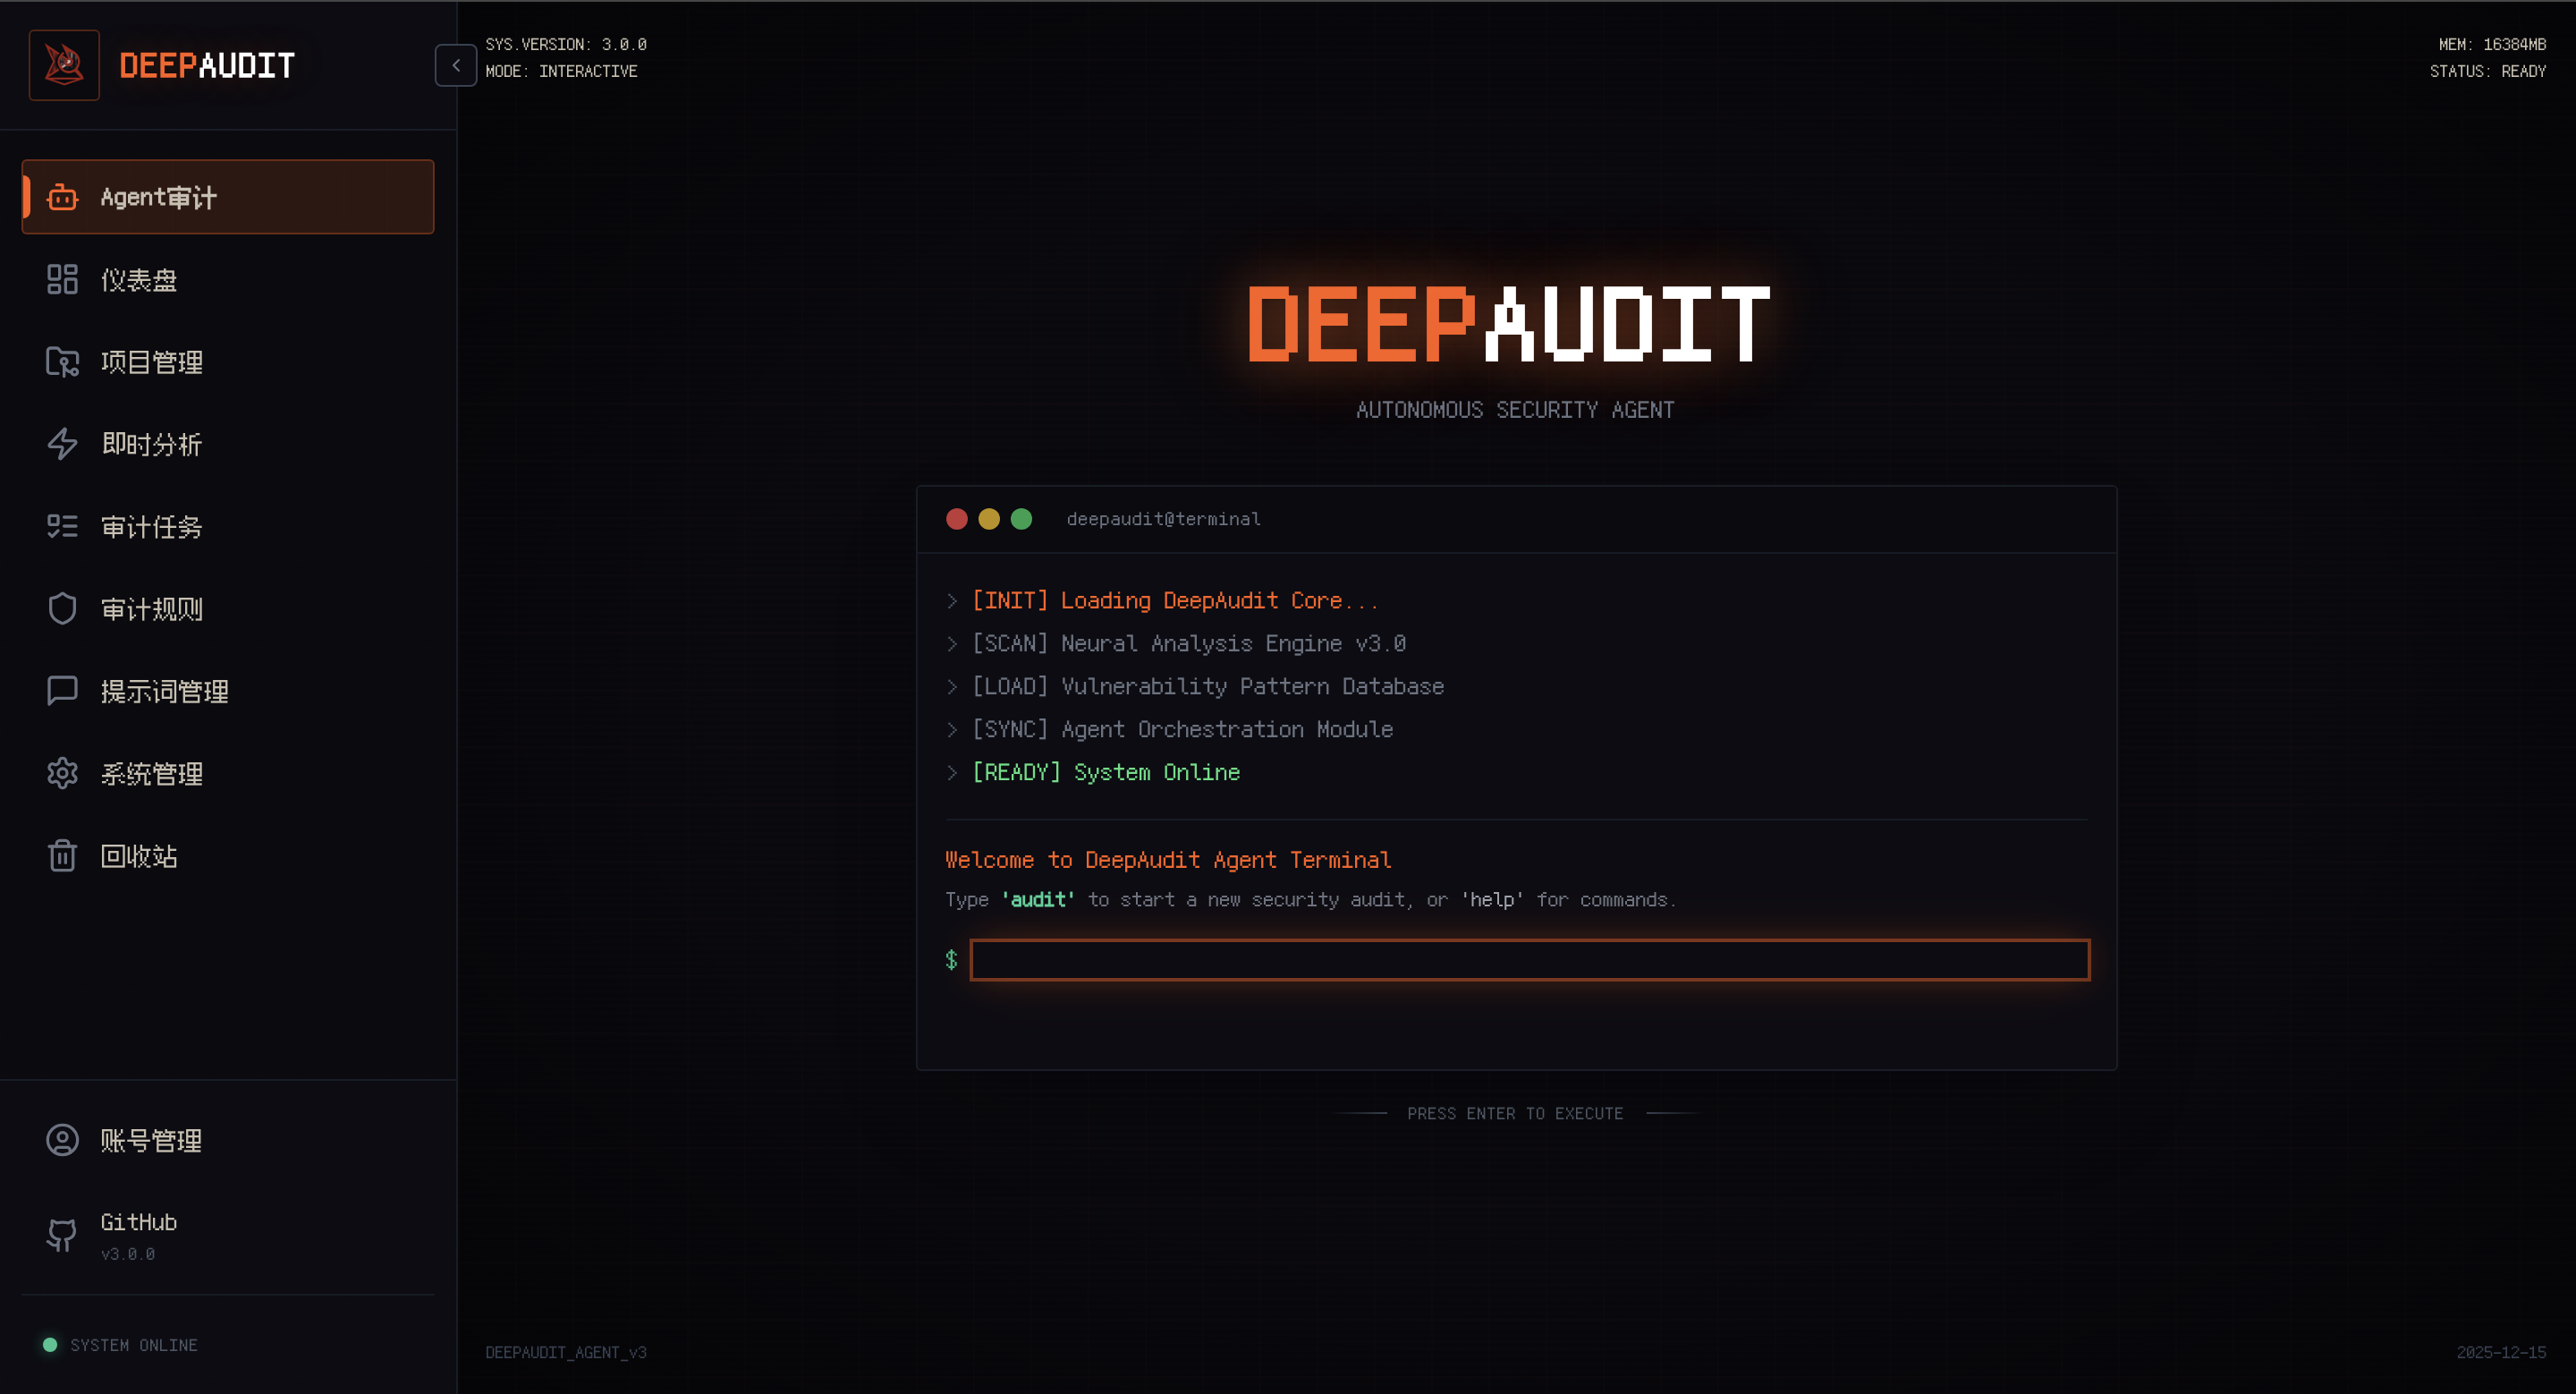
DeepAudit — DeepAudit: Das KI-Hacker-Team für alle, das Schwachstellenanalyse zugänglich macht. Das erste quelloffene Multi-Agenten-System zur Schwachstellenerkennung im Code in China. Ein-Klick-Bereitstellung und -Ausführung für Einsteiger, autonome gemeinsame Prüfung + automatisierte Sandbox-PoC-Validierung. Unterstützt private Ollama-Bereitstellung, Ein-Klick-Berichtserstellung. Unterstützt Relay-Station. Sicherheit muss nicht teuer sein, und Prüfung muss nicht kompliziert sein. | Kitploit
Tools/GitHubGitHub/lintsinghua/deepaudit
Statische AnalyseSchwachstellenscannerCode-AnalyseWebanwendungs-ExploitationPenetrationstestsDevSecOpsLernen & BildungKI-Sicherheit
GitHub
lintsinghua/deepaudit

DeepAudit

Repository anzeigen
6.8k83533vor 13 TagenVon Kitploit geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →

Über

DeepAudit: Das KI-Hacker-Team für alle, das Schwachstellenanalyse zugänglich macht. Das erste quelloffene Multi-Agenten-System zur Schwachstellenerkennung im Code in China. Ein-Klick-Bereitstellung und -Ausführung für Einsteiger, autonome gemeinsame Prüfung + automatisierte Sandbox-PoC-Validierung. Unterstützt private Ollama-Bereitstellung, Ein-Klick-Berichtserstellung. Unterstützt Relay-Station. Sicherheit muss nicht teuer sein, und Prüfung muss nicht kompliziert sein.

Teilen

DeepAudit: Das KI-Hacker-Team für alle, das Schwachstellenanalyse zugänglich macht. Das erste quelloffene Multi-Agenten-System zur Schwachstellenerkennung im Code in China. Ein-Klick-Bereitstellung und -Ausführung für Einsteiger, autonome gemeinsame Prüfung + automatisierte Sandbox-PoC-Validierung. Unterstützt private Ollama-Bereitstellung, Ein-Klick-Berichtserstellung. Unterstützt Relay-Station. Sicherheit muss nicht teuer sein, und Prüfung muss nicht kompliziert sein.

Mehr lesen…

Tool herunterladen