 lethal-forensics/collect-memorydump
Automatisiertes PowerShell-Skript für forensisch einwandfreie Windows-Speicherakquisition, einschließlich Crash-/Raw-Dumps, Pagefile-Sammlung, Triage-Artefakten und Erkennung verschlüsselter Datenträger.




Collect-MemoryDump – Automatisierte Erstellung von Windows-Arbeitsspeicher-Snapshots für DFIR
Collect-MemoryDump.ps1 ist ein PowerShell-Skript, das verwendet wird, um einen Arbeitsspeicher-Snapshot von einem laufenden Windows-System (einschließlich Pagefile-Sammlung) auf forensisch fundierte Weise zu erfassen.
Funktionen:
[!TIP] Automatisierte forensische Analyse von Windows-Arbeitsspeicher-Dumps und zugehörigen Pagefiles mit MemProcFS-Analyzer
MAGNET Talks – Frankfurt, Deutschland (27. Juli 2022)
Vortragstitel: Moderne digitale Forensik und Incident-Response-Techniken
https://www.magnetforensics.com/
Laden Sie die neueste Version von Collect-MemoryDump aus dem Bereich Releases herunter.
[!NOTE] Collect-MemoryDump enthält standardmäßig nicht alle externen Tools.
Sie müssen folgende Abhängigkeiten herunterladen:
Kopieren Sie die erforderlichen Dateien an folgende Dateipfade:
Belkasoft Live RAM Capturer
$SCRIPT_DIR\Tools\RamCapturer\x64\msvcp110.dll
$SCRIPT_DIR\Tools\RamCapturer\x64\msvcr110.dll
$SCRIPT_DIR\Tools\RamCapturer\x64\RamCapture64.exe
$SCRIPT_DIR\Tools\RamCapturer\x64\RamCaptureDriver64.sys
$SCRIPT_DIR\Tools\RamCapturer\x86\msvcp110.dll
$SCRIPT_DIR\Tools\RamCapturer\x86\msvcr110.dll
$SCRIPT_DIR\Tools\RamCapturer\x86\RamCapture.exe
$SCRIPT_DIR\Tools\RamCapturer\x86\RamCaptureDriver.sys
MAGNET DumpIt for Windows
$SCRIPT_DIR\Tools\DumpIt\ARM64\DumpIt.exe
$SCRIPT_DIR\Tools\DumpIt\x64\DumpIt.exe
$SCRIPT_DIR\Tools\DumpIt\x86\DumpIt.exe
MAGNET Encrypted Disk Detector
$SCRIPT_DIR\Tools\EDD\EDDv310.exe
MAGNET Ram Capture
$SCRIPT_DIR\Tools\MRC\MRCv120.exe
MAGNET Response
$SCRIPT_DIR\Tools\MagnetRESPONSE\MagnetRESPONSE.exe
Weitere Informationen: Wiki: How-to-add-or-update-dependencies
.\Collect-MemoryDump.ps1 [-Tool] [--Pagefile] [--Triage]
Beispiel 1 – Microsoft Crash Dump und Pagefile sammeln
.\Collect-MemoryDump.ps1 -Comae --Pagefile
Beispiel 2 – Raw Physical Memory Dump und Pagefile sammeln
.\Collect-MemoryDump.ps1 -DumpIt --Pagefile
Beispiel 3 – Raw Physical Memory Dump sammeln
.\Collect-MemoryDump.ps1 -WinPMEM
Beispiel 4 – Microsoft Crash Dump, Pagefile und forensische Artefakte sammeln
.\Collect-MemoryDump.ps1 -Comae --Pagefile --Triage
[!WICHTIG] Microsoft .NET Framework 4 (oder höher) muss auf dem Zielsystem installiert sein, damit MAGNET Encrypted Disk Detector und MAGNET Response funktionieren. Überspringen Sie einfach die Pagefile-Sammlung oder laden Sie Microsoft .NET Framework 4 (Standalone-Installer) von der Microsoft-Downloadseite herunter und installieren Sie es: https://www.microsoft.com/en-us/download/details.aspx?id=17718
[!WICHTIG] MAGNET DumpIt for Windows unterstützt KEINE Windows 7-Zielsysteme. Verwenden Sie bei Windows 7 eines der anderen Speichererfassungstools.
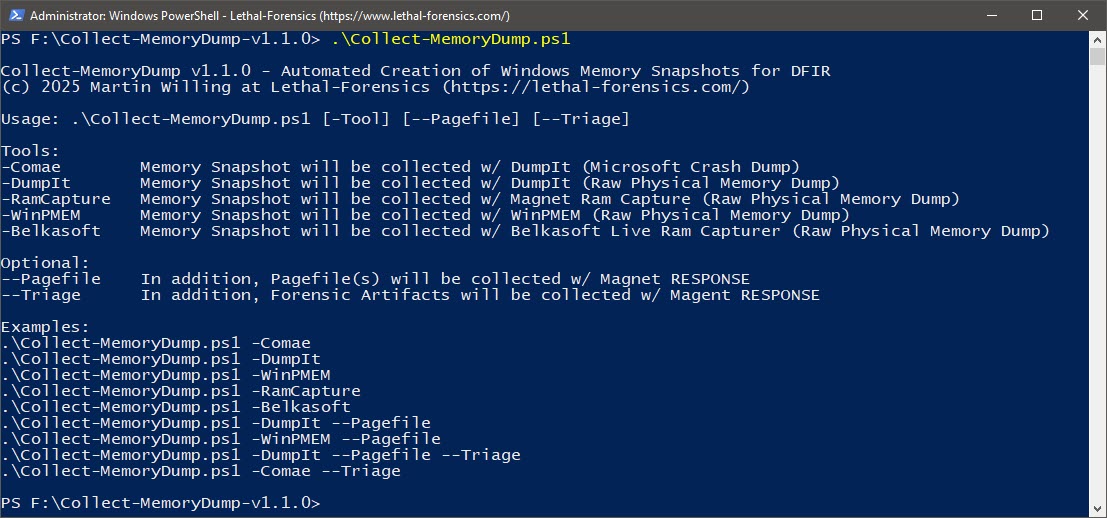 Abb. 1: Hilfemeldung
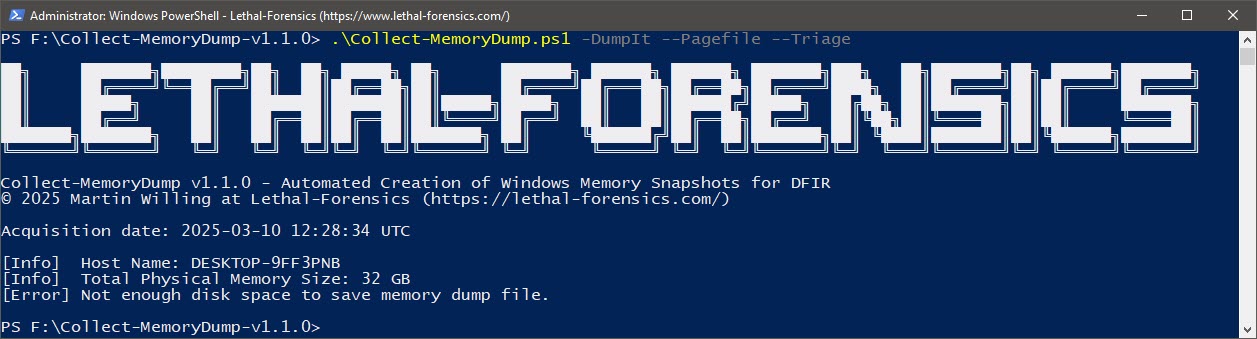 Abb. 2: Verfügbaren Speicherplatz prüfen
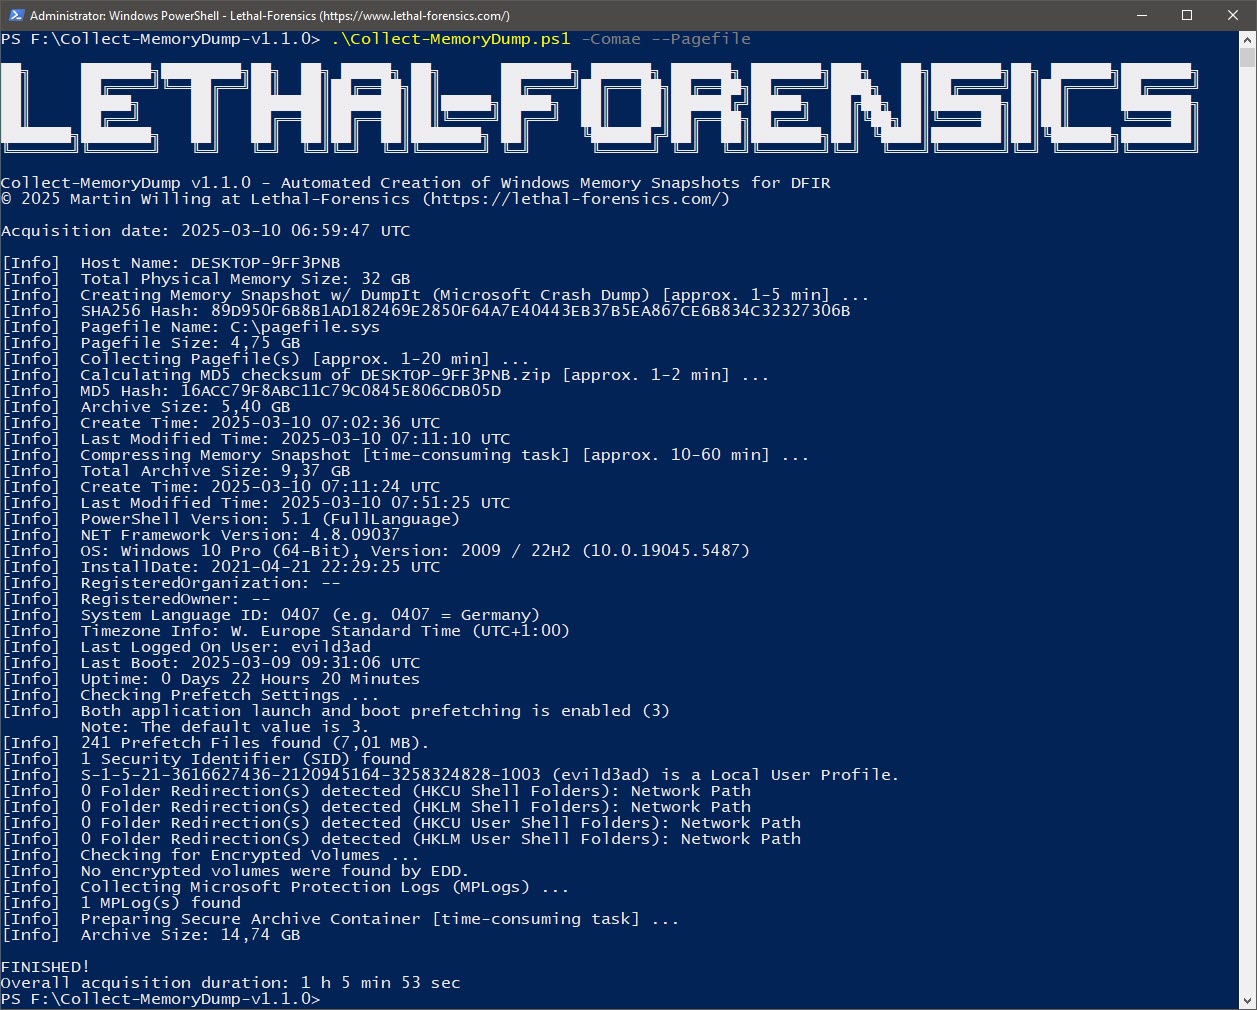 Abb. 3: Automatisierte Erstellung von Windows-Arbeitsspeicher-Snapshots mit MAGNET DumpIt for Windows (inkl. Pagefile)
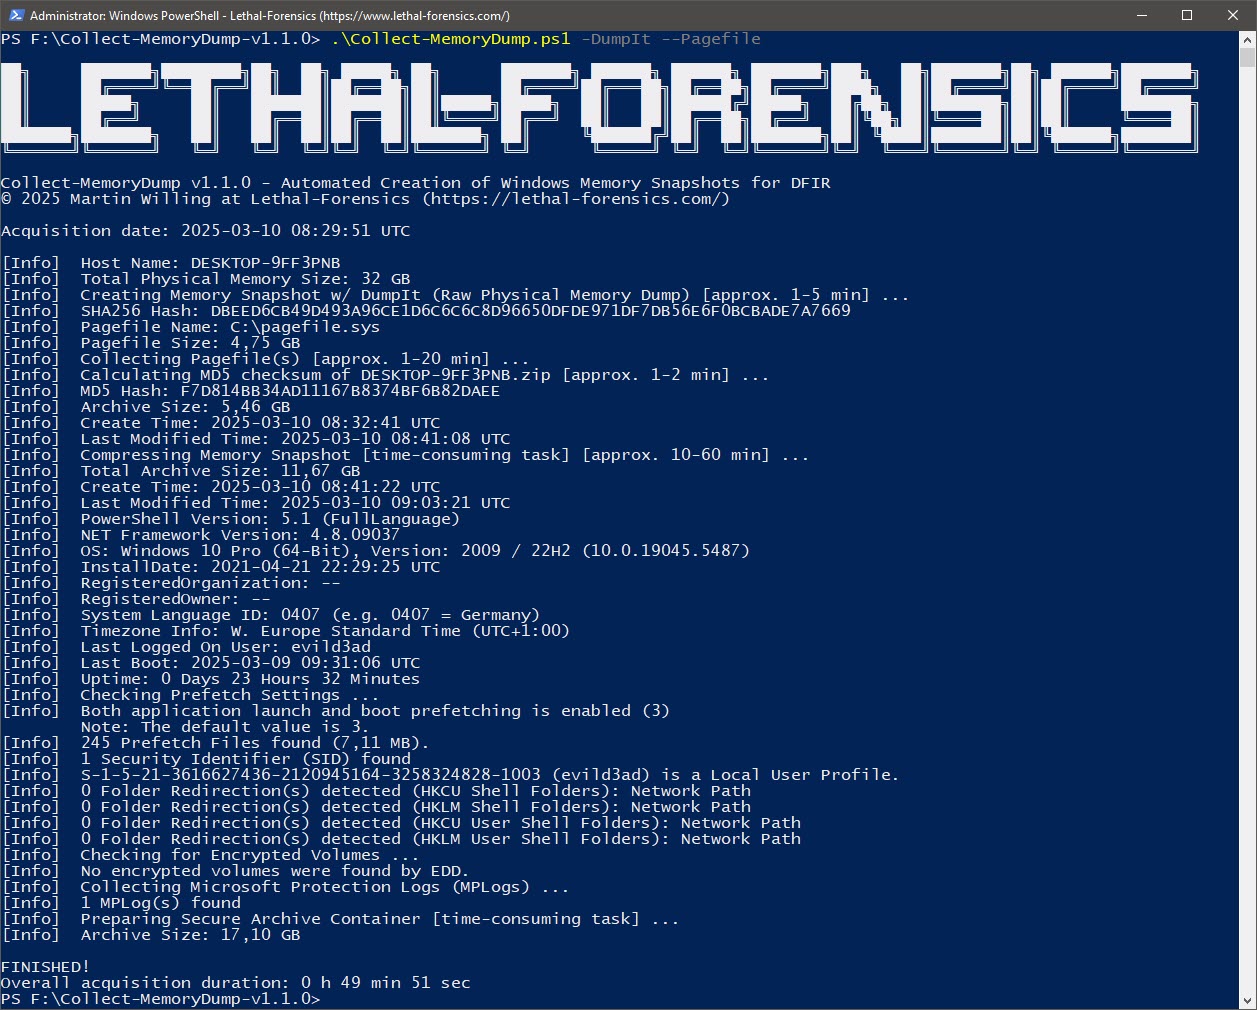 Abb. 4: Automatisierte Erstellung von Windows-Arbeitsspeicher-Snapshots mit MAGNET DumpIt for Windows (inkl. Pagefile)
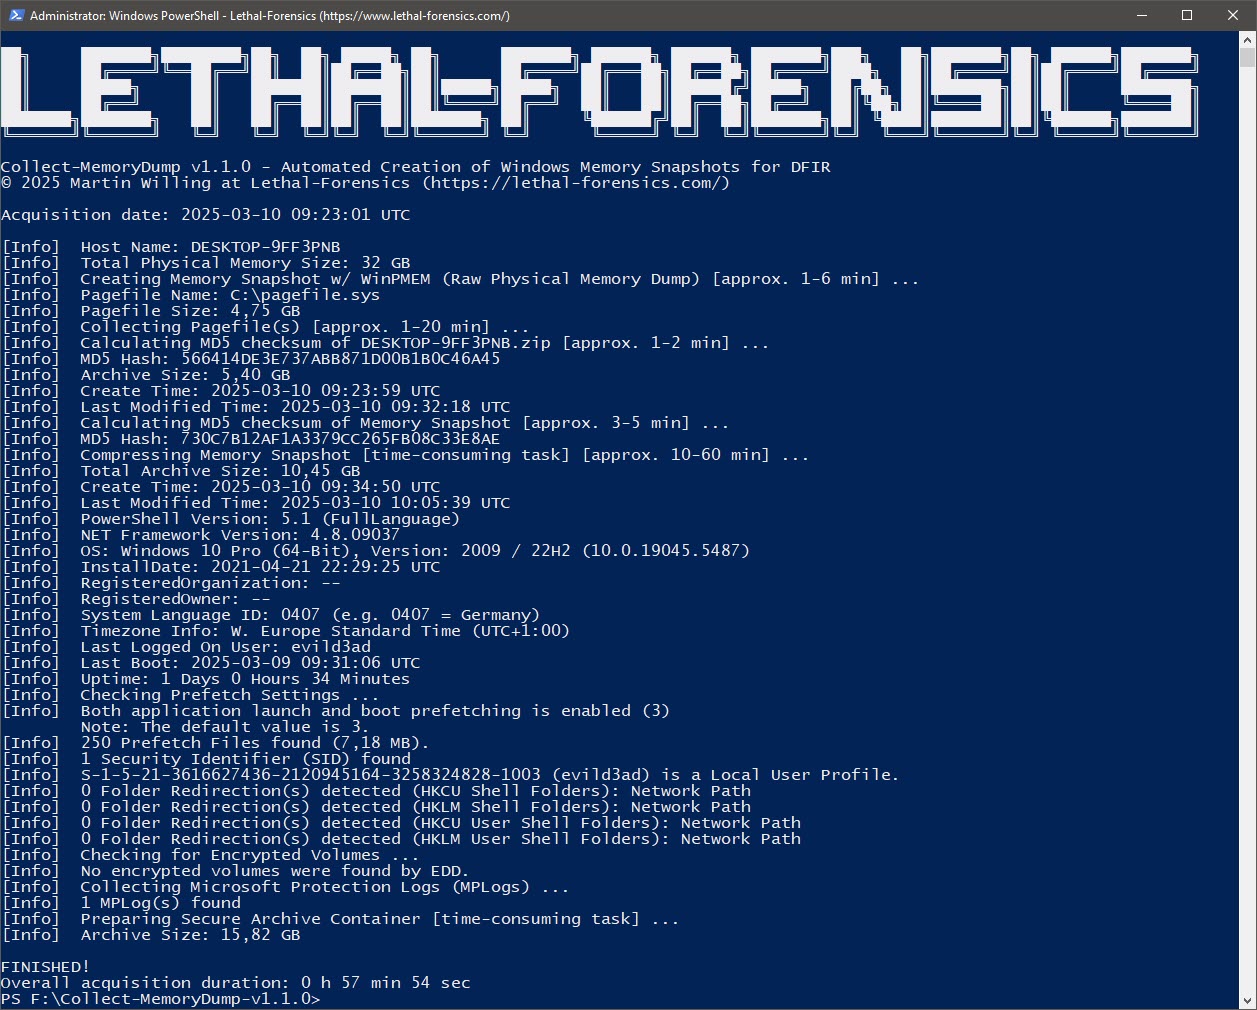 Abb. 5: Automatisierte Erstellung von Windows-Arbeitsspeicher-Snapshots mit WinPMEM (inkl. Pagefile)
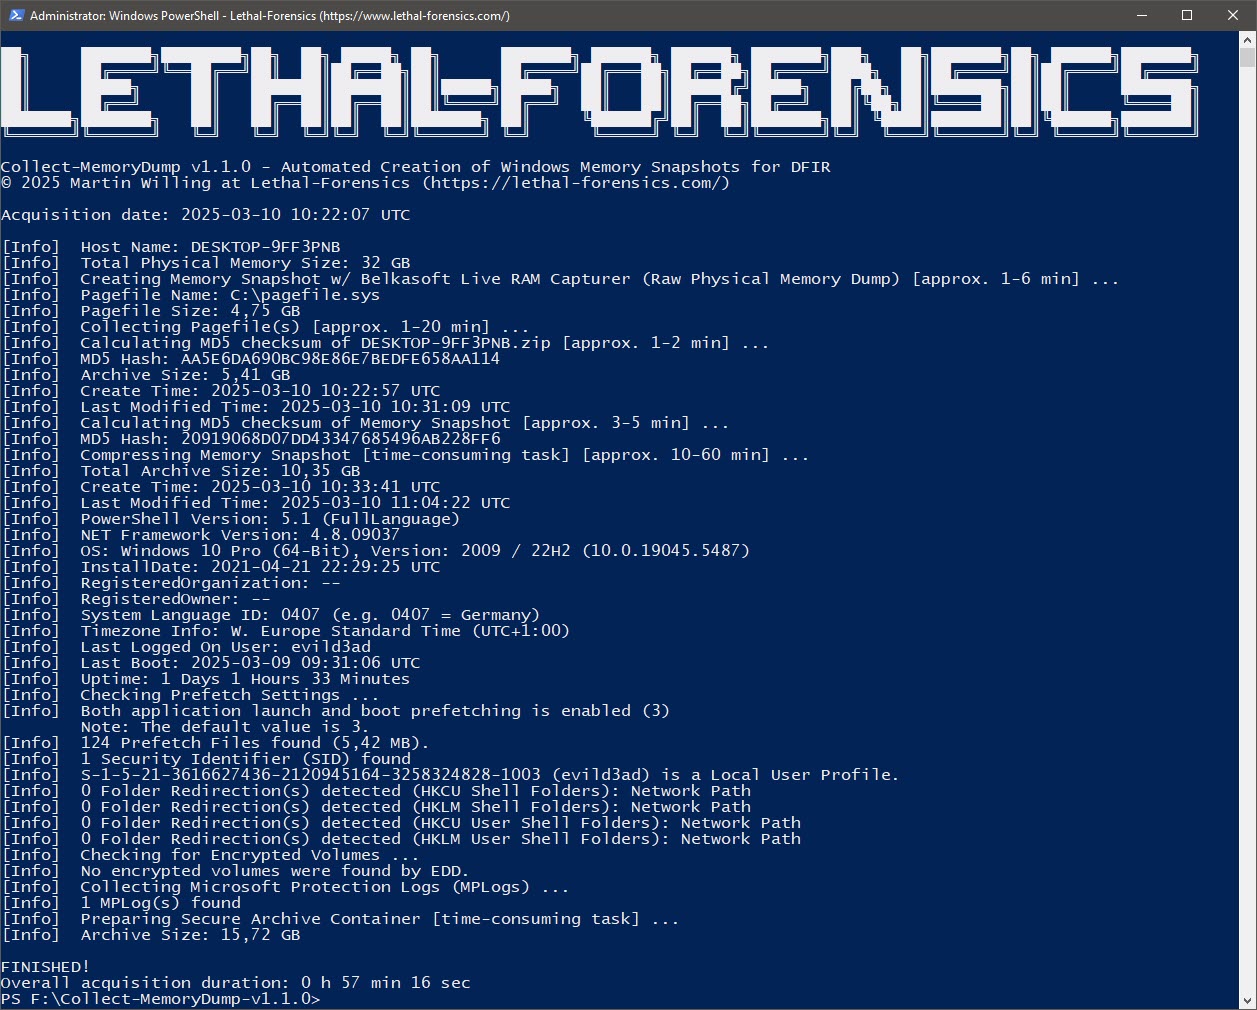 Abb. 6: Automatisierte Erstellung von Windows-Arbeitsspeicher-Snapshots mit Belkasoft Live RAM Capturer (inkl. Pagefile)
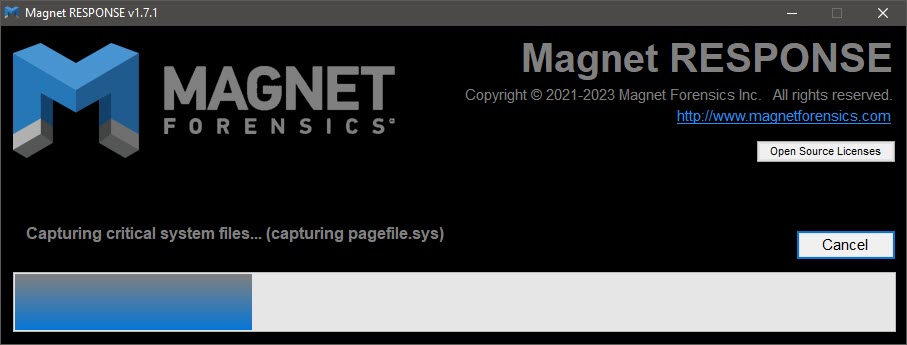 Abb. 7: Pagefile-Sammlung mit MAGNET Response
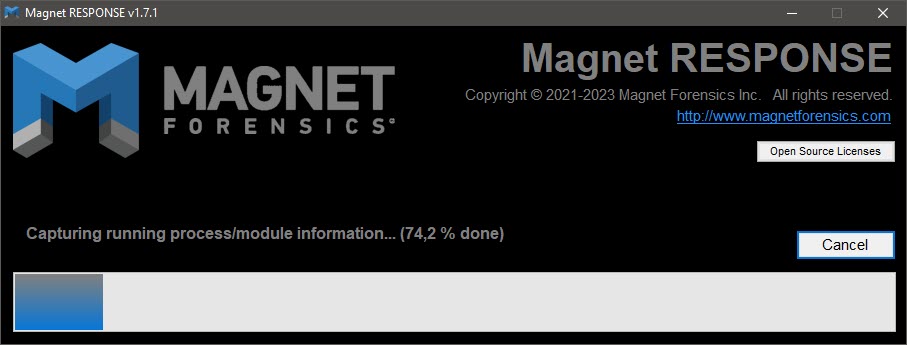 Abb. 8: Erfassen von laufenden Prozess-/Modul-Informationen mit MAGNET Response
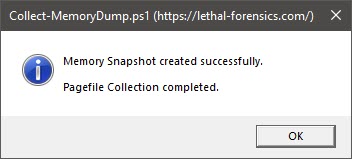 Abb. 9: Meldungsfenster
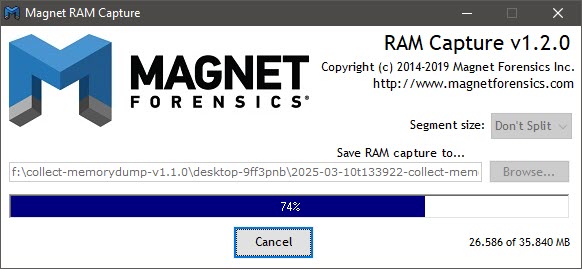 Abb. 10: MAGNET RAM Capture

