
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

··Feeds·Kontakt·Datenschutz·© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2019-0708 — Only Hitting PoC [Getestet auf Windows Server 2008 r2] | Kitploit
Tools/GitHubGitHub/leoid/cve-2019-0708
SchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstestsRemote-Access-Tool
GitHubleoid/cve-2019-0708

CVE-2019-0708

Only Hitting PoC [Getestet auf Windows Server 2008 r2]
Repository anzeigen
127366vor 7 JahrenVon Kitploit geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

CVE-2019-0708

Der abstürzende Teil [BSOD] wurde absichtlich entfernt!

Eine Remote-Codeausführung-Schwachstelle existiert in den Remotedesktopdiensten – ehemals bekannt als Terminaldienste – wenn ein nicht authentifizierter Angreifer eine Verbindung zum Zielsystem über RDP herstellt und speziell gestaltete Anfragen sendet. Diese Schwachstelle ist vor der Authentifizierung und erfordert keine Benutzerinteraktion. Ein Angreifer, der diese Schwachstelle erfolgreich ausnutzt, könnte beliebigen Code auf dem Zielsystem ausführen. Ein Angreifer könnte dann Programme installieren; Daten anzeigen, ändern oder löschen; oder neue Konten mit vollständigen Benutzerrechten erstellen.

Um diese Schwachstelle auszunutzen, müsste ein Angreifer eine speziell gestaltete Anfrage an den Remotedesktopdienst des Zielsystems über RDP senden. Das Update behebt die Schwachstelle, indem es korrigiert, wie die Remotedesktopdienste Verbindungsanfragen verarbeiten.

Referenzen:

  • https://docs.microsoft.com/en-us/openspecs/windows_protocols/ms-rdpbcgr
  • https://portal.msrc.microsoft.com/en-US/security-guidance/advisory/CVE-2019-0708
  • https://github.com/FreeRDP/FreeRDP
  • https://github.com/citronneur/rdpy
  • https://github.com/rdesktop/rdesktop
  • https://github.com/SecureAuthCorp/impacket/

Verwendung

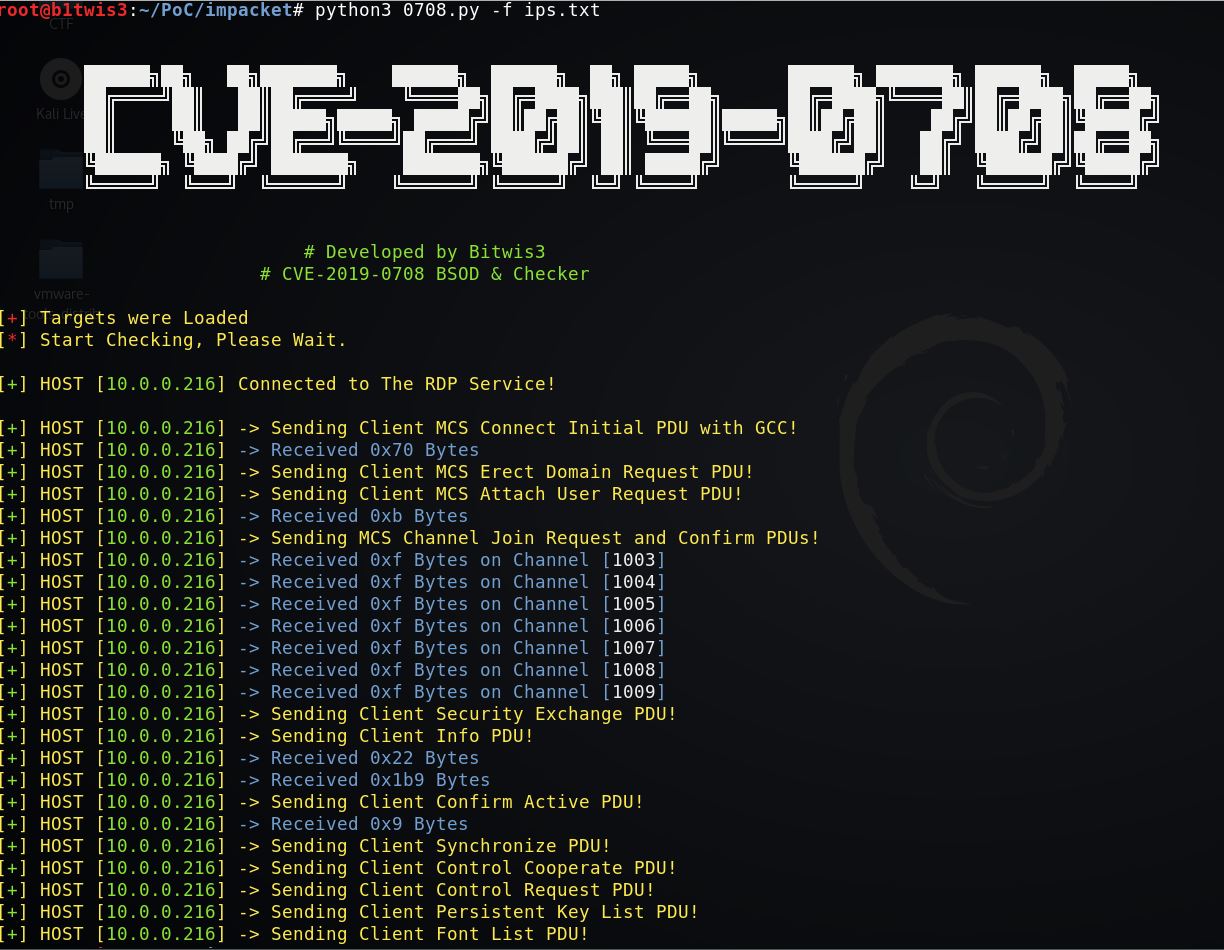
usage: python3 poc.py -f ips.txt

Mitwirken, Credits & Lizenz

Möglichkeiten, beizutragen

  • Ein Feature vorschlagen
  • Einen Fehler melden
  • Probleme beheben

Lizenziert unter der GNU GPLv3, siehe LICENSE für weitere Informationen.

Tool herunterladen