 lcvvvv/kscan
Multi-Protokoll-Portscanner mit Fingerabdruckerkennung, Diensterkennung und Brute-Force-Authentifizierungstests. Unterstützt 1200+ Protokolle, 10000+ Fingerabdrücke und automatisierte Netzwerkerkundung.


[[Chinesisches Readme]][url-doczh] | [[Englisches Readme]][url-docen]
Dieses Tool richtet sich ausschließlich an legitime Sicherheitsmaßnahmen in Unternehmen sowie an persönliche Lernzwecke. Falls Sie die Funktionsfähigkeit dieses Tools testen möchten, richten Sie bitte selbst eine Zielumgebung ein.
Bei der Verwendung dieses Tools für Überprüfungen müssen Sie sicherstellen, dass die Handlungen den örtlichen Gesetzen und Vorschriften entsprechen und Sie ausreichende Autorisierungen eingeholt haben. Scannen Sie keine nicht autorisierten Ziele.
Sollten die oben genannten verbotenen Handlungen festgestellt werden, behalten wir uns das Recht vor, rechtliche Schritte gegen Sie einzuleiten.
Wenn Sie bei der Nutzung dieses Tools irgendwelche illegalen Handlungen begehen, müssen Sie die entsprechenden Konsequenzen selbst tragen. Wir übernehmen keinerlei rechtliche oder damit verbundene Haftung.
Bevor Sie dieses Tool installieren und verwenden, lesen Sie bitte alle Bedingungen sorgfältig und vollständig durch.
Wenn Sie nicht alle Klauseln dieser Vereinbarung vollständig gelesen, verstanden und akzeptiert haben, installieren und verwenden Sie dieses Tool bitte nicht. Ihre Nutzung oder jede andere ausdrückliche oder stillschweigende Weise der Zustimmung zu dieser Vereinbarung gilt als Zustimmung zu den Bedingungen.
     _   __
    /#| /#/    Leichter umfassender Scanner by:kv2
    |#|/#/  _____  _____     *     _   _
    |#.#/  /Edge/ /Forum\   /#\   /#\ /#\
    |##|  |#|____ |#|      /Kv2\  |##\|#|
    |#.#\  \r0cky\|#|     /#/_\#\ |#.#.#|
    |#|\#\/\___|#||#|____/#/Rui\#\|#|\##|
    \#| \#\lcvvvv/ \aels/#/ v1.87#\#/ \#/
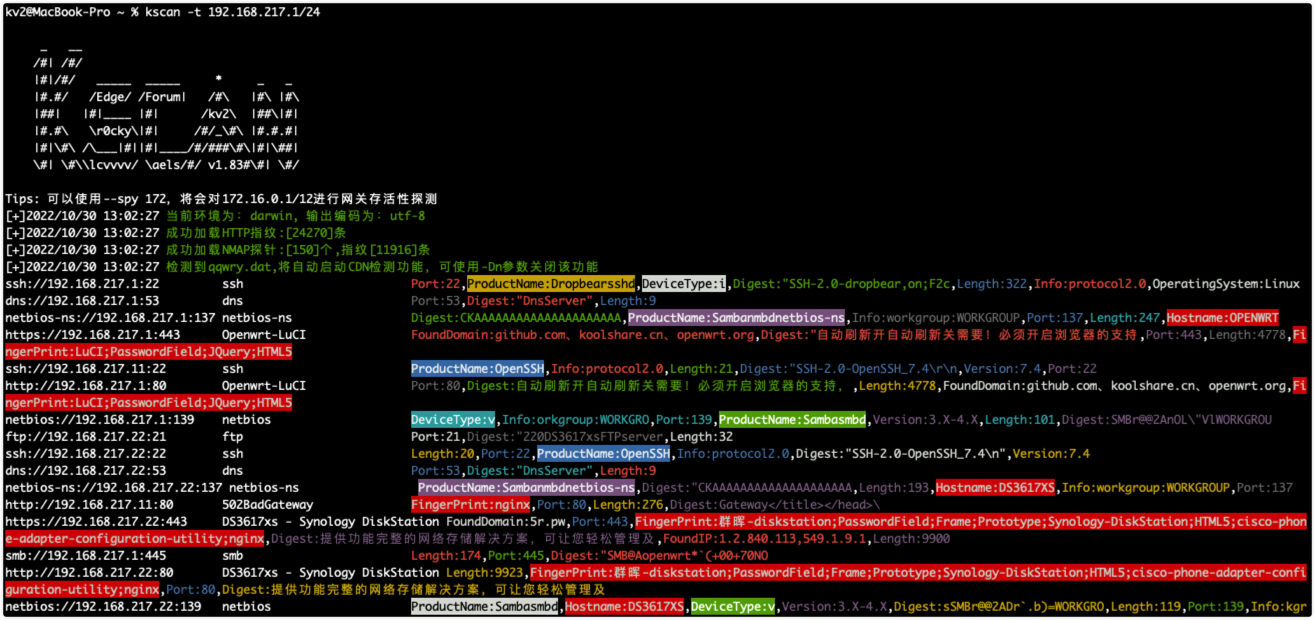
Kscan ist ein leichter, in reinem Go entwickelter All-in-One-Scanner mit Funktionen wie Port-Scan, Protokollerkennung, Fingerabdruck-Erkennung und Brute-Force. Es werden über 1200 Protokolle, über 10.000 Protokoll-Fingerabdrücke, über 20.000 Anwendungs-Fingerabdrücke und mehr als 10 Brute-Force-Protokolle unterstützt.
Tatsächlich gibt es bereits sehr viele ähnliche Tools für Asset-Scan, Fingerabdruck-Erkennung und Schwachstellenerkennung, darunter auch einige ausgezeichnete. Allerdings hat Kscan einige andere Ansätze.
Kscan möchte verschiedene Eingabeformate akzeptieren, ohne dass die Scan-Objekte vor der Verwendung klassifiziert werden müssen (z. B. in IP oder URL). Das wäre für den Benutzer nur zusätzliche Arbeit. Alle Einträge können normal eingegeben und erkannt werden. Handelt es sich um eine URL, wird der Pfad erhalten und überprüft; bei einem IP:PORT wird zuerst die Protokollerkennung für diesen Port durchgeführt. Derzeit unterstützt Kscan drei Eingabemethoden (-t,--target|-f,--fofa|--spy).
Kscan vergleicht nicht aus Effizienzgründen Port-Nummern mit bekannten Protokollen, um das Protokoll eines Ports zu bestimmen, und es scannt nicht nur Web-Assets. In dieser Hinsicht legt Kscan mehr Wert auf Genauigkeit und Vollständigkeit. Nur eine hochgenaue Protokollerkennung kann gute Bedingungen für die nachfolgende Anwendungsschicht-Erkennung schaffen.
Kscan arbeitet nicht modular, indem es Funktionen einfach stapelt (z. B. ein Modul holt nur den Titel, ein anderes nur SMB-Informationen usw., unabhängig voneinander). Stattdessen werden Asset-Informationen pro Port ausgegeben. Wenn das Port-Protokoll HTTP ist, werden automatisch Fingerabdruck-Erkennung und Titelabruf durchgeführt; ist das Protokoll RPC, wird versucht, den Hostnamen zu ermitteln usw.

Kscan unterstützt derzeit drei Arten der Ziel-Eingabe.
IP-Adresse:114.114.114.114
IP-Adressbereich:114.114.114.114-115.115.115.115
URL:https://www.baidu.com
Dateipfad:/tmp/target.txt
[leer]:Erkennt die eigene IP-Adresse und durchsucht das B-Segment der eigenen IP.
[all]:Durchsucht alle privaten Adressbereiche (192.168/172.32/10 usw.)
IP-Adresse:Durchsucht das B-Segment der angegebenen IP-Adresse.
Fofa-Suchbegriff:Gibt direkt die Fofa-Suchergebnisse zurück.
usage: kscan [-h,--help,--fofa-syntax] (-t,--target,-f,--fofa,--spy) [-p,--port|--top] [-o,--output] [-oJ] [--proxy] [--threads] [--path] [--host] [--timeout] [-Pn] [-Cn] [-sV] [--check] [--encoding] [--hydra] [hydra options] [fofa options]

