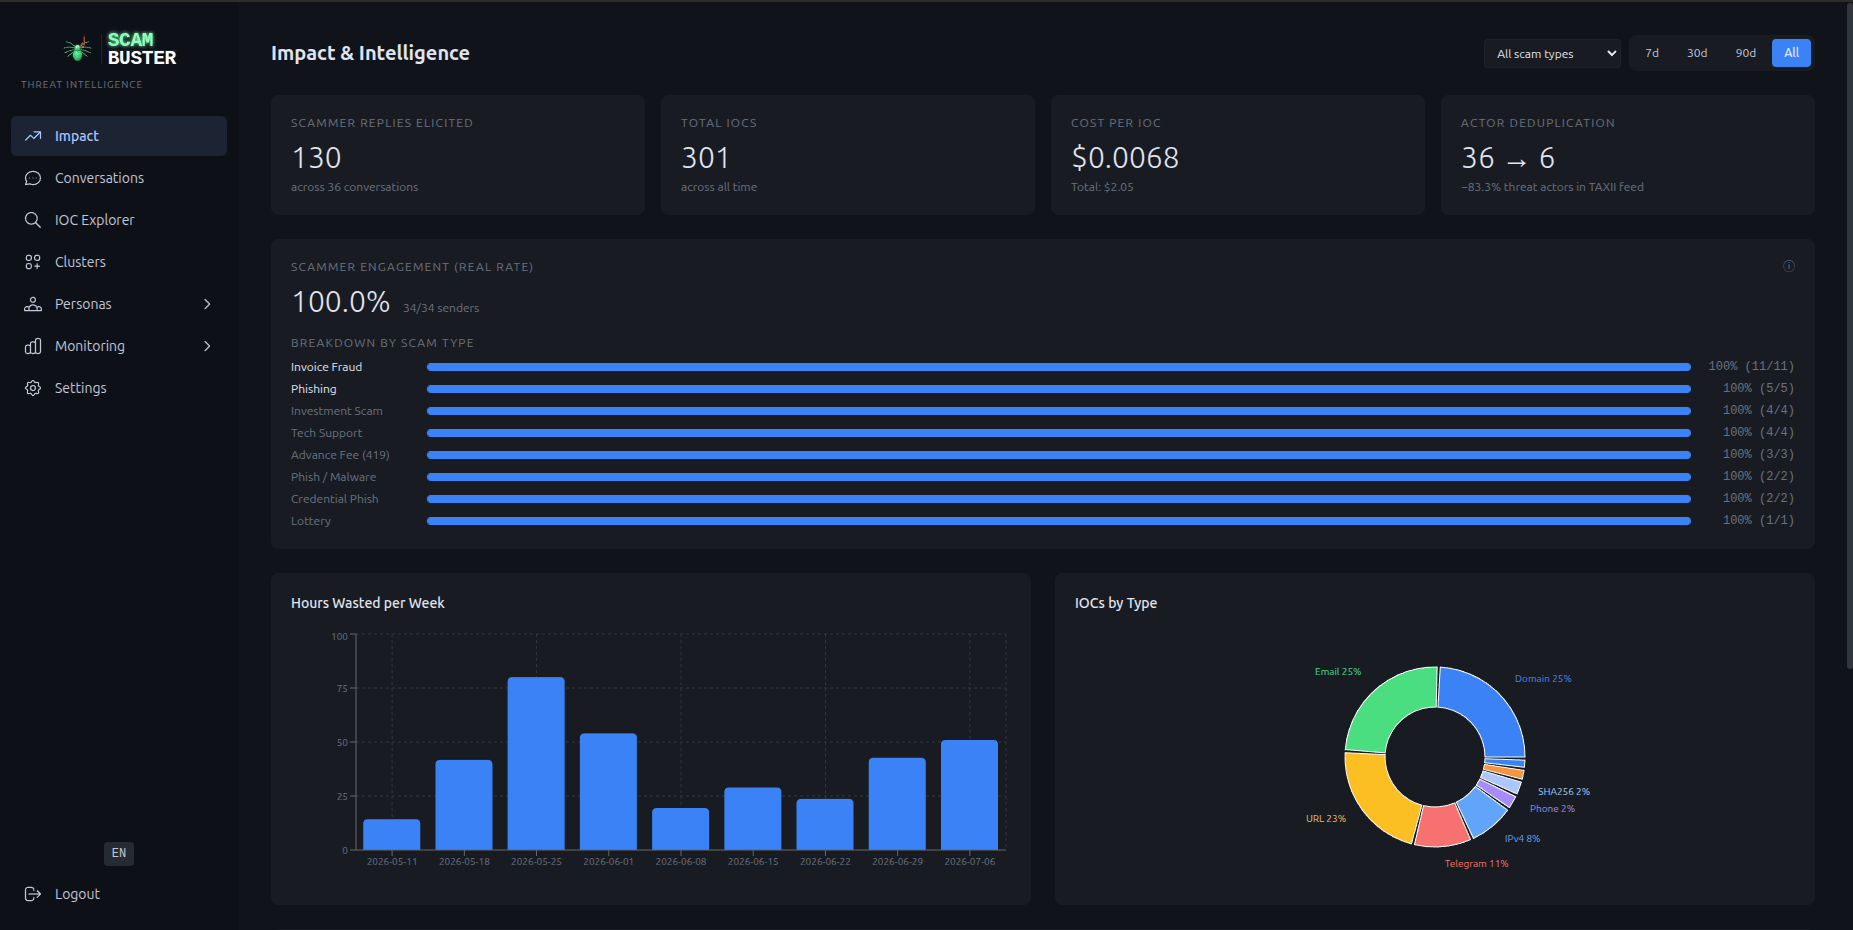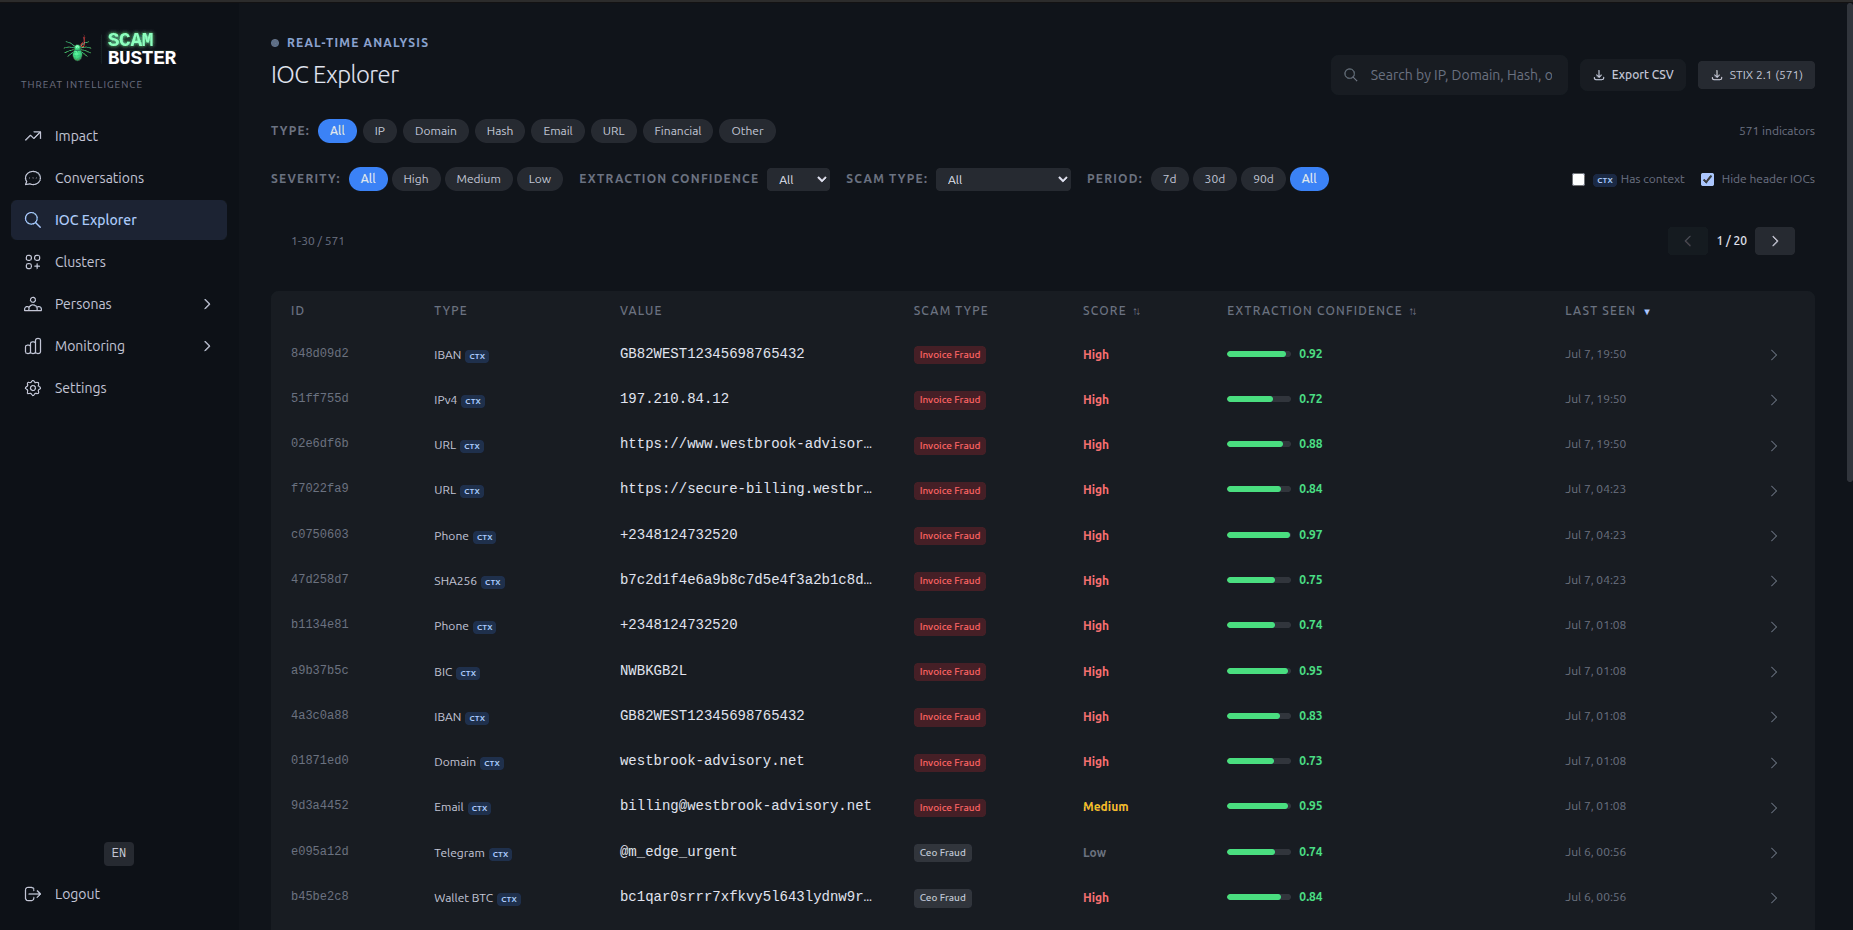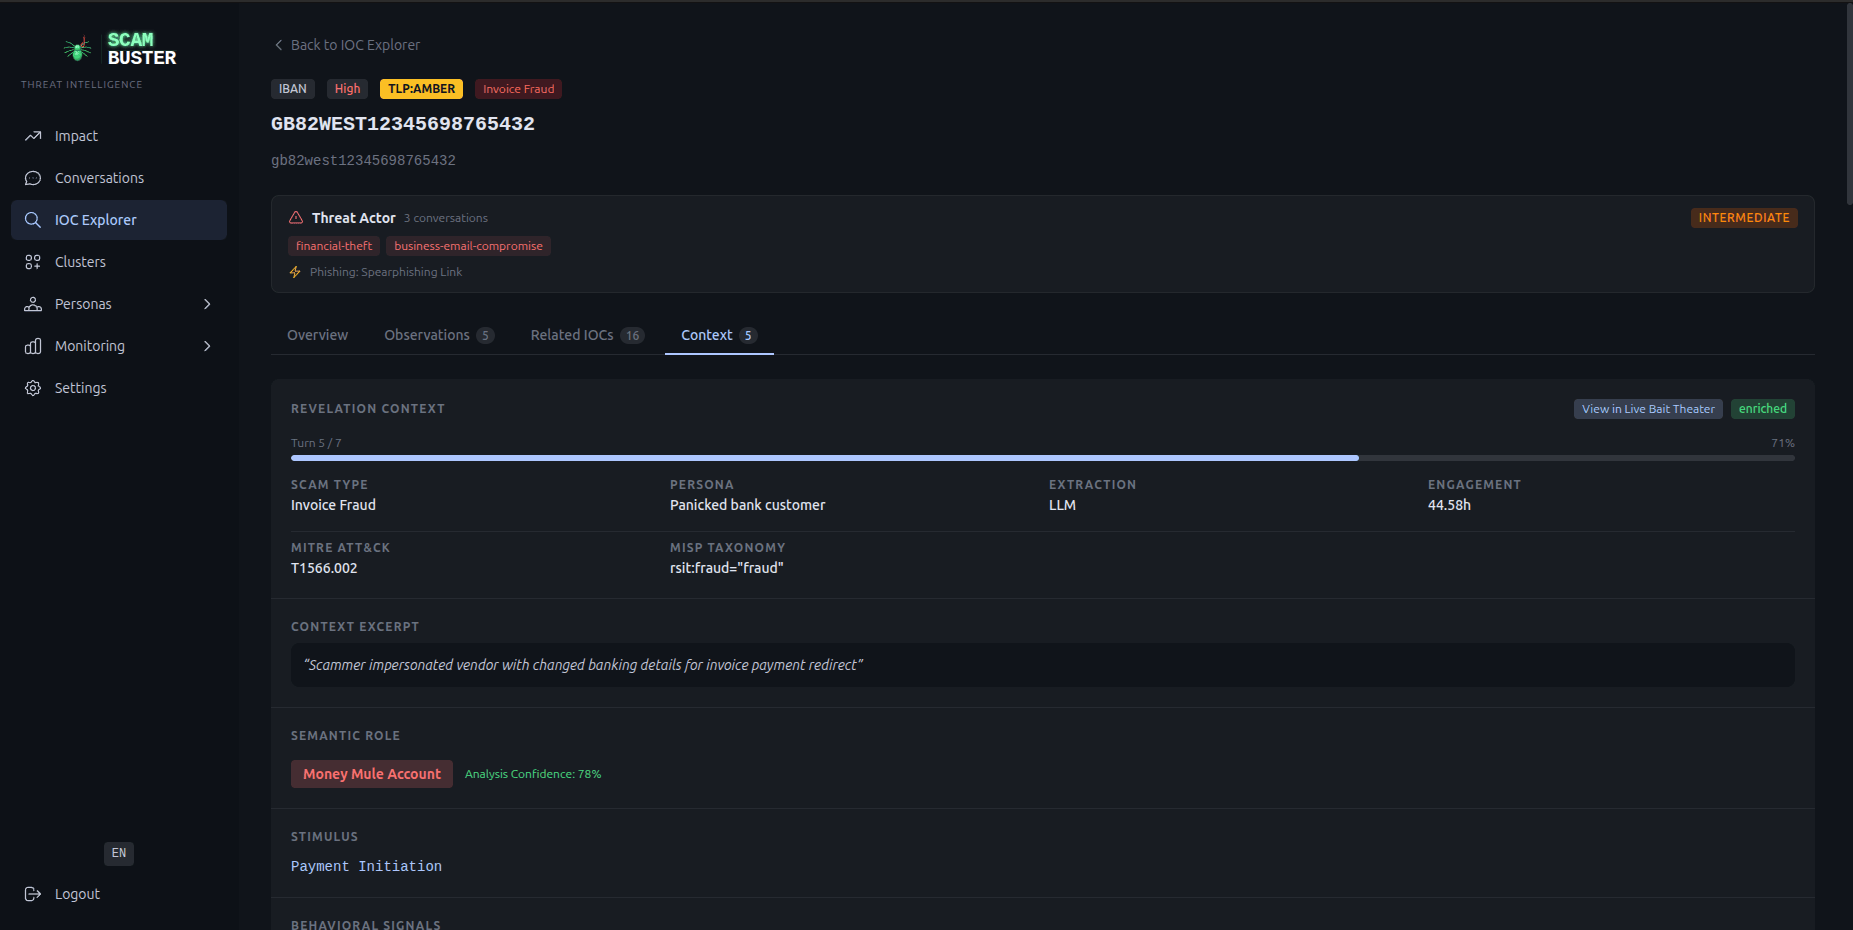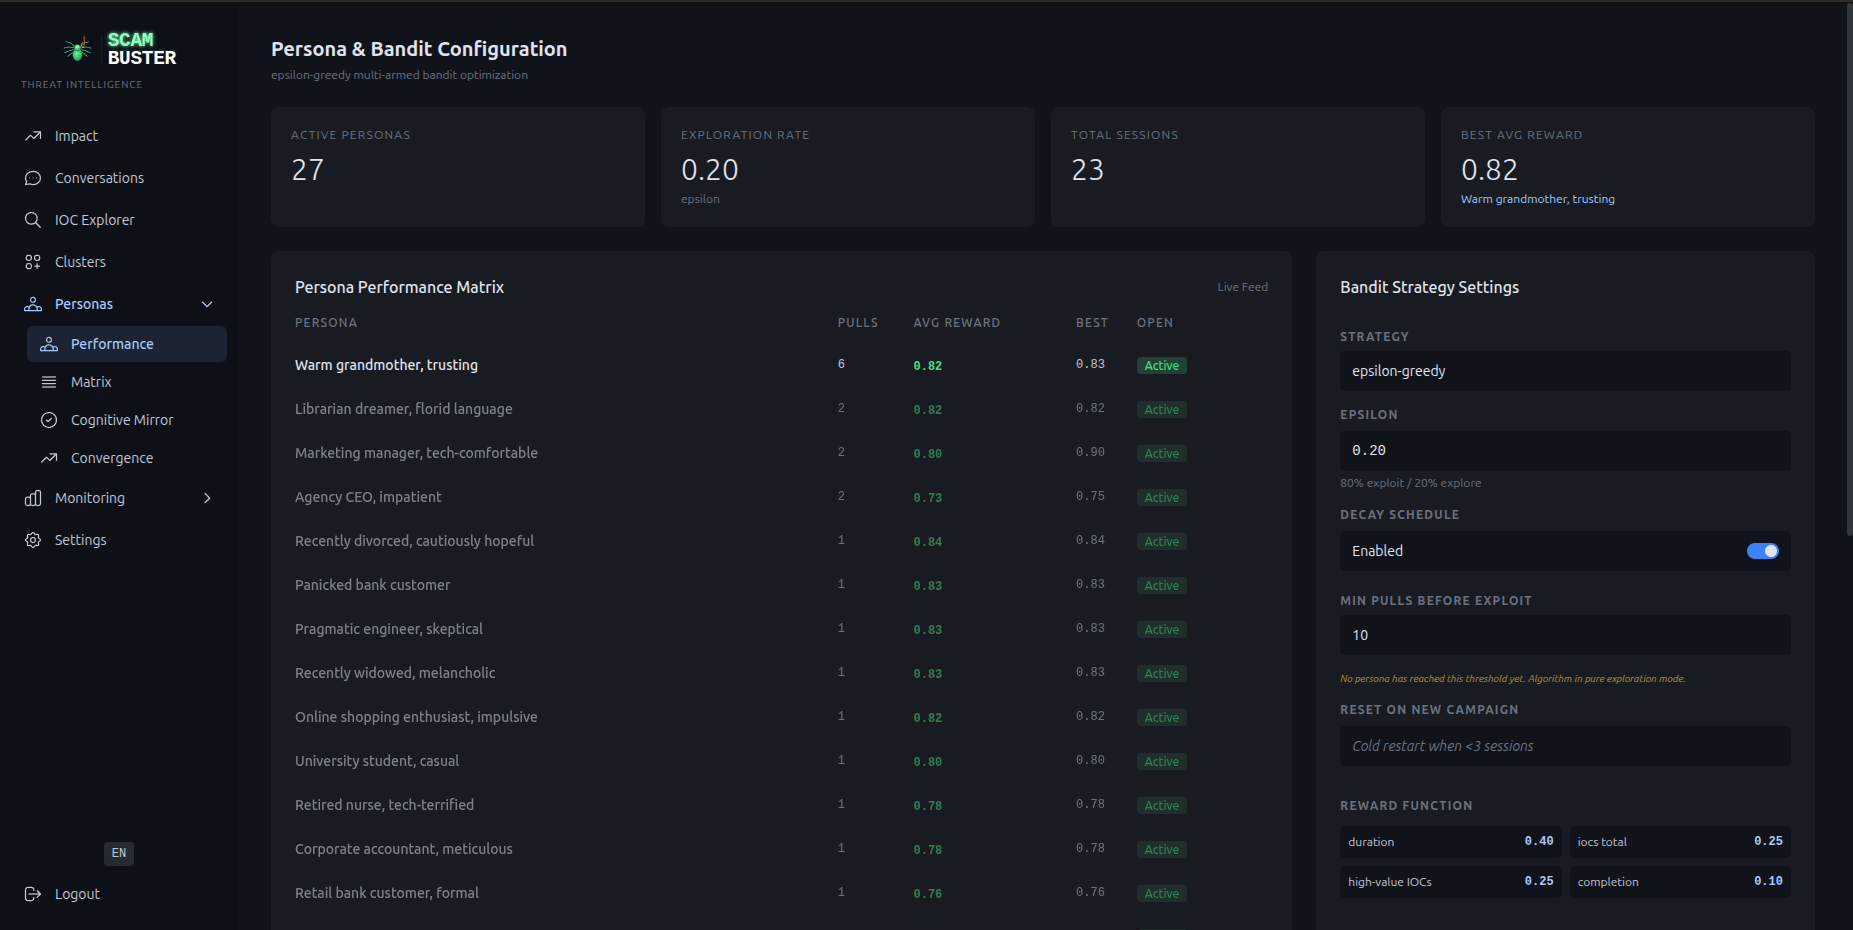
 laugiov/scambuster
Forschungslabor für defensives Engagement & Threat Intelligence. Wandelt eingehende Betrugs-E-Mails durch kontrollierte, richtlinienbasierte KI-Interaktion in umsetzbare IOCs um. Multi-Agenten-LLM-Architektur mit adaptiver Strategieauswahl.

Automatisierte Scambaiting-Honeypot- & Threat-Intelligence-Plattform


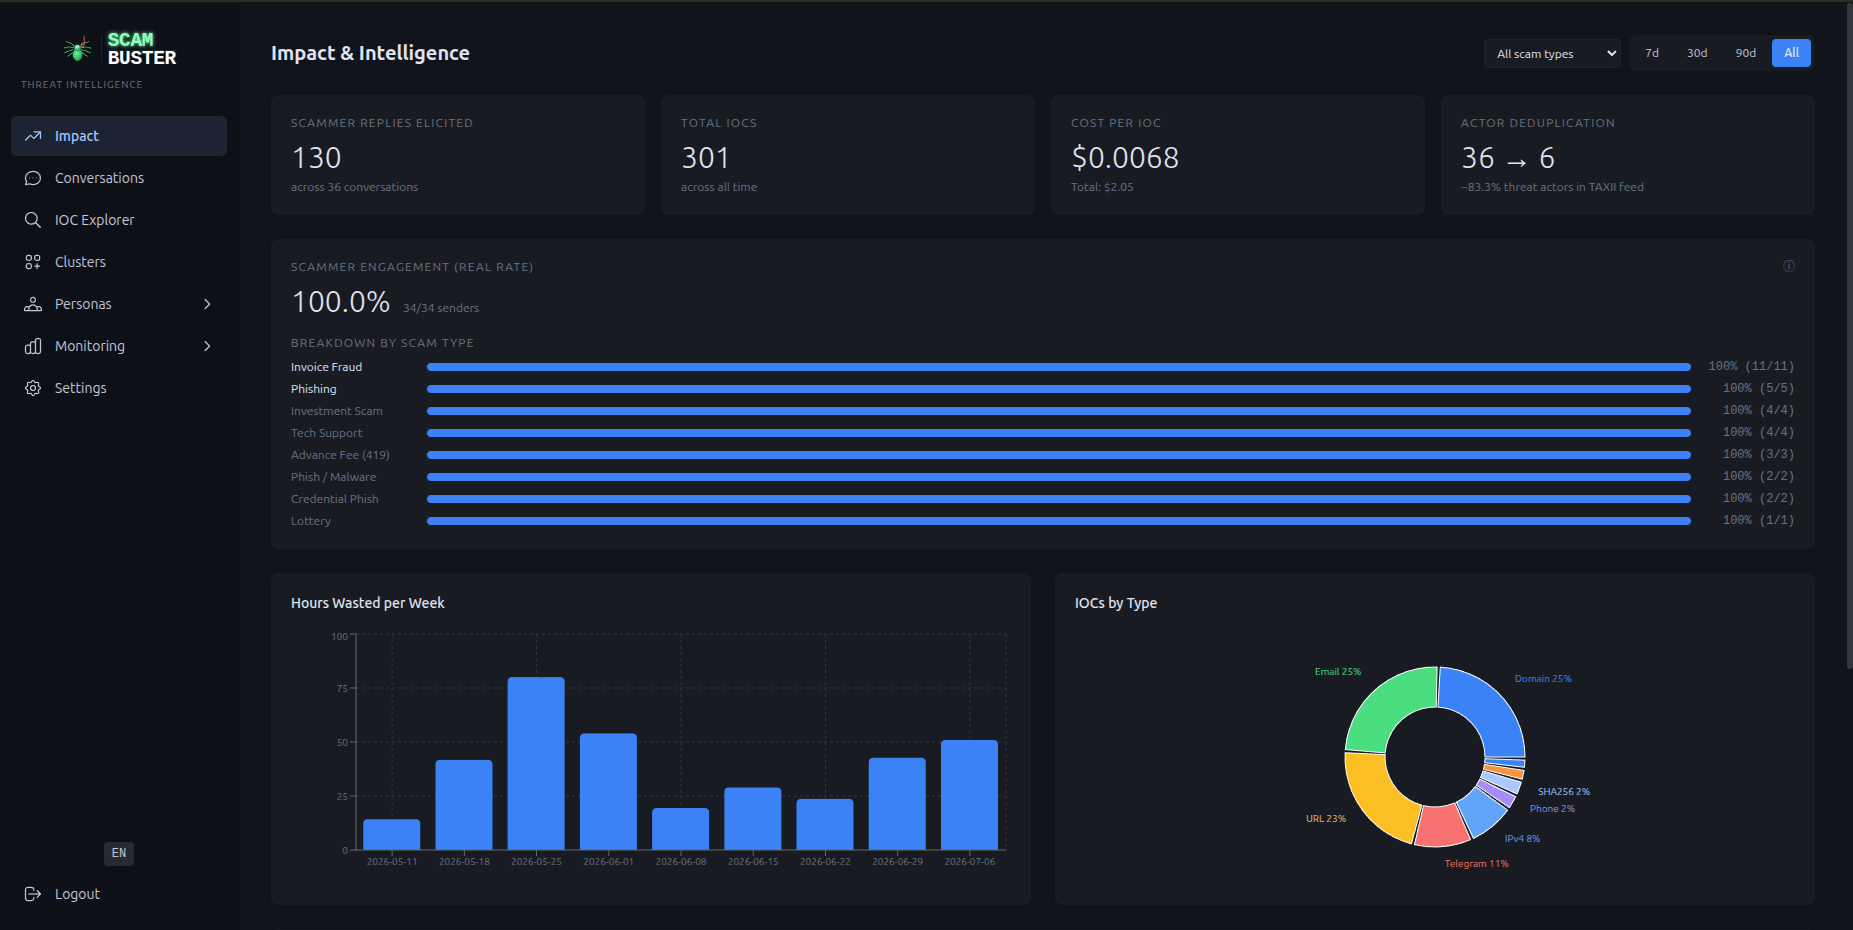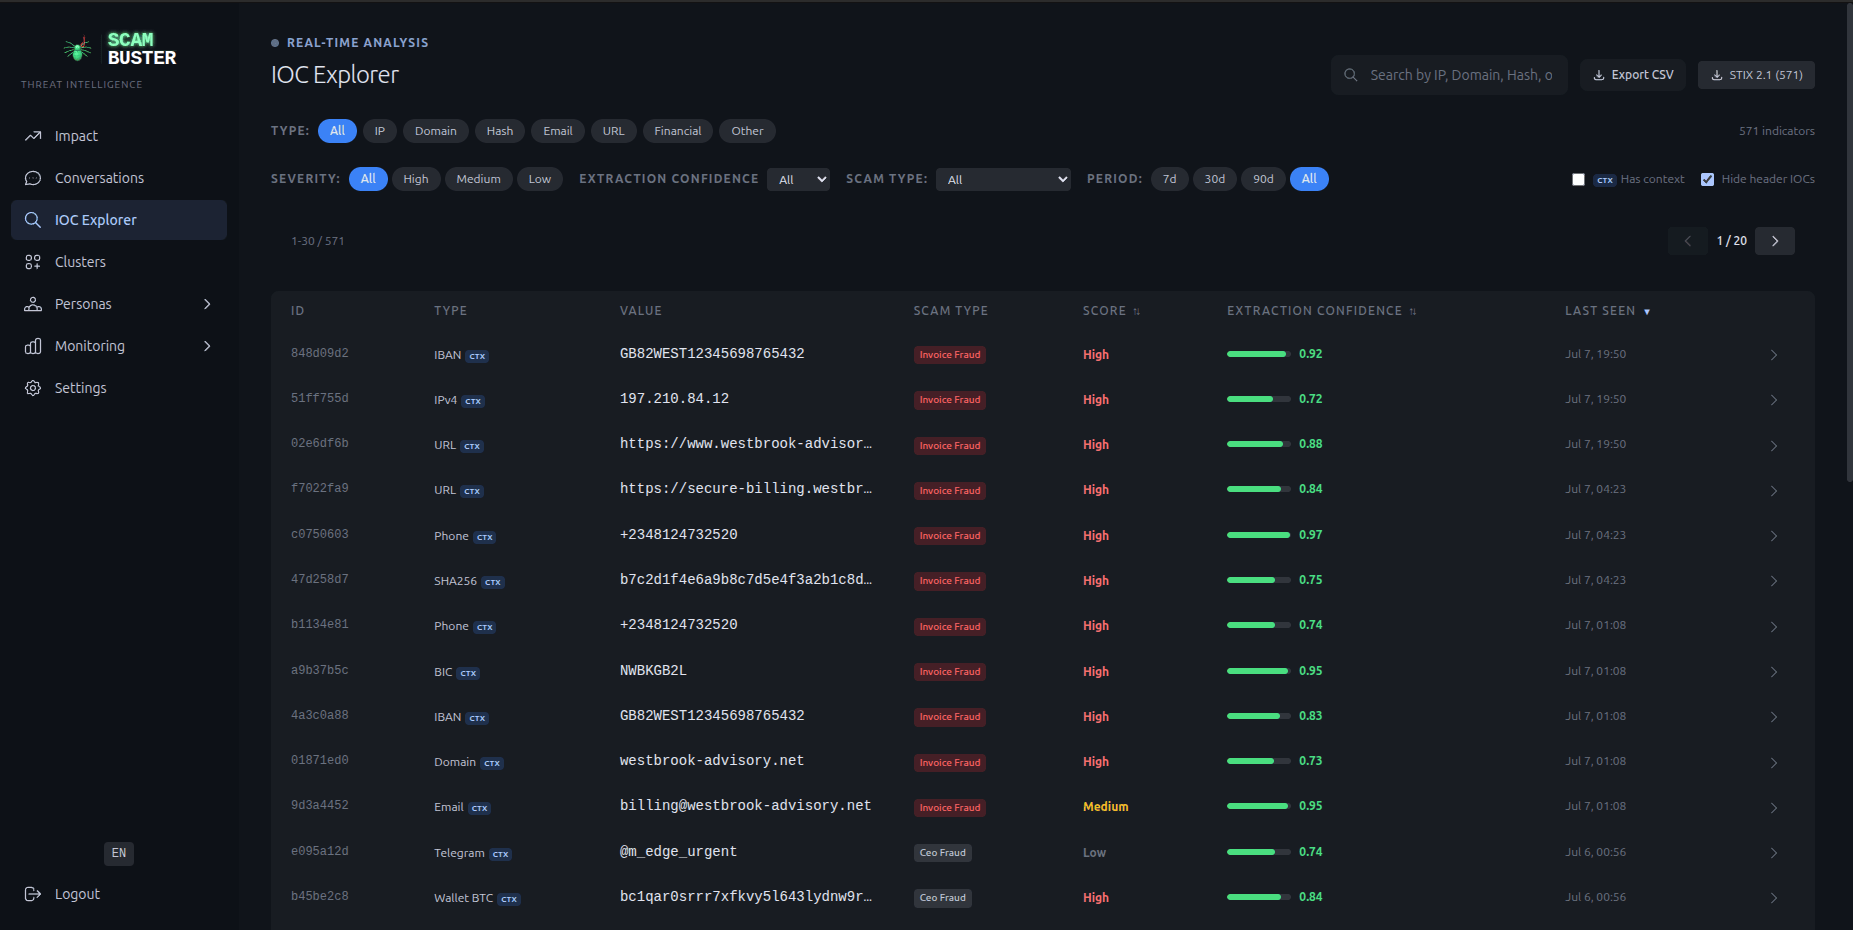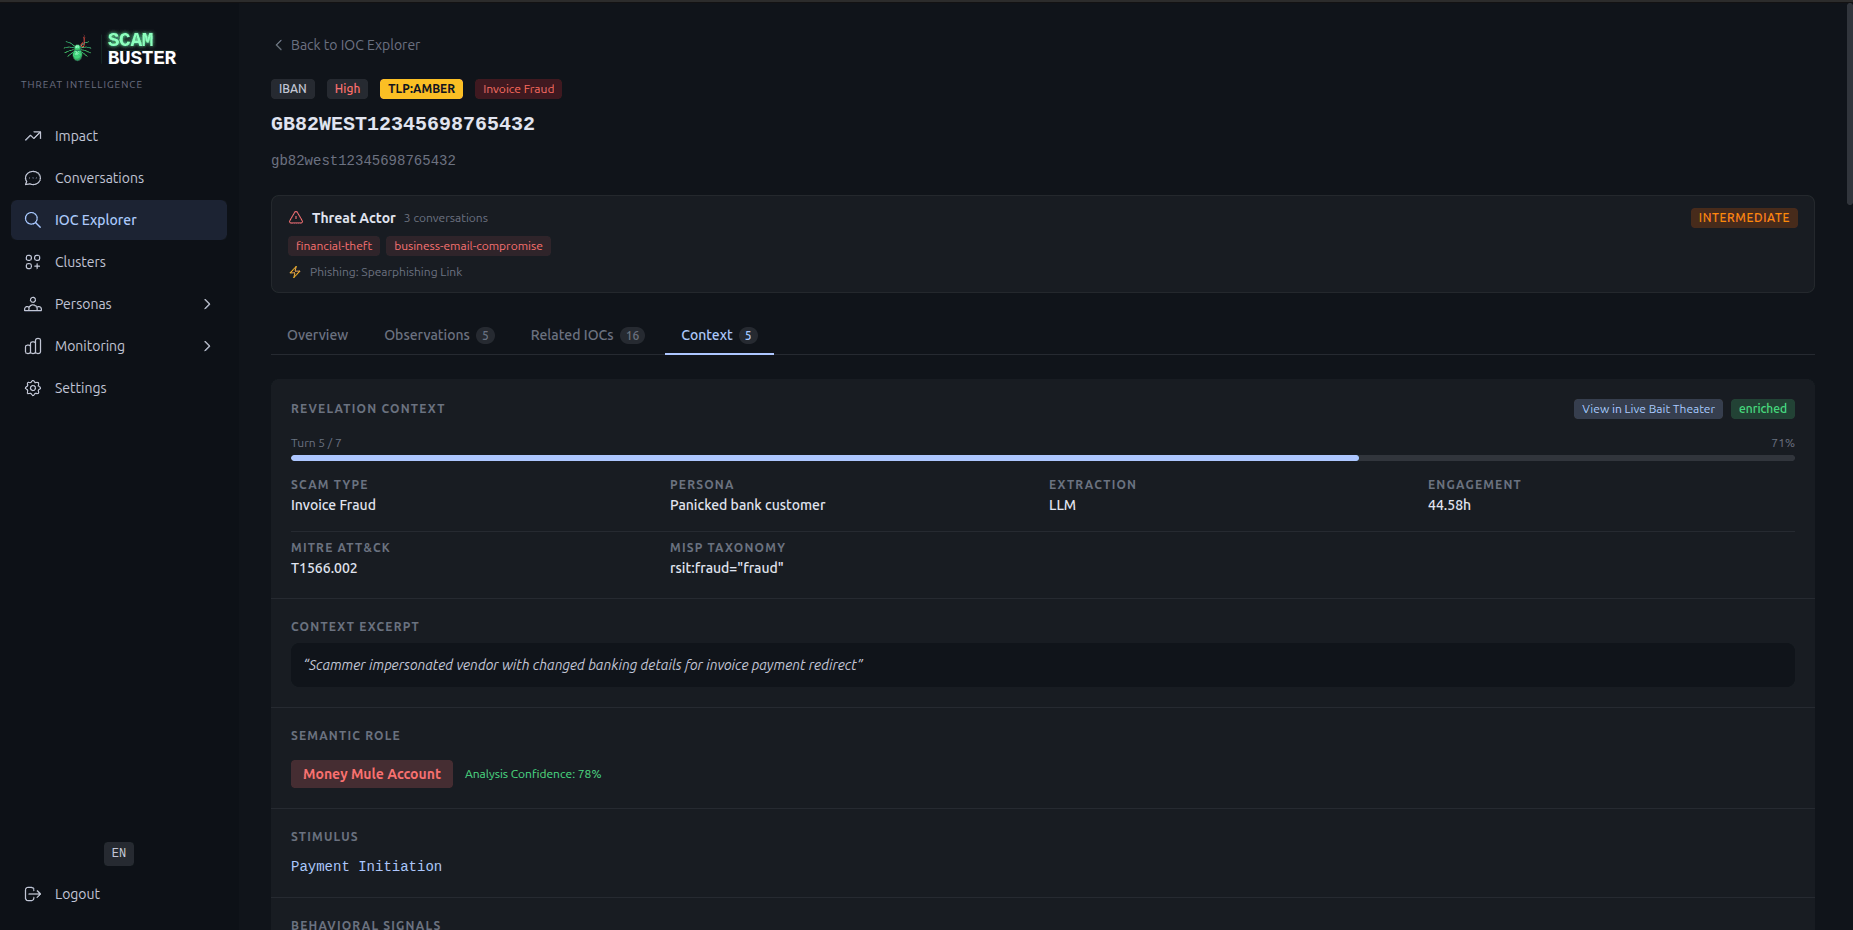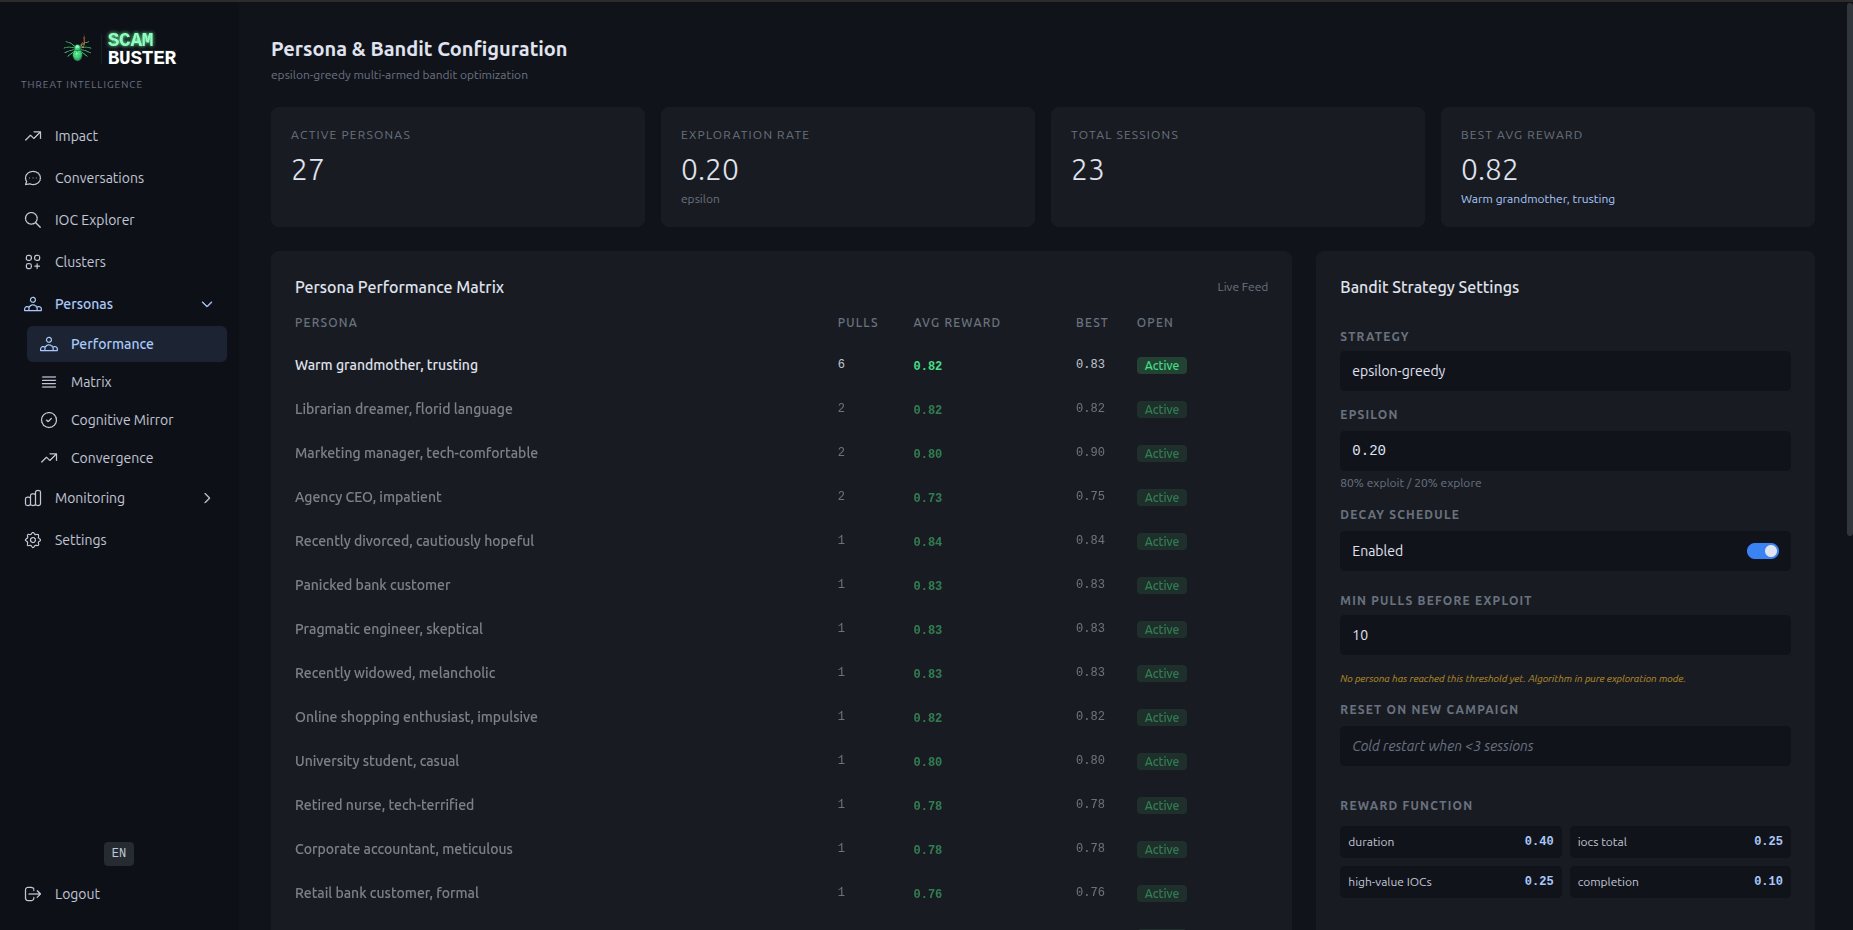
Die meisten Sicherheitsprogramme blockieren und vergessen: Die Mail verschwindet, die Infrastruktur und die Geldströme des Angreifers bleiben unbeobachtet. ScamBuster geht stattdessen in die Interaktion, rein eingehend und richtlinienkonform, und verwandelt den Austausch in IOCs, Akteursprofile und getaggte Taktiken (warum).
ScamBuster wurde auf der Black Hat USA 2026 im Human-Factor-Track vorgestellt.
Gehostete Demo -- demo.scambuster.ai, Login [email protected] / Un1que$trongPassword2024.
Lokale Demo -- make demo-up, dann http://localhost:3002: kein API-Schlüssel, kein Konto, kein Postfach (Anleitung).
| Agent | Rolle |
|---|---|
| ScamClassifier | Kategorisiert den Betrug (13 Typen), erkennt die Sprache |
| IocExtractor | Extrahiert 36 IOC-Typen mit Kontext |
| Generator | Verfasst die personenbasierte Antwort |
| Validator | Sicherheits- und Qualitätsprüfung (PolicyGuard + LLM) |
| ConversationDirector | Liest den Thread, steuert jeden Zug |
| Orchestrator | Führt die Pipeline aus, verfolgt Kosten und Traces |
| InjectionDetector | Zweistufige Prompt-Injection-Analyse |
| TtpExtractor | Taggt Betrüger-Taktiken, geschlossene Taxonomie |
Die Persona-Wahl ist adaptiv: Epsilon-Greedy mit UCB1 lernt, welche Persona pro Betrugstyp am meisten liefert.
Mehrsprachig by Design: Erkennungsregeln und Persona-Prompts enthalten bewusst nicht-englische Inhalte, damit es Betrügern in ihrer eigenen Sprache antwortet (Details).
Standards, keine herstellerspezifischen Konnektoren. End-to-End gegen OpenCTI verifiziert (was wo landet); die anderen drei folgen denselben Standards, nicht live getestet.
Jede Konversation erzeugt einen Threat-Actor:
{
  "type": "threat-actor",
  "name": "ScamBuster Actor - INVESTMENT #02114290",
  "sophistication": "minimal",
  "goals": ["financial-theft"],
  "primary_motivation": "personal-gain",
  "threat_actor_types": ["criminal"],
  "description": "Criminal actor operating investment scam."
}
Akteure tragen ATT&CK-Mapping, indicates-Beziehungen zu jedem IOC und ein psychologisches Profil (Profiling, TTPs, API).
git clone https://github.com/laugiov/scambuster.git
cd scambuster
cp .env.dist .env    # edit it first, see below
make quickstart      # build, start, migrate, seed, JWT keys, n8n
Füllen Sie diese 4 in .env vor dem echten Einsatz aus:
| Variable | Was zu tun ist |
|---|---|
LLM_API_KEY | OpenAI-Schlüssel (oder LLM_PROVIDER=mock, kein Schlüssel) |
HONEYPOT_IMAP_USER | Honeypot-Postfach (IMAP, empfängt Betrugsversuche) |
HONEYPOT_IMAP_PASSWORD | App-Passwort, nicht das Kontopasswort |
MAILER_DSN | SMTP für Antworten, @ als %40 geschrieben |
Als Platzhalter belassen, startet es im Demo-Modus und sagt dies auch. Quickstart · Demo · KI-Installation · Produktion · Architektur · Roadmap · alle Dokumente.
ScamBuster ist ein defensives Forschungsinstrument, keine offensive Waffe.
Verantwortungsvoller Einsatz liegt in der Verantwortung des Betreibers. Bestätigen Sie, dass Ihr Einsatz dort, wo Sie tätig sind, legal ist, halten Sie ihn nur eingehend und nutzen Sie ihn niemals, um Kontakt aufzunehmen, Personen ins Visier zu nehmen, zu belästigen oder zu doxen. Lesen Sie den Haftungsausschluss & verantwortungsvolle Nutzung vor dem Einsatz.
Mehr: Sicherheit & Schutzmaßnahmen, SECURITY.md.
Code MIT; Dokumente und Datensatz CC BY-NC-SA 4.0.
Siehe CONTRIBUTING.md, Diskussionen und Issues.
Laurent Giovannoni -- scambuster.ai · LinkedIn · SECURITY.md.
