 l3cr0f/dccwbypassuac
Windows 8.1 und 10 UAC-Bypass durch Missbrauch von WinSxS in "dccw.exe".

Dieser Exploit missbraucht die Art und Weise, wie "WinSxS" von "dccw.exe" verwaltet wird, mithilfe einer abgeleiteten Methode von Leo Davidsons "Bypass UAC"-Methode, um eine Administratorshell zu erhalten, ohne zur Zustimmung aufzufordern. Er unterstützt die Architekturen "x86" und "x64". Darüber hinaus wurde er erfolgreich auf Windows 8.1 9600, Windows 10 14393, Windows 10 15031 und Windows 10 15062 getestet.
Wenn Sie sehen möchten, wie das Skript ausgeführt wird, werfen Sie einen Blick auf den Abschnitt Verwendung. Sie können es auch in Metasploit ausführen und eine Meterpreter-Sitzung mit Administratorrechten erhalten.
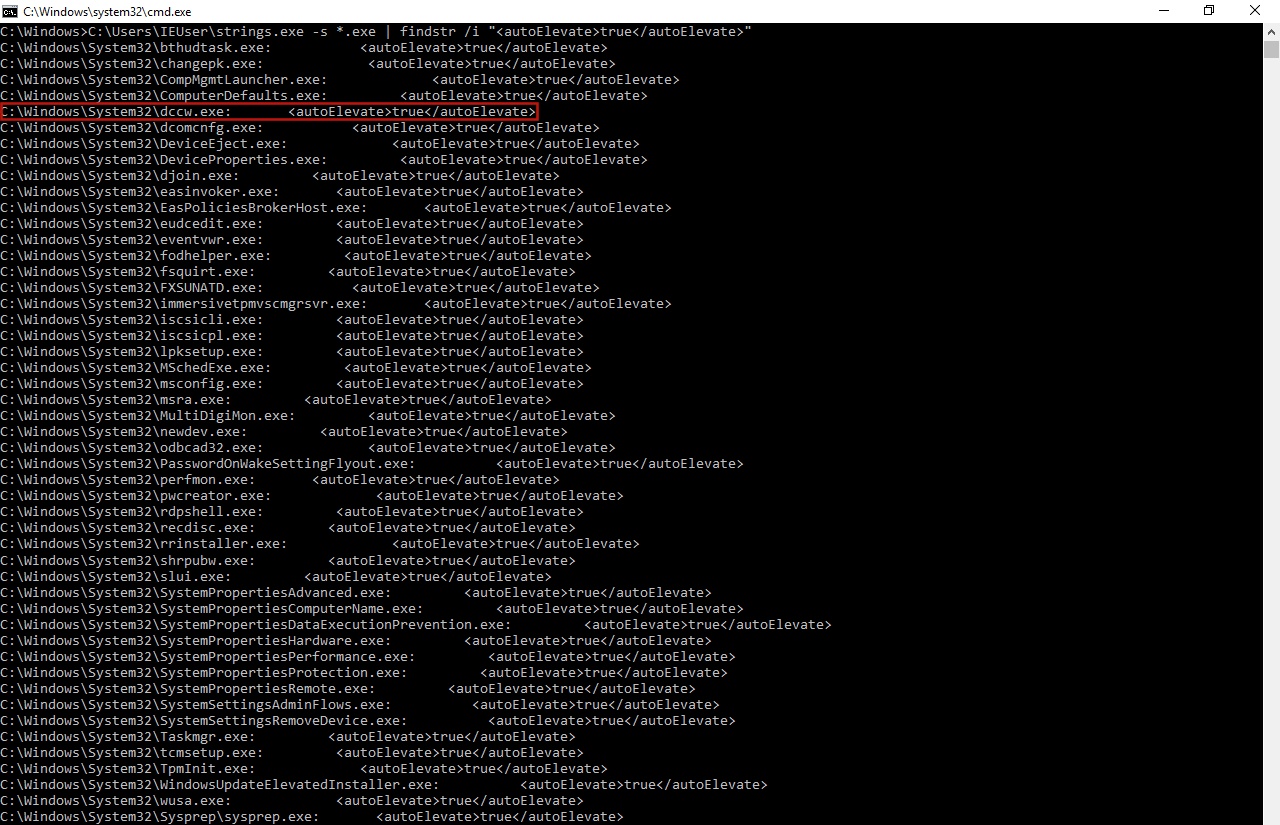
Um einen neuen Bypass UAC zu entwickeln, müssen wir zunächst eine Schwachstelle auf dem System finden und, genauer gesagt, eine Schwachstelle in einem Auto-Elevate-Prozess. Um eine Liste solcher Prozesse zu erhalten, verwendeten wir das Sysinternals-Tool namens Strings. Danach konnten wir einige Auto-Elevate-Prozesse wie "sysprep.exe", "cliconfig.exe", "inetmgr.exe", "consent.exe" oder "CompMgmtLauncher.exe" sehen, die Schwachstellen aufwiesen (einige von ihnen weisen sie immer noch auf), die die Ausführung eines "Bypass UAC" ermöglichen. Also begannen wir zu untersuchen, wie andere Auto-Elevate-Prozesse mit der Sysinternals-Anwendung namens Process Monitor (ProcMon) funktionierten, wobei wir uns auf den Prozess "dccw.exe" konzentrierten.
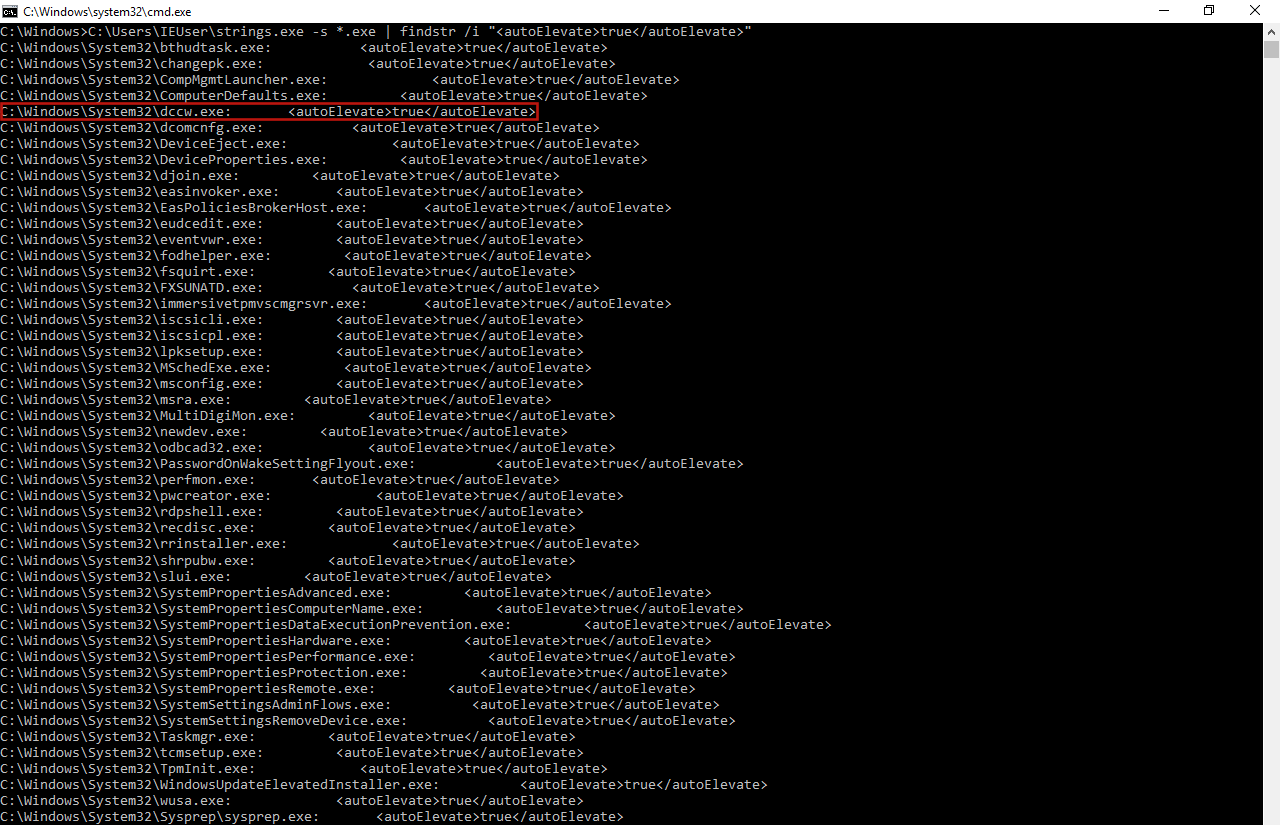
Bevor wir jedoch mit ProcMon begannen, überprüften wir zunächst das Manifest solcher Anwendungen mit einer anderen Sysinternals-Anwendung namens Sigcheck, und in unserem Fall ist "dccw.exe" natürlich ein Auto-Elevate-Prozess.
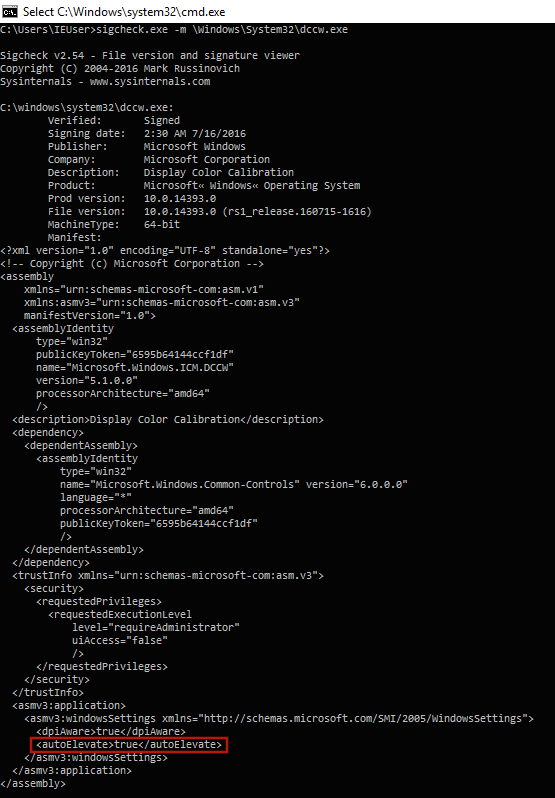
Dann konnten wir damit beginnen, den Ausführungsfluss von "dccw.exe" mit ProcMon zu verfolgen, um zu sehen, ob etwas Seltsames passiert, was wir sofort überprüften. Ab einem bestimmten Punkt sucht der Prozess, wenn wir "dccw.exe" als 64-Bit-Prozess auf einer 64-Bit-Windows-Maschine ausgeführt haben, im Verzeichnis "C:\Windows\System32\dccw.exe.Local\" nach einer bestimmten DLL namens "GdiPlus.dll", genauso als ob er auf einer 32-Bit-Windows-Maschine ausgeführt würde, während der Prozess, wenn wir ihn als 32-Bit-Prozess auf derselben Maschine ausführen, im Verzeichnis "C:\Windows\SysWOW64\dccw.exe.Local\" sucht. Da dieses Verzeichnis nicht existiert, sucht der Prozess immer nach einem Ordner im Pfad "C:\Windows\WinSxS\", um die gewünschte DLL zu erhalten. Dieser Ordner hat einen Namen mit der folgenden Struktur:
[architecture]_microsoft.windows.gdiplus_[sequencial_code]_[Windows_version]_none_[sequencial_number]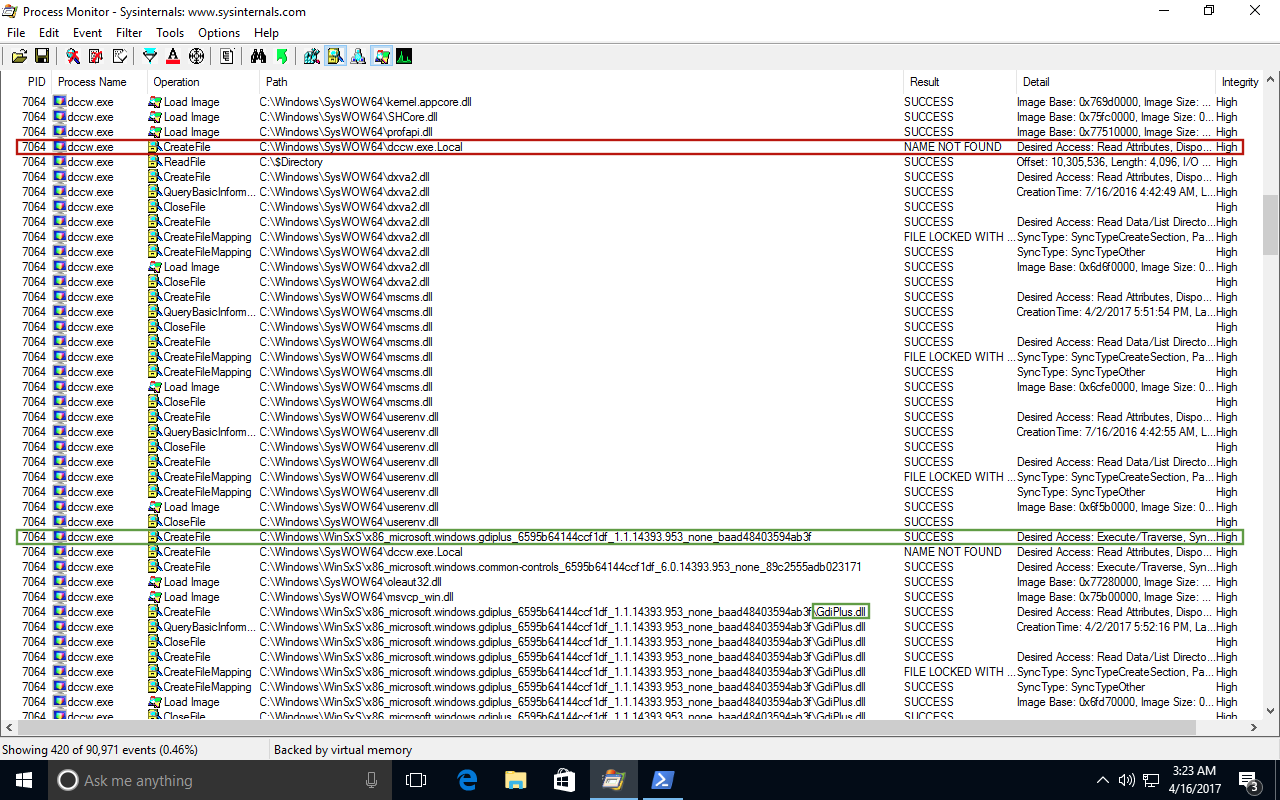
Wenn wir in das Verzeichnis "WinSxS" schauen, sehen wir mehr als einen Ordner, der dieser Struktur entspricht. Das bedeutet, dass "dccw.exe" die gewünschte DLL aus jedem dieser Ordner laden kann. Das Einzige, dessen wir uns sicher sind, ist, dass der Ordnername mit der Zeichenfolge "x86" beginnt, wenn die Anwendung als x86-Prozess aufgerufen wird, während er mit der Zeichenfolge "amd64" beginnt, wenn wir sie als x64-Prozess ausführen.

Diese Situation kann ausgenutzt werden, um DLL-Hijacking durchzuführen und anschließend Code mit hoher Integrität auszuführen, ohne zur Zustimmung aufzufordern.
Sobald wir einen Fehler während der Ausführung eines Auto-Elevate-Prozesses gefunden haben, müssen wir überprüfen, ob er ausgenutzt werden kann oder nicht. Dazu haben wir einfach den Ordner "dccw.exe.Local" im gewünschten Pfad erstellt und in diesem Ordner die Ordner aus "WinSxS" angelegt, die vom Prozess zum Laden von "GdiPlus.dll" aufgerufen werden könnten, jedoch ohne diese DLL.
Wenn wir nun "dccw.exe" ausführen, sehen wir, dass der Prozess den Ordner "dccw.exe.Local" und einen der "WinSxS"-Ordner gefunden hat, aber nicht die gewünschte DLL, was einen Fehler auslöst. Das haben wir erwartet, da diese Situation von einem Angreifer ausgenutzt werden kann, wie wir bereits erwähnt haben.
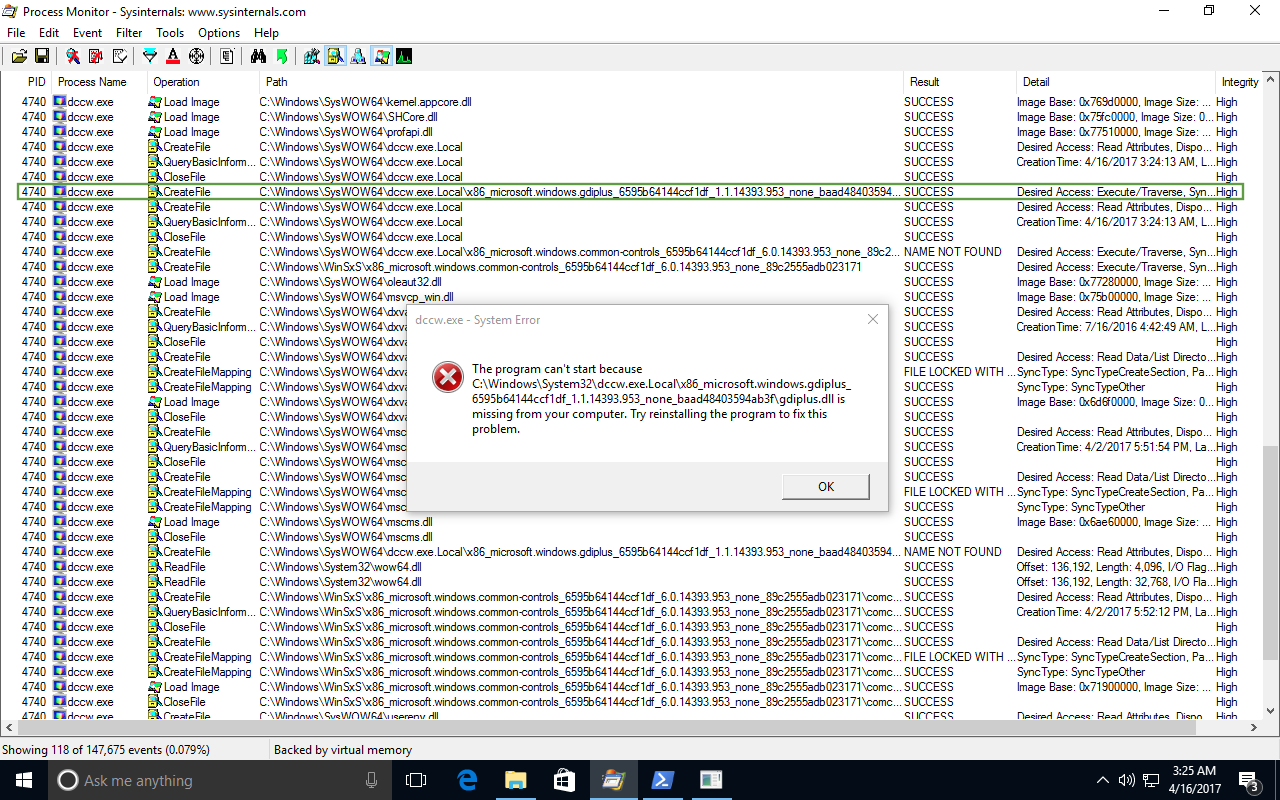
An diesem Punkt wissen wir bereits, dass wir mit dem Missbrauch von "dccw.exe" einen Bypass UAC auf Windows 10 durchführen können, aber wie?
Die am häufigsten verwendete Methode zur Umgehung von UAC ist die von Leo Davidson entwickelte. Sie führt jedoch eine Prozessinjektion durch, um das COM-Objekt IFileOperation aufzurufen, was von einigen Antivirenprogrammen erkannt werden kann. Ein besserer Ansatz ist die von Cn33liz in seinem eigenen Bypass UAC verwendete Methode namens Masquerade PEB.
Außerdem müssen wir die Art und Weise ändern, wie IFileOperation in neueren Windows-10-Versionen aufgerufen wird, da die Methode von Leo Davidson ab Build 15002 UAC auslöst. Die Art und Weise, wie wir diesen Vorgang aufrufen müssen, ist also dieselbe wie im Original, jedoch ohne die Operationsflags "FOF_SILENT", "FOFX_SHOWELEVATIONPROMPT" und "FOF_NOERRORUI".
Bevor wir den Exploit ausführen, ist es wichtig, einige Aspekte zu überprüfen, um ihn nicht erfolglos auszuführen und dadurch Alarme auszulösen. Als Erstes überprüfen wir die Windows-Build-Version, da einige Versionen nicht anfällig für unseren Exploit sind (diejenigen mit einer Build-Version niedriger als 7600). Danach stellen wir sicher, dass wir noch keine Administratorrechte haben; falls dies nicht der Fall ist, gibt es keinen Grund, das Skript auszuführen. Dann überprüfen wir die UAC-Einstellungen, um zu bestätigen, dass sie nicht auf "Always notify" gesetzt sind, denn wenn sie auf diesen Wert gesetzt wären, wäre unser Exploit nutzlos. Schließlich überprüfen wir, ob der Benutzer zur Gruppe der Administratoren gehört, denn wenn nicht, wäre der Exploit erfolglos.
