 knightswd/nopacscan
Scannt Active-Directory-Domänencontroller nach CVE-2021-42287 und CVE-2021-42278, indem es DNS nach allen DCs abfragt und PAC-Strukturen auf den Typ 0x10 analysiert, wodurch die Erkennungsgenauigkeit gegenüber LDAP/SAMR-Methoden verbessert wird.

NoPacScan ist ein Scanner für CVE-2021-42287/CVE-2021-42278, der mehr Domänencontroller erkennt als das ursprüngliche Skript und dabei genauer arbeitet. Er scannt DCs über die DNS-Suche _msdcs.aaa.com, was besser ist als LDAP und SAMR, und scannt automatisch alle gefundenen DCs. Wenn Sie LDAP oder SAMR verwenden, übersehen Sie möglicherweise einige DCs, die aus dem Primary DC entfernt wurden. Für mehr Genauigkeit scannt er das PAC, bei dem der Typ gleich 0x10 ist – das ist der Hauptpatch von Microsoft für diese Schwachstelle.
Nopac-Schwachstellenscanner, der im Vergleich zu anderen Scannern mehr DCs präziser scannt. Über die DNS-Abfrage _msdcs.aaa.com werden alle Domänencontroller ermittelt (im Vergleich zur LDAP-/SAMR-Erfassung anderer Skripte können über die DNS-Abfrage auch solche DCs gefunden werden, die bereits aus der Domäne entfernt, aber noch nicht aus dem DNS abgemeldet wurden). Anschließend werden automatisch alle ermittelten DCs gescannt. Die Schwachstellenerkennung erfolgt hauptsächlich durch das Abrufen der entschlüsselten PAC-Datei und die Suche nach einer Struktur mit dem Typ 0x10 (die Hauptstelle, an der Microsoft den Patch angebracht hat).
Python3.5+impacket
usage: NopacScan.py [-h] [-debug] [-hashes LMHASH:NTHASH] [-dc-ip ip address] [-dns-ip dns ip address] [-dns-port dns port] credentials

positional arguments:
  credentials           domain/username[:password]

optional arguments:
  -h, --help            show this help message and exit
  -debug                Turn DEBUG output ON

authentication:
  -hashes LMHASH:NTHASH
                        NTLM hashes, format is LMHASH:NTHASH
  -dc-ip ip address     IP Address of the domain controller.
  -dns-ip dns ip address
                        Dns search Ip(default is DC-IP)
  -dns-port dns port    Dns search port (default is 53) scan with
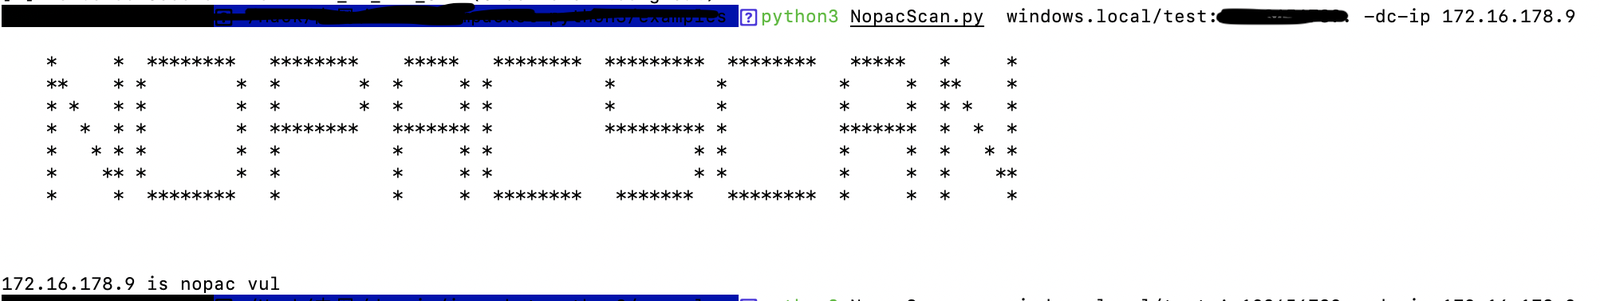
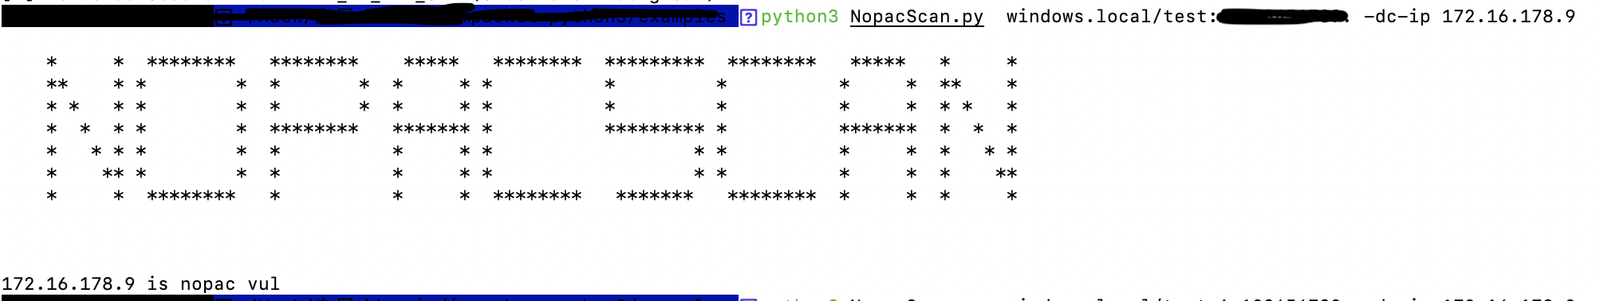
python3 NopacScan.py windows.local/test:aaaa -dc-ip 172.16.178.9
Scan mit einer DC-IP (mit dieser DC-IP werden über die DNS-Suche weitere DCs gefunden und automatisch andere DCs gescannt). Wenn Sie eine DNS-IP haben, können Sie diese mit -dns-ip hinzufügen.
Durch die Übergabe der Domänencontroller-Adresse über dc-ip wird standardmäßig über den DNS-Server des DCs eine DNS-Abfrage durchgeführt und automatisch alle gefundenen DCs gescannt.