 kleiton0x00/redditc2
Missbrauch der Reddit-API zum Hosten des C2-Verkehrs, da die meisten Mitglieder des Blue Teams Reddit nutzen, könnte dies eine großartige Möglichkeit sein, den Verkehr legitim erscheinen zu lassen.

🚫 [Haftungsausschluss]: Die Nutzung dieses Projekts ist ausschließlich zu Bildungs-/Testzwecken bestimmt. Die Verwendung auf nicht autorisierten Rechnern ist strikt untersagt. Sollte jemand dabei erwischt werden, es für illegale/böswillige Zwecke zu nutzen, übernimmt der Autor des Repositorys keine Haftung.
Installieren Sie die PRAW-Bibliothek in Python3:
pip3 install praw
Siehe den Schnellstart-Leitfaden für den sofortigen Einstieg!
Unten ist eine Demonstration des XOR-verschlüsselten C2-Verkehrs zu Verständniszwecken:
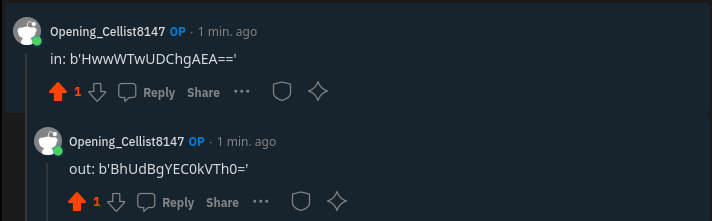
Da es sich um ein benutzerdefiniertes C2-Implant handelt, wird es von keinem Antivirenprogramm erkannt, da das Verhalten völlig legitim ist.

Besonderer Dank geht an @T4TCH3R für die Zusammenarbeit mit mir und die Beiträge zu diesem Projekt.
