Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
ProxyShell — CVE-2021-34473 Sicherheitslücke für Remotecodeausführung in Microsoft Exchange Server | Kitploit

Tools/GitHubGitHub/kh4sh3i/proxyshell
AufklärungSchwachstellenanalyseExploitationWebanwendungs-ExploitationInformationsbeschaffungPenetrationstests
GitHubkh4sh3i/proxyshell

ProxyShell

CVE-2021-34473 Sicherheitslücke für Remotecodeausführung in Microsoft Exchange Server

Repository anzeigen
41631vor 4 JahrenVon Kitploit geprüft
Teilen

ProxyShell (CVE-2021-34473)

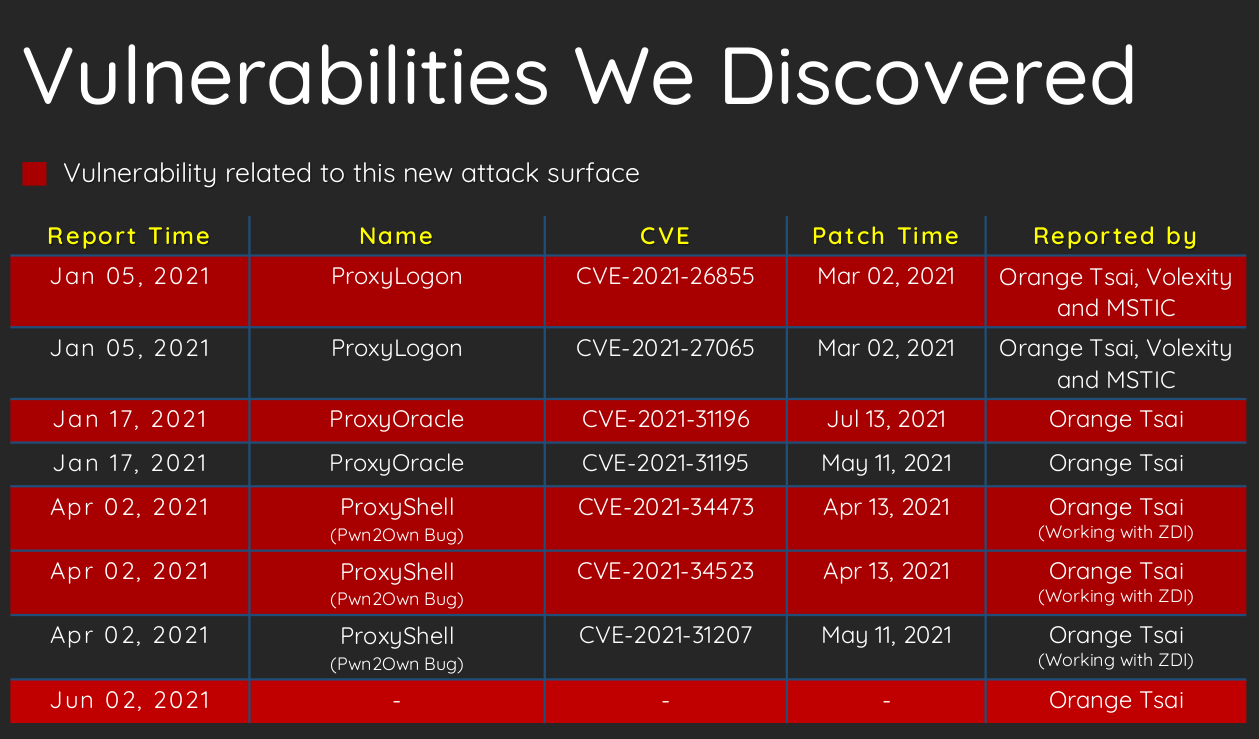
CVE-2021-34473 Microsoft Exchange Server Sicherheitslücke für Remotecodeausführung. Diese fehlerhafte URL-Normalisierung ermöglicht es uns, auf eine beliebige Backend-URL zuzugreifen, während wir als Exchange Server-Maschinenkonto laufen. Obwohl dieser Fehler nicht so mächtig ist wie der SSRF in ProxyLogon und wir nur den Pfadteil der URL manipulieren konnten, ist er dennoch mächtig genug, um weitere Angriffe mit beliebigem Backend-Zugriff durchzuführen.

  • CVE-2021-34523 - Exchange PowerShell Backend Erhöhung von Berechtigungen
  • CVE-2021-31207 - Post-Auth beliebiges Dateischreiben

Scanner

nuclei Scanner für Proxyshell RCE (CVE-2021-34423,CVE-2021-34473,CVE-2021-31207) entdeckt von orange tsai bei Pwn2Own, der Microsoft Exchange Server betrifft.

nuclei -u target.com -t proxyshell.yaml
https://xxx.xxx.xxx.xxx/autodiscover/[email protected]/mapi/nspi/?&Email=autodiscover/autodiscover.json%[email protected]

shodan target

sudo python3 shodan-query.py

Verwendung

sudo python3 ProxyShell.py -u https://<IP>

Merkmale

  • Es muss keine E-Mail-Adresse angegeben werden
  • Versucht, E-Mails aus Active Directory aufzulisten
  • Versucht, LegacyDNs aus Active Directory aufzulisten
  • Versucht, LegacyDNs aus integrierten E-Mails zu ermitteln
  • Versucht, die SID des Exchange-Servers in Lastausgleichsumgebungen zu ermitteln
  • Behandelt Ausnutzung in Lastausgleichsumgebungen

manueller Pentest

 python2 /manual/check.py 
 sudo python3 /manual/proxyshell.py
 python2 /manual/shell.py 

Tipps:

  • Ziel auskundschaften, um eine gültige E-Mail-Adresse zu finden
  • Wenn Sie keine E-Mail finden, verwenden Sie Bruteforce auf das Ziel mit Ihrer E-Mail-Datei.
  • Bei manchen Zielen funktioniert der automatische Exploit nicht; Sie sollten dann SID per Bruteforce ermitteln und in SID=500 ersetzen.

Gegenmaßnahmen

Wenden Sie die hier gefundenen Sicherheitsupdates an: CVE-2021-34473
Referenzen

  • proxylogon orange
  • proxylogon orange 2
  • python2
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    398
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    259
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    257

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →