 kanbaraakihito/cve-2026-31431-copyfail-rs
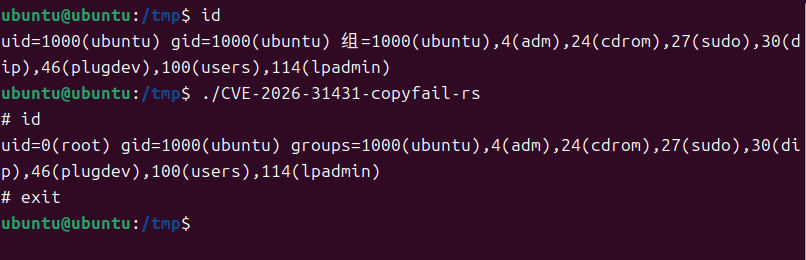
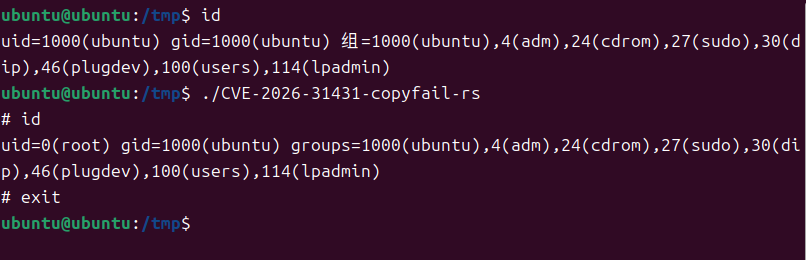
Reiner Rust-Proof-of-Concept für CVE-2026-31431, das auf Linux-x86_64-Kernel mit AF_ALG-AEAD-Unterstützung abzielt. Statischer musl-Build, keine Laufzeitabhängigkeiten, für autorisierte Sicherheitsforschung.

CVE-2026-31431 POC. Reine Rust-Implementierung, keine Laufzeitabhängigkeiten.
Linux-x86_64-Kernel mit aktiviertem CONFIG_CRYPTO_USER_API_AEAD=y (AF_ALG AEAD-Unterstützung) und ladbarem algif_aead-Modul.
./CVE-2026-31431-copyfail-rs
libc + flate2 (reines Rust-zlib-Backend, kein C-Compiler erforderlich).CVE-2026-31431-copyfail-rs/
├── Cargo.toml
├── build.sh
├── .cargo/
│ └── config.toml
├── src/main.rs
└── README.md
Dieses Tool dient ausschließlich der Sicherheitsforschung und autorisierten Tests. Vor der Verwendung muss eine ausdrückliche schriftliche Genehmigung des Zielsystems eingeholt werden. Der Nutzer ist für die Einhaltung der lokalen Gesetze und Vorschriften selbst verantwortlich. Der Autor übernimmt keine Haftung für unbefugte, illegale oder gegen ethische Grundsätze verstoßende Nutzung.
Falls relevante Schwachstellen entdeckt werden, befolgen Sie bitte verantwortungsvolle Offenlegungsprozesse und melden Sie diese umgehend an den Hersteller oder relevante Sicherheitsorganisationen.
