 kaandemir993/acrstealer-custom-protocol-credential-theft-payload-extraction-analysis

Reverse-Engineering-Analyse von AcrStealer, einem ausgeklügelten Info-Stealer, der benutzerdefinierte Protokolle, Diebstahl von Browser-Anmeldedaten und Payload-Extraktion verwendet. Enthält Task.Protocol, BrowserQueryEnabledDomains, WriteProcessMemory und die vollständige API-Liste.
Die Speicheranalyse mit Process Hacker zeigt, dass AcrStealer Netzwerkverbindungen mithilfe von SSL/TLS für die sichere Kommunikation mit seinem C2-Server aufbaut.
SslClientCert – Verwendet Clientzertifikate zur Authentifizierung (umgeht die Erkennung).EnabledProtocols – Gibt unterstützte TLS-Protokolle an (z. B. TLS 1.2, 1.3).EnabledRevertToSelfClientCertificate – Ermöglicht das Zurückfallen auf selbstsignierte Zertifikate.Connection / DataChunks – Zeigt aktive Datenübertragung an.Available – Bereit zum Senden von Datenpuffer.DataChunks deuten darauf hin, dass große Mengen gestohlener Daten gesendet werden.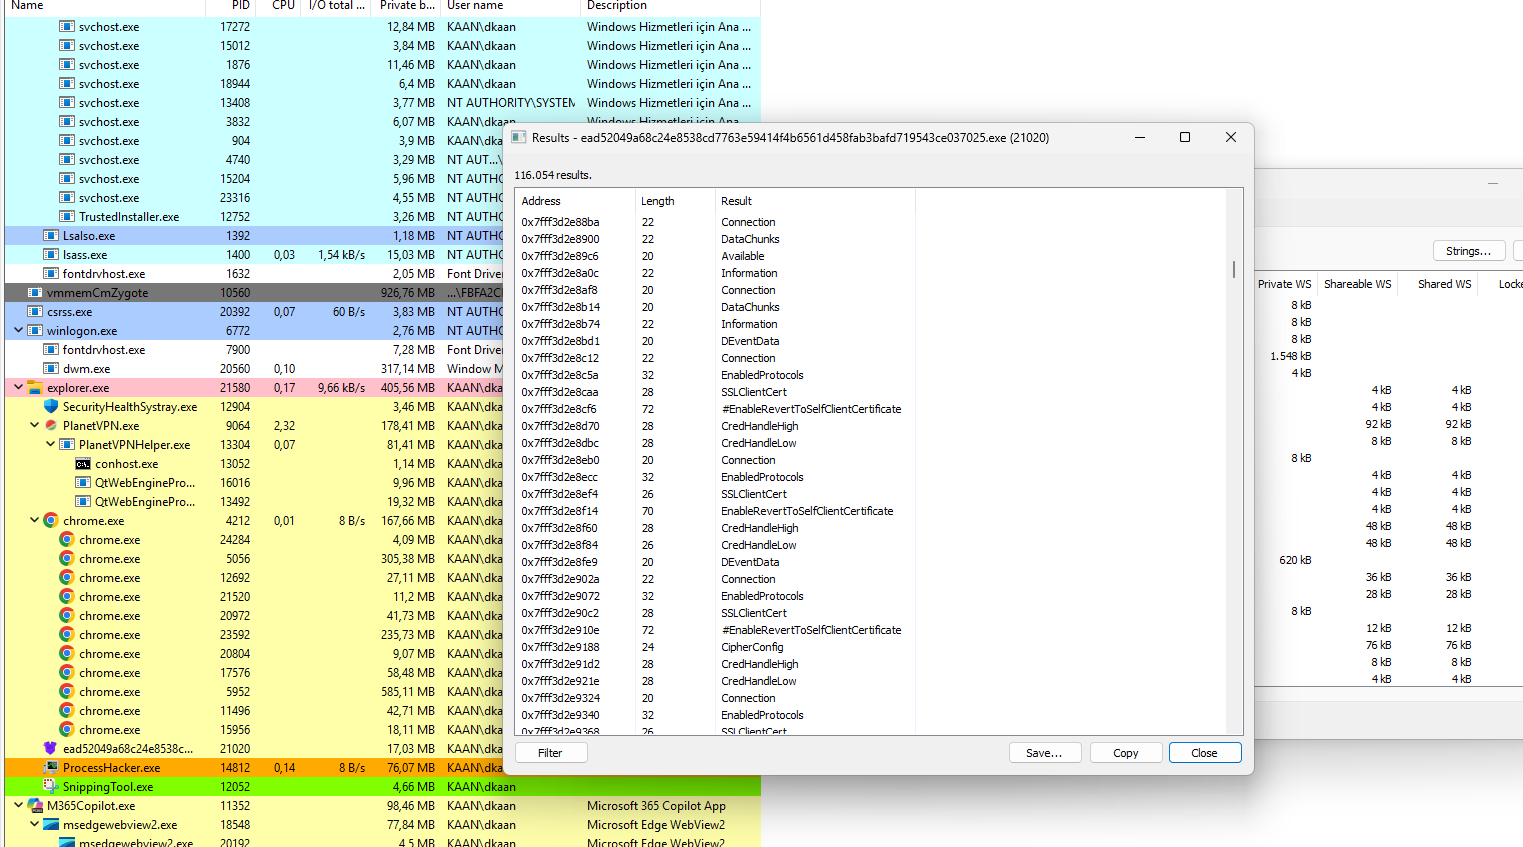 Process Hacker-Ansicht mit SSL/TLS-Konfiguration (
SslClientCert, EnabledProtocols) und Netzwerkaktivität.
Die Binary-Ninja-Analyse der extrahierten .bin-Datei zeigt, dass AcrStealer für die C2-Kommunikation ein benutzerdefiniertes Netzwerkprotokoll verwendet, das um eine Task.Protocol-Struktur aufgebaut ist.
Task.Protocol.SendData – Sendet Daten an den C2-Server.Task.Protocol.ReceiveData – Empfängt Daten vom C2-Server.Task.Protocol.Configuration – Speichert die Protokollkonfiguration.Task.Protocol.CancelHandle – Bricht laufende Vorgänge ab.CreateProtocolHandle – Erstellt einen Protokoll-Handle für die Kommunikation.CloseProtocolHandle – Schließt den Protokoll-Handle.CONNECT – Stellt eine Verbindung her.SEND – Sendet Daten (Exfiltration).RECEIVE – Empfängt Befehle.CLOSE – Schließt die Verbindung.GLOBAL – Globale Konfiguration.CONFIGURATION – Protokolleinstellungen.SEND-Befehle werden verwendet, um gestohlene Daten zu exfiltrieren.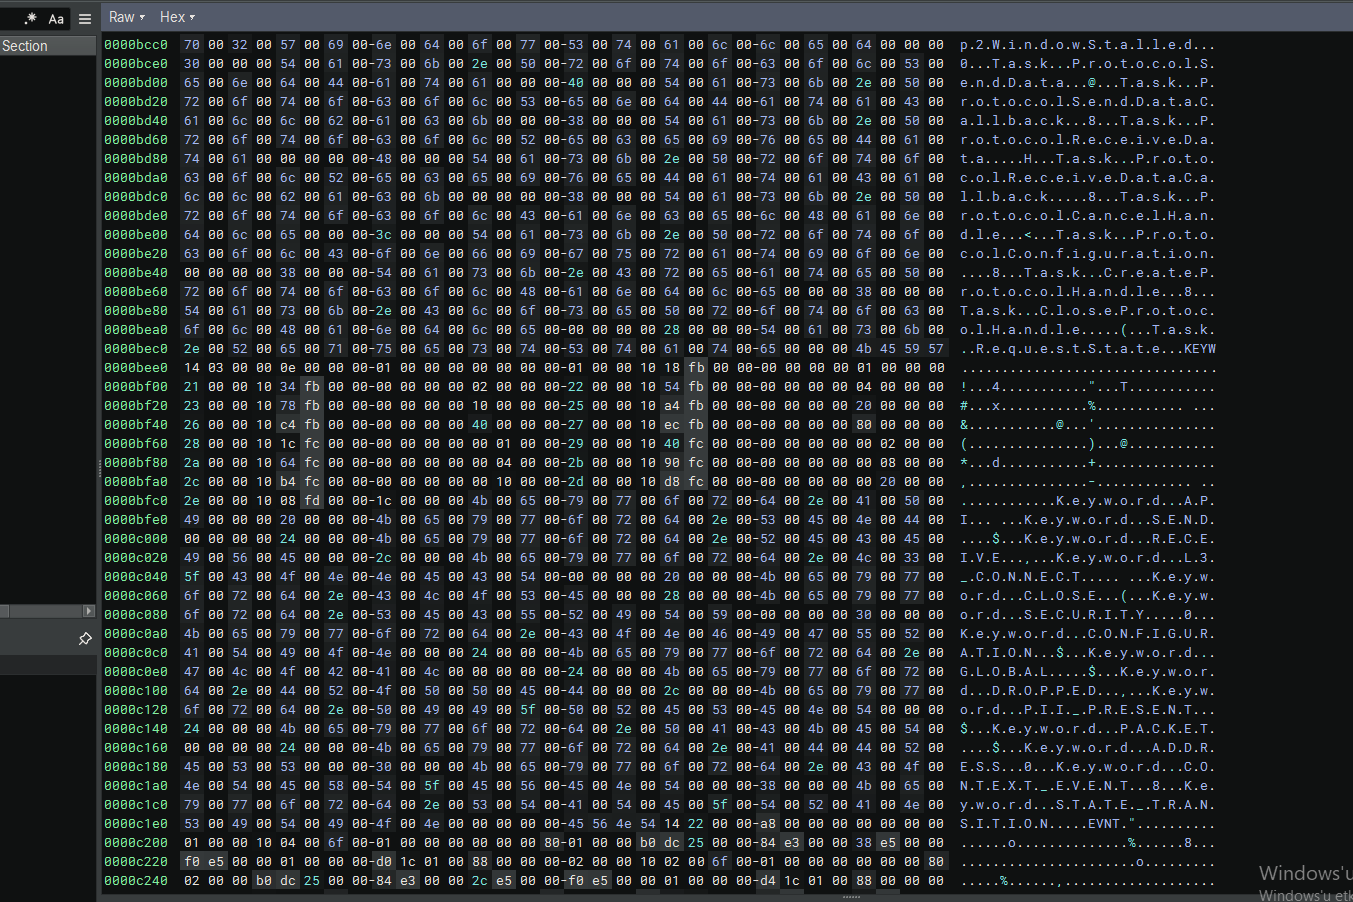 Binary-Ninja-Ansicht mit der
Task.Protocol-Struktur und den Protokoll-Schlüsselwörtern (CONNECT, SEND, RECEIVE).
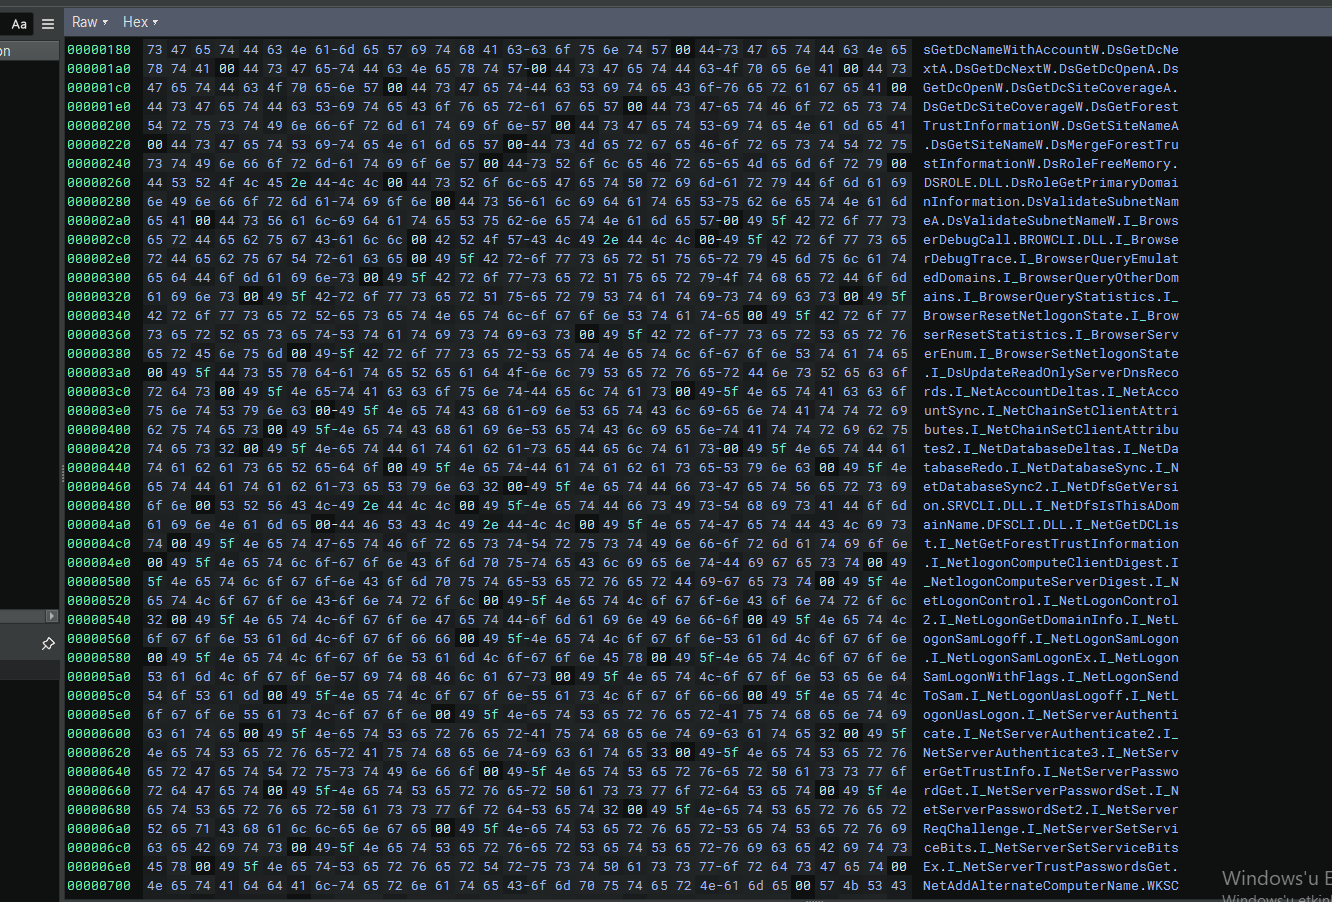
Die Speicheranalyse mit Process Hacker zeigt, dass AcrStealer Browserdaten und Netzwerkanmeldeinformationen zum Diebstahl anvisiert.
BrowserQueryEnabledDomains – Fragt aktivierte Domänen im Browser ab.BrowserQueryOtherDomains – Fragt andere Domänen ab (wahrscheinlich für Cookie-Diebstahl).BrowserResetStatistics – Setzt Browserstatistiken zurück (Umgehung).BrowserRefresh – Aktualisiert Browserdaten (um neue Anmeldeinformationen zu erfassen).NetworkAddress – Erfasst Informationen zum Netzwerkadapter.NetChannelSet – Verwaltet Netzwerkkanäle.NetDNSHostName – Erfasst den DNS-Hostnamen.NTGetLogonControl – Fragt die Anmeldekontrolle ab (Diebstahl von Anmeldeinformationen).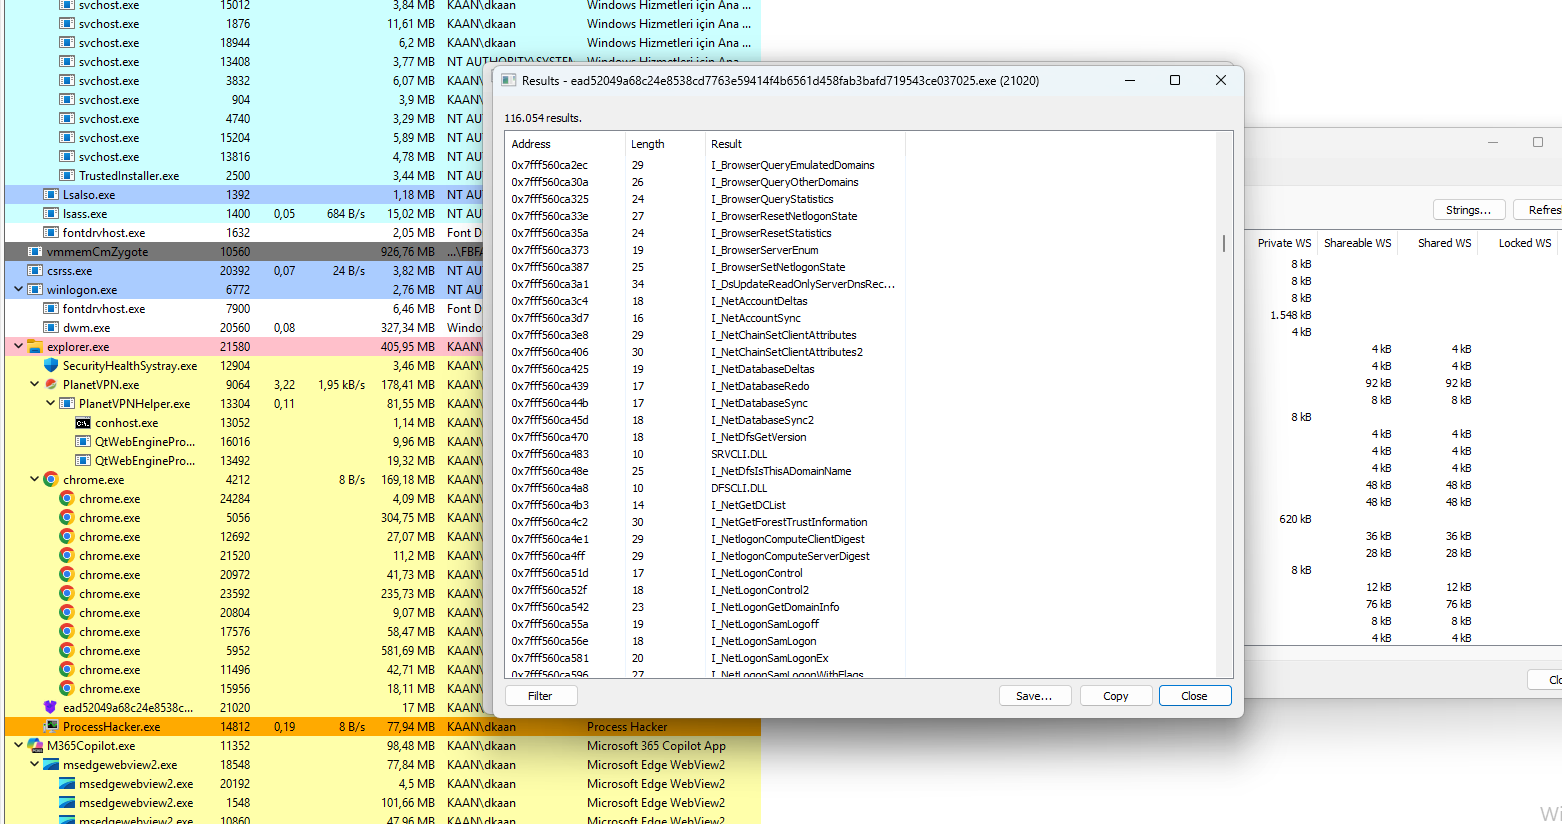 Process Hacker-Ansicht mit Strings zum Diebstahl von Browser- und Netzwerkanmeldeinformationen.
Die Binary-Ninja-Analyse der extrahierten .bin-Datei zeigt den eigentlichen Code, der für den Diebstahl von Browser- und Netzwerkanmeldeinformationen verantwortlich ist.
BrowserQueryEnabledDomains – Fragt aktivierte Browserdomänen ab.BrowserQueryOtherDomains – Fragt andere Domänen ab (Cookie-Diebstahl).BrowserResetStatistics – Setzt Browserstatistiken zurück (Umgehung).NetworkAddress – Erfasst Informationen zum Netzwerkadapter.NetDNSHostName – Erfasst den DNS-Hostnamen.NTGetLogonControl – Fragt die Anmeldekontrolle ab (Diebstahl von Anmeldeinformationen).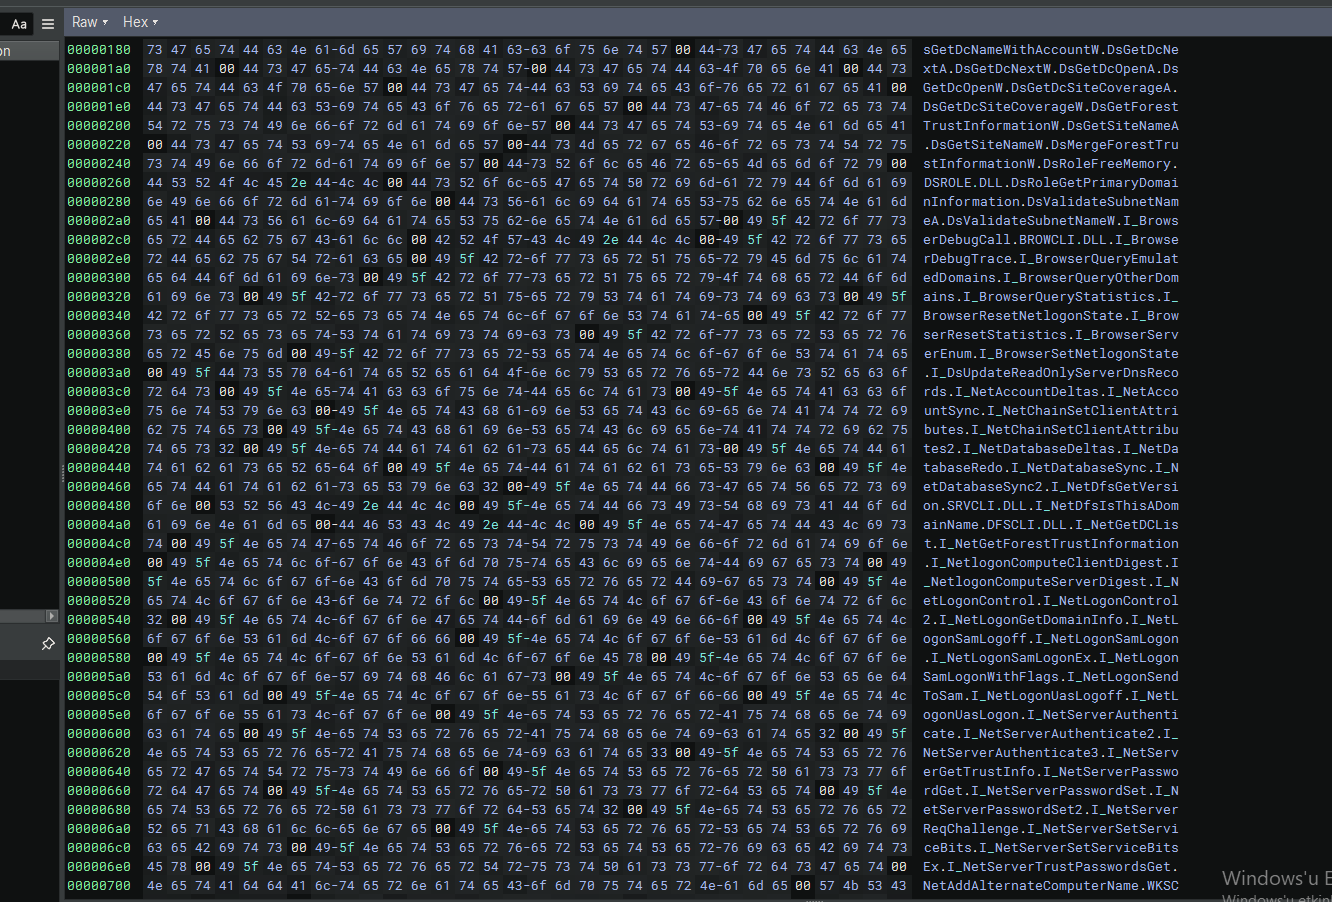 Binary-Ninja-Ansicht mit Funktionen zum Diebstahl von Browser- und Netzwerkanmeldeinformationen.
Die Binary-Ninja-Analyse der extrahierten .bin-Datei zeigt eine umfassende Liste von Windows-APIs, die AcrStealers Fähigkeit zur Durchführung von Prozessinjektion und Dateioperationen bestätigt.
VirtualAllocEx – Weist Speicher in einem entfernten Prozess zu (Injektion).WriteFile – Schreibt Daten in eine Datei (Exfiltration oder Protokollierung).WaitForSingleObject – Synchronisiert Threads (Injektionskoordination).VirtualProtectEx – Ändert den Speicherschutz (für Injektion).WaitForDebugEvent – Debugging-Operationen (Umgehung).VirtualAllocEx und VirtualProtectEx werden für die Injektion verwendet.WriteFile schreibt gestohlene Daten auf die Festplatte oder an den C2-Server.WaitForDebugEvent hilft, Debugging zu vermeiden.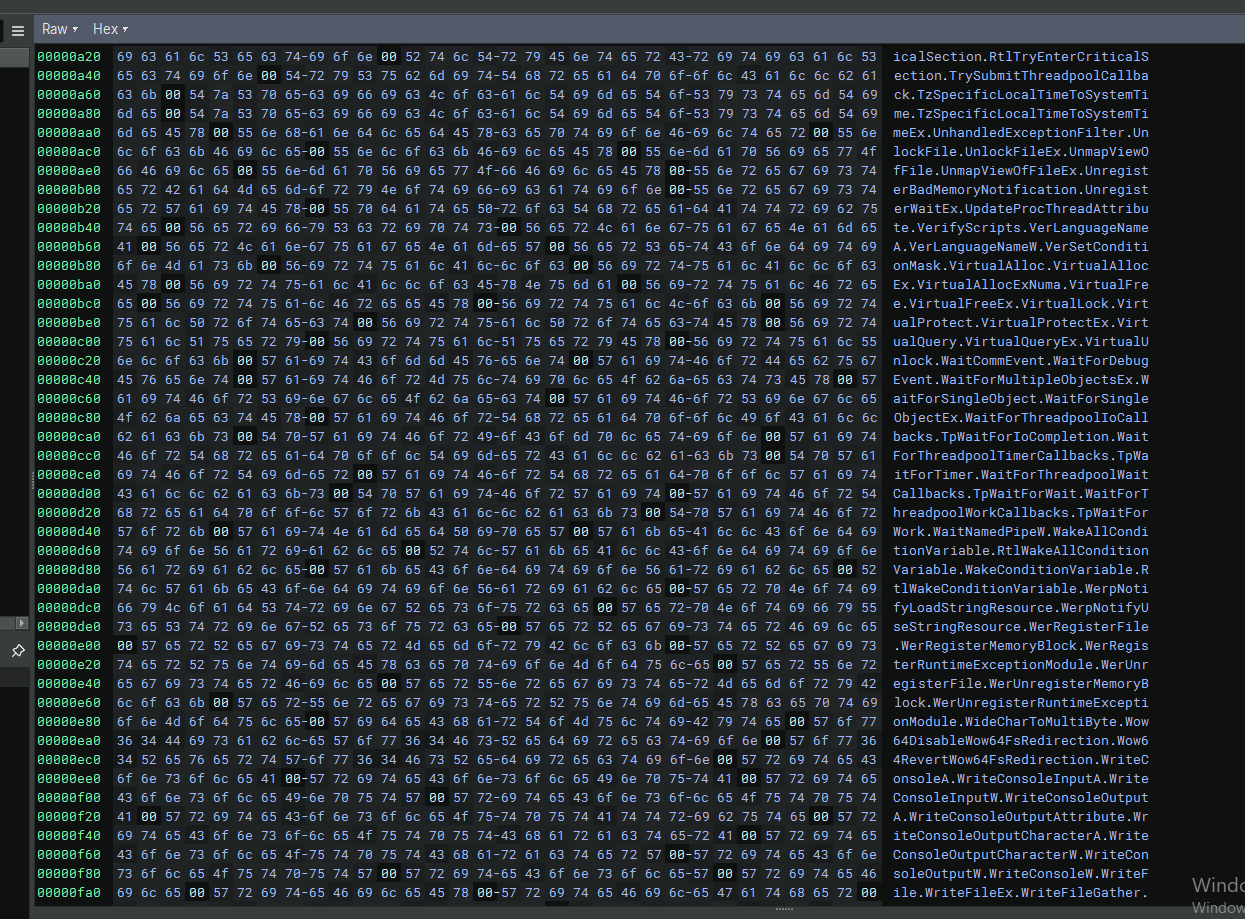 Binary-Ninja-Ansicht mit APIs für Prozessinjektion und Dateioperationen.
Diese Analyse deckte AcrStealer auf, einen hochentwickelten Info-Stealer, der fortschrittliche Netzwerkkommunikation, benutzerdefinierte Protokolle, Browser-Anmeldeinformationsdiebstahl und Prozessinjektion kombiniert.
