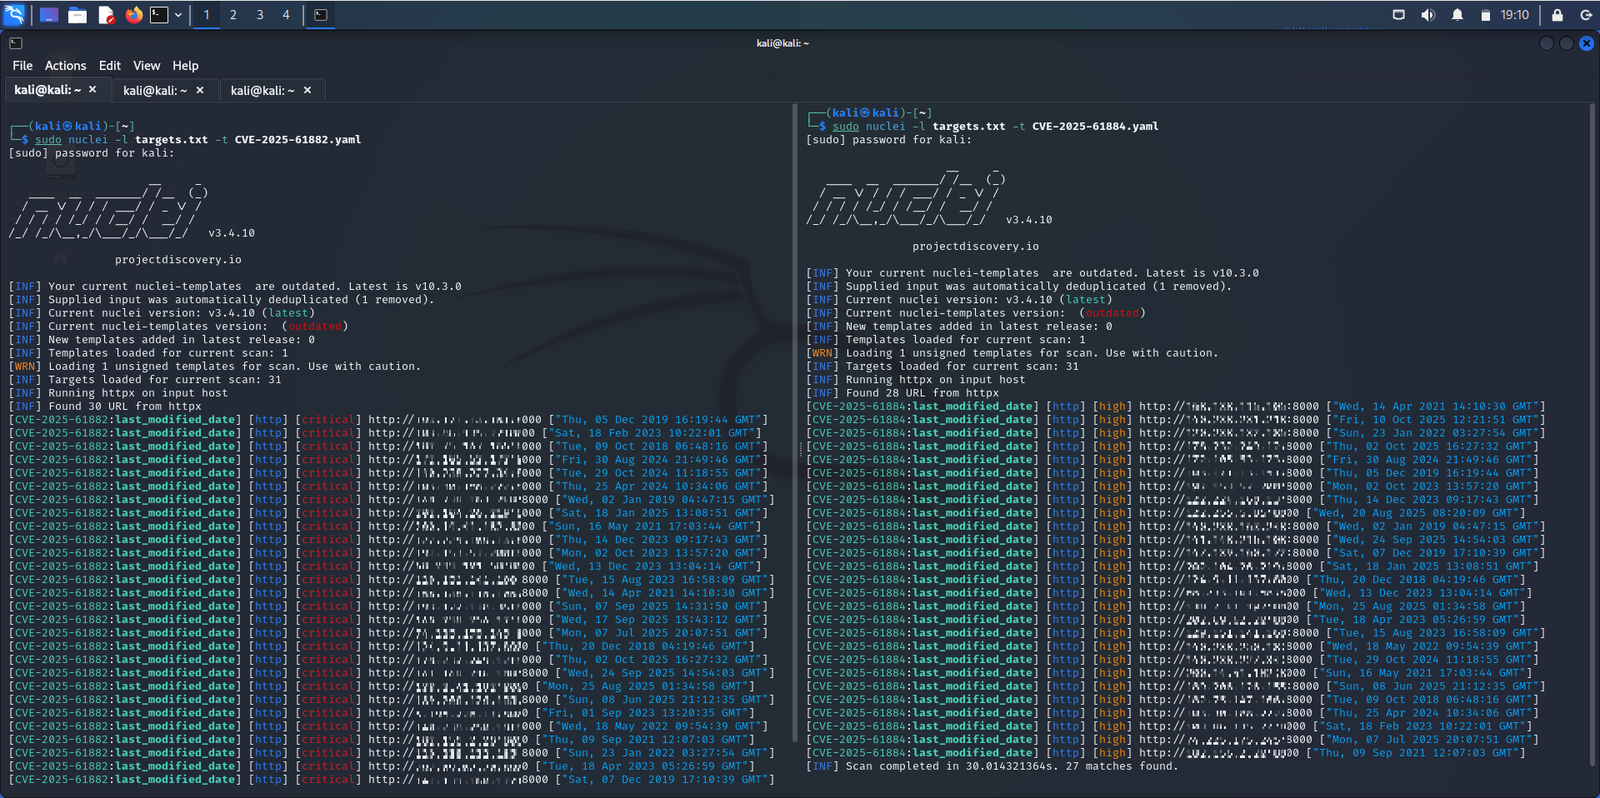
 jrexploit/blackash-cve-2025-61884
Bietet eine detaillierte Zusammenfassung und Erkennungsanleitung für CVE-2025-61884, eine nicht authentifizierte Datenoffenlegungsschwachstelle im Oracle E-Business Suite Configurator, einschließlich Scan-Vorlagen und Schritten zur Risikominderung.

| Feld | Details |
|---|
| Kennung | CVE-2025-61884 |
| Produkt | Oracle E-Business Suite — Oracle Configurator (Runtime UI) |
| Betroffene Versionen | 12.2.3 → 12.2.14 |
| Angriffsvektor | Netzwerk (HTTP) — unauthentifizierter Zugriff |
| Auswirkung | Vertraulichkeit (unbefugte Offenlegung von Daten) |
| CVSSv3.1 Basiswert | 7,5 (Hoch) — AV:N/AC:L/PR:N/UI:N/C:H/I:N/A:N |
| Exploit-Komplexität | Niedrig / leicht ausnutzbar (keine Authentifizierung erforderlich) |
| Status des Herstellers | Sicherheitswarnung veröffentlicht; Patches/Updates des Herstellers verfügbar |
| Status öffentlicher Exploits | Erkennungsvorlagen und Scan-Regeln veröffentlicht; weit verbreiteter, vollständig nutzbarer Exploit-Code nicht umfassend bestätigt (aber Risiko aufgrund fehlender Authentifizierung hoch) |
Ein nicht authentifizierter Remote-Angreifer, der die Oracle Configurator Runtime UI über HTTP erreichen kann, kann Anfragen konstruieren, die dazu führen, dass die UI Konfigurations- und Geschäftsdaten zurückgibt, die geschützt sein sollten. Zum Auslösen der Offenlegung sind keine Benutzeranmeldeinformationen erforderlich, sodass jede netzwerkerreichbare Instanz der verwundbaren Komponente untersucht und potenziell exfiltriert werden könnte.
Hinweis: Öffentliche Beschreibungen stufen die primäre Auswirkung als Vertraulichkeit/Datenoffenlegung ein. Zum Zeitpunkt dieser Zusammenfassung gibt es keine bestätigten öffentlichen Berichte über Remote-Codeausführung (RCE) oder Datenänderungen, die speziell mit dieser CVE in Verbindung stehen, aber allein die Datenoffenlegung ist schwerwiegend.
| Typ | Worauf zu achten ist |
|---|---|
| Netzwerk | Unerwartete unauthentifizierte HTTP-Anfragen an Configurator Runtime UI-Endpunkte von externen IPs |
| Server-Logs | Anfragen, die Konfigurationsseiten oder große Datenmengen von Konfigurationsdaten ohne vorherige Authentifizierungstokens zurückgeben |
| Scan-Nachweise | Wiederholte Probing-Muster, die typisch für automatisierte Scanner sind (sequentielle Anfragen für UI-Seiten, identische User-Agents, schnelles Scannen) |
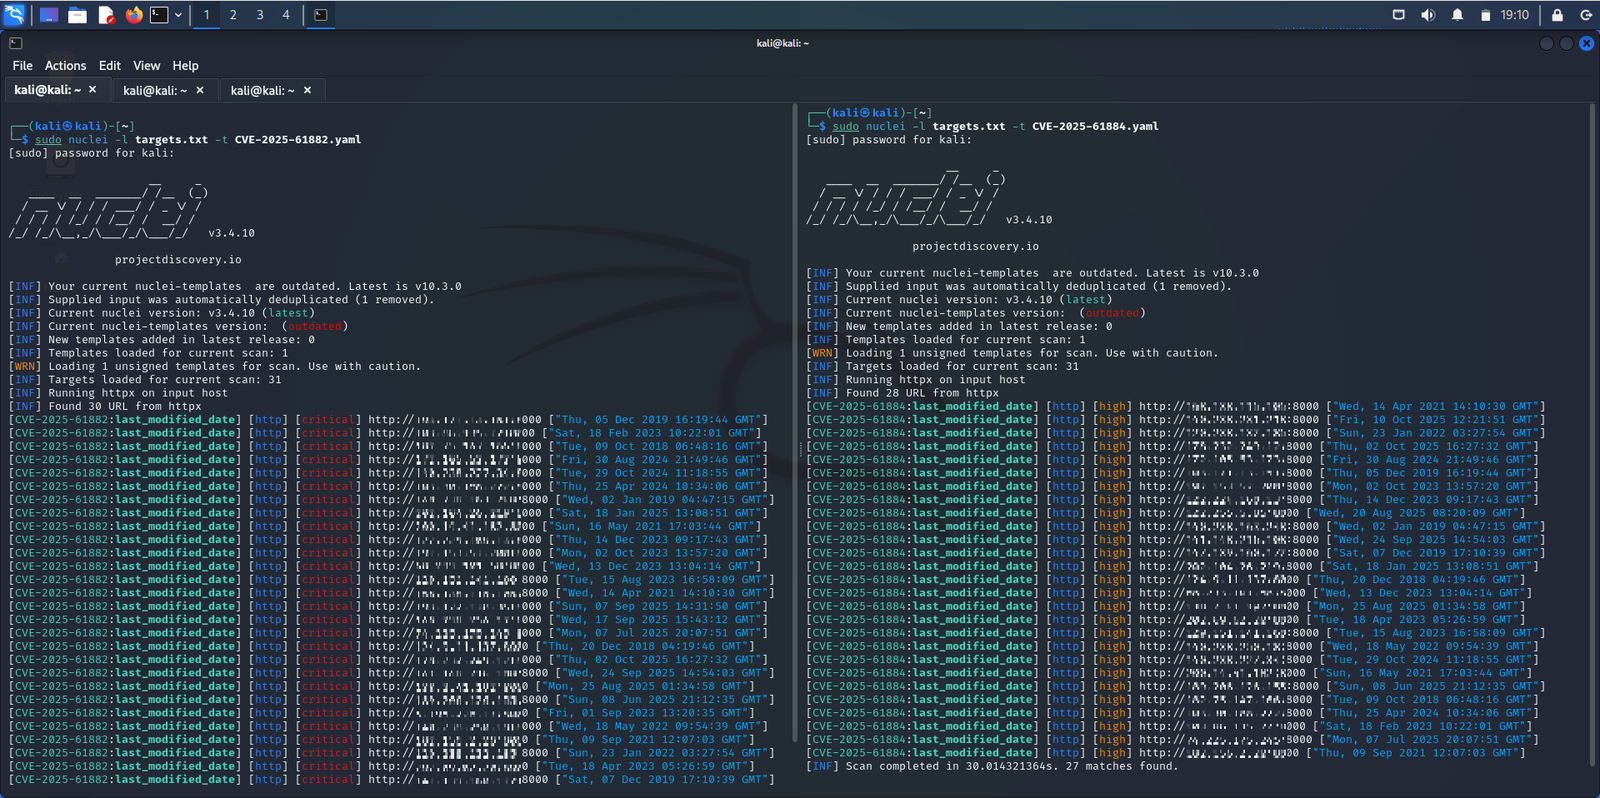
| Scanner-Ausgabe | Nuclei / andere Erkennungstool-Ergebnisse, die das Vorhandensein von EBS Configurator UI-Antworten kennzeichnen |
Sofort (höchste Priorität)
Wenn Sie nicht sofort patchen können 2. Netzwerkzugriff blockieren auf die Oracle Configurator Runtime UI aus nicht vertrauenswürdigen Netzwerken — verwenden Sie Firewalls, ACLs oder Netzwerksegmentierung, um den Zugriff auf vertrauenswürdige Admin-IPs oder nur VPN zu beschränken. 3. Den Endpunkt hinter eine WAF setzen und Regeln hinzufügen, um verdächtige unauthentifizierte Anfragen an Configurator-UI-Pfade zu verwerfen oder herauszufordern. 4. Die Runtime UI deaktivieren, wenn sie in Ihrer Umgebung nicht benötigt wird, oder die Configurator-Komponente entfernen/deinstallieren, wo dies machbar ist.
Überwachung & Validierung 5. Scannen Sie Ihre Perimeter- und DMZ-Systeme mit aktualisierten Erkennungsvorlagen, um exponierte Endpunkte zu identifizieren. 6. Protokollierung & Alarmierung erhöhen auf EBS-Web-Endpunkten; suchen Sie nach vergangenen unauthentifizierten Zugriffen und großen Datenantworten. 7. Nach dem Patchen erneut scannen, um die Abhilfe zu validieren und Logs auf Aktivitäten im verwundbaren Zeitfenster zu überprüfen.
Vorsichtsmaßnahmen nach einem Vorfall 8. Alle Anmeldeinformationen oder Geheimnisse rotieren, die möglicherweise in exponierten Konfigurationselementen gespeichert wurden, aus Gründen der Vorsicht. 9. Erkenntnisse dokumentieren und Ihrem Incident-Response-Playbook folgen, wenn eine Datenoffenlegung bestätigt wird.
Welche möchten Sie? ✨
