 josue87/leakedmails
Automatisierter E-Mail-Leak-Checker, der Selenium verwendet, um HaveIBeenPwned nach geleakten Zugangsdaten abzufragen und CSV-Berichte über kompromittierte Konten erstellt.


██╗     ███████╗ █████╗ ██╗  ██╗███████╗██████╗ ███╗   ███╗ █████╗ ██╗██╗     ███████╗
██║     ██╔════╝██╔══██╗██║ ██╔╝██╔════╝██╔══██╗████╗ ████║██╔══██╗██║██║     ██╔════╝
██║     █████╗  ███████║█████╔╝ █████╗  ██║  ██║██╔████╔██║███████║██║██║     ███████╗
██║     ██╔══╝  ██╔══██║██╔═██╗ ██╔══╝  ██║  ██║██║╚██╔╝██║██╔══██║██║██║     ╚════██║
███████╗███████╗██║  ██║██║  ██╗███████╗██████╔╝██║ ╚═╝ ██║██║  ██║██║███████╗███████║
╚══════╝╚══════╝╚═╝  ╚═╝╚═╝  ╚═╝╚══════╝╚═════╝ ╚═╝     ╚═╝╚═╝  ╚═╝╚═╝╚══════╝╚══════╝
|
|__ Check HaveIBeenPwned with Selenium... By @JosueEncinar
Die manuelle Suche nach Leaks einer E-Mail in HaveIBeenPwned ist einfach und schnell, aber wenn man Dutzende oder Hunderte von Prüfungen durchführen möchte, wird die Arbeit mühsam. Deshalb habe ich dieses kleine Skript entwickelt, um die Suche einer Liste von E-Mails zu automatisieren. Dieses Skript verwendet Selenium, um die Anfragen zu stellen.
> pip3 install -r requirements.txt
> python3 leakedMails.py -f our_file_with_emails [-v] [-r]
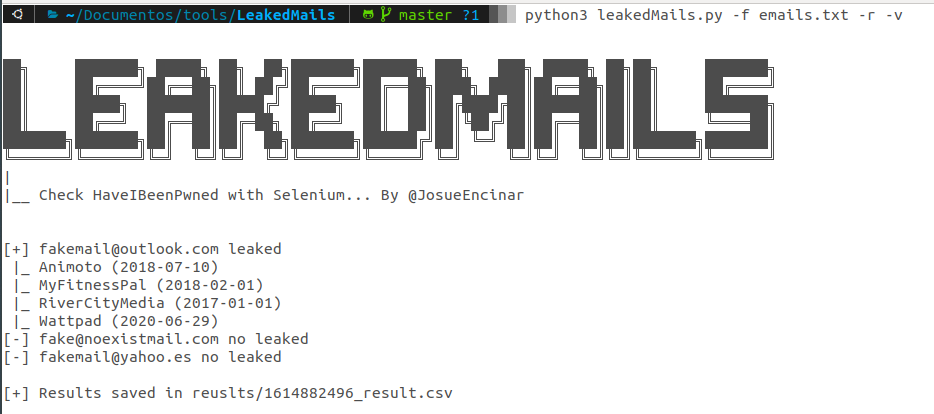
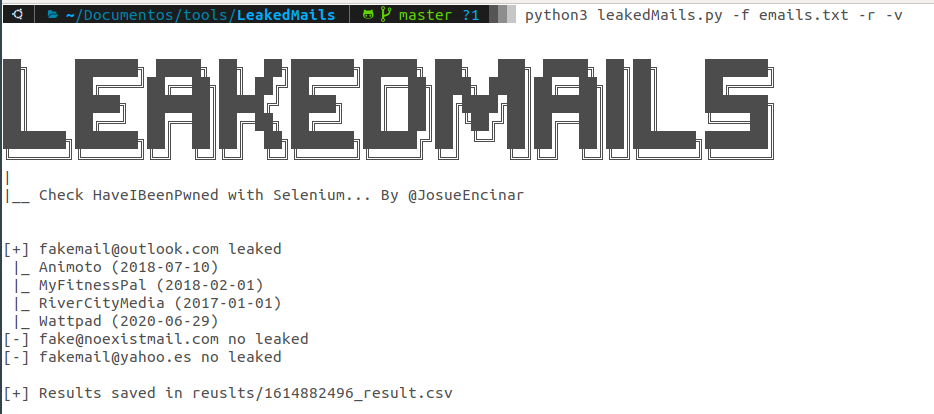
Wir starten das Tool:
python3 leakedMails.py -f emails.txt -r -v
Die Datei emails.txt hat folgenden Inhalt:
[email protected]
[email protected]
[email protected]
Der Parameter -v gibt an, dass Ergebnisse ohne Leaks angezeigt werden sollen. Und der Parameter -r wird verwendet, um eine Datei mit den geleakten E-Mails zu erstellen. Die Ausführung zeigt uns das folgende Ergebnis im Terminal:
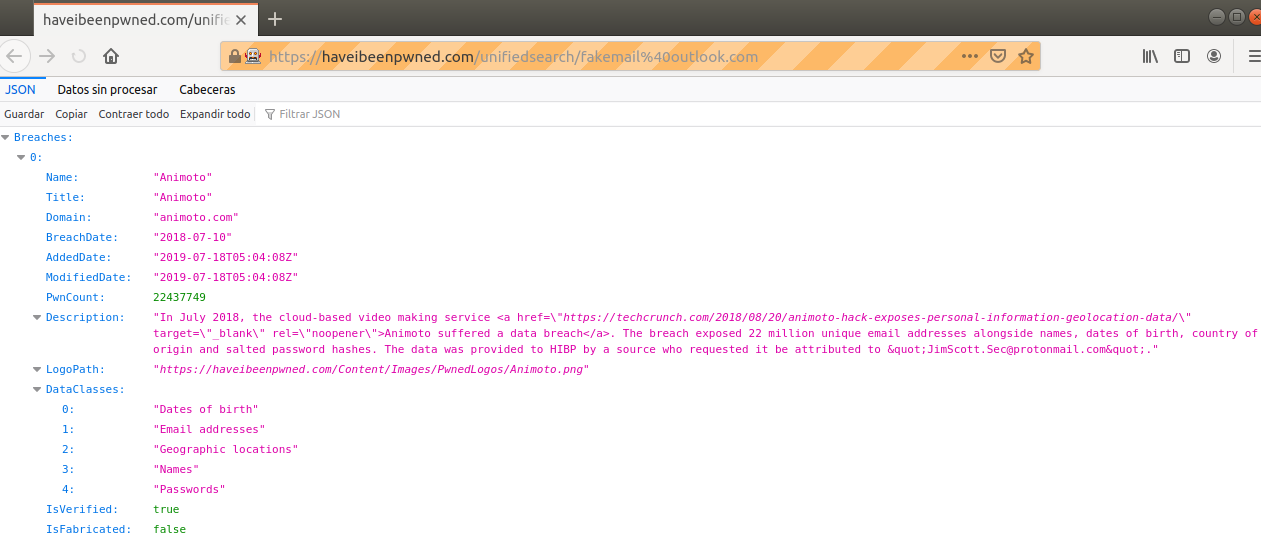
Während des Vorgangs wird Firefox dank Selenium ausgeführt, und Sie werden etwa den folgenden Screenshot sehen:
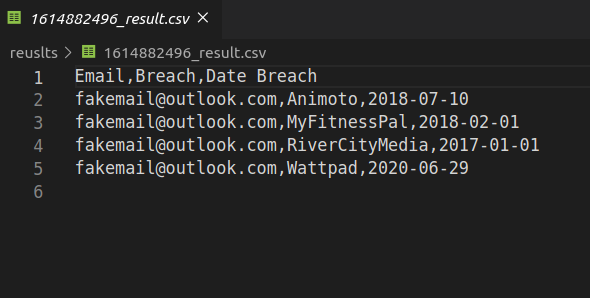
Der Bericht ist eine .csv-Datei mit 3 Spalten (E-Mail, Name und Datum des gefundenen Leaks).
Dieses Projekt wurde entwickelt von:
Dieses Tool ist ein PoC. Wenn Sie den Dienst regelmäßig nutzen, empfehle ich, für die API zu bezahlen. Die Dienste müssen gewartet werden.
