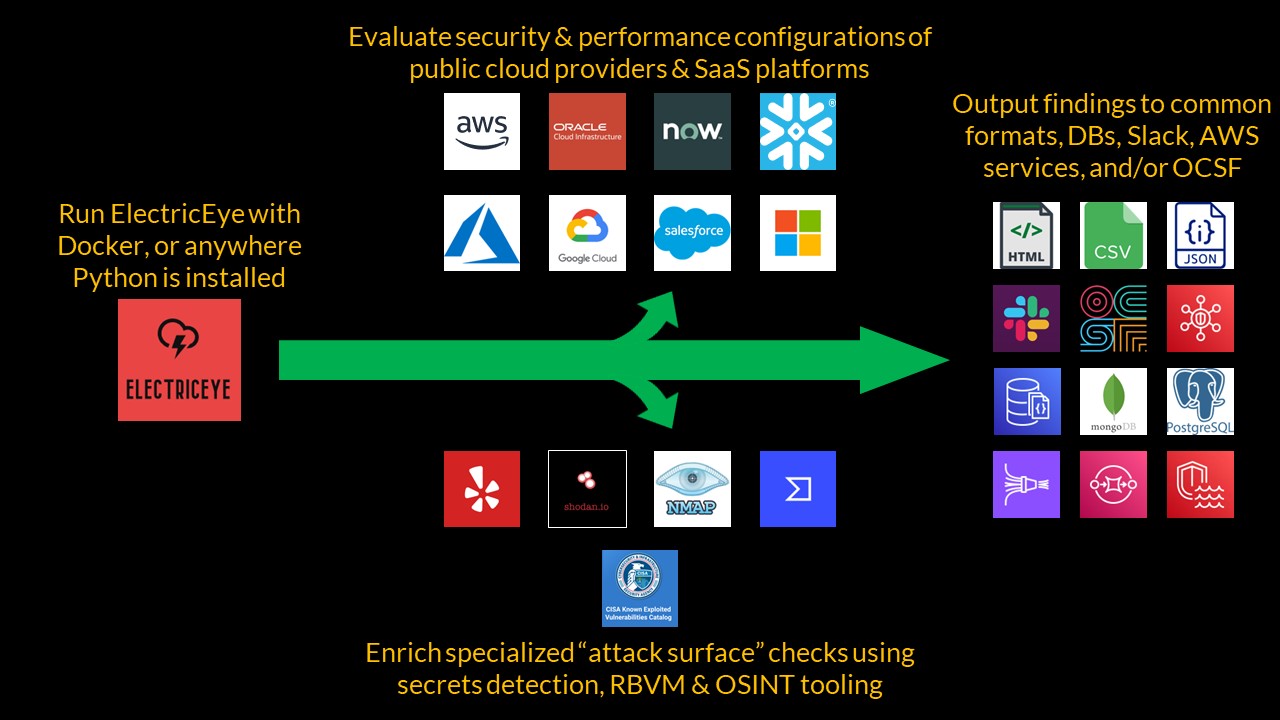

ElectricEye ist ein Multi-Cloud-, Multi-SaaS-Python-CLI-Tool für Asset Management, Sicherheitslageverwaltung und Angriffsflächenüberwachung, das Hunderte von Diensten und Bewertungen unterstützt, um Ihre CSP- und SaaS-Umgebungen zu härten, mit Kontrollen, die auf über 20 Branchen-, regulatorische und Best-Practice-Kontrollrahmen abgebildet sind.

ElectricEye ist ein Multi-Cloud-, Multi-SaaS-Python-CLI-Tool für Asset Management, Sicherheitsposturmanagement und Angriffsflächenüberwachung, das hunderte von Diensten und Bewertungen unterstützt, um Ihre CSP- und SaaS-Umgebungen zu härten, mit Kontrollen, die mehr als 20 branchenspezifischen, regulatorischen und Best-Practice-Kontrollrahmenwerken zugeordnet sind.


Hier oben im Weltall
Ich schaue auf dich herab
Meine Laser verfolgen
Alles, was du tust
Judas Priest, 1982
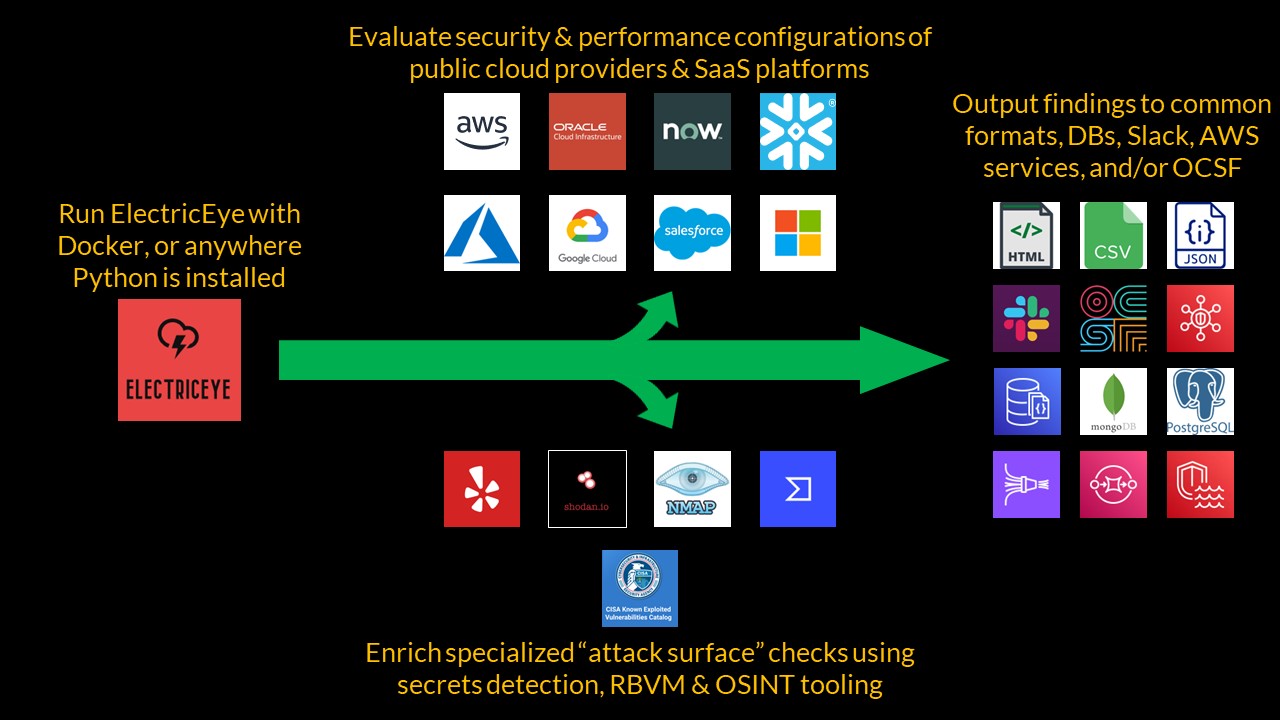
ElectricEye ist ein Python-CLI-Tool, das Account-übergreifende, Regions-übergreifende, Multi-Cloud- & SaaS-Asset-Management-, Sicherheitsposturmanagement- und Angriffsflächenüberwachungsfunktionen für AWS, alle Partitionen unterstützt!, GCP, Oracle Cloud Infrastructure (OCI), ServiceNow, Microsoft 365 Enterprise (M365), Salesforce (SFDC) und Azure bietet.
ElectricEye bietet über 1000 Prüfungen gegen Sicherheits-, Resilienz-, Leistungs- und Finanzbest Practices in mehr als 100 CSP- & SaaS-Diensten, einschließlich untypischer Dienste, die nicht von CSP-/SaaS-nativen Asset-Management-Tools/Ansichten oder gängigen CSPM- & CNAPP-Tools unterstützt werden.
Jede einzelne Prüfung ist über 20 Kontrollrahmenwerken zugeordnet, die allgemeine Best Practices, regulatorische, branchenspezifische und rechtliche Rahmenwerke abdecken, wie NIST CSF, AICPA TSCs (für SOC 2), die HIPAA Security Rule, NIST 800-171 Rev. 2, CMMC V2.0, Abschnitt 2 der EZB-Leitlinie CROE, PCI-DSS V4.0, CIS Foundations Benchmarks und mehr!
Die vielschichtige Angriffsflächenüberwachung nutzt Tools wie VirusTotal, Nmap, Shodan.io, Detect-Secrets und CISA's KEV, um im Internet indizierte Assets zu lokalisieren, exponierte Dienste zu finden, ausnutzbare Schwachstellen und schädliche Pakete in Artefakt-Repositories zu identifizieren.
Ausgaben an AWS Security Hub, das Open Cyber Security Framework (OCSF) V1.1.0 in JSON, AWS DocumentDB, JSON, CSV, HTML-Berichte, MongoDB, Amazon SQS, PostgreSQL, Slack (über Slack App Bots) und FireMon Cloud Defense.
Das Kernkonzept von ElectricEye ist der Auditor – eine Sammlung von Python-Skripten, die Prüfungen pro Dienst durchführen, die einem bestimmten SaaS-Anbieter oder öffentlichen Cloud-Dienstanbieter, genannt Bewertungsziel, zugeordnet sind. Sie können ein ganzes Bewertungsziel, einen bestimmten Auditor oder eine bestimmte Prüfung innerhalb eines Auditors ausführen. Nachdem ElectricEye die Bewertungen abgeschlossen hat, unterstützt es über ein Dutzend Arten von Ausgaben, die von einem HTML-Führungsbericht bis zu AWS DocumentDB-Clustern reichen – Sie können mehrere Ausgaben nach Bedarf ausführen.
ElectricEye nutzt auch andere Tools wie Shodan.io, Yelps detect-secrets, VirusTotal, den Katalog der bekannten ausgenutzten Schwachstellen (KEV) der United States Cyber and Infrastructure Security Agency (CISA) und NMAP, um seine Prüfungen durchzuführen und deren Ergebnisse anzureichern.
Klonen Sie zunächst dieses Repository und installieren Sie die Anforderungen mit pip3: pip3 install -r requirements.txt.
Wenn Sie etwas anderes als Ihr lokales AWS-Konto bewerten, ändern Sie die TOML-Konfiguration unter ElectricEye/eeauditor/external_providers.toml oder geben Sie einen Pfad zu Ihrer eigenen mit --toml-path an. Die TOML-Datei spezifiziert Multi-Account-, Multi-Region-, Anmeldeinformations- und Ausgabendetails.
Führen Sie schließlich den Controller aus, um mehr über die verschiedenen Prüfungen, Auditoren, Bewertungsziele und Ausgaben zu erfahren.``` python3 eeauditor/controller.py --help Usage: controller.py [OPTIONS]

